O precizare privind sfera de aplicare înainte de a începe. Această postare nu se referă cu adevărat la dreptul italian; hotărârea Curții de Casație reprezintă doar o abordare judiciară detaliată și recentă a problemei, ale cărei concluzii pot avea repercusiuni cu mult dincolo de granițele dreptului italian. Este vorba despre o problemă pe care orice organizație care derulează executarea digitală a contractelor o întâlnește mai devreme sau mai târziu, indiferent unde operează: cum dovedești că o parte a acceptat în mod specific și în cunoștință de cauză o clauză care o dezavantajează, de exemplu, o limitare a răspunderii sau o clauză de jurisdicție, atunci când întregul contract a fost încheiat din câteva clicuri? Majoritatea sistemelor juridice care impun o protecție sporită pentru acest tip de clauze se confruntă cu aceeași problemă practică, iar cele șase modele de implementare discutate mai jos sunt transferabile mult dincolo de jurisdicția în care s-a întâmplat să fie testate în instanță.
Contractele se mută online mai repede decât pot ține pasul majoritatea cadrelor de conformitate. Achiziții, furnizare de energie, produse bancare, polițe de asigurare, tot mai multe documente care odinioară se semnau pe hârtie sunt acum acceptate printr-un clic, un cod sau o semnătură digitală, adesea în mai multe jurisdicții simultan. Tocmai această schimbare face ca hotărârea să merite o atenție deosebită, mult dincolo de granițele dreptului italian.
Punctul de plecare: ce a decis Curtea Supremă italiană
Corte di Cassazione este Curtea Supremă a Italiei, care se pronunță asupra principiilor de drept (mai degrabă decât faptele unui singur caz) și modelează modul în care instanțele inferioare, și în practică întreprinderile, vor interpreta legea în viitor. Prin ordonanța nr. 20945/2026, aceasta s-a pronunțat asupra unei chestiuni care nu duce lipsă de echivalente în alte părți: când este o clauză oneroasă aprobată în mod valabil într-un contract încheiat integral online?
Cauza privea un contract de furnizare a energiei electrice încheiat online între două întreprinderi, cu o clauză de jurisdicție aprobată printr-un „dublu steag”, două casete bifate cu un clic de mouse. Curtea a considerat acest lucru insuficient [1]. Raționamentul său se bazează parțial pe articolul 13 din Decretul Legislativ 70/2003 [8], care extinde regulile obișnuite privind formarea contractului la acordurile încheiate electronic pentru bunuri sau servicii ale societății informaționale, ceea ce înseamnă că încheierea unui contract online nu constituie, prin ea însăși, un motiv pentru a relaxa cerința de aprobare specifică care s-ar aplica offline.
Raționamentul, pe scurt: chiar și într-un mediu digital, aprobarea a ceea ce dreptul italian numește clausola vessatoria [9] (o clauză oneroasă în sensul articolului 1341 al doilea alineat din Codul Civil italian [3]) trebuie să rămână specifică; Curtea acceptă că o astfel de aprobare poate fi dată printr-o semnătură electronică, chiar și una simplă; dar bifarea unei casete, indiferent de câte ori s-ar repeta – Curtea precizează – nu se încadrează în definiția semnăturii electronice din Regulamentul eIDAS [5], deoarece nu produce date electronice legate de semnatar într-un mod care să corespundă acestei definiții. Prin urmare, simplul point-and-click nu poate demonstra nici că actul este atribuibil cu certitudine părții, nici că acordul cu privire la acea clauză specifică a fost dat în cunoștință de cauză. Ca exemplu ilustrativ al unei soluții adecvate, Curtea menționează introducerea unui cod de unică folosință trimis prin SMS sau e-mail [1], deși principiul de fond privește natura evenimentului electronic generat, nu obligativitatea unui anumit mecanism de autentificare.
O privire mai atentă: rolul „forma scritta ad substantiam”
Pentru a înțelege de ce Curtea trasează linia acolo unde o trasează, este util să lărgim perspectiva asupra arhitecturii mai ample a dreptului contractual italian privind forma scrisă, o arhitectură pe care hotărârea o lasă în mod deliberat în plan secund, dar care explică pe deplin raționamentul acesteia. Este, de asemenea, un punct de referință util pentru orice sistem juridic care distinge, așa cum fac majoritatea într-o formă sau alta, între cerințele de validitate și simpla valoare probatorie.
Dreptul italian face distincție între contractele care necesită forma scrisă ad substantiam, ca o condiție de valabilitate, în temeiul articolului 1350 din Codul Civil [3] (transferuri imobiliare, anumite contracte de închiriere pe termen lung și alte categorii enumerate), și contractele pentru care forma scrisă nu este o cerință de valabilitate, dar poate fi totuși relevantă în scopuri probatorii sau de echitate contractuală.
Pentru prima categorie, pragul este ridicat și nu se flexibilizează: doar o semnătură electronică calificată sau o semnătură digitală (varianta specific italiană construită pe o pereche de chei publică/privată) poate înlocui valabil o semnătură olografă, sub sancțiunea nulității. O semnătură electronică simplă, sau chiar avansată, nu este suficientă acolo unde legea impune forma ad substantiam.
Pentru a doua categorie, în care se încadrează acest caz, pragul este mai scăzut. Articolul 20 alineatul 1-bis din Codul Administrației Digitale (Decretul Legislativ 82/2005, „CAD”) [4] acordă valoare deplină de formă scrisă și efectul probatoriu al articolului 2702 din Codul Civil [3] unui document digital doar dacă este semnat cu o semnătură digitală, o semnătură electronică calificată sau o semnătură electronică avansată, sau generat printr-un proces de identificare electronică calificată conform normelor AgID, capabil să asigure securitatea, integritatea și atribuirea neechivocă a documentului autorului său. În afara acestor cazuri, valoarea probatorie a documentului este lăsată la aprecierea liberă a judecătorului, pe baza securității, integrității și imutabilității documentului însuși.
Aceasta este exact lacuna pe care hotărârea Cassazione o abordează pentru clauzele oneroase: deoarece aprobarea unei astfel de clauze într-un contract non ad substantiam nu necesită valoarea deplină a formei scrise, o semnătură electronică simplă poate fi suficientă, dar trebuie să fie efectiv una. O bifă pe o casetă, în opinia Curții, pur și simplu nu este.
O îndoială legitimă: a fost Curtea prea strictă?
Merită revizitată o observație formulată de Giusella Finocchiaro și Laura Greco într-un comentariu asupra hotărârii publicat în Il Sole 24 Ore [2]. Autoarele notează că definiția semnăturii electronice din Regulamentul eIDAS [5] a fost redactată în mod deliberat larg și neutru din punct de vedere tehnologic, tocmai pentru a nu exclude în avans metode de semnare încă neimaginate la momentul redactării sale. Excluderea completă a point-and-click din categoria semnăturilor electronice este, prin urmare, departe de a fi o concluzie de la sine înțeleasă. Merită menționat, în treacăt, că Regulamentul original din 2014 a fost el însuși modificat între timp de „eIDAS2″ [5], care a extins cadrul cu Portofelul European de Identitate Digitală și a actualizat mai multe dispoziții privind serviciile de încredere calificate, o reamintire că este vorba de un domeniu al dreptului aflat în evoluție rapidă chiar și la nivelul UE, mult dincolo de cazul italian discutat aici.
Există o a doua observație, probabil mai utilă pentru cei care lucrează zilnic cu aceste procese: Cassazione neagă validitatea bifării casetei pentru că, potrivit acesteia, nu reușește să demonstreze că actul este atribuibil părții contractante. Dar atribuibilitatea unei semnături nu depinde doar de actul de semnare privit izolat, depinde și de modul în care semnatarul a ajuns acolo: dacă a fost identificat în prealabil, dacă sesiunea a fost urmărită, dacă există în amonte un parcurs solid de autentificare. Hotărârea nu redă fiecare detaliu al procesului de semnare utilizat în acel caz specific. Aceasta lasă o marjă de interpretare autentică, și îndeamnă la prudență atât pe cei care ar respinge point-and-click ca fiind întotdeauna insuficient, cât și pe cei care l-ar considera în continuare acceptabil fără a examina procesul care îl înconjoară.
Acestea fiind spuse, semnalul Curții este clar și trebuie luat în serios: a te baza exclusiv pe o casetă bifată înseamnă a construi pe un teren instabil. Întrebarea utilă, deci, nu este „trebuie să schimbăm totul?”, ci „ce nivel de robustețe necesită efectiv acest contract specific, această contraparte specifică, acest risc specific?”
Patru scenarii cu două întăriri opționale, nu doar unul
Reclasificarea opțiunilor tehnice disponibile astăzi pe o platformă modernă de semnătură digitală produce șase configurații distincte. Primele patru sunt moduri alternative de aprobare a clauzei oneroase în sine; ultimele două nu sunt alternative una față de cealaltă, ci pași de întărire care abordează o problemă conexă, dar diferită (asigurarea faptului că partea a avut efectiv posibilitatea de a accesa documentul înainte de a-l semna) și pot fi suprapuse peste oricare dintre scenariile de aprobare alese. Le ilustrăm folosind propriile soluții de semnare Namirial, Namirial Sign Enterprise (NSE) pentru semnarea la distanță/enterprise și Namirial Sign Personal pentru uz individual.
Despre aprobarea clauzei oneroase
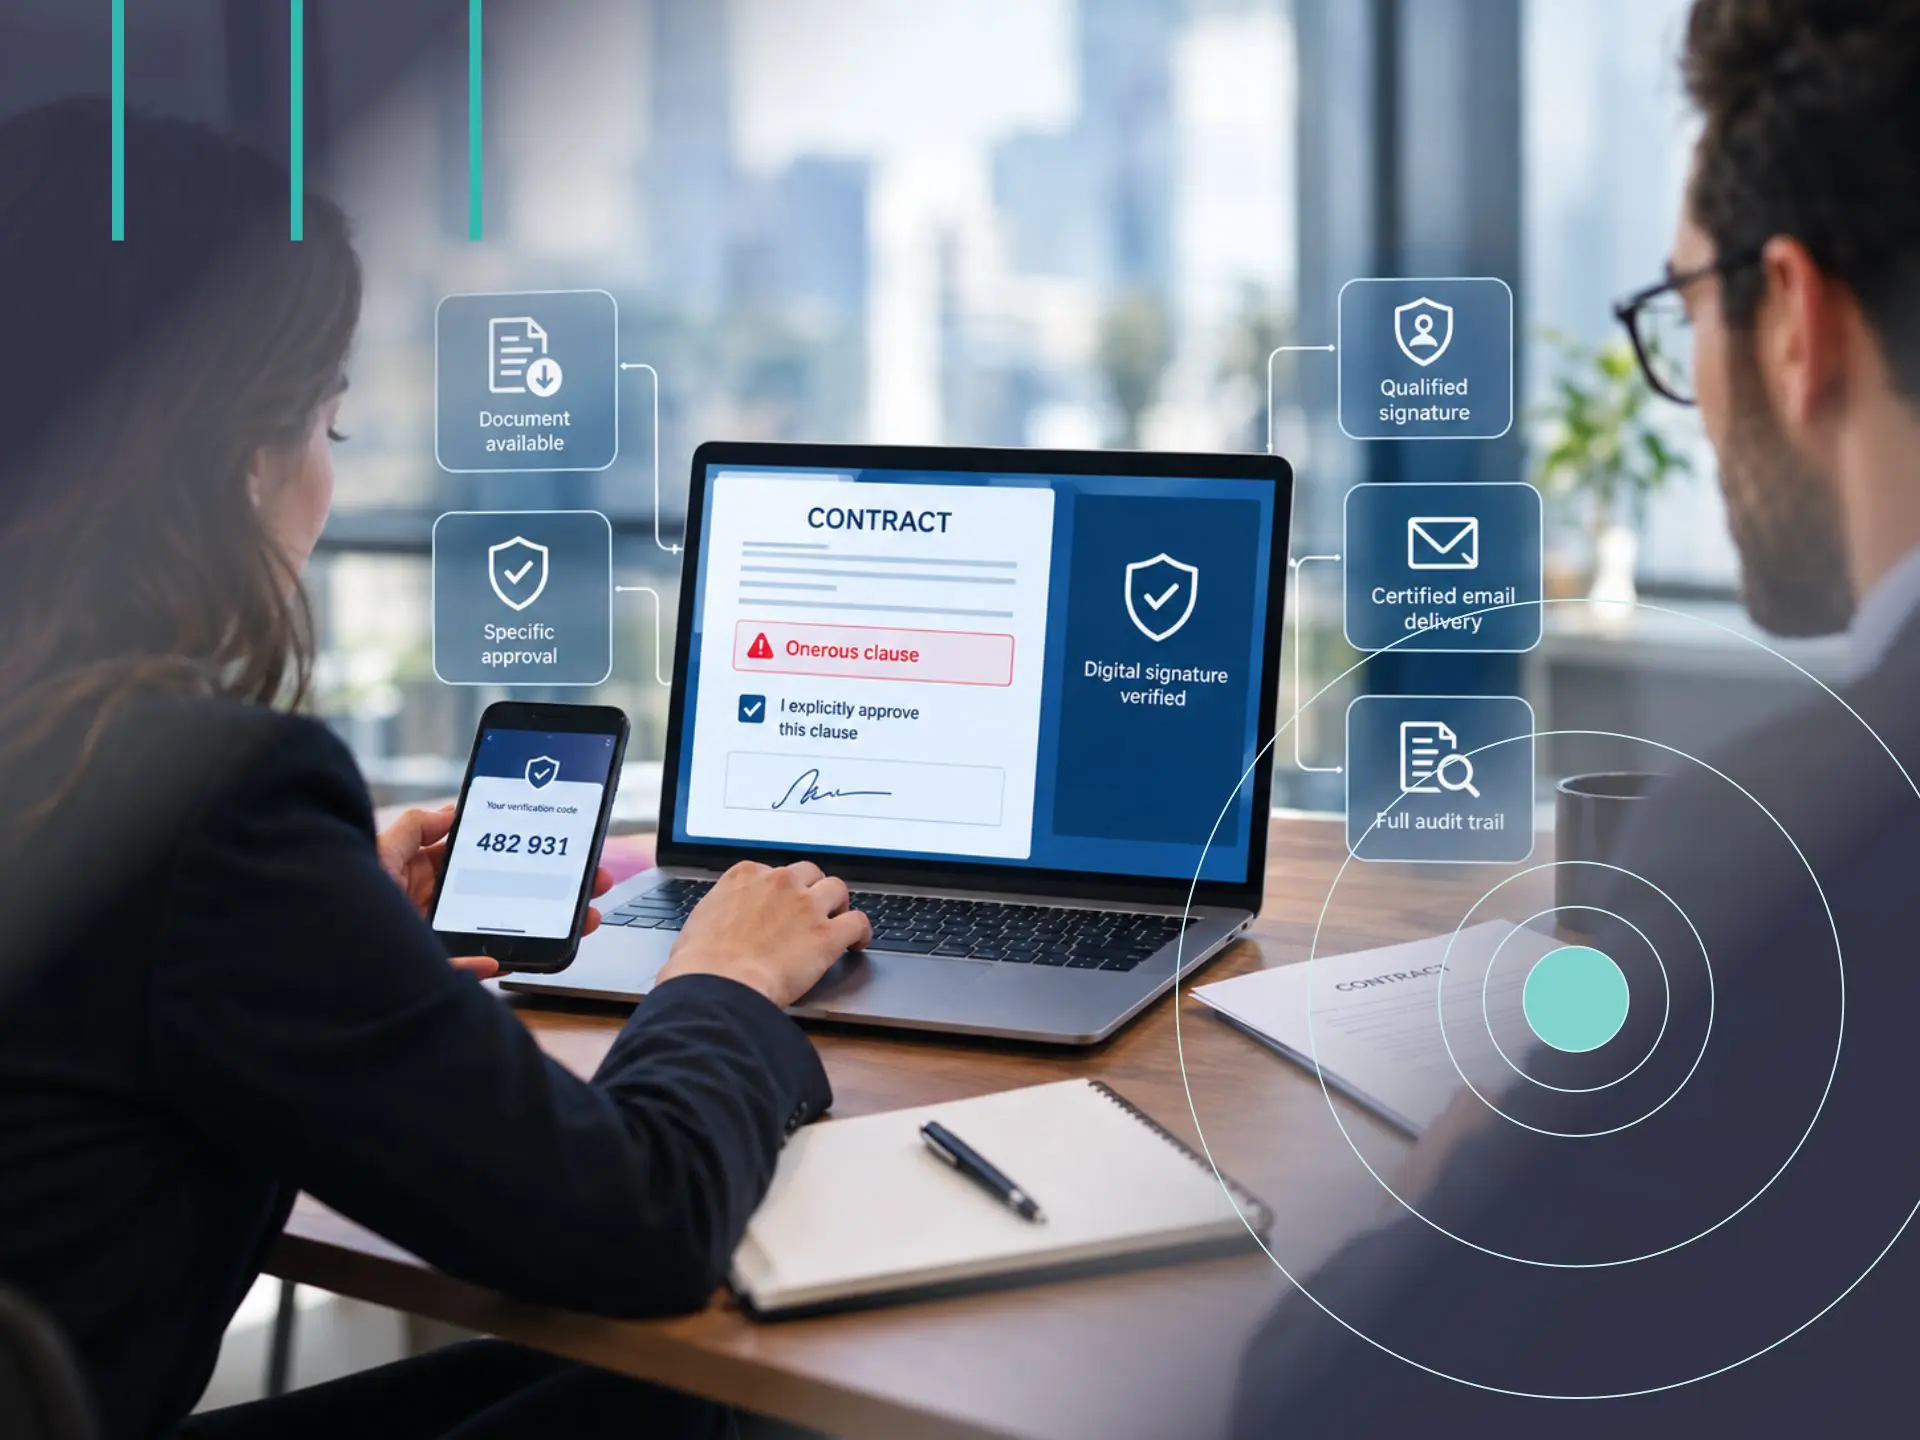
1. Soluția de bază, acceptarea prin point-and-click. Partea bifează o casetă dedicată clauzei oneroase. Merită menționat că acest scenariu nu este întotdeauna clicul brut și neverificat care ar putea părea: este de asemenea mecanismul din spatele unor fluxuri „headless” mult mai sofisticate, în care caseta se sprijină pe o sesiune care a stabilit deja o identificare puternică și o autentificare continuă a părții, o abordare pe care mai mulți furnizori, și o parte tot mai mare a pieței, o promovează activ ca opțiune implicită, fără fricțiune. Acest context poate conta foarte mult pentru problema imputabilității discutată mai sus. Ceea ce nu se schimbă este concluzia specifică a Curții în acest caz: pe baza dosarului aflat în fața sa, dublul steag a fost considerat insuficient pentru a demonstra că acordul cu clauza a fost dat în cunoștință de cauză. Trebuie să ținem cont de faptul că articolul 25 alineatul (1) din Regulamentul eIDAS prevede în mod clar că unei semnături electronice nu i se poate refuza valoarea juridică și admisibilitatea ca probă în cadrul procedurilor judiciare doar pe motivul că se prezintă sub formă electronică sau că nu îndeplinește cerințele privind semnăturile electronice calificate.
2. Soluția intermediară, un pas de autentificare dedicat pentru aprobarea clauzei. Partea finalizează un pas de autentificare distinct, mecanismul specific (de exemplu, un cod de unică folosință, sau un alt factor disponibil pe platformă) fiind o alegere de evaluat în funcție de scenariul de implementare adoptat, specific pentru a aproba clauza oneroasă, separat de orice autentifică restul contractului. Acesta este scenariul pe care Cassazione îl descrie aproape textual ca fiind adecvat: generează un eveniment electronic atribuibil semnatarului și separat de restul fluxului de acceptare. În ceea ce privește experiența utilizatorului, introduce un pas suplimentar gestionabil.
3. Soluția avansată, semnarea clauzei cu același certificat. Un singur certificat de semnătură calificată este utilizat pentru a genera mai multe evenimente de semnare distincte pe același document: unul specific pe clauza oneroasă, unul sau mai multe pe celelalte câmpuri contractuale. Pe o platformă de semnare la distanță precum Namirial Sign Enterprise (NSE), acest lucru se întâmplă în cadrul unei singure sesiuni: numărul de semnături rămâne identic cu cel deja impus de contract, singura schimbare fiind că clauza oneroasă primește acum propriul eveniment de semnare în loc să fie absorbită în sigiliul general al documentului. La semnătura grafometrică, acest comportament este deja nativ: atâtea trasee câte câmpuri de semnătură există, inclusiv clauza oneroasă. Această soluție nu necesită un al doilea certificat și satisface pe deplin cerința de specificitate, cu o experiență a utilizatorului esențial identică cu cea de astăzi.
4. Soluția întărită, semnarea cu un certificat calificat nou, dedicat. Un al doilea certificat, separat de cel utilizat pentru celelalte câmpuri, este emis și aplicat specific clauzei oneroase. Există aici două variante, cu costuri și niveluri de robustețe ușor diferite:
• 4a, semnătură calificată plus o semnătură electronică avansată nominală. Certificatul calificat rămâne pe celelalte câmpuri contractuale, în timp ce clauza oneroasă este semnată cu o semnătură electronică avansată care rămâne nominală și atribuibilă în mod fiabil semnatarului, dar fără nivelul de certificare (și costul) unei semnături calificate. Este o soluție de mijloc interesantă: păstrează separarea evenimentului de semnare pe care principiul specificității îl impune implicit, fără a dubla sarcina economică și procedurală a două certificate calificate distincte.
• 4b, semnătură dublă calificată, două certificate cu adevărat distincte. Ambele certificate (cel de pe celelalte câmpuri și cel de pe clauza oneroasă) sunt certificate de semnătură calificată, emise ca două acreditări separate, fiecare cu propria legătură de identitate. Aceasta este opțiunea cea mai solidă din punct de vedere probatoriu, dar și cea mai costisitoare de implementat, întrucât necesită emiterea și gestionarea a două certificate calificate distincte pentru același semnatar pe același document.
Un cuvânt de precauție privind 4b, deoarece este ușor de confundat cu scenariul 3: dacă ceea ce este de fapt implementat este un certificat de semnătură calificată de unică folosință („de unică utilizare”) aplicat de două ori succesiv în cadrul aceleiași sesiuni de semnare (o dată pe clauza oneroasă, o dată pe celelalte câmpuri, fiecare cu propria marcă temporală), acesta nu este un scenariu cu adevărat întărit. Este, în esență, din nou scenariul 3: un certificat, mai multe evenimente de semnare. Scenariul 4 câștigă valoarea probatorie suplimentară doar dacă cele două certificate sunt acreditări cu adevărat distincte (calificate sau nu), nu două utilizări ale aceluiași certificat de unică folosință.
Pentru a fi clar cu privire la ambele variante: niciuna dintre ele nu este impusă de principiul juridic enunțat în hotărâre, Curtea se referă explicit la o semnătură electronică care poate fi „ușoară” (adică nici avansat, nici calificat), iar scenariul cu certificat unic și câmpuri multiple (punctul 3) este deja pe deplin adecvat. Aceste opțiuni au sens nu ca obligație de conformitate, ci ca marjă suplimentară de siguranță, pentru organizațiile care doresc să se protejeze împotriva unei posibile înăspriri viitoare a jurisprudenței, de exemplu în contractele cu consumatorii, unde riscul se adaugă celui deja impus de regimurile privind clauzele contractuale abuzive, precum cel al UE sau al Regatului Unit.
Întărirea procesului: dovedirea faptului că documentul a fost efectiv pus la dispoziție
Specificitatea aprobării este o față a monedei; cealaltă este dovedirea faptului că documentul a fost efectiv pus la dispoziție înainte de semnare. Spre deosebire de scenariile 1-4, care sunt moduri alternative de aprobare a aceleiași clauze, scenariile 5 și 6 nu se exclud reciproc, sunt două straturi de întărire care pot fi adăugate peste oricare dintre scenariile de semnare alese, fiecare consolidând dovada cu încă un pas.
5. Pas de întărire, descărcare obligatorie înainte de semnare, urmărită în jurnalul de audit. Peste oricare dintre cele patru scenarii de semnare descrise mai sus, platforma poate fi configurată pentru a împiedica semnarea decât dacă documentul a fost mai întâi descărcat, înregistrând evenimentul în jurnalul de audit. Pentru ca această dovadă să fie cu adevărat utilă într-un litigiu, jurnalul ar trebui să capteze mai mult decât simplul fapt că a avut loc o descărcare: ar trebui să înregistreze numele exact și versiunea fișierului descărcat, precum și dimensiunea fișierului (în KB) efectiv transferat, alături de marca temporală și identificatorul sesiunii. Aceasta transformă o intrare generică „documentul a fost descărcat” într-o dovadă că versiunea specifică, finală a contractului (nu o schiță, nu un transfer parțial) a ajuns efectiv la semnatar înainte ca acesta să semneze. Este o adăugare cu impact redus din punctul de vedere al experienței utilizatorului (un clic în plus) care produce o dovadă semnificativ mai solidă decât un simplu indicator de descărcare.
6. Pas de întărire, trimiterea documentului prin e-mail certificat. Mergând un pas mai departe decât o descărcare urmărită, documentul poate fi trimis părții printr-un canal care garantează în mod independent o dată certă, integritatea conținutului și dovada livrării, chiar înainte ca procesul de semnare să înceapă. Un serviciu precum Namirial Notify EviMail este conceput exact pentru acest lucru: înregistrează dovezi privind procesarea, trimiterea, livrarea, deschiderea și, acolo unde este configurat, acceptarea sau respingerea explicită a conținutului de către destinatar, fiecare cu propria marcă temporală. Acest pas poate fi suprapus peste scenariul 5, sau utilizat de sine stătător; în ambele cazuri, mută dovada disponibilității de la un jurnal intern al platformei de semnare la un canal independent și verificabil de către terți.
Este corect să semnalăm onest limitele acestui scenariu: pentru majoritatea fluxurilor de semnare digitală cu volum mare, scenariile 1 până la 5 acoperă deja cerințele de specificitate și disponibilitate la nivel de platformă, iar adăugarea unui pas separat de e-mail certificat nu este ceva de care are nevoie fiecare contract. Scenariul 6 își găsește locul mai ales la margini (divulgări cu adevărat de mare risc, sau situații în care o organizație dorește în mod specific un canal independent de platforma de semnare în sine) mai degrabă decât ca o adăugire de rutină la contractele zilnice. La fel ca în cazul scenariului de semnare întărită de mai sus, există și aici două variante, cu o greutate probatorie diferită pentru transmiterea documentului în sine:
• 6a, serviciu standard de livrare electronică înregistrată (eRDS). Utilizat în configurația sa obișnuită, EviMail produce deja dovezi solide, cu marcă temporală, privind trimiterea, livrarea și integritatea conținutului, suficiente pentru majoritatea litigiilor comerciale privind dacă și când a fost transmis un document.
• 6b, Serviciu Calificat de Livrare Electronică Înregistrată (QeRDS). Namirial Notify este de asemenea certificat ca furnizor QeRDS conform eIDAS [5]. La acest nivel, atât expeditorul, cât și destinatarul sunt identificați în mod fiabil ca parte a transmiterii înseși, iar serviciul beneficiază de prezumția serviciilor de încredere calificate conform eIDAS: integritatea datelor și exactitatea datei și orei indicate sunt prezumate, iar transmiterea este recunoscută ca fiind trimisă și primită de părțile identificate, cu efectul juridic corespunzător, executoriu în întreaga UE. Acolo unde este probabil ca transmiterea unui anumit document să fie contestată, nu doar conținutul său, ci chiar faptul că o anumită contraparte l-a trimis sau l-a primit, 6b este varianta care elimină cele mai multe îndoieli.
Alegerea între cele două variante este ea însăși o decizie de mapare a scenariilor, nu o soluție implicită: pentru notificările de rutină, 6a este de obicei proporțională; pentru divulgările cu risc mai ridicat (versiunea finală a unui contract cu clauze oneroase, o notificare de reziliere, o comunicare de reglementare) certitudinea suplimentară a 6b merită de obicei pasul în plus. Suprapusă peste o descărcare urmărită (scenariul 5), fiecare dintre cele două variante adaugă un nivel suplimentar, verificabil independent, de opozabilitate față de terți, deosebit de util atunci când contractul se îndreaptă probabil spre litigiu, sau când organizația operează în sectoare (bancar, servicii financiare, asigurări) în care trasabilitatea informării precontractuale este deja supusă unui control specific.
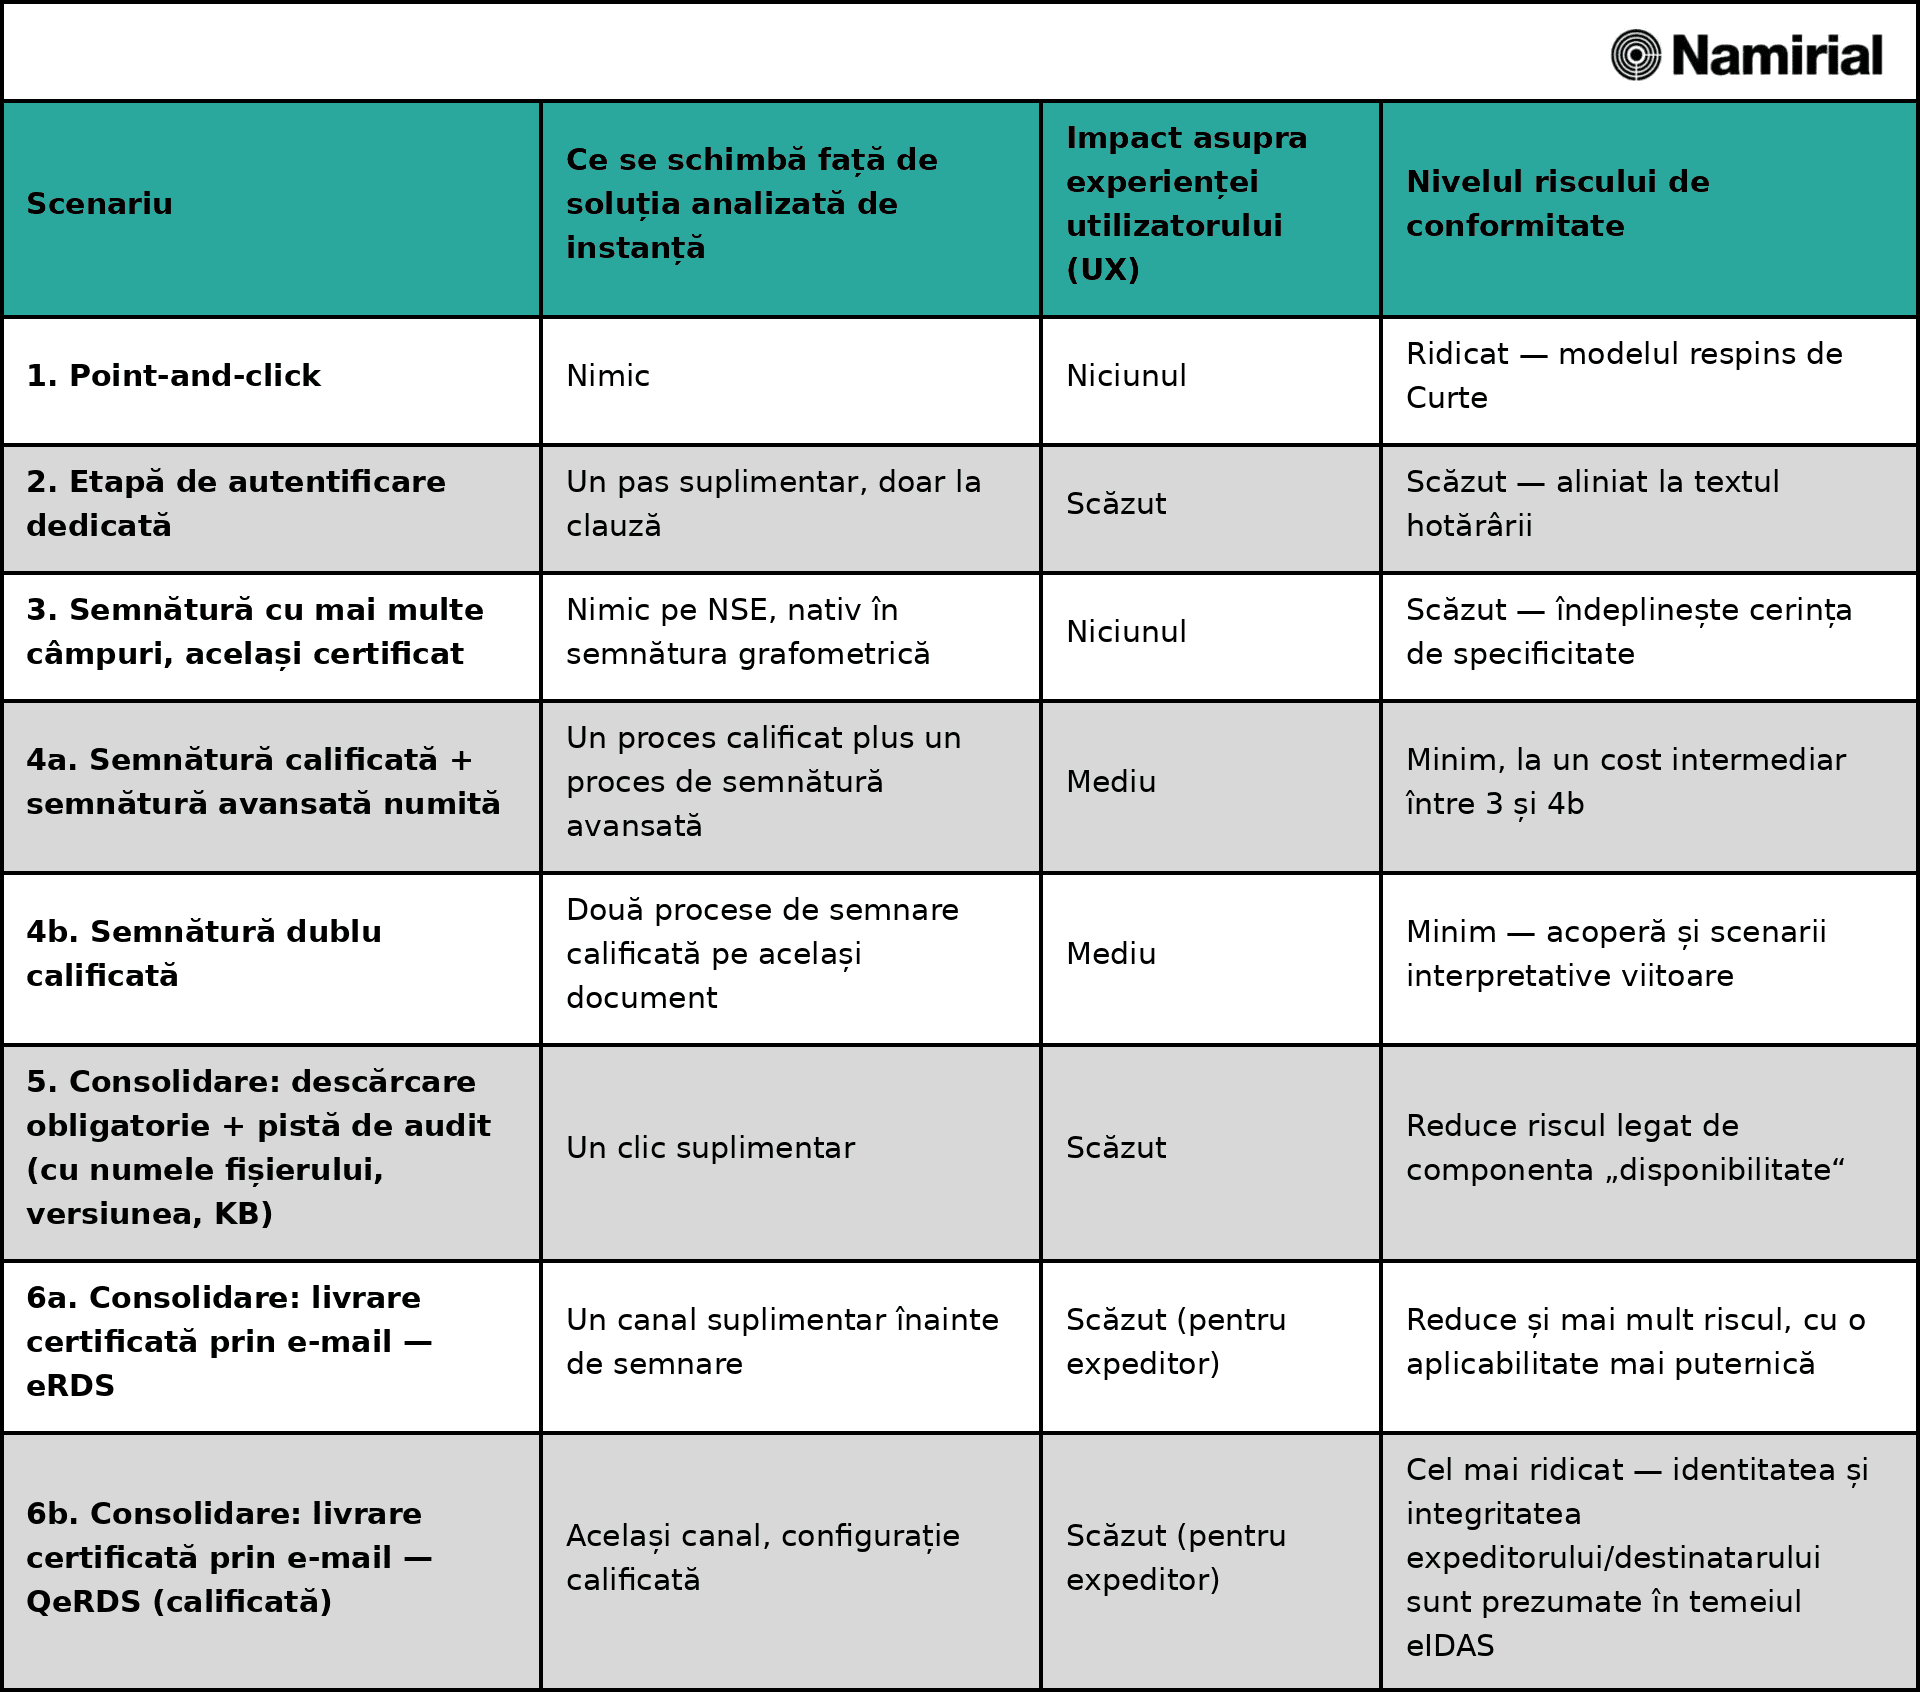
Un tabel de referință rapidă
Corelarea scenariului cu cazul de utilizare
În fața unei hotărâri precum aceasta, riscul se îndreaptă în două direcții opuse. Pe de o parte, subestimarea semnalului și continuarea bazării pe simpla procedură „point-and-click” pentru clauzele oneroase relevante, mizând pe incertitudinea interpretativă pe care chiar Curtea de Casație recunoaște că este încă deschisă. Pe de altă parte, excesul opus: prezentarea opțiunii celei mai costisitoare (dubla certificare) ca fiind singura conformă, când chiar hotărârea indică faptul că se cere mult mai puțin.
Alegerea corectă depinde de contract, de contrapartidă și de sector. Tabelul următor prezintă modul în care cele șase scenarii tind să corespundă unor situații reale comune, ca punct de plecare pentru discuție, nu ca regulă rigidă:
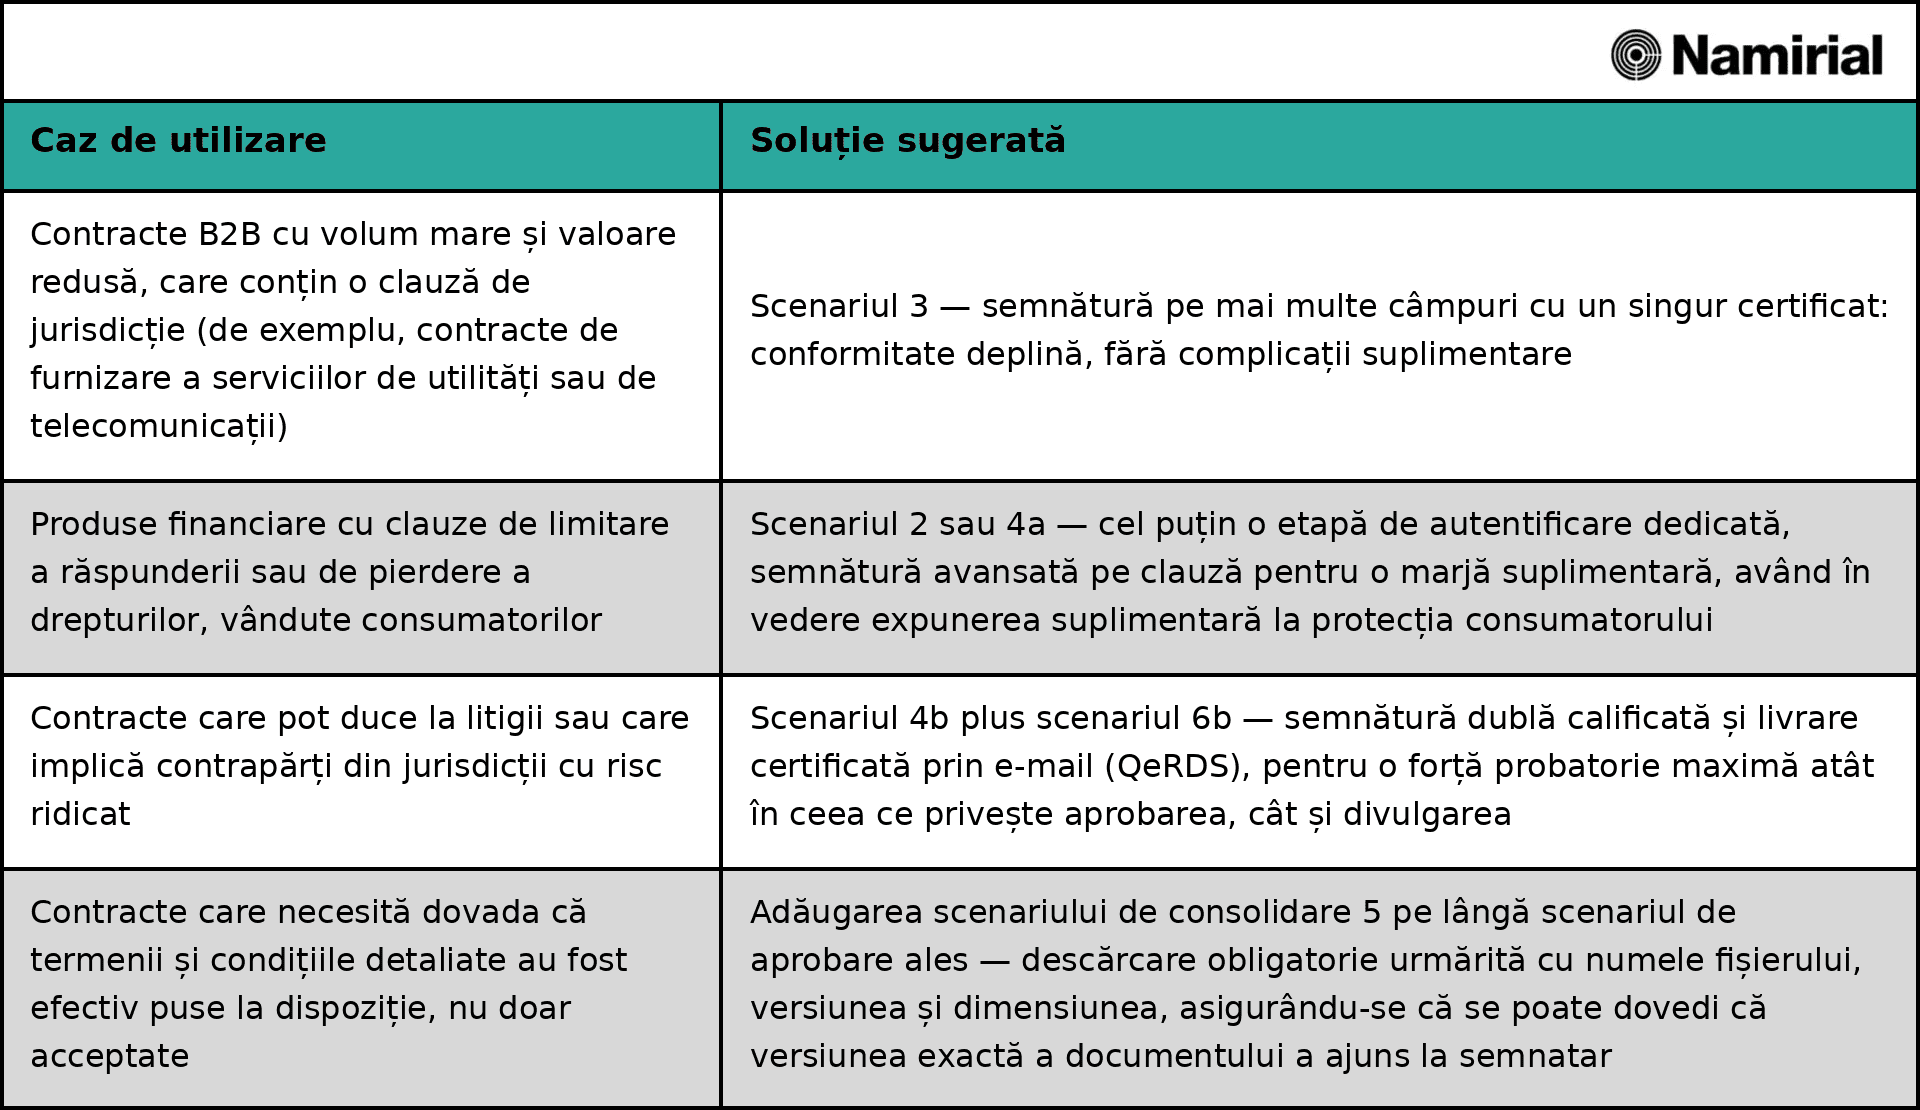
Analizarea scenariului în funcție de cazul de utilizare, înainte de a alege unul implicit, reprezintă deja cea mai importantă parte a activității de conformitate, și este o decizie care merită revizuită pe măsură ce se modifică profilul de risc al unui contract, nu una care să fie luată o dată pentru totdeauna.
De asemenea, merită subliniat faptul că scenariile descrise mai sus nu constituie un meniu de tip „ori una, ori alta”. Acestea pot fi combinate, iar combinarea lor sporește și mai mult greutatea probatorie globală: combinarea fluxului de bază cu o etapă de semnare consolidată (1+4) sau adăugarea unei transmiteri certificate prin e-mail peste aceasta (1+4+6) produce un cadru probatoriu mai solid decât orice scenariu luat izolat, fiecare element de probă independent suplimentar face ca tabloul de ansamblu să fie mai greu de contestat. Nimic din toate acestea nu este impus din punct de vedere legal conform hotărârii Curții de Casație. Combinarea scenariilor este o chestiune de proporționalitate și de apetit pentru risc, nu de conformitate, o alegere deliberată de a schimba un pic de efort suplimentar, sau de cost, cu un cadru probatoriu care să reziste chiar și în fața unei contestări deosebit de bine organizate sau persistente.
Referințe
[1] Curtea de Casație (Curtea Supremă a Italiei), hotărâre din 20 iunie 2026, nr. 20945.
[2] G. Finocchiaro, L. Greco, „Contractul electronic și aprobarea clauzelor abuzive: Curtea de Casație pune frână la «Point&click»”, Il Sole 24 Ore, Norme & Tributi Plus Diritto, 30 iunie 2026.
[3] Codul civil italian (Codice Civile), articolele 1341 (aprobarea specifică a clauzelor oneroase), 1350 (contracte care necesită forma scrisă ad substantiam) și 2702 (efectul probatoriu al unui document autentificat privat).
[4] Decretul legislativ nr. 82 din 7 martie 2005 (Codul administrației digitale, Codice dell’Amministrazione Digitale, „CAD”), în special articolul 20 alineatul (1-bis).
[5] Regulamentul (UE) nr. 910/2014 al Parlamentului European și al Consiliului din 23 iulie 2014 privind identificarea electronică și serviciile de încredere pentru tranzacțiile electronice pe piața internă („eIDAS”), astfel cum a fost modificat prin Regulamentul (UE) 2024/1183 din 11 aprilie 2024 („eIDAS2″), care a introdus cadrul european privind portofelul de identitate digitală și a actualizat mai multe dispoziții privind serviciile de încredere calificate.
[6] Directiva 93/13/CEE a Consiliului din 5 aprilie 1993 privind clauzele abuzive din contractele încheiate cu consumatorii.
[7] Legea din 2015 privind drepturile consumatorilor din Regatul Unit, partea 2 (Clauze abuzive), care a înlocuit Legea din 1977 privind clauzele abuzive din contracte în ceea ce privește contractele încheiate cu consumatorii.
[8] Decretul legislativ nr. 70 din 9 aprilie 2003, de transpunere a Directivei 2000/31/CE (Directiva privind comerțul electronic) în Italia, al cărui articol 13 extinde normele obișnuite privind încheierea contractelor la contractele încheiate pe cale electronică pentru bunuri sau servicii ale societății informaționale.
[9] O scurtă precizare terminologică pentru cititorii din afara Italiei: articolul 1341 din Codul civil reprezintă o cerință formală, acesta enumeră categorii specifice de clauze (limitarea răspunderii, rezilierea, decăderea, competența jurisdicțională, reînnoirea tacită, arbitrajul și altele) care necesită o aprobare distinctă și specifică, indiferent dacă conținutul lor este sau nu de fapt dezechilibrat, și se aplică și contractelor între întreprinderi, exact așa cum este cazul în speță. Aceasta este o chestiune cu totul diferită de doctrina UE/Regatului Unit privind „clauzele contractuale abuzive” (Directiva 93/13/CEE a Consiliului [6]; în Regatul Unit, reglementată în prezent de Legea privind drepturile consumatorilor din 2015 [7]), care implică un test de echitate pe fond și se aplică în mod specific contractelor cu consumatorii. Cele două concepte se suprapun în contextul B2C, după cum vom vedea mai târziu, dar amestecarea lor într-un caz B2B precum acesta ar fi înșelătoare.