Uma observação sobre o escopo antes de começarmos. Este artigo não trata realmente da lei italiana; a decisão da Corte de Cassação é apenas uma abordagem judicial detalhada e recente do problema, cujas conclusões podem se estender muito além das fronteiras do direito italiano. Trata de um problema que toda organização que executa contratos digitais acaba enfrentando, onde quer que opere: como provar que uma parte concordou de forma específica e consciente com uma cláusula que a coloca em desvantagem (por exemplo, uma limitação de responsabilidade ou uma cláusula de foro) quando todo o contrato foi concluído com alguns cliques? A maioria dos sistemas jurídicos que exigem proteção reforçada para esse tipo de cláusula enfrenta a mesma questão prática, e os seis padrões de implementação discutidos abaixo são transferíveis muito além da jurisdição onde por acaso foram testados em tribunal.
Os contratos estão migrando para o digital mais rápido do que a maioria dos frameworks de compliance consegue acompanhar. Licitações, fornecimento de energia, produtos bancários, apólices de seguro, cada vez mais documentos que costumavam ser assinados no papel agora são aceitos com um clique, um código ou uma assinatura digital, muitas vezes em várias jurisdições ao mesmo tempo. É exatamente essa mudança que torna a decisão digna de atenção especial muito além das fronteiras do direito italiano.
O ponto de partida: o que a Suprema Corte italiana decidiu
A Corte di Cassazione é a Suprema Corte italiana, que se pronuncia sobre princípios do direito (em vez dos fatos de um caso específico) e molda a forma como os tribunais inferiores, e na prática as empresas, interpretarão a lei daqui para frente. Com a ordem nº 20945/2026, ela decidiu sobre uma questão que não carece de equivalentes em outros lugares: quando uma cláusula onerosa é validamente aprovada em um contrato concluído inteiramente online?
O caso envolvia um contrato de fornecimento de energia elétrica concluído online entre duas empresas, com uma cláusula de foro aprovada por meio de uma “bandeira dupla”, duas caixas de seleção marcadas com um clique do mouse. A Corte considerou isso insuficiente [1]. Seu raciocínio se baseia em parte no Artigo 13 do Decreto Legislativo 70/2003 [8], que estende as regras ordinárias de formação de contratos aos acordos concluídos eletronicamente para bens ou serviços da sociedade da informação, o que significa que concluir um contrato online não é, por si só, motivo para relaxar o requisito de aprovação específica que se aplicaria off-line.
O raciocínio, em resumo: mesmo em um ambiente digital, a aprovação do que a lei italiana chama de clausola vessatoria [9] (uma cláusula onerosa nos termos do Artigo 1341, segundo parágrafo, do Código Civil italiano [3]) deve permanecer específica; a Corte aceita que tal aprovação possa ser dada por meio de uma assinatura eletrônica, mesmo que simples; mas marcar uma caixa de seleção, por mais vezes que seja repetido – a Corte afirma – não se enquadra na definição de assinatura eletrônica do Regulamento eIDAS [5], porque não produz dados eletrônicos vinculados ao signatário de forma que satisfaça essa definição. Como resultado, o simples point-and-click não pode provar nem que o ato é atribuível com certeza à parte, nem que o consentimento a essa cláusula específica foi dado conscientemente. Como exemplo ilustrativo de uma solução adequada, a Corte cita a inserção de um código de uso único enviado por SMS ou e-mail [1], embora o princípio subjacente diga respeito à natureza do evento eletrônico gerado, não à obrigatoriedade de um único mecanismo de autenticação.
Um olhar mais atento: o papel da “forma scritta ad substantiam”
Para entender por que a Corte traça a linha onde a traça, ajuda dar um passo atrás e observar a arquitetura mais ampla do direito contratual italiano sobre forma escrita, uma arquitetura que a decisão deliberadamente mantém em segundo plano, mas que explica plenamente seu raciocínio. É também um ponto de referência útil para qualquer jurisdição que distinga, como a maioria faz de alguma forma, entre requisitos de validade e mero valor probatório.
A lei italiana distingue entre contratos que exigem forma escrita ad substantiam, como condição de validade, nos termos do Artigo 1350 do Código Civil [3] (transferências imobiliárias, certos arrendamentos de longo prazo e outras categorias listadas), e contratos para os quais a forma escrita não é um requisito de validade, mas ainda pode importar para fins probatórios ou de equidade contratual.
Para a primeira categoria, a barra é alta e não se flexibiliza: apenas uma assinatura eletrônica qualificada ou uma assinatura digital (a variante especificamente italiana construída sobre um par de chaves pública/privada) pode substituir validamente uma assinatura manuscrita, sob pena de nulidade. Uma assinatura eletrônica simples, ou mesmo avançada, não é suficiente onde a lei exige a forma ad substantiam.
Para a segunda categoria, onde este caso se encaixa, o limiar é mais baixo. O Artigo 20, parágrafo 1-bis, do Código de Administração Digital (Decreto Legislativo 82/2005, “CAD”) [4] concede pleno valor de forma escrita e o efeito probatório do Artigo 2702 do Código Civil [3] a um documento digital somente se ele for assinado com uma assinatura digital, uma assinatura eletrônica qualificada ou uma assinatura eletrônica avançada, ou gerado por meio de um processo de identificação eletrônica qualificada em conformidade com as regras da AgID, capaz de garantir a segurança, integridade e atribuição inequívoca do documento ao seu autor. Fora desses casos, o valor probatório do documento fica sujeito à livre apreciação do juiz, com base na segurança, integridade e imutabilidade do próprio documento.
É exatamente essa lacuna que a decisão da Cassazione aborda para cláusulas onerosas: como a aprovação de uma cláusula desse tipo em um contrato não ad substantiam não requer o pleno valor de forma escrita, uma assinatura eletrônica simples pode ser suficiente, mas ela ainda precisa efetivamente ser uma. Uma marcação em caixa de seleção, na visão da Corte, simplesmente não é.
Uma dúvida legítima: a Corte foi rigorosa demais?
Vale a pena revisitar uma observação feita por Giusella Finocchiaro e Laura Greco em um comentário sobre a decisão publicado no Il Sole 24 Ore [2]. As autoras observam que a definição de assinatura eletrônica do Regulamento eIDAS [5] foi deliberadamente redigida para ser ampla e tecnologicamente neutra, precisamente para não descartar de antemão métodos de assinatura ainda não imaginados quando foi escrita. Excluir completamente o point-and-click da categoria de assinaturas eletrônicas está, portanto, longe de ser uma conclusão óbvia. Vale notar, de passagem, que o Regulamento original de 2014 foi, ele próprio, alterado desde então pelo “eIDAS2” [5], que estendeu o framework com a Carteira Europeia de Identidade Digital e atualizou várias disposições sobre serviços de confiança qualificados, um lembrete de que esta é uma área do direito em rápida evolução mesmo no nível da UE, muito além do caso italiano aqui discutido.
Há uma segunda observação, possivelmente mais útil para quem trabalha diariamente com esses processos: a Cassazione nega validade à marcação da caixa de seleção porque, segundo alega, não consegue provar que o ato é atribuível à parte contratante. Mas a atribuibilidade de uma assinatura não depende apenas do ato de assinatura isoladamente, depende também de como o signatário chegou até ali: se foi previamente identificado, se a sessão foi rastreada, se existe a montante um percurso sólido de autenticação. A decisão não relata todos os detalhes do processo de assinatura usado naquele caso específico. Isso deixa uma margem interpretativa genuína, e recomenda cautela tanto para quem descartaria o point-and-click como sempre insuficiente quanto para quem ainda o consideraria aceitável sem examinar o processo ao seu redor.
Dito isso, o sinal da Corte é claro e deve ser levado a sério: confiar exclusivamente em uma caixa de seleção marcada significa construir sobre terreno instável. A pergunta útil, então, não é “precisamos mudar tudo?”, mas “que nível de robustez este contrato específico, esta contraparte específica, este risco específico realmente exige?”
Quatro cenários com dois reforços opcionais, não apenas um
Reclassificar as opções técnicas disponíveis hoje em uma plataforma moderna de assinatura digital produz seis configurações distintas. As quatro primeiras são formas alternativas de aprovar a própria cláusula onerosa; as duas últimas não são alternativas entre si, mas etapas de reforço que abordam um problema relacionado, porém diferente (garantir que a parte de fato teve a oportunidade de acessar o documento antes de assiná-lo) e podem ser aplicadas sobre qualquer cenário de aprovação escolhido. Ilustramos isso usando as próprias soluções de assinatura da Namirial, Namirial Sign Enterprise (NSE) para assinatura remota/corporativa e Namirial Sign Personal para uso individual.
Sobre a aprovação da cláusula onerosa
1. Solução básica, aceitação por point-and-click. A parte marca uma caixa de seleção dedicada à cláusula onerosa. Vale notar que esse cenário nem sempre é o clique bruto e não verificado que pode parecer: é também o mecanismo por trás de fluxos “headless” muito mais sofisticados, nos quais a caixa de seleção se apoia sobre uma sessão que já estabeleceu identificação forte e autenticação contínua da parte, uma abordagem que vários fornecedores, e uma parcela crescente do mercado, estão promovendo ativamente como padrão sem fricção. Esse contexto pode importar muito para a questão de imputabilidade discutida acima. O que não muda é a conclusão específica da Corte neste caso: com base nos autos que tinha diante de si, a bandeira dupla foi considerada insuficiente para provar que o consentimento à cláusula havia sido dado conscientemente. Devemos ter em mente que o Artigo 25 (1) do Regulamento eIDAS estabelece claramente que não se deve negar a uma assinatura eletrônica efeito jurídico e admissibilidade como prova em processos judiciais apenas pelo fato de ela estar em formato eletrônico ou de não atender aos requisitos para assinaturas eletrônicas qualificadas.
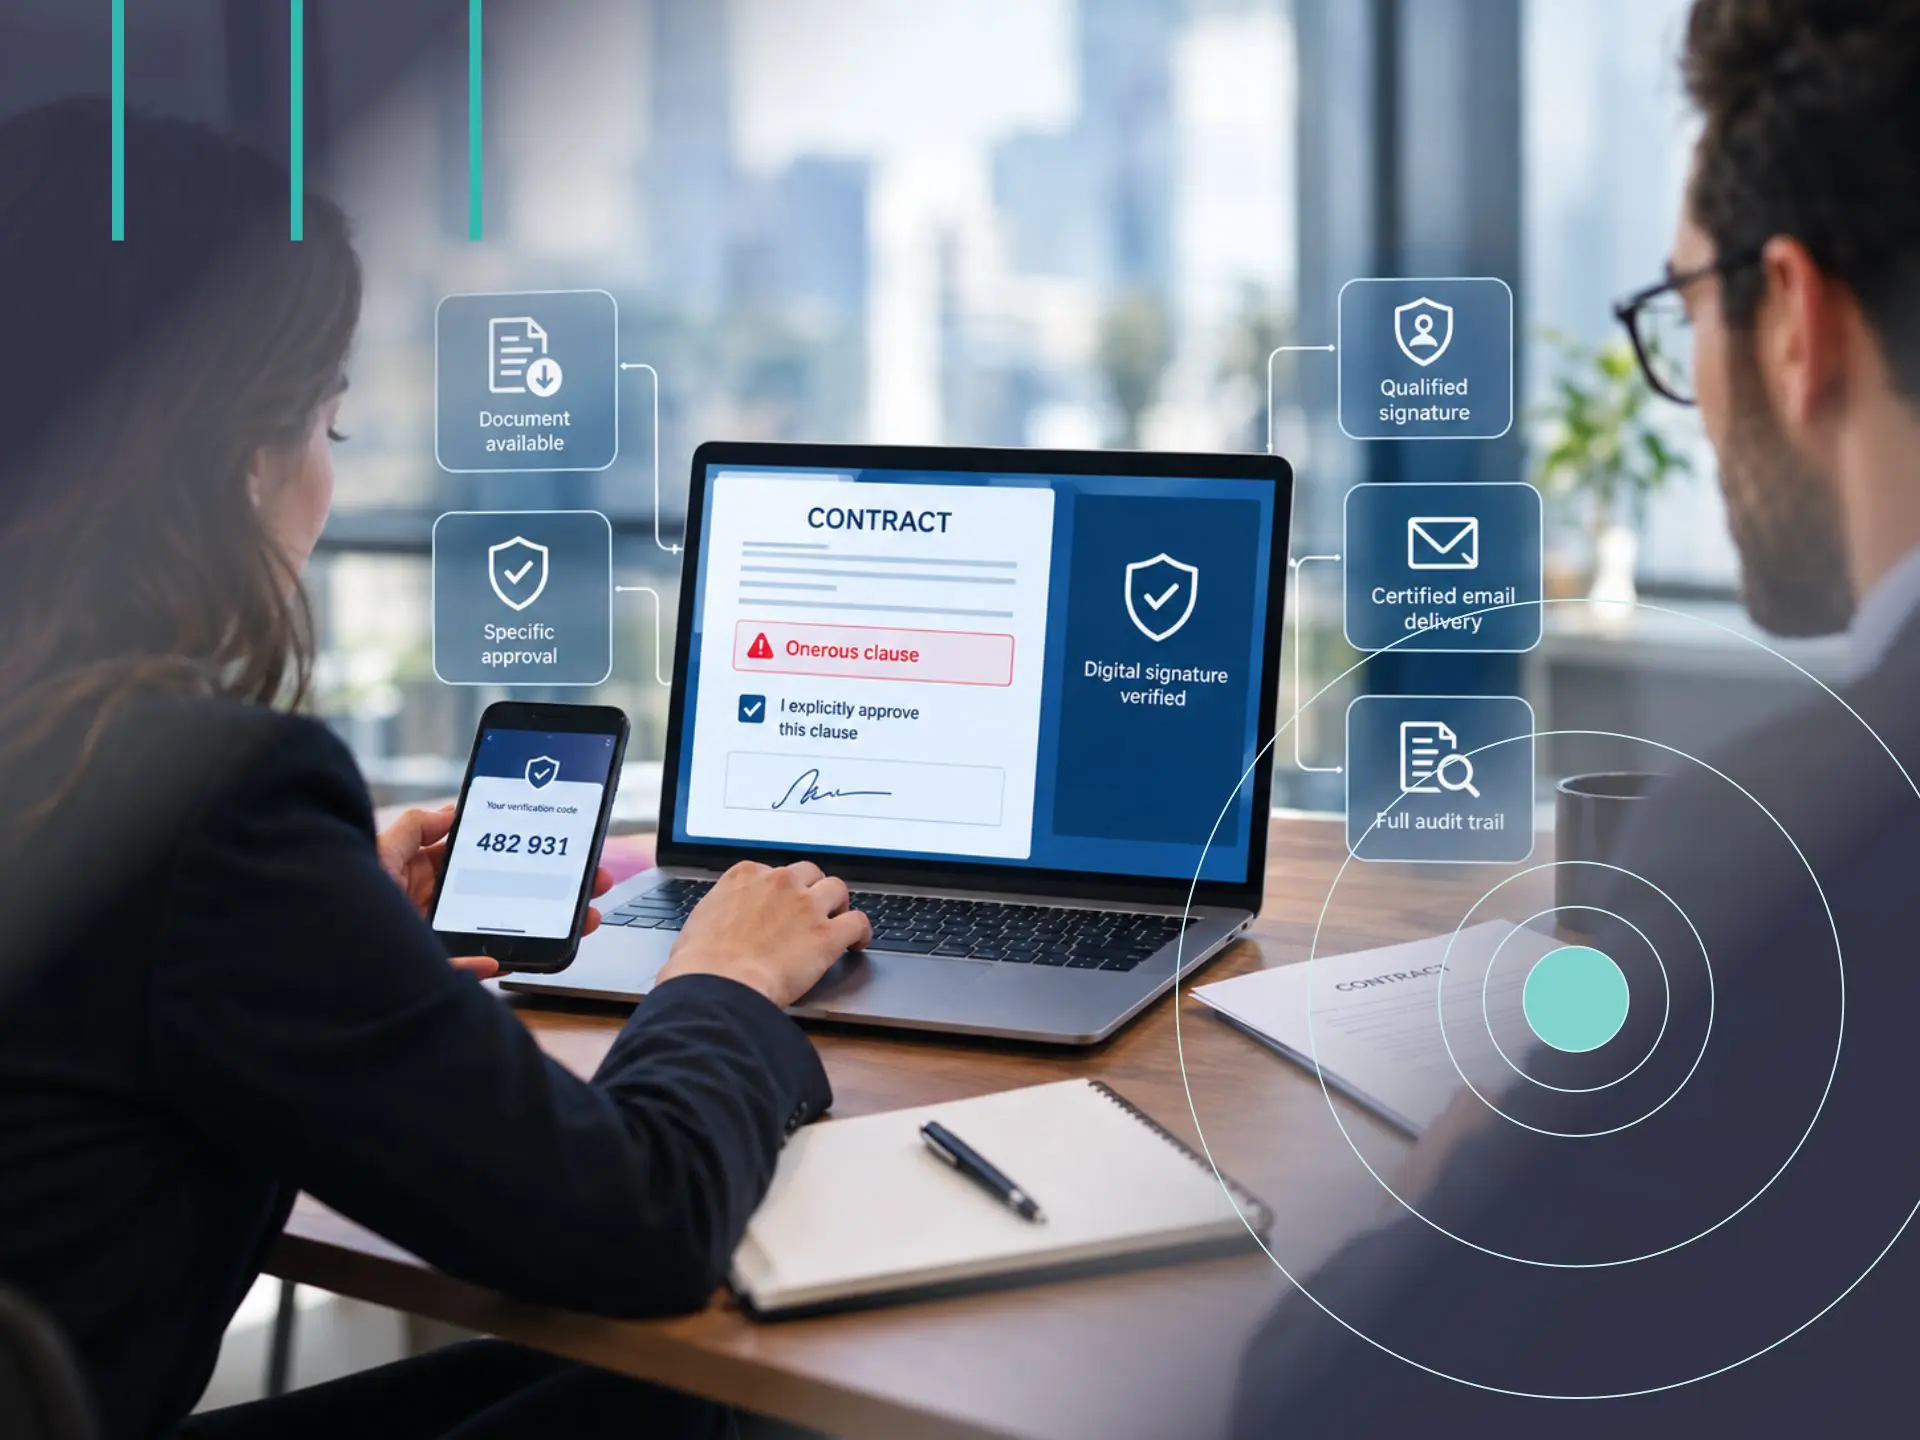
2. Solução intermediária, uma etapa de autenticação dedicada para aprovar a cláusula. A parte completa uma etapa de autenticação distinta, o mecanismo específico (por exemplo, um código de uso único, ou outro fator disponível na plataforma) é uma escolha a ser avaliada com base no cenário de implementação vigente, especificamente para aprovar a cláusula onerosa, separada de qualquer coisa que autentique o restante do contrato. Este é o cenário que a Cassazione descreve quase textualmente como adequado: gera um evento eletrônico atribuível ao signatário e separado do restante do fluxo de aceitação. Em termos de experiência do usuário, introduz uma etapa extra gerenciável.
3. Solução avançada, assinar a cláusula com o mesmo certificado. Um único certificado de assinatura qualificada é usado para gerar vários eventos de assinatura distintos no mesmo documento: um especificamente sobre a cláusula onerosa, um ou mais sobre os demais campos contratuais. Em uma plataforma de assinatura remota como a Namirial Sign Enterprise (NSE), isso acontece dentro de uma única sessão: o número de assinaturas permanece idêntico ao já exigido pelo contrato, a única mudança sendo que a cláusula onerosa agora recebe seu próprio evento de assinatura em vez de ser absorvida no selo geral do documento. Na assinatura grafométrica, esse comportamento já é nativo: tantos traços quanto forem os campos de assinatura, incluindo a cláusula onerosa. Essa solução não requer um segundo certificado e satisfaz plenamente o requisito de especificidade, com uma experiência do usuário essencialmente idêntica à de hoje.
4. Solução reforçada, assinar com um novo certificado qualificado dedicado. Um segundo certificado, separado do usado para os demais campos, é emitido e aplicado especificamente à cláusula onerosa. Existem duas variantes aqui, com custos e níveis de robustez ligeiramente diferentes:
• 4a, assinatura qualificada mais uma assinatura eletrônica avançada nominal. O certificado qualificado permanece nos demais campos contratuais, enquanto a cláusula onerosa é assinada com uma assinatura eletrônica avançada que ainda é nominal e atribuível de forma confiável ao signatário, mas sem o nível de certificação (e o custo) de uma assinatura qualificada. Este é um meio-termo interessante: preserva a separação do evento de assinatura que o princípio de especificidade implicitamente exige, sem duplicar o ônus econômico e procedimental de dois certificados qualificados distintos.
• 4b, dupla assinatura qualificada, dois certificados genuinamente distintos. Ambos os certificados (o dos demais campos e o da cláusula onerosa) são certificados de assinatura qualificada, emitidos como duas credenciais separadas, cada uma com seu próprio vínculo de identidade. Esta é a opção mais forte do ponto de vista probatório, mas também a mais cara de implementar, já que requer a emissão e gestão de dois certificados qualificados distintos para o mesmo signatário no mesmo documento.
Uma palavra de cautela sobre a 4b, pois é fácil confundi-la com o cenário 3: se o que é efetivamente implantado é um certificado de assinatura qualificada de uso único (“descartável”) aplicado duas vezes em sequência dentro da mesma sessão de assinatura (um uso na cláusula onerosa, um uso nos demais campos, cada um com seu próprio carimbo de tempo), isso não é um cenário genuinamente reforçado. É, em substância, o cenário 3 de novo: um certificado, múltiplos eventos de assinatura. O cenário 4 só ganha seu peso probatório extra se os dois certificados forem credenciais verdadeiramente distintas (qualificadas ou não), não dois usos do mesmo certificado de uso único.
Para ser claro sobre ambas as variantes: nenhuma delas é exigida pelo princípio jurídico declarado na decisão; a Corte se refere explicitamente a uma assinatura eletrônica que pode ser “leve” (ou seja, nem avançado nem qualificado), e o cenário de certificado único e múltiplos campos (ponto 3) já é plenamente adequado. Essas opções fazem sentido não como uma obrigação de compliance, mas como uma margem de segurança adicional, para organizações que queiram se proteger contra um possível endurecimento futuro da jurisprudência, por exemplo, em contratos de consumo, onde o risco se soma ao já imposto pelos regimes de termos contratuais injustos, como os da UE ou do Reino Unido.
Reforçando o processo: provar que o documento foi de fato disponibilizado
A especificidade da aprovação é um lado da moeda; o outro é provar que o documento foi de fato disponibilizado antes da assinatura. Diferentemente dos cenários 1-4, que são formas alternativas de aprovar a mesma cláusula, os cenários 5 e 6 não são mutuamente exclusivos, são duas camadas de reforço que podem ser adicionadas sobre qualquer cenário de assinatura escolhido, cada uma fortalecendo a evidência mais um passo.
5. Etapa de reforço, download obrigatório antes da assinatura, rastreado na trilha de auditoria. Além de qualquer um dos quatro cenários de assinatura acima, a plataforma pode ser configurada para impedir a assinatura a menos que o documento tenha sido baixado primeiro, registrando o evento na trilha de auditoria. Para que essa evidência seja genuinamente útil em uma disputa, o registro deve capturar mais do que o mero fato de que um download ocorreu: deve registrar o nome exato do arquivo e a versão baixada, e o tamanho do arquivo (em KB) efetivamente transferido, junto com o carimbo de tempo e o identificador de sessão. Isso transforma uma entrada genérica “documento foi baixado” em evidência de que a versão específica e final do contrato (não um rascunho, não uma transferência parcial) chegou ao signatário antes de ele assinar. Esta é uma adição de baixo impacto do ponto de vista da experiência do usuário (um clique a mais) que produz evidência significativamente mais sólida do que um simples indicador de download.
6. Etapa de reforço, envio do documento por e-mail certificado. Indo um passo além de um download rastreado, o documento pode ser enviado à parte por meio de um canal que garante de forma independente uma data certa, integridade do conteúdo e prova de entrega, antes mesmo de o processo de assinatura começar. Um serviço como o Namirial Notify EviMail é construído exatamente para isso: registra evidências de processamento, envio, entrega, abertura e, quando configurado, a aceitação ou rejeição explícita do conteúdo pelo destinatário, cada uma com seu próprio carimbo de tempo. Esta etapa pode ser aplicada sobre o cenário 5, ou usada isoladamente; de qualquer forma, ela move a prova de disponibilidade de um registro interno da plataforma de assinatura para um canal independente e verificável por terceiros.
É justo sinalizar honestamente os limites deste cenário: para a maioria dos fluxos de assinatura digital de alto volume, os cenários 1 a 5 já cobrem os requisitos de especificidade e disponibilidade no nível da plataforma, e adicionar uma etapa separada de e-mail certificado não é algo que todo contrato precisa. O cenário 6 ganha seu espaço principalmente nas margens (divulgações genuinamente de alto risco, ou situações em que uma organização deseja especificamente um canal independente da própria plataforma de assinatura) mais do que como uma adição de rotina para contratos do dia a dia. Assim como no cenário de assinatura reforçada acima, existem duas variantes aqui, com peso probatório diferente para a própria transmissão do documento:
• 6a, entrega eletrônica registrada padrão (eRDS). Usado em sua configuração ordinária, o EviMail já produz evidência sólida e com carimbo de tempo de envio, entrega e integridade do conteúdo, suficiente para a maioria das disputas comerciais sobre se e quando um documento foi transmitido.
• 6b, Serviço Qualificado de Entrega Eletrônica Registrada (QeRDS). O Namirial Notify também é certificado como provedor QeRDS sob o eIDAS [5]. Nesse nível, tanto o remetente quanto o destinatário são identificados de forma confiável como parte da própria transmissão, e o serviço se beneficia da presunção dos serviços de confiança qualificados sob o eIDAS: a integridade dos dados e a exatidão da data e hora que indica são presumidas, e a transmissão é reconhecida como enviada e recebida pelas partes identificadas, com o efeito jurídico correspondente executável em toda a UE. Onde é provável que a transmissão de um documento específico seja contestada, não apenas seu conteúdo, mas o próprio fato de que uma determinada contraparte o enviou ou recebeu, 6b é a variante que elimina mais dúvidas.
Escolher entre as duas variantes é, em si, uma decisão de mapeamento de cenário, não um padrão: para avisos de rotina, 6a normalmente é proporcional; para divulgações de maior risco (a versão final de um contrato com cláusulas onerosas, um aviso de rescisão, uma comunicação regulatória) a certeza adicional da 6b geralmente vale a etapa extra. Aplicada sobre um download rastreado (cenário 5), qualquer uma das variantes adiciona uma camada adicional, verificável de forma independente, de executabilidade contra terceiros, particularmente útil quando o contrato provavelmente vai a litígio, ou quando a organização opera em setores (bancário, serviços financeiros, seguros) onde a rastreabilidade da divulgação pré-contratual já está sujeita a escrutínio específico.
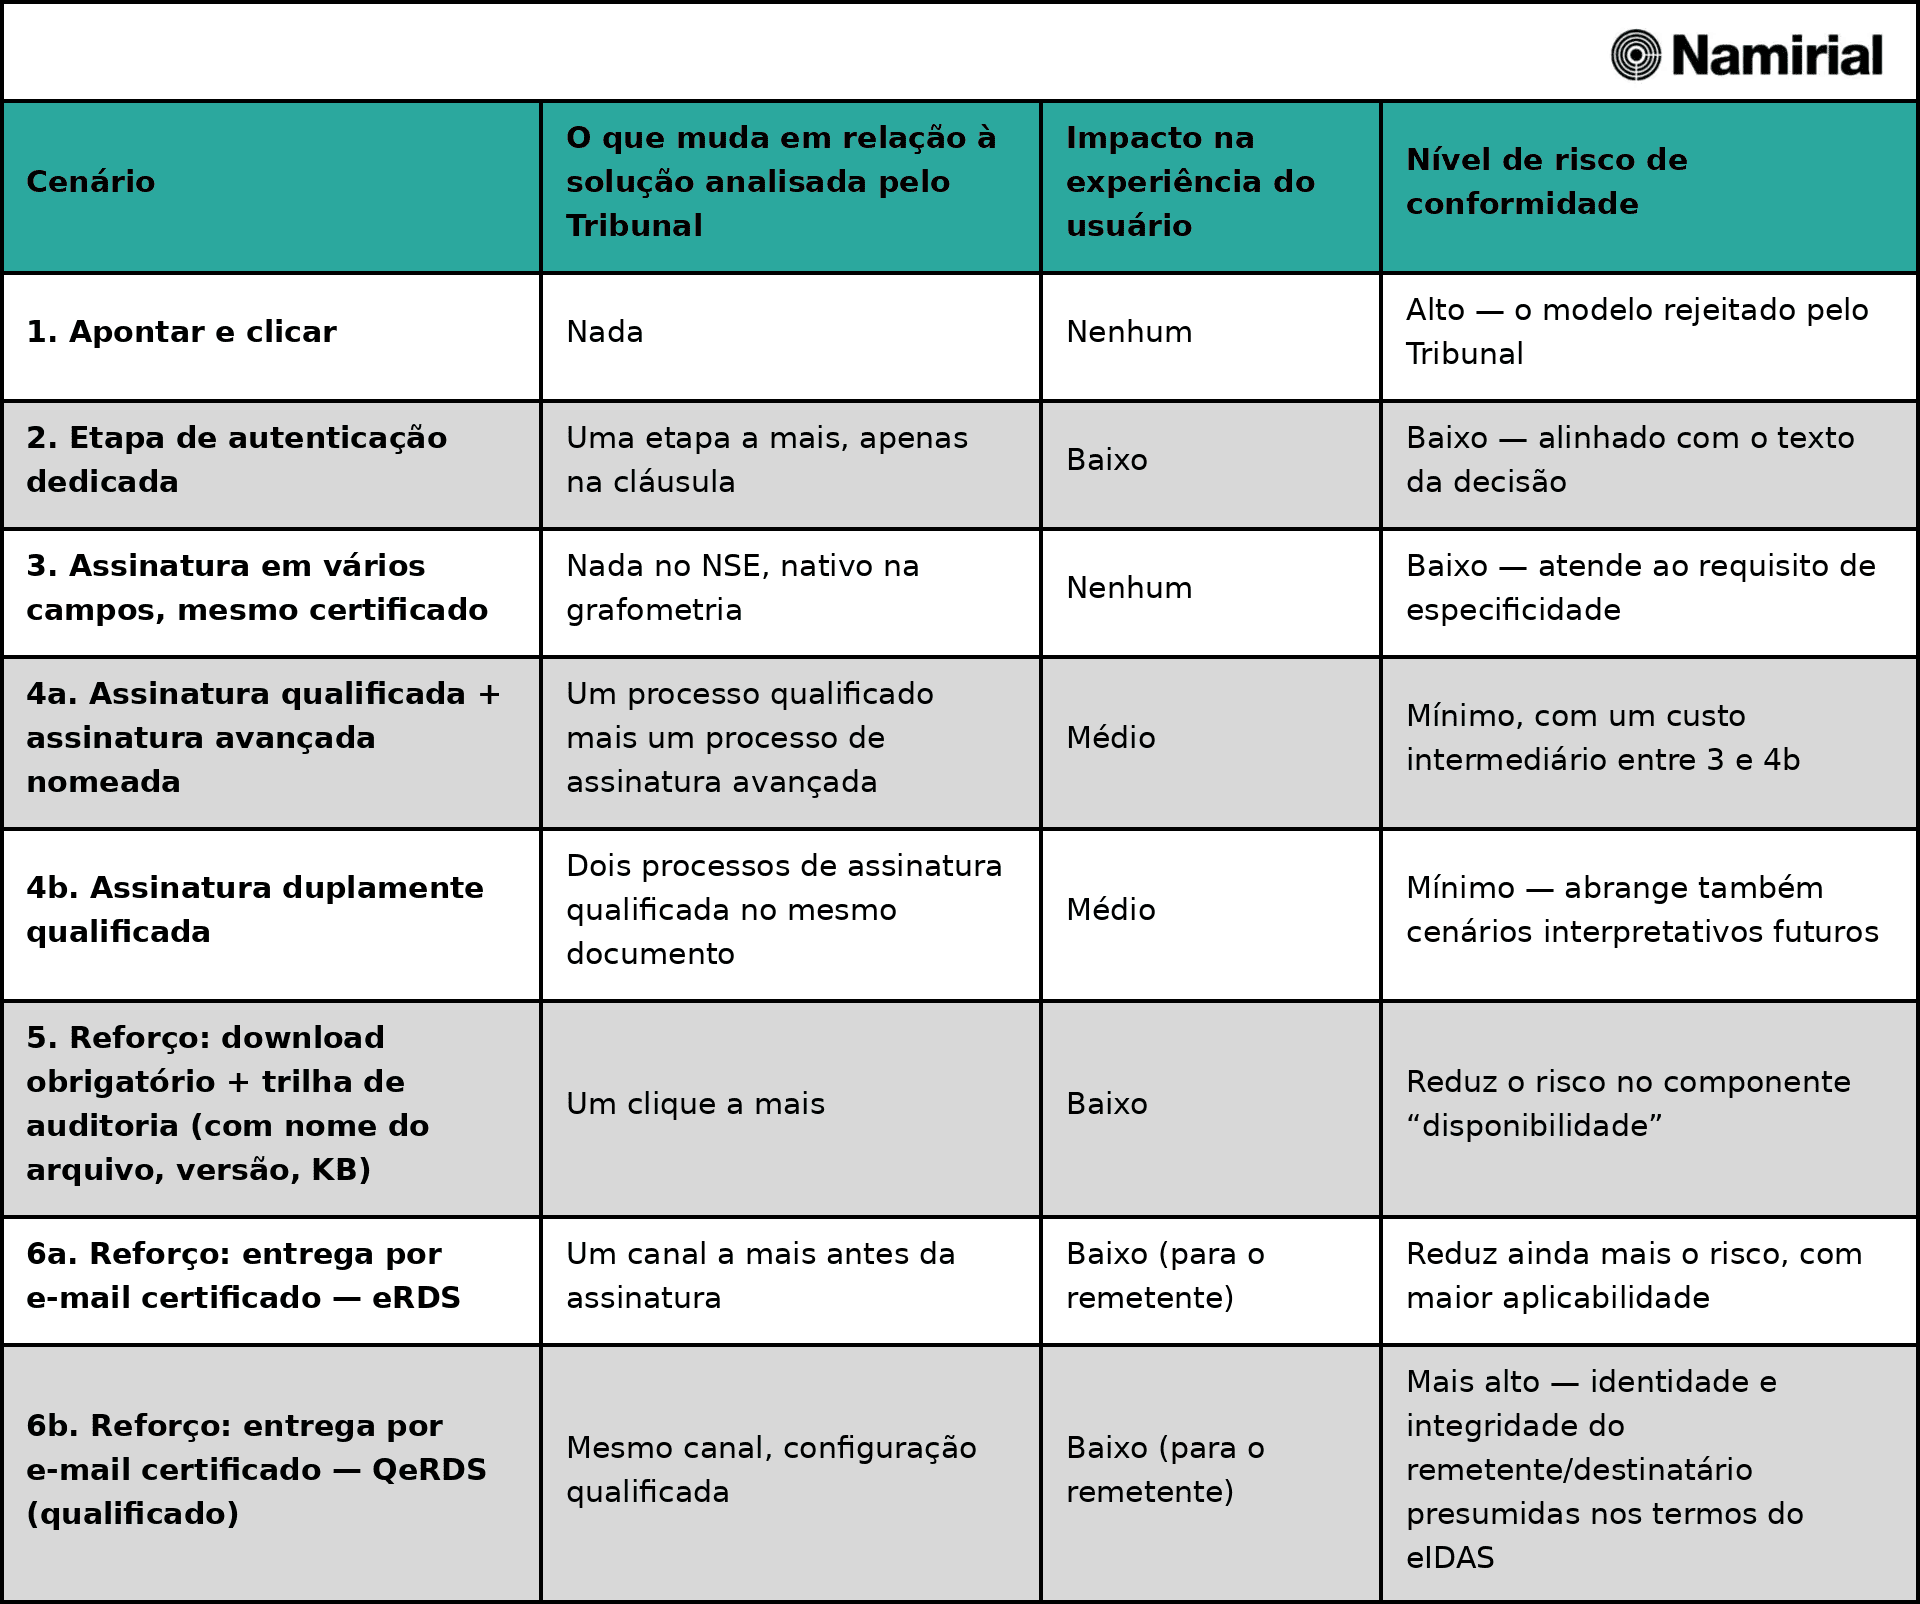
Tabela de referência rápida
Combinar o cenário com o caso de uso
Diante de uma decisão como essa, o risco se estende em duas direções opostas. Por um lado, subestimar o sinal e continuar a confiar no simples “apontar e clicar” para as cláusulas onerosas relevantes, contando com a incerteza interpretativa que a própria Suprema Corte reconhece ainda estar em aberto. Por outro lado, o excesso oposto: apresentar a opção mais cara (o certificado duplo) como a única em conformidade, quando o próprio acórdão indica que é exigido muito menos.
A escolha correta depende do contrato, da contraparte e do setor. A tabela a seguir ilustra como os seis cenários tendem a se aplicar a situações reais comuns, como ponto de partida para a discussão, não como regra rígida:
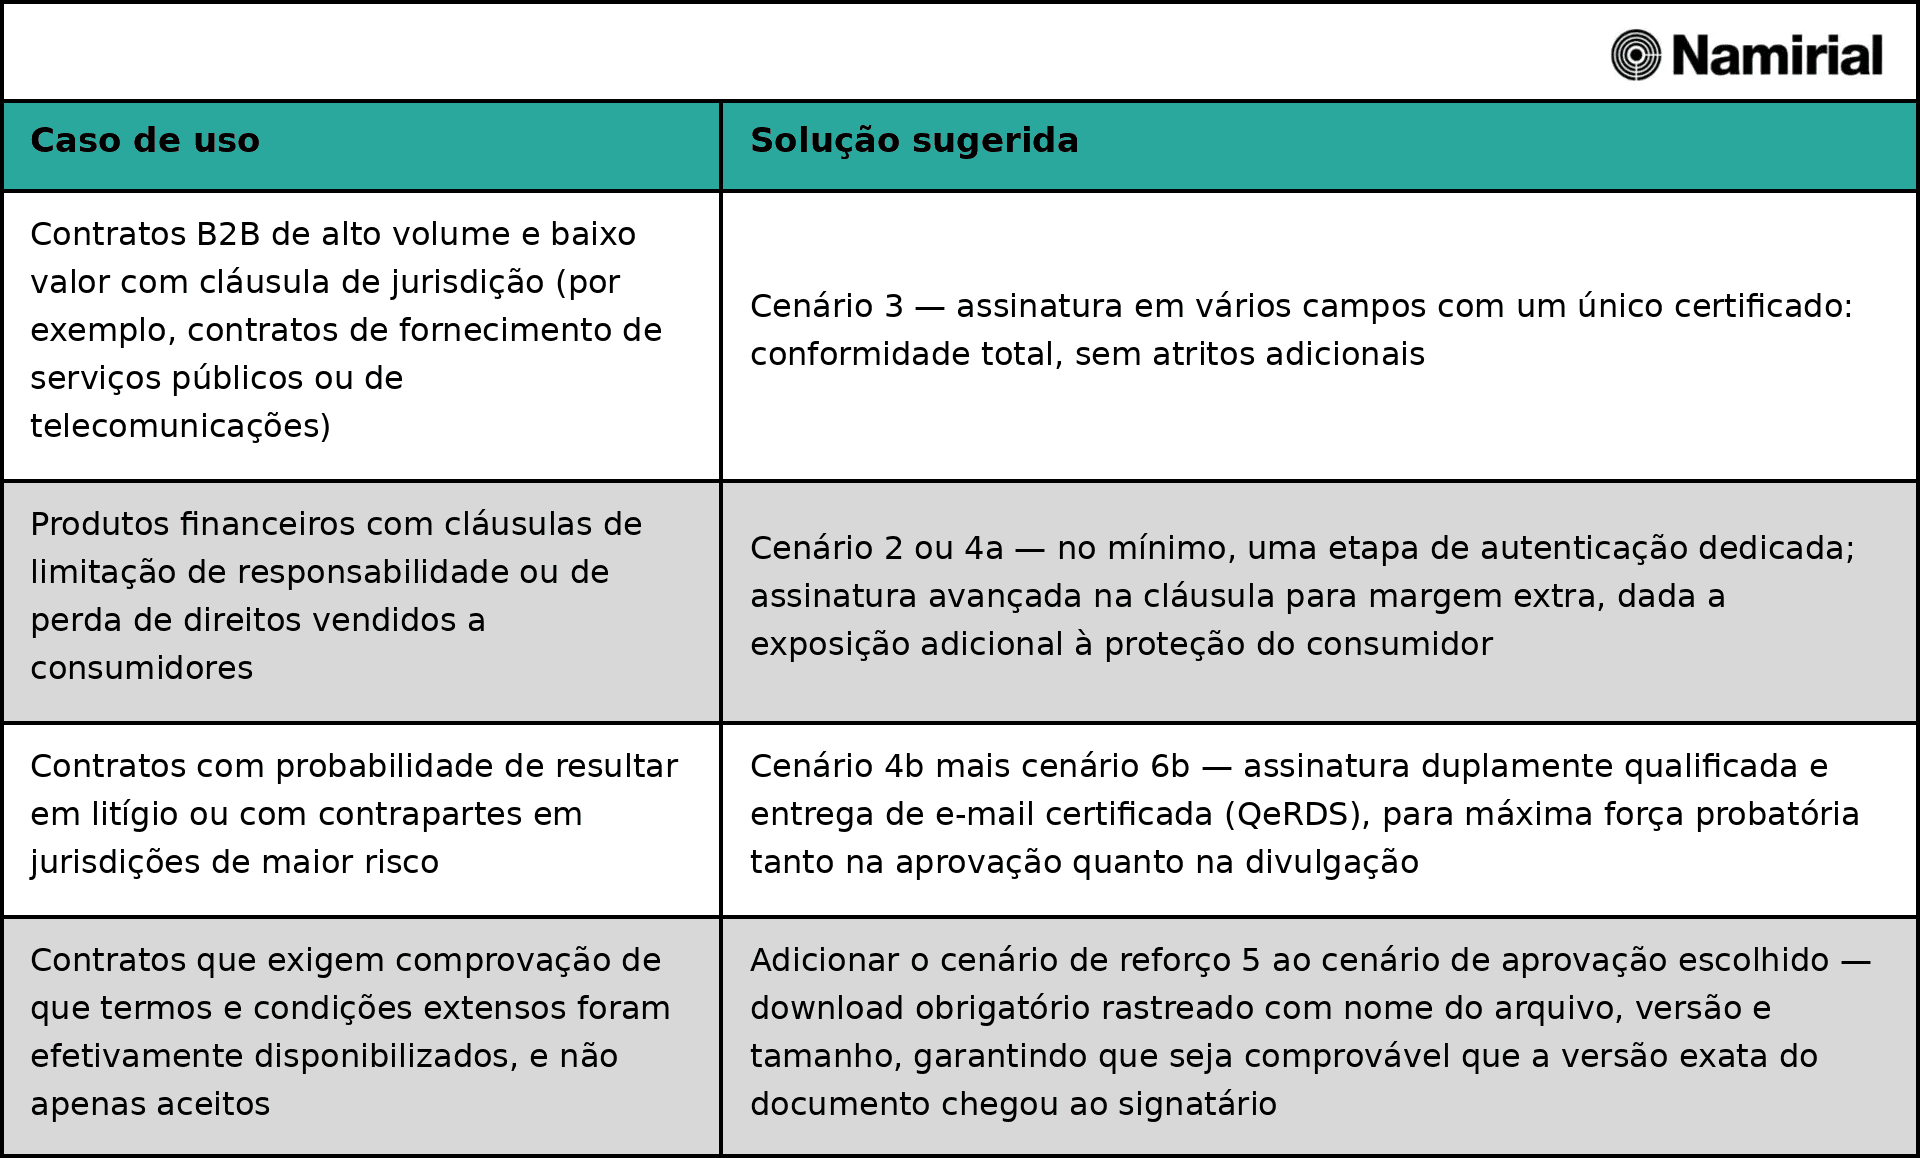
Mapear o cenário de acordo com o caso de uso, antes de escolher um por padrão, já é a parte mais importante do trabalho de conformidade, e é uma decisão que vale a pena rever à medida que o perfil de risco de um contrato muda, não algo a ser decidido de uma vez por todas.
Também vale a pena ressaltar que os cenários descritos acima não constituem um menu do tipo “ou isso ou aquilo”. Eles podem ser combinados, e essa combinação reforça ainda mais o peso probatório geral: associar o fluxo básico a uma etapa de assinatura reforçada (1+4) ou adicionar um envio por e-mail certificado a isso (1+4+6) produz um quadro probatório mais sólido do que qualquer cenário isolado, cada elemento de prova independente adicional torna o quadro geral mais difícil de contestar. Nada disso é exigido legalmente de acordo com a decisão da Corte de Cassação. Combinar os cenários é uma questão de proporcionalidade e propensão ao risco, não de conformidade, uma escolha deliberada de trocar um pouco mais de atrito, ou de custo, por um quadro probatório que se mantenha mesmo diante de uma contestação particularmente bem organizada ou persistente.
Referências
[1] Corte di Cassazione (Suprema Corte da Itália), decisão de 20 de junho de 2026, n.º 20945.
[2] G. Finocchiaro, L. Greco, “Contrato eletrônico e aprovação de cláusulas abusivas: a Corte de Cassação freia o ‘point&click’”, Il Sole 24 Ore, Norme & Tributi Plus Diritto, 30 de junho de 2026.
[3] Código Civil Italiano (Codice Civile), artigos 1.341 (aprovação específica de cláusulas onerosas), 1.350 (contratos que exigem a forma escrita ad substantiam) e 2.702 (efeito probatório de um documento autenticado privadamente).
[4] Decreto Legislativo de 7 de março de 2005, n.º 82 (Código da Administração Digital, Codice dell’Amministrazione Digitale, “CAD”), em particular o artigo 20, parágrafo 1-bis.
[5] Regulamento (UE) n.º 910/2014 do Parlamento Europeu e do Conselho, de 23 de julho de 2014, relativo à identificação eletrônica e aos serviços de confiança para transações eletrônicas no mercado interno (“eIDAS”), conforme alterado pelo Regulamento (UE) 2024/1183, de 11 de abril de 2024 (“eIDAS2”), que introduziu o quadro da Carteira de Identidade Digital Europeia e atualizou diversas disposições sobre serviços de confiança qualificados.
[6] Diretiva 93/13/CEE do Conselho, de 5 de abril de 1993, relativa às cláusulas abusivas nos contratos celebrados com os consumidores.
[7] Lei dos Direitos do Consumidor do Reino Unido de 2015, Parte 2 (Cláusulas Abusivas), que substituiu a Lei sobre Cláusulas Contratuais Abusivas de 1977 no que diz respeito aos contratos celebrados com os consumidores.
[8] Decreto Legislativo n.º 70, de 9 de abril de 2003, que transpõe a Diretiva 2000/31/CE (a Diretiva sobre Comércio Eletrônico) para a legislação italiana, cujo artigo 13º estende as regras gerais de formação de contratos aos contratos celebrados eletronicamente relativos a bens ou serviços da sociedade da informação.
[9] Uma breve observação terminológica para leitores fora da Itália: o artigo 1341 do Código Civil (c.c.) é uma exigência formal, ele enumera categorias específicas de cláusulas (limitação de responsabilidade, rescisão, perda de direitos, jurisdição, renovação tácita, arbitragem e outras) que exigem uma aprovação distinta e específica, independentemente de seu conteúdo ser efetivamente desequilibrado, e se aplica também a contratos entre empresas, exatamente como neste caso. Trata-se de algo totalmente diferente da doutrina da UE/Reino Unido sobre “cláusulas contratuais abusivas” (Diretiva 93/13/CEE do Conselho [6]; no Reino Unido, atualmente regida pela Lei dos Direitos do Consumidor de 2015 [7]), que envolve um teste de equidade substantiva e se aplica especificamente a contratos de consumo. Os dois conceitos se sobrepõem em contextos B2C, como veremos mais adiante, mas confundi-los em um caso B2B como este seria enganoso.