Una nota sobre el alcance antes de empezar. Este artículo no trata realmente sobre el derecho italiano; la sentencia del Tribunal de Casación no es más que un análisis judicial detallado y reciente del problema, cuyas conclusiones pueden tener repercusiones mucho más allá de las fronteras del Derecho italiano. Trata sobre un problema con el que tarde o temprano se topa toda organización que gestiona la ejecución digital de contratos, sea cual sea su lugar de operación: ¿cómo se demuestra que una parte aceptó de forma específica y consciente una cláusula que la coloca en desventaja (por ejemplo, una limitación de responsabilidad o una cláusula de jurisdicción) cuando todo el contrato se concluyó con unos pocos clics? La mayoría de los sistemas jurídicos que exigen una protección reforzada para este tipo de cláusulas se enfrentan a la misma cuestión práctica, y los seis patrones de implementación que se analizan a continuación son trasladables mucho más allá de la jurisdicción en la que hayan sido puestos a prueba ante los tribunales.
Los contratos se están digitalizando más rápido que la actualización de los marcos de cumplimiento normativo. Contratación pública, suministro de energía, productos bancarios, pólizas de seguro; cada vez más, trámites que antes se firmaban en papel se aceptan ahora con un clic, un código o una firma digital, a menudo en varias jurisdicciones a la vez. Es precisamente este cambio lo que hace que la sentencia merezca una atención especial mucho más allá de las fronteras del derecho italiano.
El punto de partida: qué estableció el Tribunal Supremo italiano
La Corte di Cassazione es el Tribunal Supremo italiano, que se pronuncia sobre los principios del Derecho (más que sobre los hechos de un caso concreto) y determina cómo interpretarán la ley en el futuro los tribunales inferiores y, en la práctica, las empresas. Mediante el auto n.º 20945/2026, se pronunció sobre una cuestión que aparece también en otros lugares: ¿cuándo se aprueba válidamente una cláusula onerosa en un contrato concluido íntegramente en línea?
El caso se refería a un contrato de suministro eléctrico concluido en línea entre dos empresas, con una cláusula de jurisdicción aprobada mediante una «doble bandera»: dos casillas marcadas con un clic del ratón. El Tribunal consideró esto insuficiente [1]. Su razonamiento se basa en parte en el artículo 13 del Decreto Legislativo 70/2003 [8], que extiende las reglas ordinarias sobre formación del contrato a los acuerdos concluidos electrónicamente para bienes o servicios de la sociedad de la información, lo que significa que concluir un contrato en línea no constituye, por sí solo, un motivo para relajar el requisito de aprobación específica que se aplicaría fuera de línea.
El razonamiento, en resumen: incluso en un entorno digital, la aprobación de lo que el derecho italiano denomina clausola vessatoria [9] (una cláusula onerosa conforme al artículo 1341, segundo párrafo, del Código Civil italiano [3]) debe seguir siendo específica; el Tribunal acepta que dicha aprobación pueda otorgarse mediante una firma electrónica, incluso simple; pero marcar una casilla, por muchas veces que se repita, el Tribunal afirma, no encaja en la definición de firma electrónica del Reglamento eIDAS [5], porque no produce datos electrónicos vinculados al firmante de una manera que satisfaga dicha definición. En consecuencia, el simple point-and-click no puede demostrar ni que el acto sea atribuible con certeza a la parte, ni que el consentimiento a esa cláusula específica se prestó de forma consciente. Como ejemplo ilustrativo de una solución adecuada, el Tribunal cita la introducción de un código de un solo uso enviado por SMS o correo electrónico [1], aunque el principio subyacente se refiere a la naturaleza del evento electrónico generado, no a que sea obligatorio un mecanismo de autenticación concreto.
Una mirada más detallada: el papel de la «forma scritta ad substantiam»
Para entender por qué el Tribunal traza la línea donde la traza, resulta útil ampliar la perspectiva hacia la arquitectura más amplia del derecho italiano de contratos en materia de forma escrita: una arquitectura que la sentencia deja deliberadamente en segundo plano pero que explica plenamente su razonamiento. Es también un punto de referencia útil para cualquier ordenamiento jurídico que distinga, como hacen la mayoría de alguna forma, entre requisitos de validez y mero valor probatorio.
El derecho italiano distingue entre contratos que exigen la forma escrita ad substantiam, como condición de validez, conforme al artículo 1350 del Código Civil [3] (transmisiones inmobiliarias, ciertos arrendamientos de larga duración, y otras categorías enumeradas), y contratos para los cuales la forma escrita no es un requisito de validez pero puede seguir siendo relevante a efectos probatorios o de equidad contractual.
Para la primera categoría, el listón es alto y no se flexibiliza: solo una firma electrónica cualificada o una firma digital (la variante específicamente italiana construida sobre un par de claves pública/privada) puede sustituir válidamente a una firma manuscrita, bajo pena de nulidad. Una firma electrónica simple, o incluso avanzada, no es suficiente donde la ley exige la forma ad substantiam.
Para la segunda categoría, en la que se encuadra este caso, el umbral es más bajo. El artículo 20, apartado 1-bis, del Código de la Administración Digital (Decreto Legislativo 82/2005, «CAD») [4] otorga pleno valor de forma escrita y el efecto probatorio del artículo 2702 del Código Civil [3] a un documento digital solo si está firmado con una firma digital, una firma electrónica cualificada o una firma electrónica avanzada, o generado mediante un proceso de identificación electrónica cualificada conforme a las normas de la AgID, capaz de garantizar la seguridad, la integridad y la atribución inequívoca del documento a su autor. Fuera de estos casos, el valor probatorio del documento queda sujeto a la libre apreciación del juez, sobre la base de la seguridad, la integridad y la inmutabilidad del propio documento.
Este es precisamente el vacío que la sentencia de la Cassazione viene a llenar respecto de las cláusulas onerosas: dado que la aprobación de una cláusula de este tipo en un contrato no ad substantiam no requiere el pleno valor de la forma escrita, una firma electrónica simple puede ser suficiente, siempre y cuando sea realmente una aprobación. Una casilla marcada, en opinión del Tribunal, no lo es.
Una duda legítima: ¿fue el Tribunal demasiado estricto?
Merece la pena retomar una observación formulada por Giusella Finocchiaro y Laura Greco en un comentario a la sentencia publicado en Il Sole 24 Ore [2]. Las autoras señalan que la definición de firma electrónica del Reglamento eIDAS [5] se redactó deliberadamente de forma amplia y tecnológicamente neutra, precisamente para no excluir de antemano métodos de firma que aún no se habían imaginado en el momento de su redacción. Excluir por completo el point-and-click de la categoría de las firmas electrónicas dista, por tanto, de ser una conclusión evidente. Cabe señalar, de paso, que el Reglamento original de 2014 ha sido a su vez modificado por «eIDAS2» [5], que amplió el marco normativo con la Cartera Europea de Identidad Digital y actualizó varias disposiciones sobre servicios de confianza cualificados, un recordatorio de que se trata de un área del derecho en rápida evolución también a nivel de la UE, mucho más allá del caso italiano aquí analizado.
Existe una segunda observación, probablemente más útil para quienes trabajan a diario con estos procesos: la Cassazione niega validez a la casilla marcada porque, según afirma, no logra demostrar que el acto sea atribuible a la parte contratante. Pero la atribuibilidad de una firma no depende únicamente del acto de firma considerado de forma aislada, depende también de cómo el firmante llegó hasta ahí: si fue identificado previamente, si la sesión fue rastreada, si existe aguas arriba un sólido procedimiento de autenticación. La sentencia no recoge todos los detalles del proceso de firma utilizado en ese caso concreto. Esto deja un margen de interpretación genuino, y aconseja cautela tanto a quienes descartarían el point-and-click como insuficiente, como a quienes seguirían considerándolo aceptable sin examinar el proceso que lo rodea.
Dicho esto, la señal del Tribunal es clara y debe tomarse en serio: apoyarse únicamente en una casilla marcada supone construir sobre terreno inestable. La pregunta útil, entonces, no es «¿tenemos que cambiarlo todo?» sino «¿qué nivel de robustez requiere realmente este contrato concreto, esta contraparte concreta, este riesgo concreto?»
Cuatro escenarios con dos refuerzos opcionales, no solo uno
Al reclasificar las opciones técnicas disponibles hoy en una plataforma moderna de firma digital se obtienen seis configuraciones distintas. Las primeras cuatro son formas alternativas de aprobar la propia cláusula onerosa; las dos últimas no son alternativas entre sí, sino pasos de refuerzo que abordan un problema relacionado pero distinto (asegurarse de que la parte tuvo efectivamente la oportunidad de acceder al documento antes de firmarlo) y pueden superponerse a cualquiera de los escenarios de aprobación elegidos. Los ilustramos utilizando las propias soluciones de firma de Namirial, Namirial Sign Enterprise (NSE) para firma remota/empresarial y Namirial Sign Personal para uso individual.
Sobre la aprobación de la cláusula onerosa
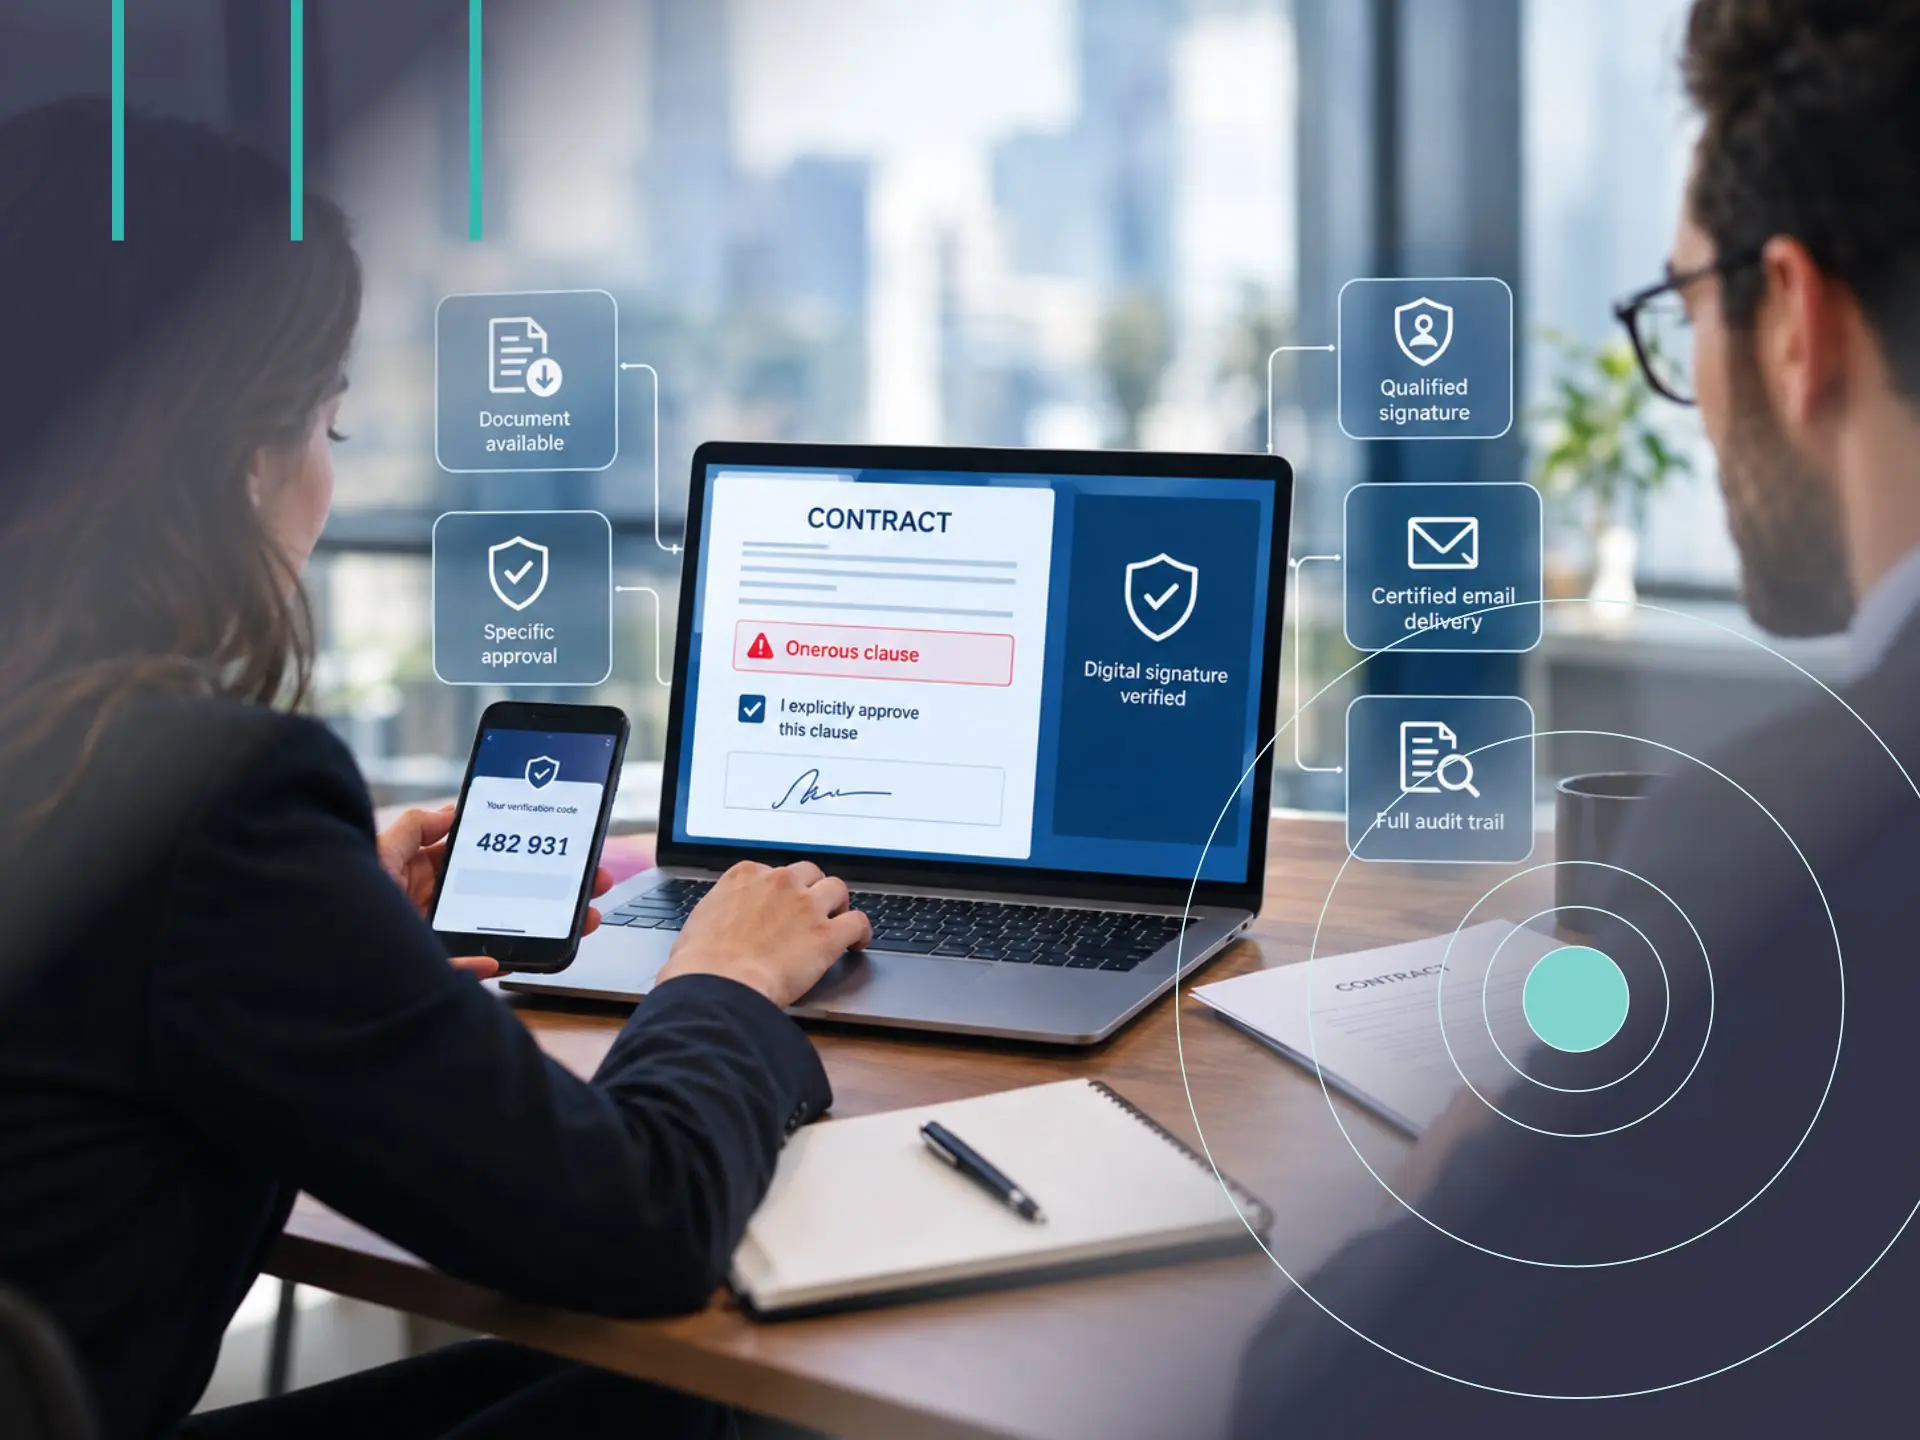
1. Solución básica, aceptación mediante point-and-click. La parte marca una casilla dedicada a la cláusula onerosa. Cabe señalar que este escenario no siempre es el clic tosco y no verificado que podría parecer: es también el mecanismo que subyace a flujos «headless» mucho más sofisticados, en los que la casilla se apoya sobre una sesión que ya ha establecido una identificación fuerte y una autenticación continua de la parte, un enfoque que varios proveedores, y una parte creciente del mercado, están promoviendo activamente como opción predeterminada sin fricción. Ese contexto puede ser muy relevante para la cuestión de la imputabilidad antes analizada. Lo que no cambia es la conclusión específica del Tribunal en este caso: sobre la base del expediente que tenía ante sí, la doble bandera se consideró insuficiente para demostrar que el consentimiento a la cláusula se había prestado de forma consciente. Debemos tener en cuenta que el artículo 25, apartado 1, del Reglamento eIDAS establece claramente que no se podrá denegar a una firma electrónica su validez jurídica ni su admisibilidad como prueba en procedimientos judiciales por el mero hecho de que se presente en formato electrónico o de que no cumpla los requisitos de las firmas electrónicas cualificadas.
2. Solución intermedia, un paso de autenticación dedicado para aprobar la cláusula. La parte completa un paso de autenticación distinto, el mecanismo concreto (por ejemplo, un código de un solo uso, u otro factor disponible en la plataforma) es una elección que debe evaluarse según el escenario de implementación vigente, específicamente para aprobar la cláusula onerosa, separado de aquello que autentica el resto del contrato. Este es el escenario que la Cassazione describe casi textualmente como adecuado: genera un evento electrónico atribuible al firmante y separado del resto del flujo de aceptación. En términos de experiencia de usuario introduce un paso adicional manejable.
3. Solución avanzada, firmar la cláusula con el mismo certificado. Se utiliza un único certificado de firma cualificada para generar varios eventos de firma distintos sobre el mismo documento: uno específicamente sobre la cláusula onerosa, uno o más sobre los demás campos contractuales. En una plataforma de firma remota como Namirial Sign Enterprise (NSE), esto ocurre dentro de una única sesión: el número de firmas permanece idéntico al que ya exige el contrato, el único cambio es que la cláusula onerosa recibe ahora su propio evento de firma en lugar de quedar absorbida en el sello global del documento. En la firma grafométrica, este comportamiento ya es nativo: tantos trazos como campos de firma haya, incluida la cláusula onerosa. Esta solución no requiere un segundo certificado y satisface plenamente el requisito de especificidad, con una experiencia de usuario esencialmente idéntica a la actual.
4. Solución reforzada, firmar con un nuevo certificado cualificado dedicado. Se emite un segundo certificado, distinto del utilizado para los demás campos, y se aplica específicamente a la cláusula onerosa. Aquí existen dos variantes, con costes y niveles de robustez ligeramente diferentes:
• 4a, firma cualificada más una firma electrónica avanzada nominativa. El certificado cualificado permanece en los demás campos contractuales, mientras que la cláusula onerosa se firma con una firma electrónica avanzada que sigue siendo nominativa y atribuible de forma fiable al firmante, pero sin el nivel de certificación (ni el coste) de una firma cualificada. Se trata de un interesante punto intermedio: preserva la separación del evento de firma que el principio de especificidad exige implícitamente, sin duplicar la carga económica y procedimental de dos certificados cualificados distintos.
• 4b, doble firma cualificada, dos certificados realmente distintos. Ambos certificados (el de los demás campos y el de la cláusula onerosa) son certificados de firma cualificada, emitidos como dos credenciales separadas, cada una con su propio vínculo de identidad. Es la opción más sólida desde el punto de vista probatorio, pero también la más costosa de implementar, ya que requiere emitir y gestionar dos certificados cualificados distintos para el mismo firmante sobre el mismo documento.
Una palabra de cautela sobre la 4b, porque es fácil confundirla con el escenario 3: si lo que realmente se despliega es un certificado de firma cualificada de un solo uso («desechable») aplicado dos veces seguidas dentro de la misma sesión de firma, un uso sobre la cláusula onerosa, un uso sobre los demás campos, cada uno con su propia marca de tiempo, no se trata de un escenario realmente reforzado. Es, en esencia, de nuevo el escenario 3: un certificado, varios eventos de firma. El escenario 4 solo obtiene su valor probatorio adicional si los dos certificados son credenciales verdaderamente distintas (cualificadas o no), y no dos usos del mismo certificado de un solo uso.
Para ser claros respecto de ambas variantes: ninguna de las dos viene exigida por el principio jurídico enunciado en la sentencia; el Tribunal se refiere explícitamente a una firma electrónica que puede ser «ligera» (es decir, ni avanzada ni cualificada), y el escenario de certificado único y campos múltiples (punto 3) ya resulta plenamente adecuado. Estas opciones tienen sentido no como una obligación de cumplimiento normativo, sino como un margen de seguridad adicional, para las organizaciones que deseen protegerse frente a un posible endurecimiento futuro de la jurisprudencia, por ejemplo, en los contratos de consumo, donde el riesgo se suma al ya impuesto por los regímenes sobre cláusulas abusivas, como el de la UE o el del Reino Unido.
Reforzar el proceso: demostrar que el documento se puso efectivamente a disposición
La especificidad de la aprobación es una cara de la moneda; la otra es demostrar que el documento se puso efectivamente a disposición antes de la firma. A diferencia de los escenarios 1-4, que son formas alternativas de aprobar la misma cláusula, los escenarios 5 y 6 no se excluyen mutuamente, son dos capas de refuerzo que pueden añadirse a cualquiera de los escenarios de firma elegidos, cada una reforzando la prueba un paso más.
5. Paso de refuerzo, descarga obligatoria antes de la firma, registrada en el registro de auditoría. Además de cualquiera de los cuatro escenarios de firma descritos anteriormente, la plataforma puede configurarse para impedir la firma a menos que el documento se haya descargado previamente, registrando el evento en el registro de auditoría. Para que esta prueba resulte realmente útil en una disputa, el registro debería capturar algo más que el mero hecho de que se produjo una descarga: debería registrar el nombre exacto y la versión del archivo descargado, así como el tamaño del archivo (en KB) efectivamente transferido, junto con la marca de tiempo y el identificador de sesión. Esto convierte una entrada genérica de «el documento se descargó» en una prueba de que la versión específica y definitiva del contrato (no un borrador, no una transferencia parcial) llegó efectivamente al firmante antes de que firmara. Se trata de una adición de bajo impacto desde el punto de vista de la experiencia de usuario, un clic adicional, que produce una prueba considerablemente más sólida que un simple indicador de descarga.
6. Paso de refuerzo, envío del documento por correo electrónico certificado. Yendo un paso más allá de una descarga rastreada, el documento puede enviarse a la parte a través de un canal que garantice de forma independiente una fecha cierta, la integridad del contenido y la prueba de entrega, incluso antes de que comience el proceso de firma. Un servicio como Namirial Notify EviMail está diseñado precisamente para esto: registra pruebas de procesamiento, envío, entrega, apertura y, cuando así se configura, la aceptación o el rechazo explícito del contenido por parte del destinatario, cada uno con su propia marca de tiempo. Este paso puede superponerse al escenario 5, o utilizarse por sí solo; en cualquier caso, traslada la prueba de disponibilidad de un registro interno de la plataforma de firma a un canal independiente y verificable por terceros.
Es justo señalar honestamente los límites de este escenario: para la mayoría de los flujos de firma digital de alto volumen, los escenarios 1 a 5 ya cubren los requisitos de especificidad y disponibilidad a nivel de plataforma, y añadir un paso separado de correo electrónico certificado no es algo que todo contrato necesite. El escenario 6 encuentra su lugar principalmente en los márgenes (divulgaciones genuinamente de alto riesgo, o situaciones en las que una organización desea específicamente un canal independiente de la propia plataforma de firma) más que como una adición rutinaria a los contratos cotidianos. Al igual que con el escenario de firma reforzada anterior, aquí también existen dos variantes, con distinto peso probatorio para la propia transmisión del documento:
• 6a, servicio estándar de entrega electrónica certificada (eRDS). Utilizado en su configuración ordinaria, EviMail ya produce pruebas sólidas y con marca de tiempo del envío, la entrega y la integridad del contenido, suficientes para la mayoría de las disputas comerciales sobre si y cuándo se transmitió un documento.
• 6b, Servicio Cualificado de Entrega Electrónica Certificada (QeRDS). Namirial Notify también está certificado como proveedor QeRDS conforme a eIDAS [5]. A este nivel, tanto el remitente como el destinatario quedan identificados de forma fiable como parte de la propia transmisión, y el servicio se beneficia de la presunción de los servicios de confianza cualificados conforme a eIDAS: se presumen la integridad de los datos y la exactitud de la fecha y hora que indica, y la transmisión se reconoce como enviada y recibida por las partes identificadas, con el correspondiente efecto jurídico ejecutable en toda la UE. Cuando es probable que se impugne la transmisión de un documento concreto, no solo su contenido, sino el propio hecho de que una determinada contraparte lo haya enviado o recibido, 6b es la variante que elimina más dudas.
Elegir entre las dos variantes es en sí misma una decisión de mapeo de escenarios, no un valor predeterminado: para los avisos rutinarios, la 6a suele ser proporcionada; para las divulgaciones de mayor riesgo (la versión definitiva de un contrato con cláusulas onerosas, un aviso de resolución, una comunicación regulatoria) la certeza adicional de la 6b suele merecer el paso extra. Superpuesta a una descarga rastreada (escenario 5), cualquiera de las dos variantes añade una capa adicional, verificable de forma independiente, de oponibilidad frente a terceros, particularmente útil cuando el contrato probablemente acabe en litigio, o cuando la organización opera en sectores (banca, servicios financieros, seguros) en los que la trazabilidad de la información precontractual ya está sujeta a un escrutinio específico.
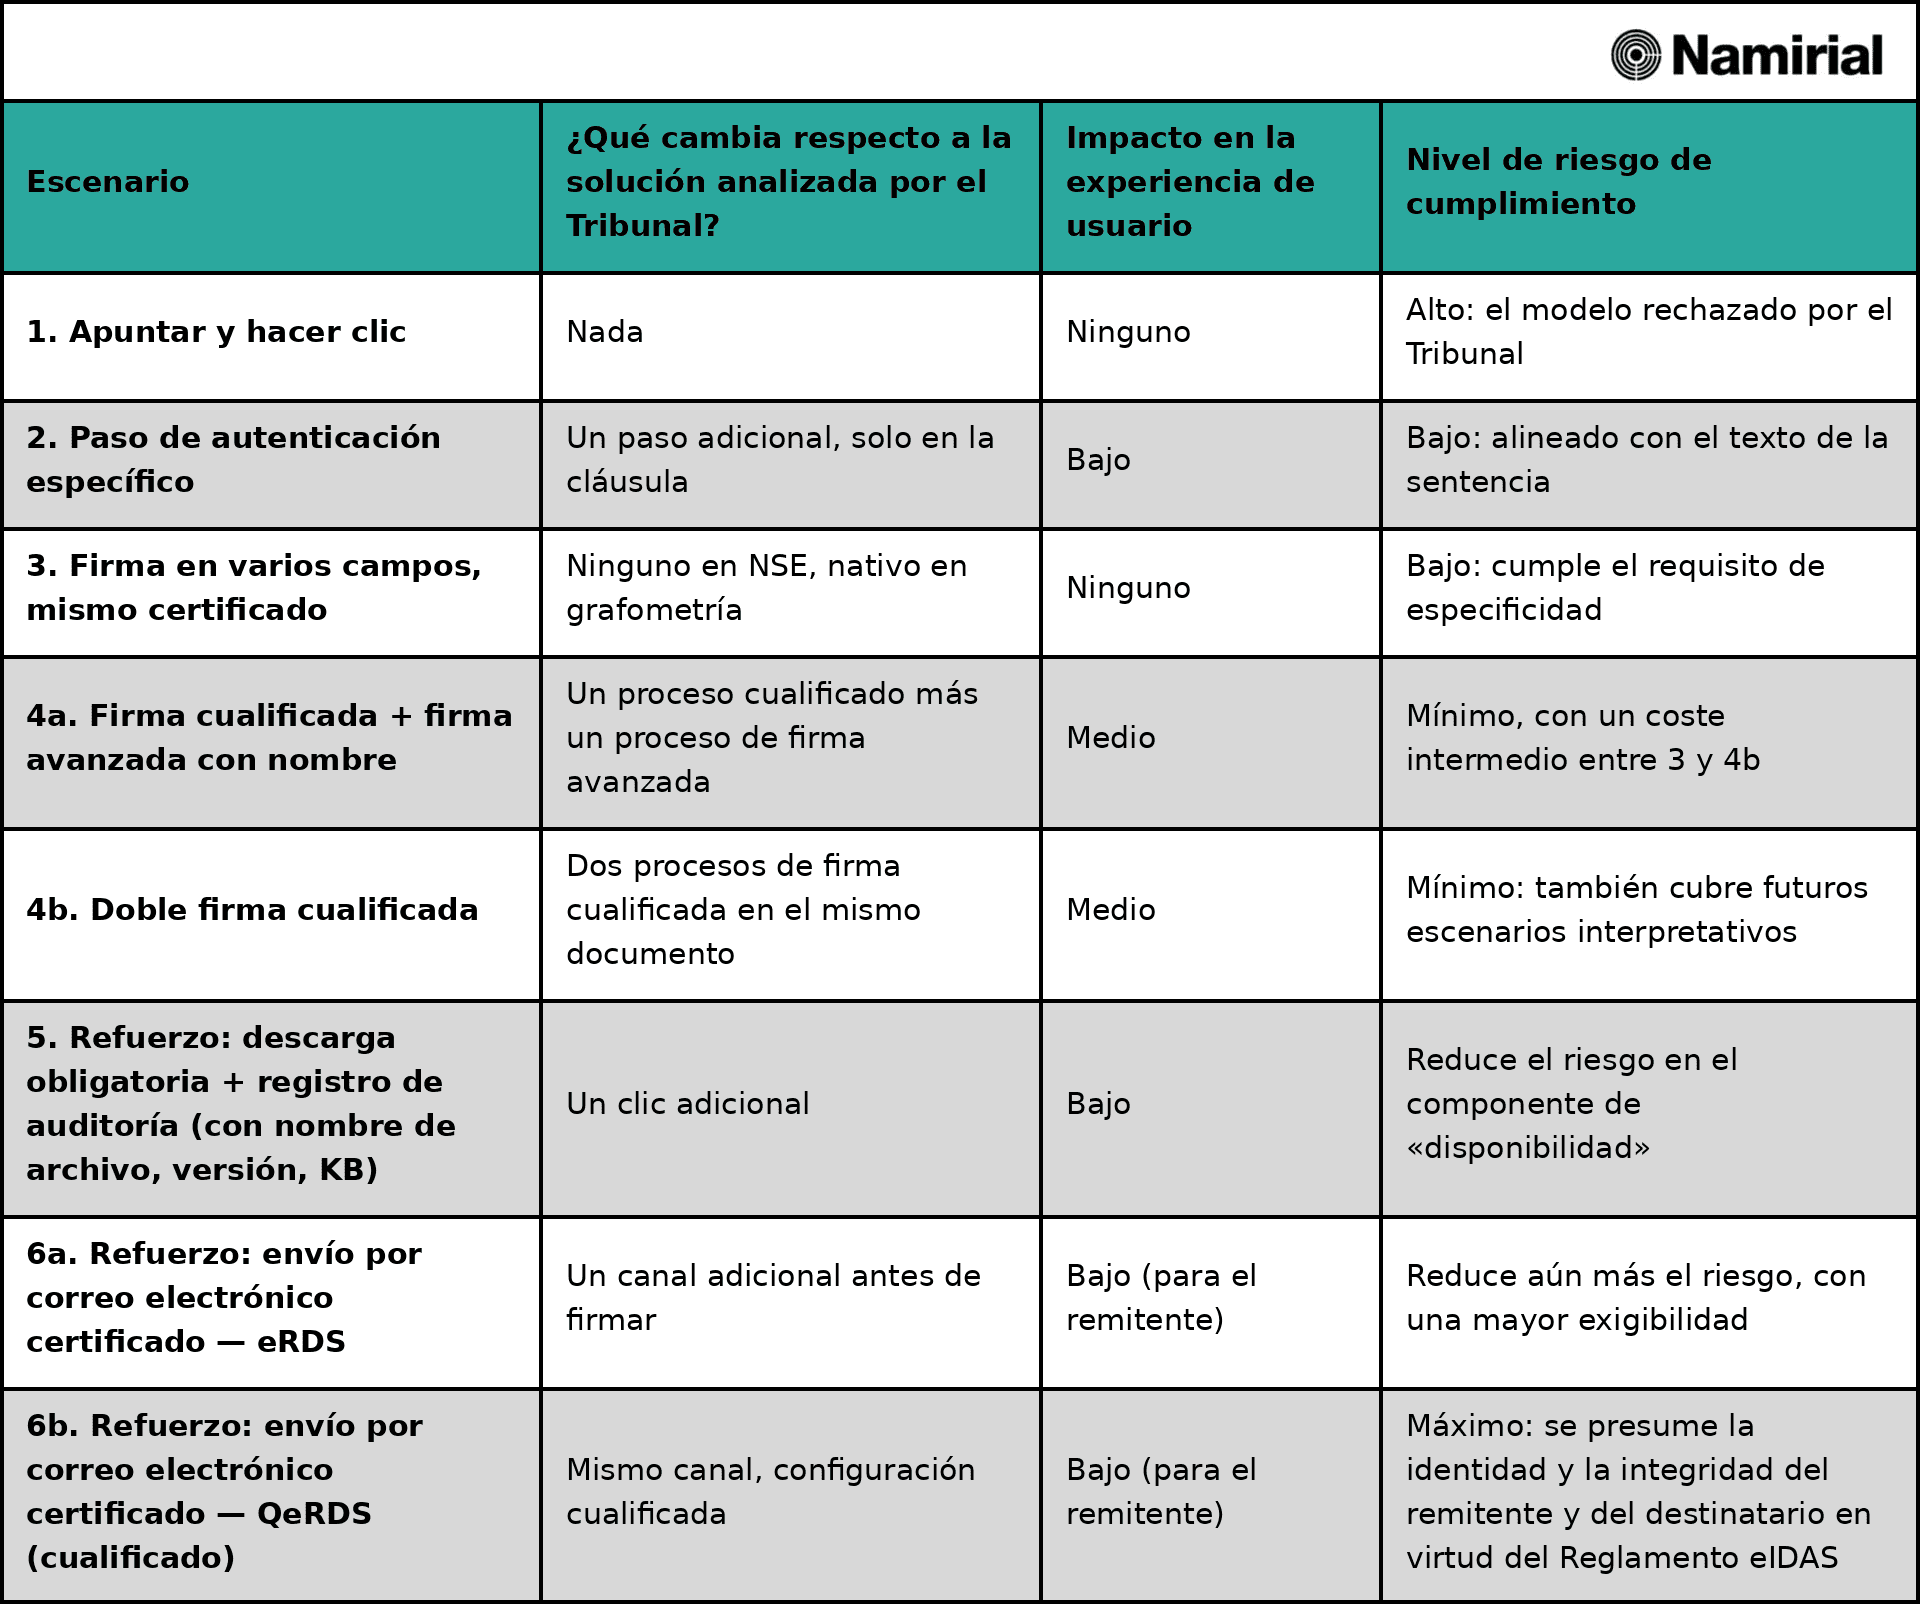
Tabla de referencia rápida
Adecuar el escenario al caso de uso
Ante una sentencia como esta, el riesgo se presenta en dos direcciones opuestas. Por un lado, subestimar la señal y seguir confiando en el simple «apuntar y hacer clic» para las cláusulas onerosas relevantes, contando con la incertidumbre interpretativa que la propia Corte de Casación reconoce que sigue sin resolverse. Por otro lado, el exceso opuesto: presentar la opción más costosa (el doble certificado) como la única conforme, cuando la propia sentencia indica que se exige mucho menos.
La elección correcta depende del contrato, de la contraparte y del sector. La siguiente tabla muestra cómo los seis escenarios tienden a corresponderse con situaciones reales comunes (como punto de partida para el debate, no como una regla rígida):
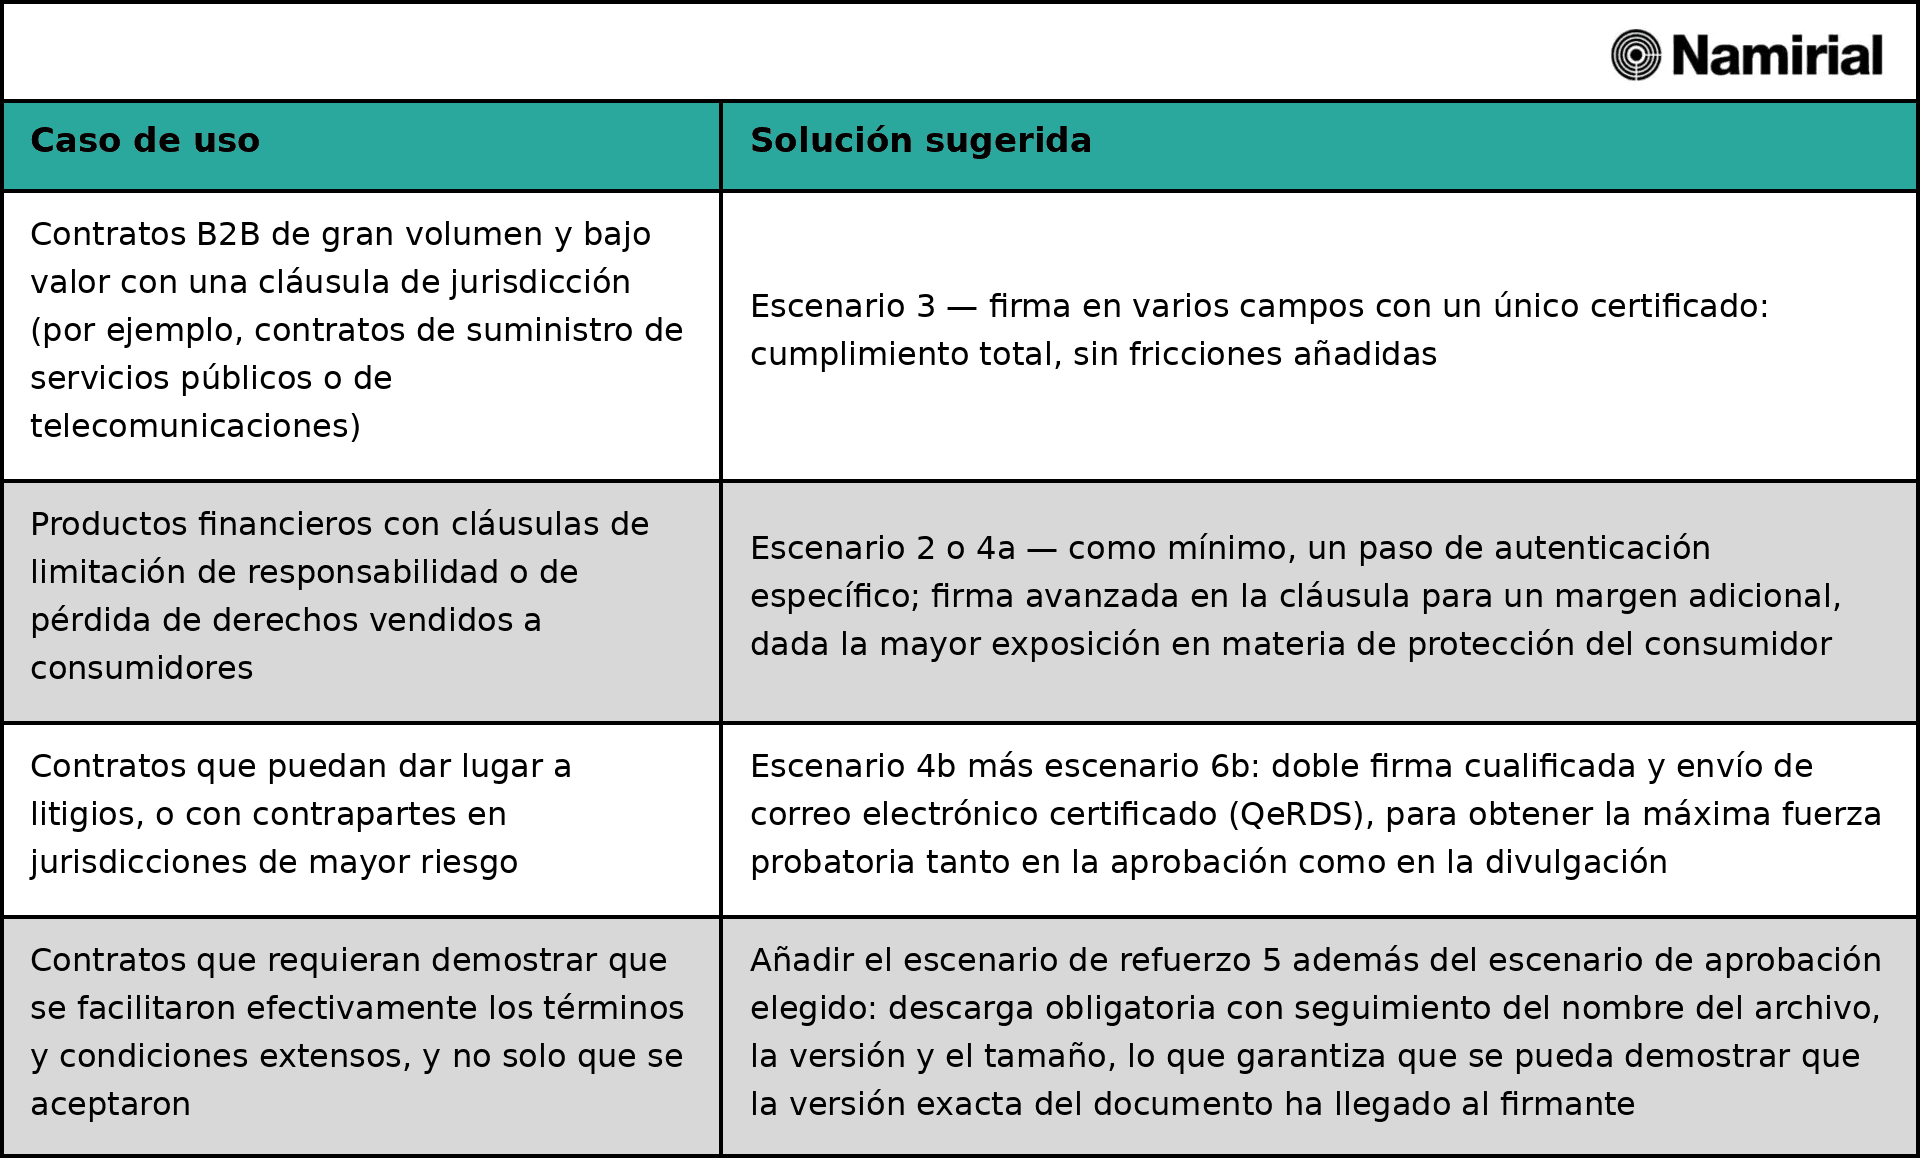
Analizar el escenario en función del caso de uso, antes de elegir uno por defecto, es ya la parte más importante del trabajo de cumplimiento normativo, y es una decisión que merece la pena revisar a medida que cambia el perfil de riesgo de un contrato, no algo que se tome de una vez por todas.
También conviene destacar que los escenarios descritos anteriormente no constituyen un menú del tipo «o una cosa o la otra». Se pueden combinar, y hacerlo refuerza aún más la carga probatoria global: combinar el flujo básico con un paso de firma reforzado (1+4), o añadir un envío de correo electrónico certificado a esto (1+4+6), produce un marco probatorio más sólido que cualquier escenario individual tomado por separado; cada elemento de prueba independiente adicional hace que el marco global sea más difícil de rebatir. Nada de esto es un requisito legal según la sentencia del Tribunal de Casación. Combinar los escenarios es una cuestión de proporcionalidad y propensión al riesgo, no de cumplimiento normativo, una elección deliberada de intercambiar un poco más de fricción, o de coste, por un marco probatorio que se mantenga firme incluso ante una impugnación especialmente bien organizada o persistente.
Referencias
[1] Corte di Cassazione (Tribunal Supremo de Italia), auto de 20 de junio de 2026, n.º 20945.
[2] G. Finocchiaro, L. Greco, «Contrato telemático y aprobación de las cláusulas abusivas: la Corte de Casación pone freno al «Point&click»», Il Sole 24 Ore, Norme & Tributi Plus Diritto, 30 de junio de 2026.
[3] Código Civil italiano (Codice Civile), artículos 1341 (aprobación específica de cláusulas onerosas), 1350 (contratos que requieren la forma escrita ad substantiam) y 2702 (efecto probatorio de un documento autenticado de forma privada).
[4] Decreto Legislativo n.º 82, de 7 de marzo de 2005 (Código de la Administración Digital, Codice dell’Amministrazione Digitale, «CAD»), en particular el artículo 20, apartado 1-bis.
[5] Reglamento (UE) n.º 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, sobre la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior («eIDAS»), modificado por el Reglamento (UE) 2024/1183, de 11 de abril de 2024 («eIDAS2»), que introdujo el marco de la Cartera de Identidad Digital Europea y actualizó varias disposiciones sobre los servicios de confianza cualificados.
[6] Directiva 93/13/CEE del Consejo, de 5 de abril de 1993, relativa a las cláusulas abusivas en los contratos celebrados con consumidores.
[7] Ley de Derechos del Consumidor del Reino Unido de 2015, parte 2 (Cláusulas abusivas), que sustituyó a la Ley de Cláusulas Contractuales Abusivas de 1977 en lo que respecta a los contratos celebrados con consumidores.
[8] Decreto Legislativo n.º 70, de 9 de abril de 2003, por el que se transpone en Italia la Directiva 2000/31/CE (la Directiva sobre el comercio electrónico), cuyo artículo 13 amplía las normas generales sobre la celebración de contratos a los contratos celebrados por vía electrónica relativos a bienes o servicios de la sociedad de la información.
[9] Una breve aclaración terminológica para los lectores fuera de Italia: el artículo 1341 del Código Civil es un requisito formal, enumera categorías específicas de cláusulas (limitación de responsabilidad, rescisión, caducidad, jurisdicción, renovación tácita, arbitraje y otras) que requieren una aprobación específica e independiente, independientemente de si su contenido es realmente desequilibrado, y se aplica también a los contratos entre empresas, tal y como ocurre en este caso. Se trata de un concepto distinto de la doctrina de la UE y el Reino Unido sobre las «cláusulas contractuales abusivas» (Directiva 93/13/CEE del Consejo [6]; en el Reino Unido, ahora regulada por la Ley de Derechos del Consumidor de 2015 [7]), que implica una prueba de equidad sustantiva y se aplica específicamente a los contratos de consumo. Ambos conceptos se solapan en el ámbito B2C, como veremos más adelante, pero confundirlos en un caso B2B como este resultaría engañoso.