
La EUDI Wallet se presenta a menudo como el próximo gran paso de Europa en materia de identidad digital. Lo que está surgiendo es una nueva infraestructura de mercado para interacciones digitales fiables, en la que ciudadanos, instituciones públicas, entidades reguladas y proveedores de servicios colaboran, desempeñando cada uno un papel distinto.
- Sus objetivos principales incluyen:
- Dar a los usuarios un control real sobre sus propios datos personales
- Facilitar la interacción de personas y empresas a través de las fronteras de la UE
- Mejorar los servicios digitales ofrecidos tanto por organismos públicos como por empresas privadas
- Reducir la burocracia y las cargas administrativas
Para finales de 2026, se espera que todos los Estados miembros de la UE proporcionen EUDI Wallets a sus ciudadanos, residentes y organizaciones, y varios países ya han puesto en marcha iniciativas piloto antes de su despliegue.
El trabajo en la EUDI Wallet comenzó hace ya años, y actualmente se está probando mediante proyectos piloto a gran escala en Europa (el Grupo Namirial participa actualmente en los 2 nuevos LSP «Aptitude» y «We Build», y anteriormente formó parte de los ya cerrados proyectos «Potential» y «EWC»).
La EUDI Wallet determinará cómo se emite la identidad, cómo se realiza el onboarding, cómo se gestiona el cumplimiento normativo, y cómo se integra la confianza en los recorridos digitales de los clientes. Gira en torno a tres funciones principales:
- Identificación y autenticación: abarca una amplia gama de situaciones, desde demostrar que se tiene la edad suficiente para comprar una entrada, hasta mostrar un permiso de conducir en un control, pasando por confirmar la propia identidad para un pago en línea o en tienda.
- Intercambio de atributos del usuario: los usuarios pueden solicitar, conservar y entregar sus propios datos personales a través del monedero, que sustituye de hecho a la carpeta de papel en la que antes se guardaban dichos documentos, dando además a los usuarios un control directo y seguro sobre quién ve qué.
- Firmas electrónicas: los usuarios también pueden firmar documentos y transacciones con firmas electrónicas cualificadas directamente desde el monedero.
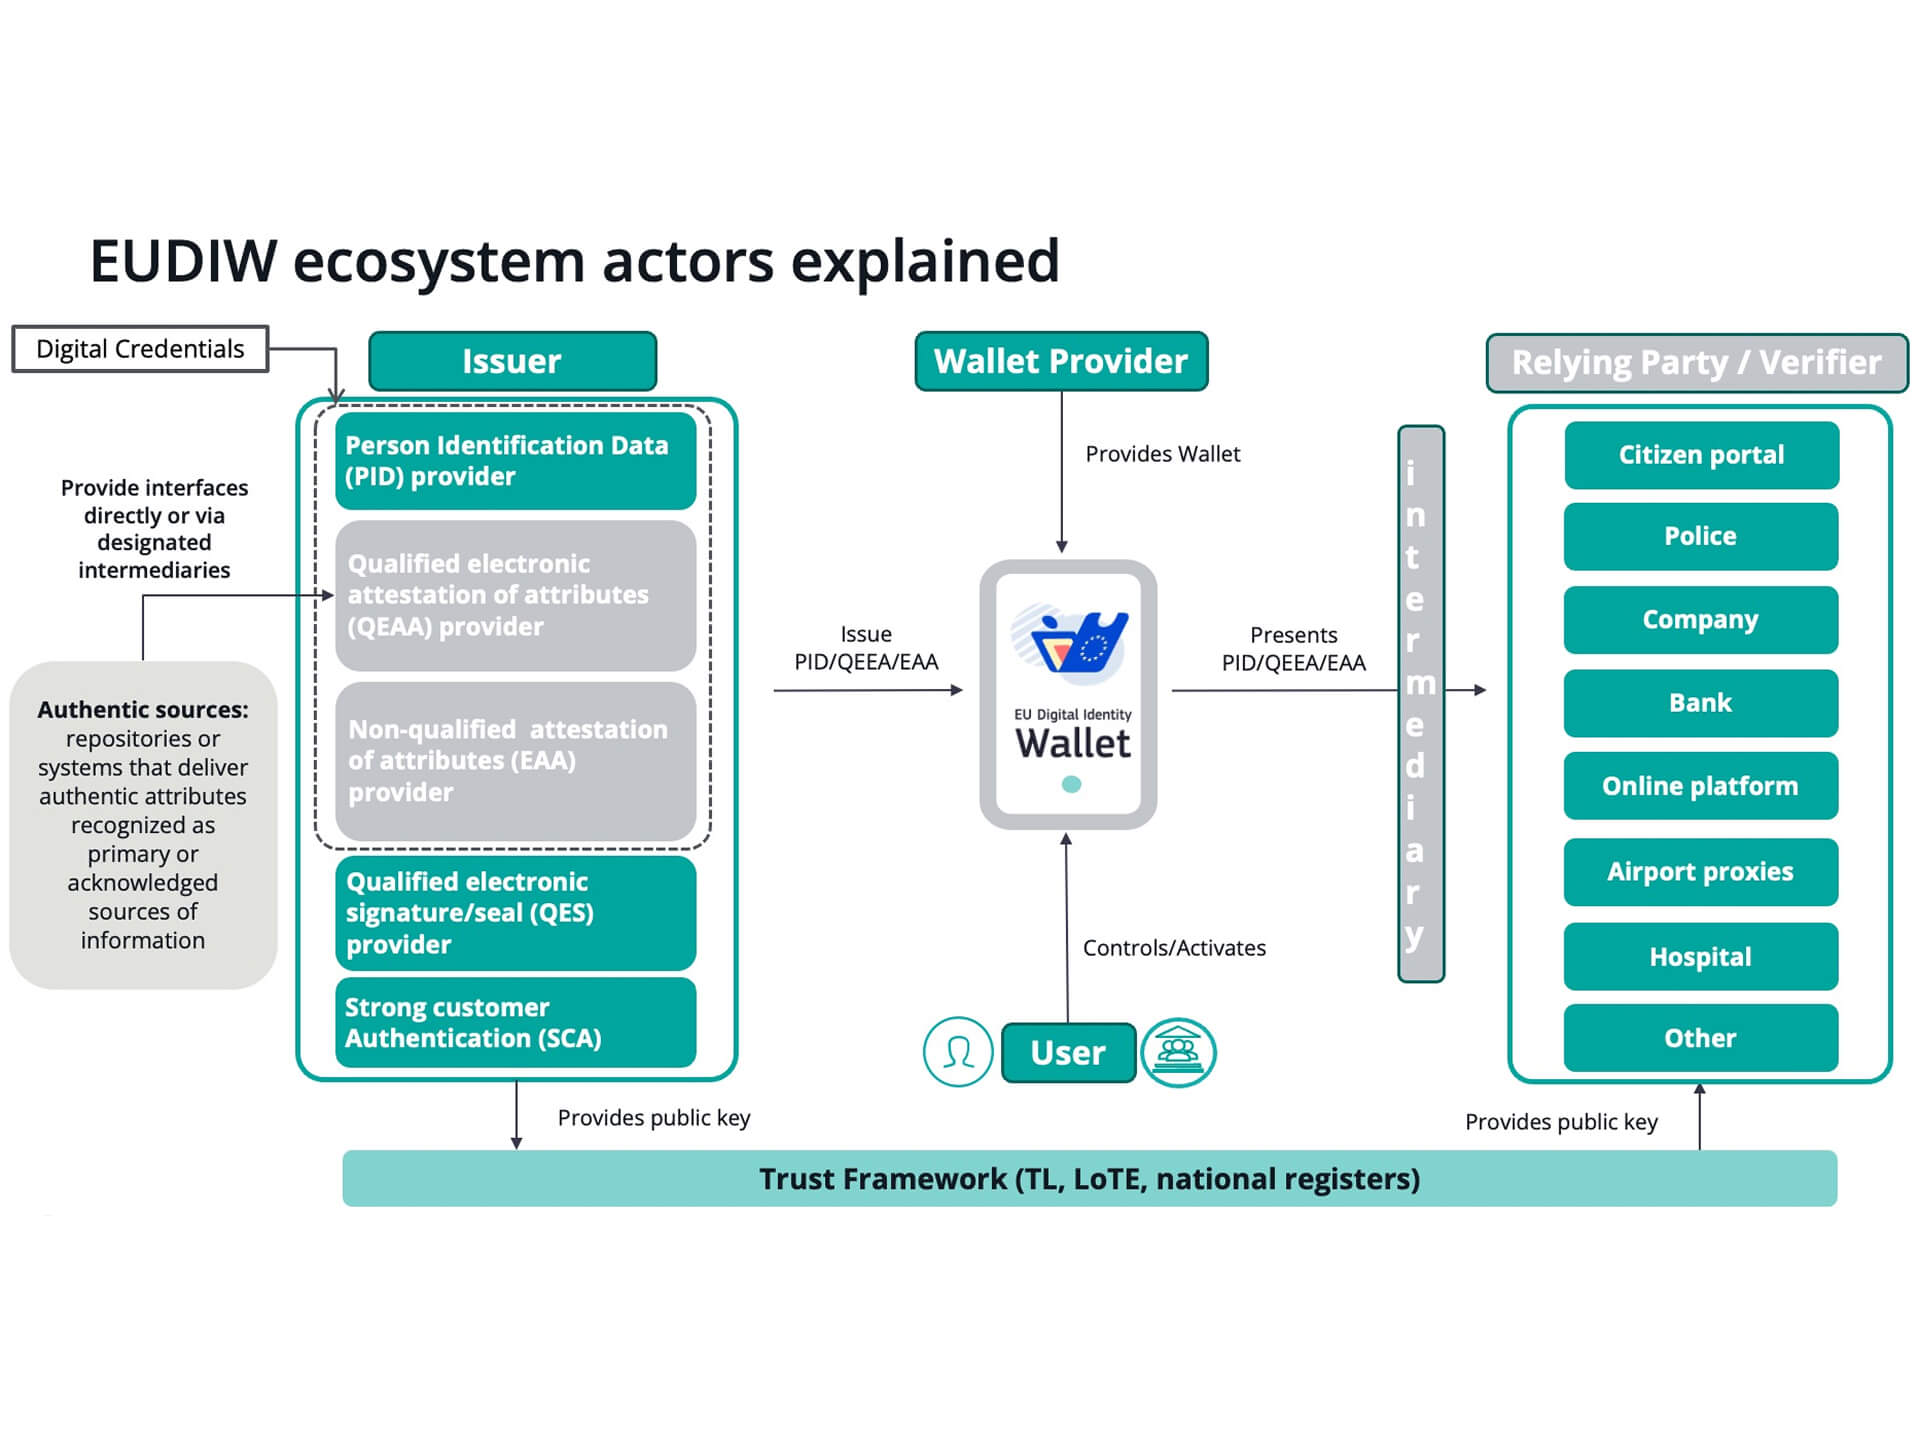
Comprender la EUDI Wallet significa, por tanto, comprender el ecosistema que hay detrás. La pregunta clave no es solo qué es el monedero, sino quién lo hace funcionar, cómo interactúan los distintos actores, y dónde pueden posicionarse las organizaciones. Este artículo describe los principales actores del ecosistema de la EUDI Wallet y el papel que desempeña cada uno de ellos.
El usuario: el punto focal del ecosistema
El usuario del monedero se sitúa en el centro del ecosistema: la persona que controla el monedero y decide cuándo y cómo utilizarlo. El Usuario (Titular de la Unidad de Monedero) gestiona, almacena y presenta:
- los Datos de Identificación de la Persona (PID), y
- las Atestaciones Electrónicas de Atributos cualificadas/no cualificadas (QEAA, EAA).
La EAA está firmada digitalmente y confirma características específicas (los atributos) de una persona (u organización). Ejemplos de EAA son un título universitario, una licencia profesional, o un justificante de domicilio. A diferencia de los Datos de Identificación de la Persona, una EAA no demuestra quién eres, sino más bien que un hecho o cualificación específica sobre ti es cierta.
La lógica de la EUDI Wallet se basa en un principio sólido: los usuarios deben mantener el control de su identidad digital y de los datos que decidan compartir. Deciden cuándo identificarse, si presentar los atributos solicitados, y con quién compartirlos. En concreto, los Usuarios son responsables de:
- Decidir cómo organizar su identidad digital, incluyendo qué credenciales van en qué monedero, ya que una persona puede tener más de uno
- Dar un consentimiento explícito cada vez que se comparten datos específicos con una parte usuaria
- Crear sus propias firmas y sellos electrónicos
Los usuarios mantienen siempre el control sobre sus datos: la divulgación selectiva les permite compartir solo los atributos específicos que un determinado servicio realmente necesita, y ningún atributo sale nunca del monedero sin su consentimiento explícito.
Proveedores de monedero: quienes suministran la solución
Un Proveedor de Monedero es un Estado miembro en sí mismo, o una organización que un Estado miembro ha mandatado o reconocido formalmente. Su función es distribuir a los usuarios una solución de monedero operativa. Además de los Proveedores de Monedero EUDI que siguen este esquema, existen también monederos privados emitidos por empresas privadas que no necesariamente entran en el marco de la EUDI Wallet y que pueden utilizarse dentro de circuitos cerrados, denominados generalmente monederos privados o cerrados. Algunos ejemplos son los monederos corporativos utilizados para gestionar la autenticación de empleados y el control de acceso lógico o físico (por ejemplo, acceso a sistemas de la empresa, entrada al edificio o mediante credencial), así como los monederos utilizados dentro de una red de entidades que se reconocen mutuamente, como socios de la cadena de suministro, consorcios sectoriales, u organizaciones federadas que confían mutuamente en sus credenciales.
Los proveedores de monedero son responsables de:
- garantizar que el usuario mantenga el control exclusivo de sus Datos de Identificación de la Persona (PID), sus Atestaciones Electrónicas de Atributos (QEAA, PuB-EAA o EAA), y cualquier otro dato personal almacenado en su Unidad de Monedero
- garantizar que las claves privadas y demás material criptográfico sensible vinculado a esa Unidad de Monedero permanezcan exclusivamente bajo el control del usuario
- someterse a la certificación de la solución de monedero (el esquema de certificación se encuentra en fase de definición)
Para las organizaciones que observan el mercado, este papel abre un amplio abanico de oportunidades. Algunas podrían pretender actuar directamente como proveedores de monedero, donde el modelo nacional lo permita, ya que, como se anticipó anteriormente, los monederos pueden ser emitidos por autoridades públicas o por entidades privadas reconocidas por los Estados miembros. Otras podrían aportar tecnología de monedero, componentes de integración, o servicios de marca blanca que permitan lanzar propuestas de monedero de forma más rápida y a mayor escala.
Emisores
Un emisor (o proveedor) es cualquier organización o entidad que introduce por primera vez credenciales digitales y atributos en la EUDI Wallet. Esto puede abarcar desde autoridades públicas (que emiten documentos de identificación personal o permisos de conducir), hasta entidades privadas (como bancos o pólizas de seguro), o una universidad que otorga títulos. Antes de emitir cualquier cosa, los emisores primero autentican y verifican al usuario y/o los datos implicados, y después empaquetan el resultado como una credencial digital firmada y verificable. Dado que la entidad emisora es en sí misma fiable, las credenciales resultantes cuentan con un elevado nivel de garantía y están protegidas mediante una firma electrónica criptográfica.
Uno de los principios fundacionales de la EUDI Wallet es la imposibilidad de rastreo (o no vinculabilidad): una vez que el emisor crea una credencial, éste pierde visibilidad sobre cómo y dónde se utiliza posteriormente. Una universidad que emite una credencial de título, por ejemplo, no es informada cada vez que un graduado la presenta.
Las credenciales se dividen generalmente en tres categorías principales, en función del emisor (también denominado «proveedor») y del nivel de garantía asociado:
- Datos de Identificación de la Persona (PID): cada Estado miembro designa a un único proveedor de PID, cuya tarea es suministrar los Datos de Identificación de la Persona necesarios para activar una EUDI Wallet y confirmar la identidad de una persona física (la identificación de una persona jurídica se enmarca dentro del itinerario separado del Business Wallet).
- Atestaciones electrónicas cualificadas de atributos (QEAA), por ejemplo datos fiscales, permiso de conducir móvil, o un IBAN bancario, emitidas por prestadores cualificados de servicios de confianza (QTSP). Para alcanzar ese elevado nivel de garantía, los QTSP recurren a las denominadas Fuentes Auténticas: repositorios o sistemas, gestionados por entidades públicas o privadas, que contienen atributos verificados sobre personas u objetos y están reconocidos por el Derecho de la UE o nacional como referencias primarias para dicha información.
- Atestaciones electrónicas no cualificadas de atributos (EAA), como tarjetas de socio o de cliente, o pases de empleado. No existen requisitos específicos para la emisión de credenciales de este tipo, ya que prácticamente cualquier organización es libre de emitirlas, por lo que la variedad en la práctica es abierta.
- Atestaciones electrónicas públicas de atributos (Pub-EAA), como confirmaciones de residencia, licencias profesionales, o certificados de estado civil, emitidas por, o en nombre de, un organismo del sector público responsable de una fuente auténtica. Estas tienen el mismo efecto jurídico que una atestación equivalente emitida lícitamente en formato papel, ya que la condición del emisor como fuente autorizada del atributo confiere a la atestación una presunción intrínseca de exactitud de la que carecen las EAA ordinarias.
En todos los casos, los Emisores transforman información fiable en credenciales digitales que los usuarios pueden almacenar en el monedero y presentar a los servicios en línea cuando sea necesario. La principal distinción entre las atestaciones mencionadas anteriormente radica en el nivel de garantía aplicable y el valor jurídico.
Una QEAA es emitida por un Prestador Cualificado de Servicios de Confianza (QTSP), formalmente auditado y certificado, que debe cumplir los requisitos técnicos y de procedimiento establecidos en el Anexo V del Reglamento (art. 45c). Por ello, una QEAA se beneficia de una presunción legal de autenticidad e integridad: en virtud del art. 45d, apartado 2, una QEAA (así como las atestaciones emitidas por, o en nombre de, un organismo del sector público responsable de una fuente auténtica) tiene el mismo efecto jurídico que una atestación emitida lícitamente en formato papel. Esto significa que los tribunales y las autoridades públicas de toda la UE deben aceptarla sin que la parte usuaria tenga que demostrar nada más sobre su fiabilidad: la carga de la prueba, en caso de impugnación, recae sobre la parte que la impugna. Esta fiabilidad se ve reforzada por el art. 45e, que exige a los QTSP poder verificar los atributos electrónicamente frente a la fuente auténtica correspondiente.
Una EAA, en cambio, es emitida por un proveedor no cualificado. Aun así, puede ser jurídicamente válida y admisible como prueba en procedimientos — el art. 45d, apartado 1, establece que a una atestación electrónica de atributos no se le podrá negar efecto jurídico ni admisibilidad como prueba únicamente por estar en formato electrónico o por no cumplir los requisitos de la QEAA — pero esto es solo un umbral mínimo de «no discriminación», no una equivalencia. Si se impugna su autenticidad o integridad, corresponde a la parte que confía en ella demostrar que la atestación es fiable, exacta, y que fue emitida mediante un proceso fiable. Tampoco existe una obligación garantizada de reconocimiento mutuo transfronterizo, a diferencia de las QEAA.
En resumen: la QEAA (arts. 45c, 45d § 2, 45e, Anexo V) traslada la carga de la prueba a quien la impugna y garantiza el reconocimiento en toda la UE; la EAA (art. 45d § 1) deja la carga de la prueba en la parte que confía en ella y no ofrece ninguna garantía automática de reconocimiento transfronterizo, aunque su contenido pueda ser igual de exacto en la práctica.
Se trata de un paso crucial, ya que hace que los datos verificados sean portables y reutilizables en múltiples servicios y contextos. Sin un ecosistema sólido de emisores, el monedero contendría en gran medida solo Datos de Identificación de la Persona y un conjunto limitado de información emitida directamente por autoridades públicas. Esto restringiría considerablemente su ámbito de aplicación. En cambio, un ecosistema de emisores maduro abre la puerta a un conjunto mucho más amplio de casos de uso, desde la verificación de edad y la prueba de cualificaciones profesionales hasta derechos y credenciales específicas de cada sector.
Las partes usuarias (Relying Parties)
Si los usuarios presentan (término técnico para «comparten») datos y atestaciones, alguien al otro lado debe ser capaz de recibirlos y verificarlos. Las partes usuarias, o verificadores, son entidades públicas o privadas que pretenden confiar en el monedero solicitando y validando datos o credenciales, y utilizando los resultados para prestar un servicio a través de una interacción digital.
En resumen, una RP es cualquier organización que necesita extraer información del monedero de un usuario para hacer negocios con él, ya sea una empresa de alquiler de vehículos que comprueba un permiso, un banco que realiza controles de onboarding, o una administración pública que confirma la elegibilidad para un servicio.
Las organizaciones de los sectores del art. 5f — como banca, telecomunicaciones, sanidad, energía, transporte y educación — tendrán que aceptar la EUDI Wallet a partir del 24 de diciembre de 2027 en cualquier situación en la que la ley exija una autenticación reforzada del usuario (SCA). En la práctica, esto significa que dichas organizaciones deberán convertirse ellas mismas en Partes Usuarias. Para ello, deben completar un proceso de registro ante el Estado miembro de establecimiento e indicar la finalidad y el alcance de los datos solicitados (declarando qué atributos pretenden solicitar).
Esto es esencial para sostener los principios fundacionales de la EUDI Wallet relativos a la minimización de datos y a la soberanía de los usuarios.
La información sobre las partes usuarias debe ser pública a través de Registros específicos, disponibles tanto en formato legible por humanos como por máquinas. Las normas también establecen que el usuario debe poder verificar los datos de registro de la parte usuaria, y que el monedero puede advertir al usuario si se solicita más información de la que fue registrada o autorizada.
Para las empresas, este es quizás el punto más relevante. En el ecosistema EUDI, no basta con aceptar simplemente el monedero. Las empresas deben adoptar una lógica de solicitudes de datos justificadas, proporcionadas y transparentes. Este es el papel que la mayoría de las empresas reconocerá de inmediato, porque conecta directamente con momentos operativos reales: onboarding de clientes, autenticación reforzada del cliente, KYC, control de accesos, verificaciones de delegación de autoridad, verificación de la edad, y acceso a servicios digitales. En estos escenarios, el monedero no es simplemente una herramienta de identidad. Se convierte en una interfaz operativa para consumir información fiable.
Este papel se vuelve aún más claro cuando se traslada a escenarios específicos de cada sector. En el sector asegurador, las partes usuarias pueden utilizar credenciales basadas en el monedero para agilizar el onboarding de clientes, las comprobaciones de elegibilidad, la activación de pólizas, o la verificación de identidad relacionada con siniestros. En los servicios financieros, el monedero puede respaldar el KYC y el onboarding de clientes permitiendo a los usuarios presentar datos de identidad verificados y atributos relevantes de forma reutilizable y respetuosa con la privacidad. En entornos de RR. HH. y empresariales, puede facilitar el onboarding de empleados, el acceso a servicios internos, permisos basados en roles, y la comprobación de credenciales profesionales. En el sector público, las partes usuarias pueden utilizar el monedero para conceder acceso a servicios de administración electrónica, prestaciones, permisos, o portales del ciudadano. Y el ejemplo puede continuar en muchos otros sectores y casos de uso.
Por eso, convertirse en parte usuaria implica algo más que la mera aceptación técnica. Requiere la capacidad de integrar las solicitudes de credenciales y los pasos de verificación en los procesos de negocio, los recorridos del cliente y los flujos de cumplimiento normativo, manteniéndose al ritmo de los desarrollos técnicos y normativos en curso. Para muchas organizaciones, este será el primer punto de entrada concreto en el ecosistema EUDI.
RP intermediario: el papel que acelera la adopción
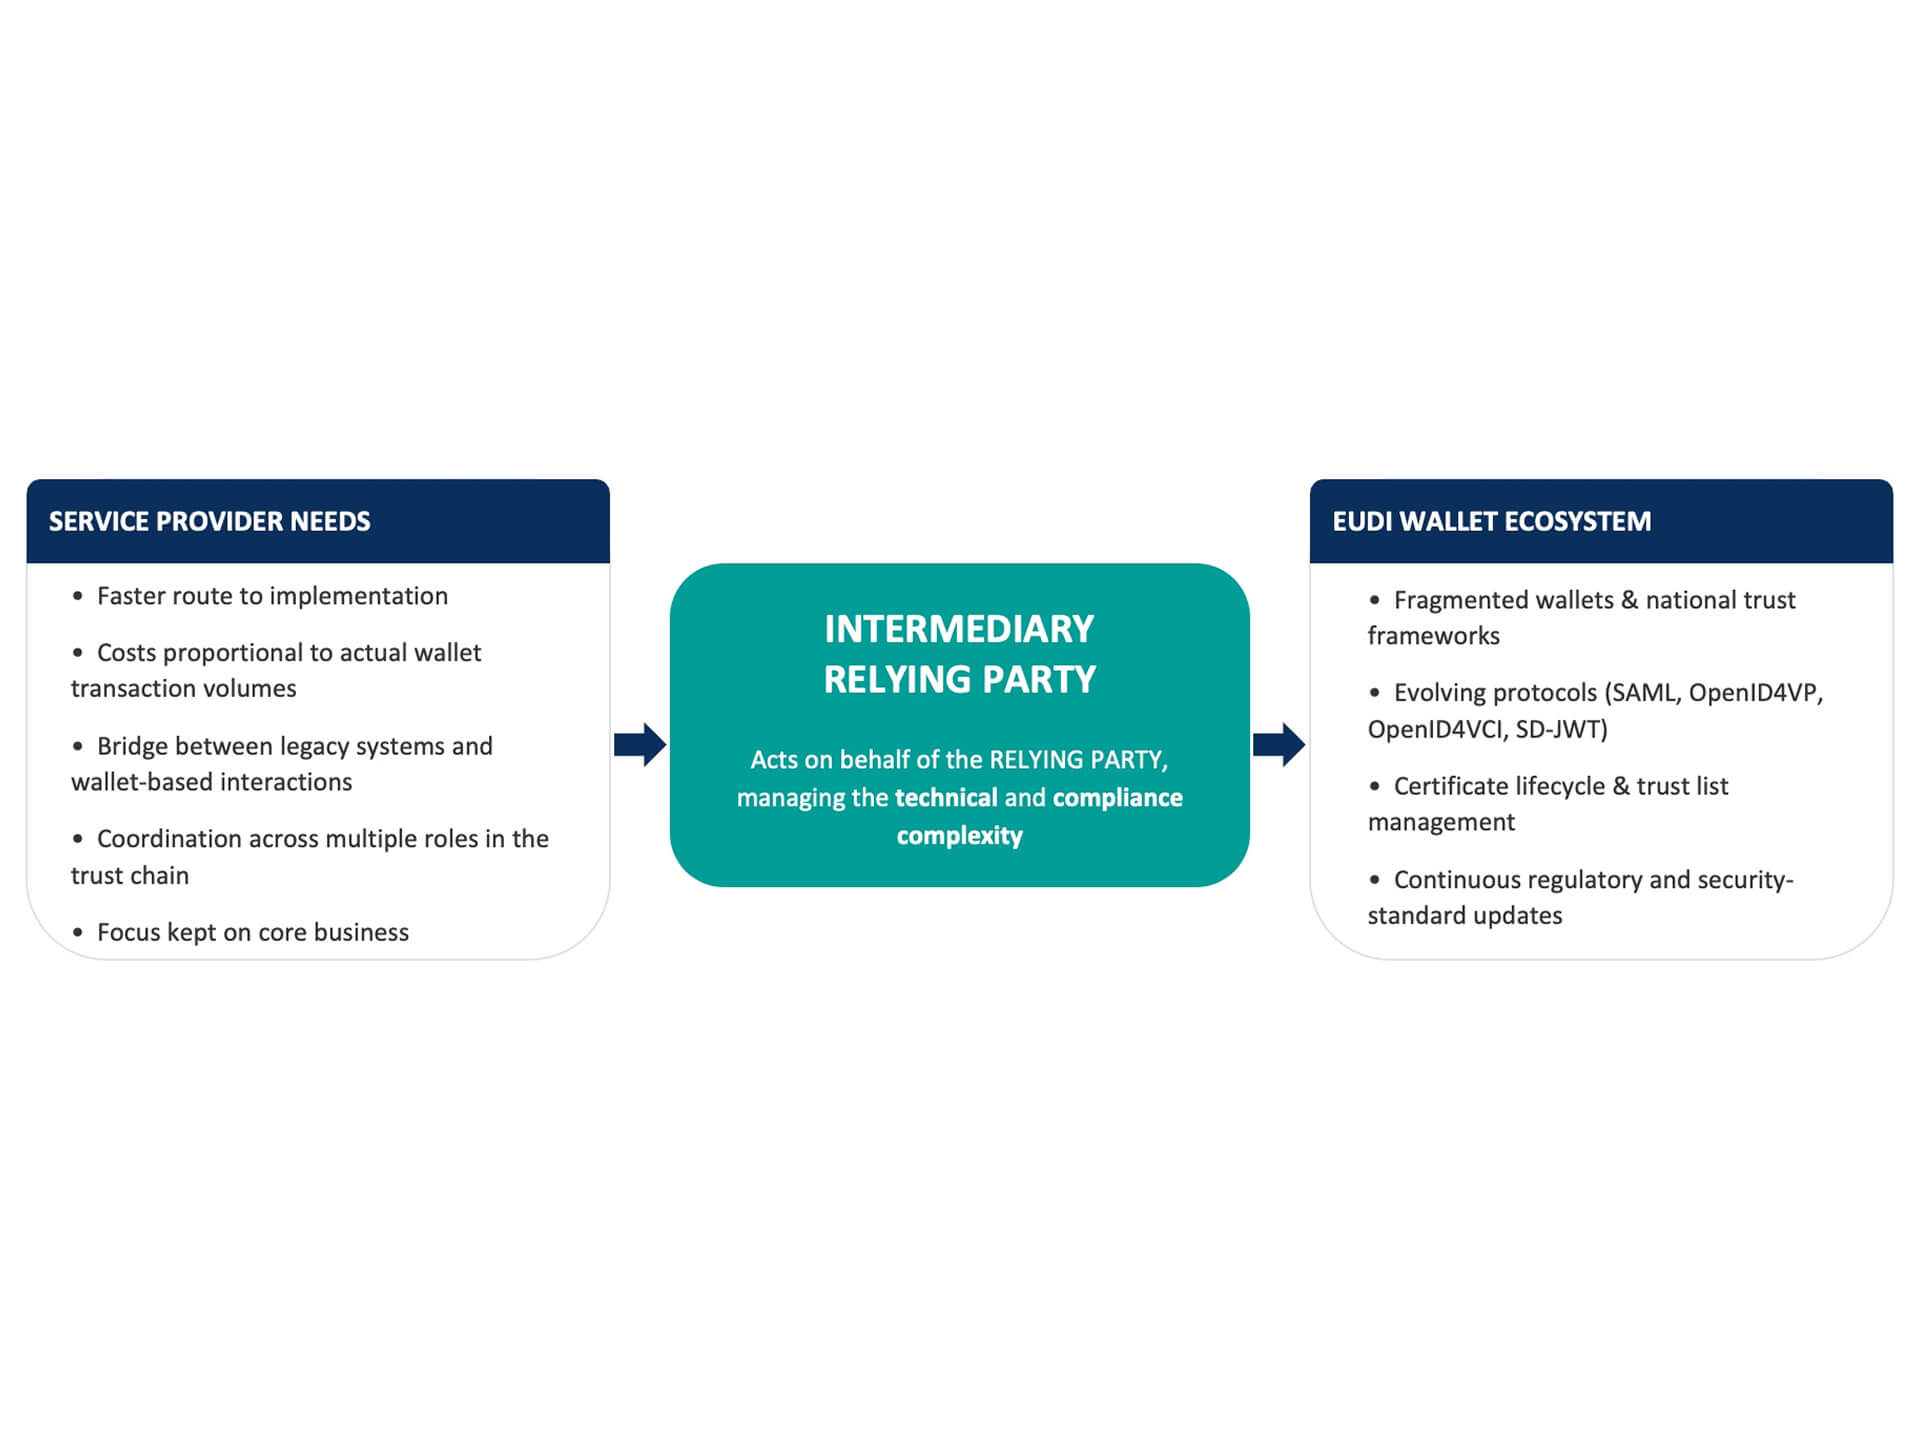
El Intermediario va a desempeñar un papel cada vez más importante. En pocas palabras, los intermediarios constituyen una clase especial de Parte Usuaria. El artículo 5b, apartado 10, del Reglamento europeo sobre identidad digital establece que «los intermediarios que actúen en nombre de las partes usuarias se considerarán partes usuarias y no almacenarán datos sobre el contenido de la transacción». El Intermediario es un actor que ofrece servicios a las Partes Usuarias para conectarse, en su nombre, a las Unidades de Monedero y solicitar los atributos de usuario que dichas Partes Usuarias necesitan. El intermediario envía después los atributos presentados a la Parte Usuaria intermediada. Esto implica que un intermediario realiza todas las tareas asignadas a una Parte Usuaria en el ARF en nombre de la Parte Usuaria intermediada, facilitando así la entrada en el ecosistema de la EUDI Wallet.
Los intermediarios ayudan a reducir la fricción de la participación en el ecosistema. Pueden dar soporte a la integración, la orquestación de servicios, la gestión de flujos de confianza, el intercambio de credenciales, la habilitación de la verificación, y la conexión entre los procesos de negocio y los requisitos normativos. En la práctica, ayudan a las organizaciones a participar en el ecosistema sin tener que construir cada capa desde cero.
Este papel es especialmente relevante en un mercado que aún está pasando de la definición del marco normativo a su implementación real. Muchos participantes necesitarán:
- una vía más rápida hacia la implementación,
- evitar inversiones iniciales elevadas (creación de un equipo y de una infraestructura) en favor de costes operativos proporcionales al volumen efectivo de transacciones de la EUDI Wallet,
- una forma de conectar los sistemas heredados con las interacciones basadas en el monedero
- apoyo para coordinar múltiples roles a lo largo de la cadena de confianza.
Es aquí donde el Intermediario puede convertirse en un verdadero acelerador, actuando en nombre de aquellos proveedores de servicios que prefieren «comprar» en lugar de «construir», para
- mantener su enfoque en el núcleo de su negocio, y
- externalizar los costes relacionados con las actualizaciones tecnológicas (para dar soporte a estándares, protocolos y a la evolución del ecosistema) y el riesgo de cumplimiento normativo
En este ámbito, será cada vez más importante apoyarse en socios capaces de ofrecer no solo una solución conforme con la EUDI, sino también la combinación adecuada de experiencia normativa y capacidad tecnológica.
Los actores de la infraestructura de confianza: la capa oculta que garantiza la fiabilidad
El ecosistema EUDI también depende de actores menos visibles para los usuarios finales pero fundamentales para un funcionamiento seguro. Entre ellos se encuentran los Registradores y otros actores de la infraestructura de confianza que constituyen una parte fundamental de un ecosistema fiable que garantiza la plena confianza entre todos los actores.
Su función es hacer que la confianza sea legible por máquina y exigible. Se aseguran de que las interacciones no se basen en suposiciones, sino en señales de confianza reconocibles que pueden validarse en todo el ecosistema. Esta capa es esencial para la escalabilidad, ya que la interoperabilidad sin metadatos de confianza fiables se vuelve rápidamente frágil.
Un ecosistema tan delicado también requiere una supervisión independiente. Las soluciones relacionadas con el monedero deben operar dentro de marcos de garantía que abarquen la funcionalidad, la ciberseguridad y la protección de datos. Esta validación externa es lo que permite que la confianza se escale entre sectores y fronteras.
Para las organizaciones que evalúan el mercado, esto significa que el valor no se creará únicamente a nivel de la interfaz de usuario. Una parte significativa del ecosistema dependerá de las capacidades de infraestructura que hacen posibles, entre bastidores, las interacciones fiables.
EUDI Wallet: un ecosistema de actores públicos y privados
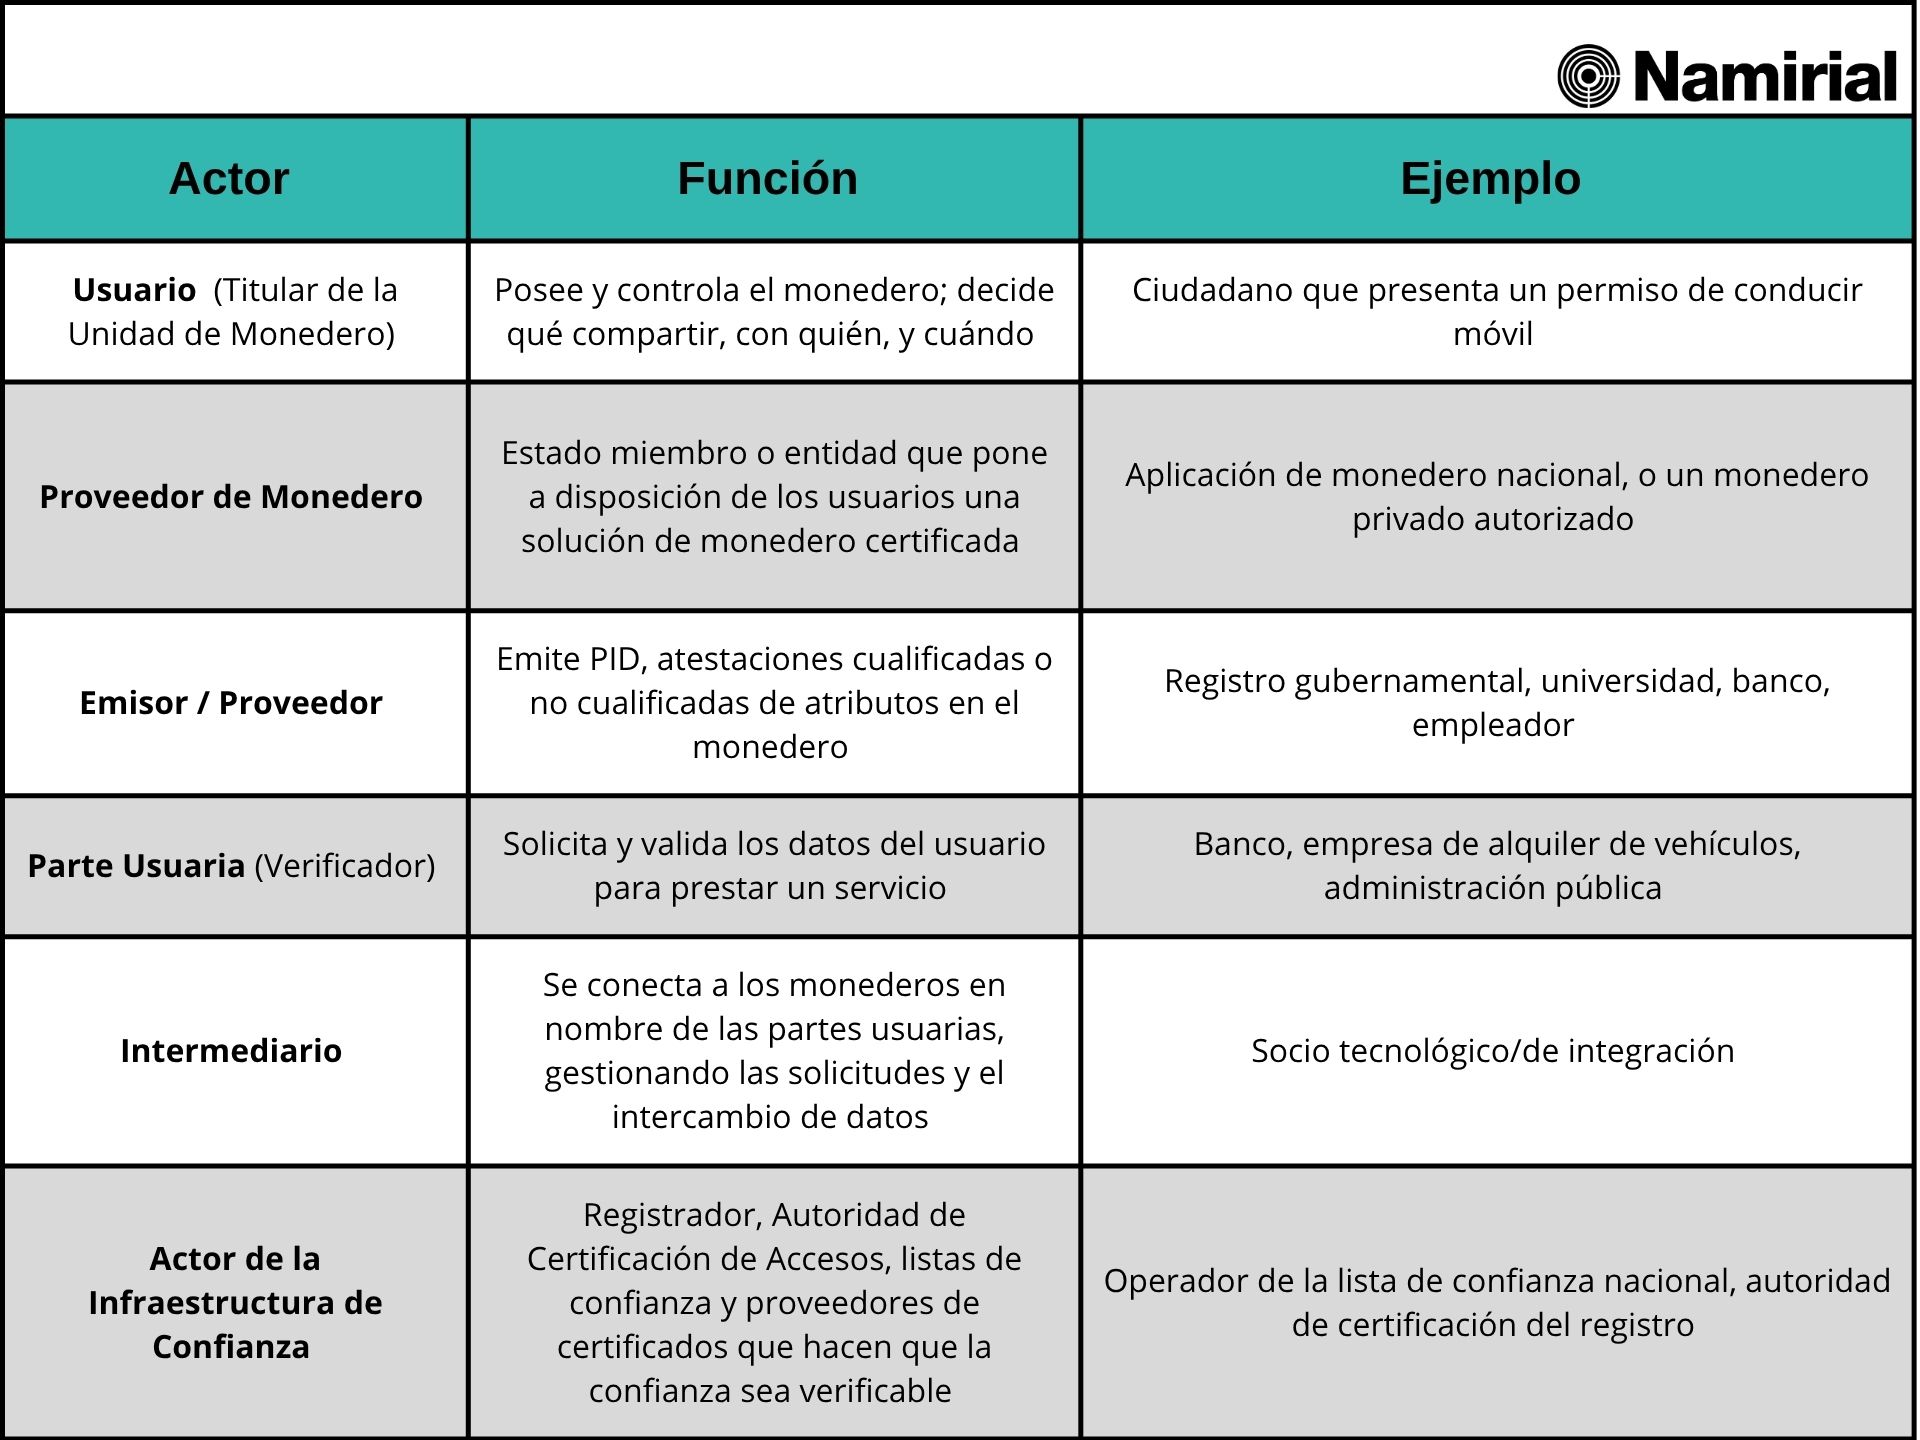
La EUDI Wallet no debe verse como un producto o plataforma aislados, sino como un ecosistema de confianza en el que contribuyen varios actores: el usuario controla los datos; los Estados miembros garantizan el marco institucional; los Proveedores de Monedero suministran la solución; los emisores de identidad y atributos crean evidencias fiables; las partes usuarias consumen esas evidencias; y los actores de la infraestructura de confianza hacen que todo el sistema sea interoperable, verificable y escalable.
Para las empresas, prepararse para la EUDI Wallet no significa simplemente integrar una nueva opción de autenticación. Significa comprender qué papel desempeñar en el ecosistema. Proveedor de monedero, emisor, verificador, intermediario, prestador de servicios de confianza, socio tecnológico: cada posición implica responsabilidades, oportunidades y modelos operativos diferentes.
En este panorama en evolución, convertir la claridad normativa en preparación operativa será un factor clave de éxito para los participantes del ecosistema. Eso es exactamente lo que la Namirial Wallet Platform está diseñada para respaldar: ayudar a las organizaciones a abordar los distintos roles operativos que surgen dentro del ecosistema EUDI mediante una base tecnológica para servicios de identidad digital fiables, interoperables y conformes.
El valor de Namirial
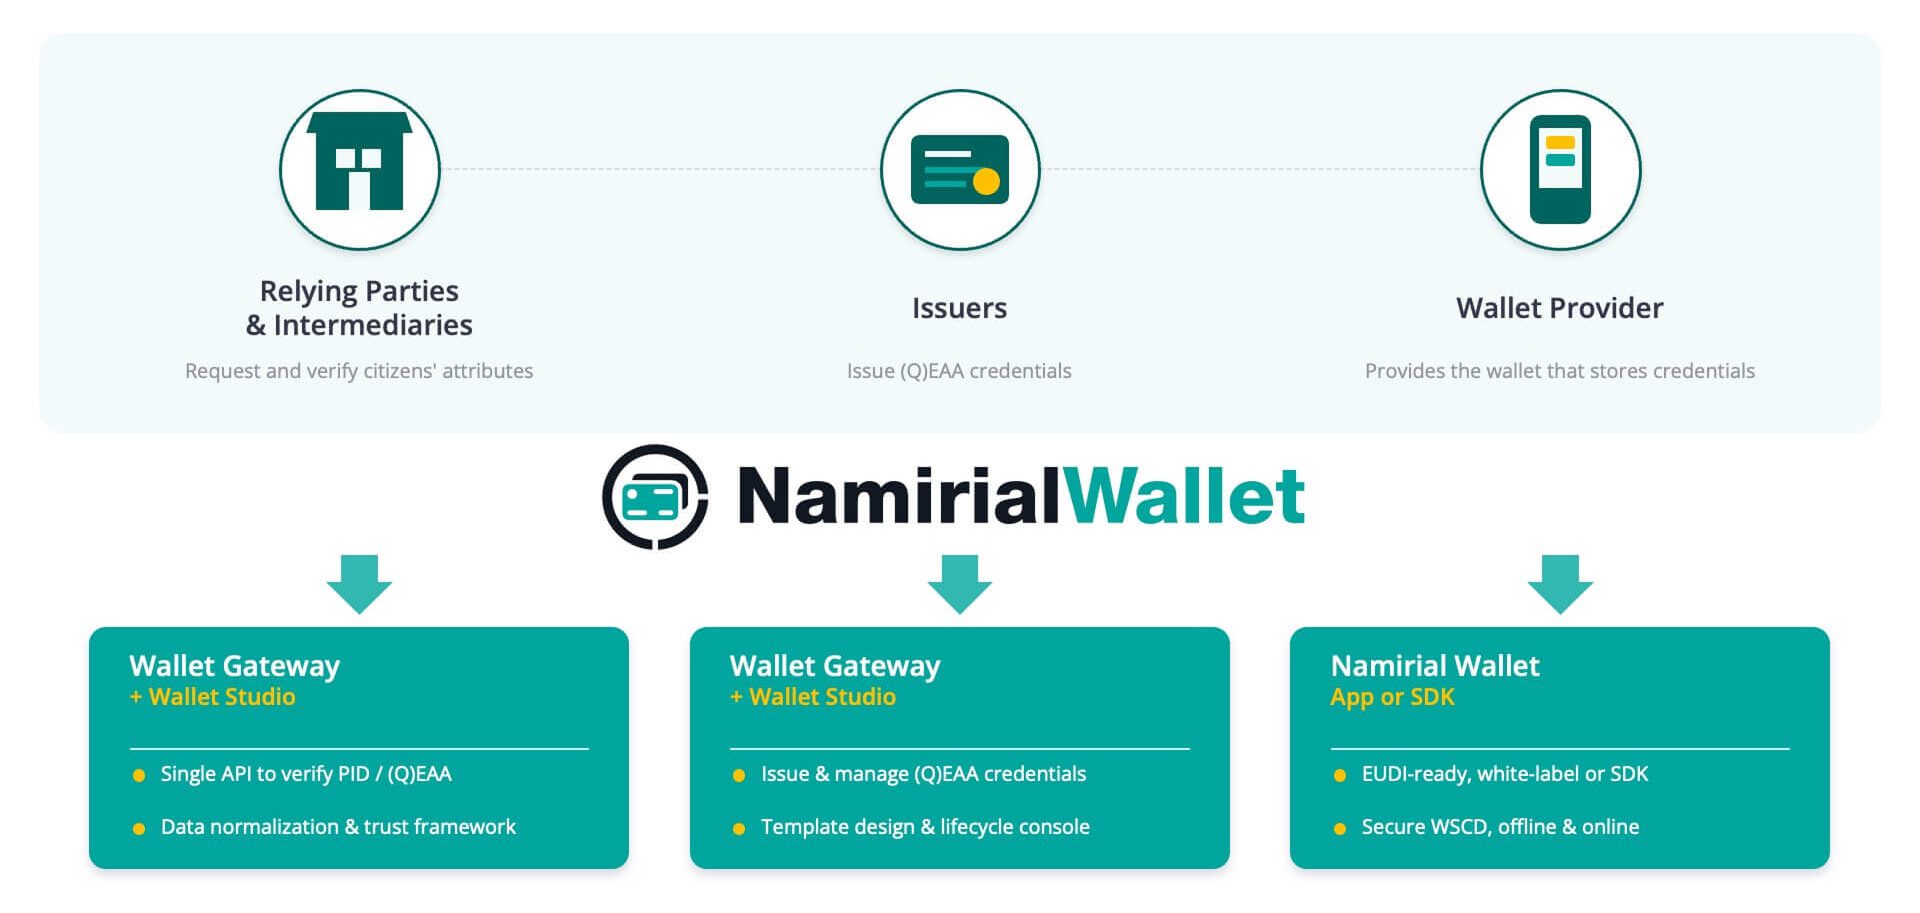
Como QTSP líder a nivel europeo y mundial, Namirial ha puesto un esfuerzo significativo en el desarrollo de la Namirial Wallet Platform, diseñada específicamente para cubrir todos los roles del ecosistema de la EUDI Wallet.
Estructurada en tres componentes principales, la Namirial Wallet Platform favorece la adopción y actúa como acelerador para las organizaciones que desean incorporarse al marco de la EUDI Wallet.
Para saber más sobre la Namirial Wallet, puedes inscribirte en nuestro Global Sandbox abierto o visitar la página de Namirial Wallet y contactarnos a través del formulario «contáctenos».