
L’EUDI Wallet est souvent présenté comme la prochaine grande étape de l’Europe en matière d’identité numérique. Ce qui se dessine est une nouvelle infrastructure de marché pour des interactions numériques fiables, dans laquelle citoyens, institutions publiques, entités régulées et prestataires de services collaborent, chacun jouant un rôle distinct.
- Ses principaux objectifs sont notamment :
- Donner aux utilisateurs un contrôle réel sur leurs propres données personnelles
- Faciliter les interactions entre particuliers et entreprises à travers les frontières de l’UE
- Améliorer les services numériques proposés tant par les organismes publics que par les entreprises privées
- Réduire la bureaucratie et les lourdeurs administratives
D’ici fin 2026, tous les États membres de l’UE devront mettre des EUDI Wallets à disposition de leurs citoyens, résidents et organisations. Plusieurs pays ont d’ailleurs déjà lancé des initiatives pilotes en préparation de leur déploiement.
Les travaux sur l’EUDI Wallet ont débuté il y a plusieurs années, et il est actuellement testé dans le cadre de projets pilotes à grande échelle en Europe (le Groupe Namirial est actuellement impliqué dans les 2 nouveaux LSP « Aptitude » et « We Build », et a précédemment participé aux projets désormais clôturés « Potential » et « EWC »).
L’EUDI Wallet déterminera la façon dont l’identité est délivrée, dont l’onboarding est réalisé, dont la conformité est gérée, et dont la confiance est intégrée dans les parcours numériques des clients. Il s’articule autour de trois fonctions principales :
- Identification et authentification : cela couvre un large éventail de situations, de la vérification de l’âge pour accéder à un service ou effectuer un achat soumis à une limite d’âge, à la présentation d’un permis de conduire lors d’un contrôle, en passant par la confirmation de son identité pour effectuer un paiement en ligne ou en magasin.
- Échange des attributs de l’utilisateur : les utilisateurs peuvent demander, conserver et transmettre leurs propres données personnelles via le portefeuille numérique, qui remplace de fait le dossier papier dans lequel ces documents étaient auparavant conservés, tout en donnant aux utilisateurs un contrôle direct et sécurisé sur qui voit quoi.
- Signatures électroniques : les utilisateurs peuvent également signer des documents et des transactions avec des signatures électroniques qualifiées directement depuis le portefeuille.
Comprendre l’EUDI Wallet signifie donc comprendre l’écosystème qui le sous-tend. La question clé n’est pas seulement ce qu’est le portefeuille, mais qui le fait fonctionner, comment les différents acteurs interagissent, et où les organisations peuvent se positionner. Cet article présente les principaux acteurs de l’écosystème EUDI Wallet et le rôle que joue chacun d’eux.
L’utilisateur : le point central de l’écosystème
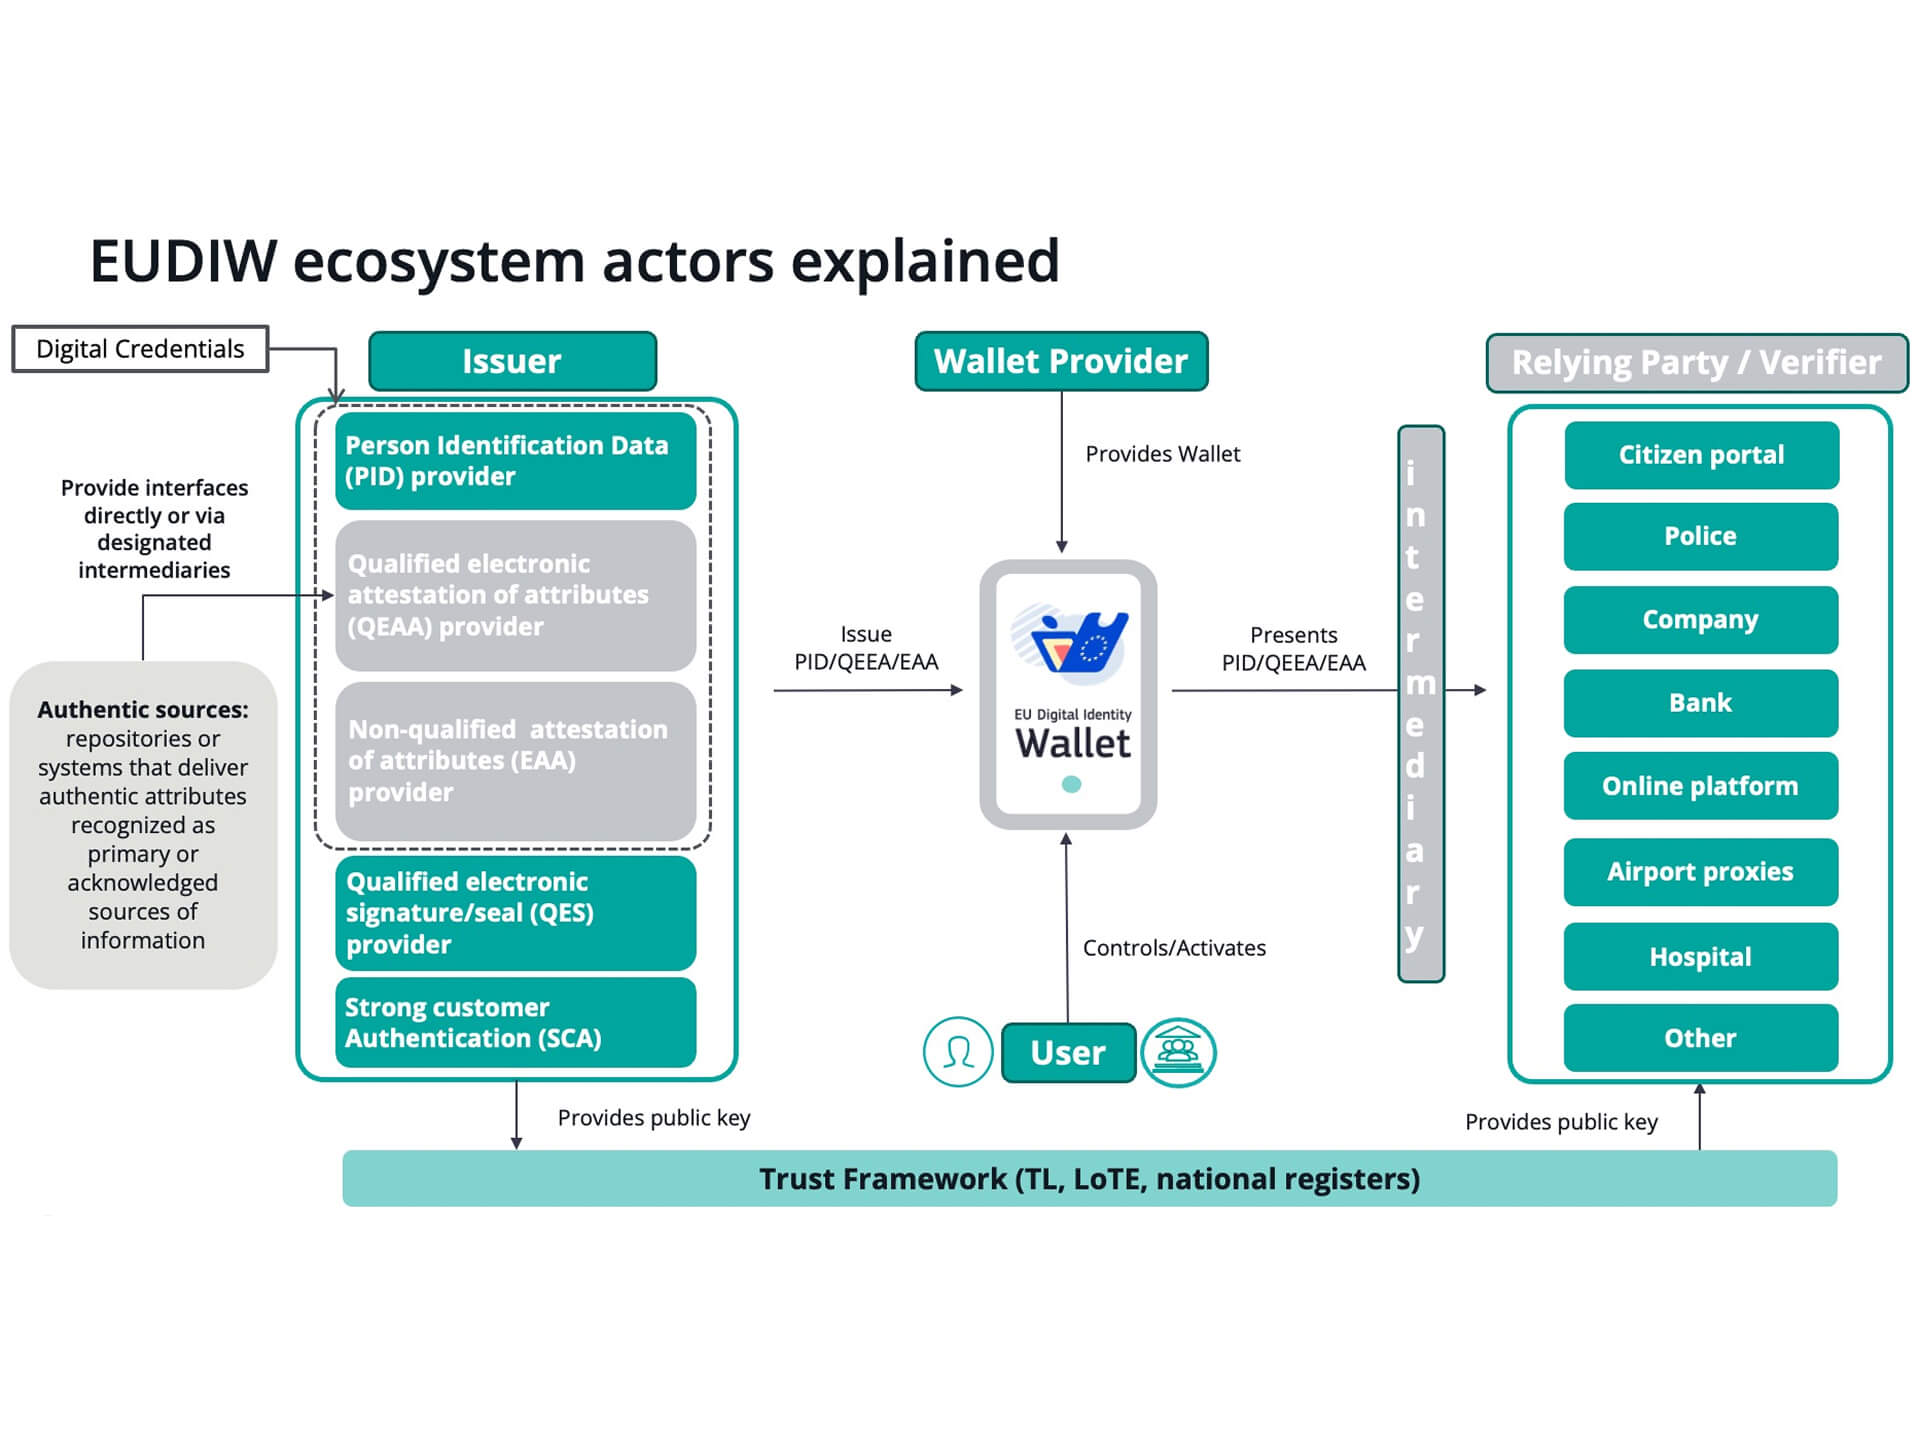
L’utilisateur est au cœur de l’écosystème : c’est lui qui contrôle son portefeuille et décide quand et comment l’utiliser. Il gère, conserve et présente :
- les données d’identification de la personne (PID), et
- les attestations électroniques d’attributs qualifiées/non qualifiées (QEAA, EAA).
L’EAA est signée électroniquement et confirme des caractéristiques spécifiques (les attributs) concernant une personne (ou une organisation). Des exemples d’EAA sont un diplôme universitaire, une licence professionnelle, ou un justificatif de domicile. Contrairement aux données d’identification de la personne, une EAA ne prouve pas qui vous êtes, mais plutôt qu’un fait ou une qualification spécifique vous concernant est vrai.
La logique de l’EUDI Wallet repose sur un principe fort : les utilisateurs doivent conserver le contrôle de leur identité numérique et des données qu’ils choisissent de partager. Ils décident quand s’identifier, s’ils présentent les attributs demandés, et avec qui les partager. Plus précisément, les utilisateurs sont responsables de :
- Décider comment organiser leur identité numérique, y compris quelles attestations vont dans quel portefeuille, puisqu’une personne peut en détenir plus d’un
- Donner un consentement explicite chaque fois que des données spécifiques sont partagées avec une partie utilisatrice
- Créer leurs propres signatures et cachets électroniques
Les utilisateurs conservent toujours le contrôle de leurs données : la divulgation sélective leur permet de ne partager que les attributs spécifiques dont un service donné a réellement besoin, et aucun attribut ne quitte jamais le portefeuille sans leur consentement explicite.
Les fournisseurs de portefeuille : ceux qui fournissent la solution
Un fournisseur de portefeuille est soit un État membre lui-même, soit une organisation qu’un État membre a mandatée ou formellement reconnue. Sa mission est de distribuer aux utilisateurs une solution de portefeuille fonctionnelle. Outre les fournisseurs de portefeuille EUDI suivant ce schéma, il existe également des portefeuilles privés émis par des entreprises privées, qui ne relèvent pas nécessairement du cadre de l’EUDI Wallet et peuvent être utilisés au sein de circuits fermés, généralement appelés portefeuilles privés ou fermés. Des exemples incluent les portefeuilles d’entreprise utilisés pour gérer l’authentification des employés et le contrôle d’accès logique ou physique (par exemple, connexion aux systèmes de l’entreprise, accès au bâtiment ou par badge), ainsi que les portefeuilles utilisés au sein d’un réseau d’entités mutuellement reconnues, tels que des partenaires de la chaîne d’approvisionnement, des consortiums sectoriels, ou des organisations fédérées qui se font mutuellement confiance quant à leurs attestations.
Les fournisseurs de portefeuille sont chargés de :
- veiller à ce que l’utilisateur conserve le contrôle exclusif de ses données d’identification de la personne (PID), de ses attestations électroniques d’attributs (QEAA, PuB-EAA ou EAA), et de toute autre donnée personnelle contenue dans son unité de portefeuille
- veiller à ce que les clés privées et autres matériels cryptographiques sensibles liés à cette unité de portefeuille restent exclusivement sous le contrôle de l’utilisateur
- se soumettre à la certification de la solution de portefeuille (le schéma de certification est en cours de définition)
Pour les organisations qui observent le marché, ce rôle ouvre un large éventail d’opportunités. Certaines pourraient viser à agir directement comme fournisseurs de portefeuille, là où le modèle national le permet, puisque, comme indiqué précédemment, les portefeuilles peuvent être émis par des autorités publiques ou par des entités privées reconnues par les États membres. D’autres pourraient contribuer avec la technologie du portefeuille, des composants d’intégration, ou des services en marque blanche permettant de lancer des offres de portefeuille plus rapidement et à plus grande échelle.
Les émetteurs
Un émetteur (ou fournisseur) est toute organisation ou entité qui insère en premier des attestations et des attributs numériques dans l’EUDI Wallet. Cela peut aller des autorités publiques (délivrant des documents d’identification ou des permis de conduire), aux entités privées (comme les banques ou les polices d’assurance), ou à une université délivrant des diplômes. Avant de délivrer quoi que ce soit, les émetteurs authentifient et vérifient d’abord l’utilisateur et/ou les données concernées, puis conditionnent le résultat sous forme d’une attestation numérique signée et vérifiable. Comme l’entité émettrice est elle-même fiable, les attestations qui en résultent bénéficient d’un niveau de garantie élevé et sont protégées par une signature électronique cryptographique.
L’un des principes fondateurs de l’EUDI Wallet est la non-traçabilité (ou non-corrélation) : une fois qu’une attestation a été créée par l’émetteur, celui-ci perd toute visibilité sur la manière et l’endroit où elle est ensuite utilisée. Une université qui délivre une attestation de diplôme, par exemple, n’est pas informée à chaque fois qu’un diplômé la présente.
Les attestations se répartissent généralement en trois grandes catégories, selon l’émetteur (également appelé « fournisseur ») et le niveau de garantie associé :
- Données d’identification de la personne (PID) : chaque État membre désigne un unique fournisseur de PID, dont la tâche est de fournir les données d’identification de la personne nécessaires pour activer un EUDI Wallet et confirmer l’identité d’une personne physique (l’identification d’une personne morale relève du parcours distinct du Business Wallet).
- Attestations électroniques qualifiées d’attributs (QEAA), par exemple des données fiscales, un permis de conduire mobile, ou un IBAN bancaire, délivrées par des prestataires de services de confiance qualifiés (QTSP). Pour atteindre ce niveau élevé de garantie, les QTSP s’appuient sur ce que l’on appelle des Sources Authentiques : des référentiels ou systèmes, gérés par des entités publiques ou privées, qui contiennent des attributs vérifiés concernant des personnes ou des objets et sont reconnus par le droit de l’UE ou national comme références principales pour ces informations.
- Attestations électroniques non qualifiées d’attributs (EAA), telles que les cartes de membre, les cartes clients, ou les badges professionnels. Il n’existe aucune exigence spécifique pour la délivrance de ce type d’attestations, puisque pratiquement toute organisation est libre de les émettre, si bien que la variété dans la pratique est illimitée.
- Attestations électroniques publiques d’attributs (Pub-EAA), telles que les confirmations de résidence, les licences professionnelles, ou les actes d’état civil, délivrées par, ou pour le compte de, un organisme du secteur public responsable d’une source authentique. Celles-ci ont le même effet juridique qu’une attestation équivalente légalement délivrée sur papier, car le statut de l’émetteur en tant que source faisant autorité de l’attribut confère à l’attestation une présomption intrinsèque d’exactitude que les EAA ordinaires n’ont pas.
Dans tous les cas, les émetteurs transforment des informations fiables en attestations numériques que les utilisateurs peuvent conserver dans le portefeuille et présenter aux services en ligne lorsque nécessaire. La principale distinction entre les attestations mentionnées ci-dessus réside dans le niveau de garantie applicable et la valeur juridique.
Une QEAA est délivrée par un prestataire de services de confiance qualifié (QTSP), formellement audité et certifié, qui doit respecter les exigences techniques et procédurales fixées à l’annexe V du règlement (art. 45 quater). De ce fait, une QEAA bénéficie d’une présomption légale d’authenticité et d’intégrité : en vertu de l’art. 45 quinquies, paragraphe 2, une QEAA (ainsi que les attestations délivrées par, ou pour le compte de, un organisme du secteur public responsable d’une source authentique) a le même effet juridique qu’une attestation légalement délivrée sur papier. Cela signifie que les tribunaux et les autorités publiques dans toute l’UE doivent l’accepter sans que la partie utilisatrice ait à démontrer davantage sa fiabilité — la charge de la preuve, en cas de contestation, se déplace vers la partie qui la conteste. Cette fiabilité est renforcée par l’art. 45 sexies, qui exige des QTSP qu’ils puissent vérifier les attributs par voie électronique auprès de la source authentique concernée.
Une EAA, en revanche, est délivrée par un fournisseur non qualifié. Elle peut néanmoins être juridiquement valable et recevable comme preuve dans le cadre de procédures — l’art. 45 quinquies, paragraphe 1, établit qu’une attestation électronique d’attributs ne peut se voir refuser un effet juridique ou une recevabilité en tant que preuve du seul fait qu’elle se présente sous forme électronique ou qu’elle ne satisfait pas aux exigences des QEAA, mais il ne s’agit là que d’un plancher de « non-discrimination », et non d’une équivalence. Si son authenticité ou son intégrité est contestée, il incombe à la partie qui s’y fie de démontrer que l’attestation est fiable, exacte, et qu’elle a été délivrée selon un processus fiable. Il n’existe pas non plus d’obligation garantie de reconnaissance mutuelle transfrontalière, contrairement aux QEAA.
En résumé : la QEAA (art. 45 quater, 45 quinquies § 2, 45 sexies, annexe V) fait porter la charge de la preuve sur celui qui la conteste et garantit une reconnaissance dans toute l’UE ; l’EAA (art. 45 quinquies § 1) laisse la charge de la preuve à la partie qui s’y fie et n’offre aucune garantie automatique de reconnaissance transfrontalière, bien que son contenu puisse être tout aussi exact dans la pratique.
Il s’agit d’une étape cruciale, car elle rend les données vérifiées portables et réutilisables sur plusieurs services et contextes. Sans un écosystème d’émetteurs solide, le portefeuille ne contiendrait en grande partie que des données d’identification de la personne et un ensemble limité d’informations délivrées directement par des autorités publiques. Cela restreindrait considérablement son champ d’application. À l’inverse, un écosystème d’émetteurs mature ouvre la voie à un ensemble bien plus large de cas d’usage, allant de la vérification de l’âge à la preuve de qualifications professionnelles, jusqu’aux droits et attestations spécifiques à un secteur.
Les parties utilisatrices (Relying Parties)
Si les utilisateurs présentent (terme technique pour « partagent ») des données et des attestations, quelqu’un de l’autre côté doit être en mesure de les recevoir et de les vérifier. Les parties utilisatrices, ou vérificateurs, sont des entités publiques ou privées qui entendent se fier au portefeuille en demandant et en validant des données ou des attestations, et en utilisant les résultats pour fournir un service via une interaction numérique.
En bref, une RP est toute organisation qui a besoin d’extraire des informations du portefeuille d’un utilisateur pour faire affaire avec lui, qu’il s’agisse d’une société de location de voitures vérifiant un permis, d’une banque effectuant des contrôles d’onboarding, ou d’une administration publique confirmant l’éligibilité à un service.
Les organisations relevant des secteurs visés à l’art. 5 sexies — tels que la banque, les télécommunications, la santé, l’énergie, les transports et l’éducation — devront accepter l’EUDI Wallet à partir du 24 décembre 2027 dans toute situation où la loi exige une authentification forte de l’utilisateur (SCA). En pratique, cela signifie que ces organisations devront elles-mêmes devenir des parties utilisatrices. Pour ce faire, elles doivent accomplir une procédure d’enregistrement auprès de l’État membre d’établissement et indiquer la finalité et la portée des données demandées (en déclarant quels attributs elles entendent demander).
Cela est essentiel pour préserver les principes fondateurs de l’EUDI Wallet relatifs à la minimisation des données et à la souveraineté des utilisateurs.
Les informations relatives aux parties utilisatrices doivent être publiques via des registres spécifiques, disponibles à la fois sous forme lisible par l’homme et par machine. Les règles prévoient également que l’utilisateur doit pouvoir vérifier les données d’enregistrement de la partie utilisatrice, et que le portefeuille peut avertir l’utilisateur si davantage d’informations sont demandées que ce qui a été enregistré ou autorisé.
Pour les entreprises, c’est peut-être le point le plus pertinent. Dans l’écosystème EUDI, il ne suffit pas de simplement accepter le portefeuille. Les entreprises doivent adopter une logique de demandes de données justifiées, proportionnées et transparentes. C’est le rôle que la plupart des entreprises reconnaîtront immédiatement, car il se rattache directement à des moments opérationnels réels : onboarding des clients, authentification forte du client, KYC, contrôle d’accès, vérifications de délégation d’autorité, vérification de l’âge, et accès aux services numériques. Dans ces scénarios, le portefeuille n’est pas simplement un outil d’identité. Il devient une interface opérationnelle pour consommer des informations fiables.
Ce rôle devient encore plus clair une fois transposé à des scénarios propres à chaque secteur. Dans l’assurance, les parties utilisatrices peuvent utiliser des attestations basées sur le portefeuille pour simplifier l’onboarding des clients, les contrôles d’éligibilité, l’activation des polices, ou la vérification d’identité liée aux sinistres. Dans les services financiers, le portefeuille peut soutenir le KYC et l’onboarding des clients en permettant aux utilisateurs de présenter des données d’identité vérifiées et des attributs pertinents de façon réutilisable et respectueuse de la vie privée. Dans les environnements RH et d’entreprise, il peut permettre l’onboarding des employés, l’accès aux services internes, des permissions basées sur les rôles, et la vérification des attestations professionnelles. Dans le secteur public, les parties utilisatrices peuvent utiliser le portefeuille pour accorder l’accès aux services d’e-gouvernement, aux prestations, aux permis, ou aux portails citoyens. Et l’exemple peut se poursuivre pour de nombreux autres secteurs et cas d’usage.
C’est pourquoi devenir une partie utilisatrice va au-delà de la simple acceptation technique. Cela requiert la capacité d’intégrer les demandes d’attestations et les étapes de vérification dans les processus métier, les parcours clients et les flux de conformité, tout en suivant le rythme des évolutions techniques et réglementaires en cours. Pour de nombreuses organisations, ce sera le premier point d’entrée concret dans l’écosystème EUDI.
RP intermédiaire : le rôle qui accélère l’adoption
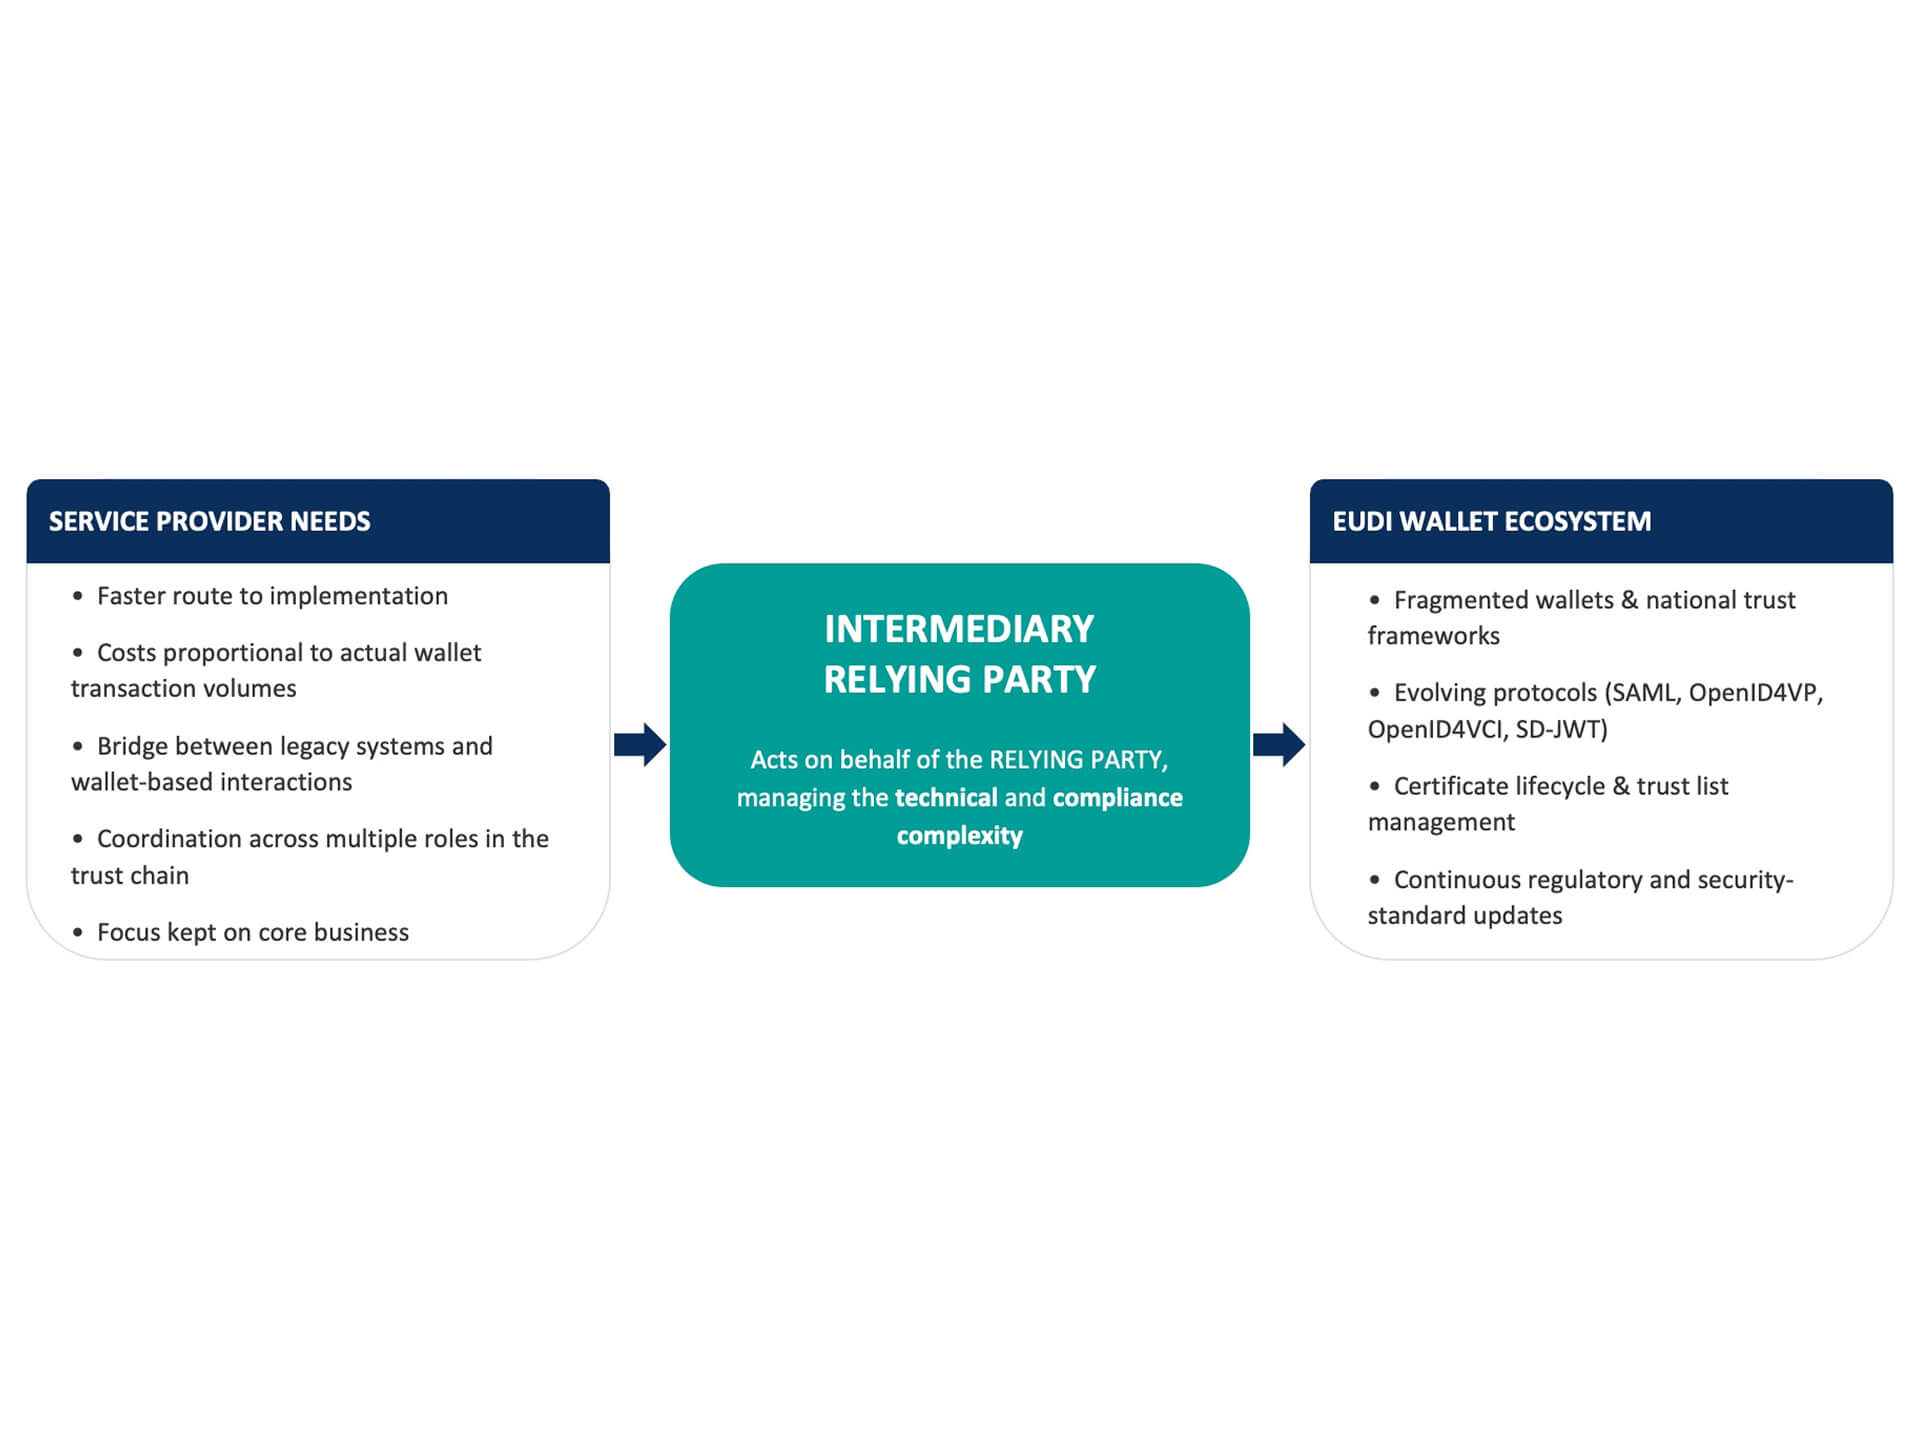
L’intermédiaire est appelé à jouer un rôle de plus en plus important. En quelques mots, les intermédiaires forment une catégorie spéciale de partie utilisatrice. L’article 5 ter, paragraphe 10, du règlement européen sur l’identité numérique dispose que « les intermédiaires agissant pour le compte des parties utilisatrices sont réputés être des parties utilisatrices et ne conservent pas de données sur le contenu de la transaction ». L’intermédiaire est un acteur qui propose des services aux parties utilisatrices afin de se connecter, pour leur compte, aux unités de portefeuille et de demander les attributs de l’utilisateur dont ces parties utilisatrices ont besoin. L’intermédiaire transmet ensuite les attributs présentés à la partie utilisatrice intermédiée. Cela implique qu’un intermédiaire exécute toutes les tâches assignées à une partie utilisatrice dans l’ARF pour le compte de la partie utilisatrice intermédiée, facilitant ainsi l’entrée dans l’écosystème EUDI Wallet.
Les intermédiaires aident à réduire les frictions liées à la participation à l’écosystème. Ils peuvent soutenir l’intégration, l’orchestration des services, la gestion des flux de confiance, l’échange d’attestations, l’activation de la vérification, ainsi que le lien entre les processus métier et les exigences réglementaires. En pratique, ils aident les organisations à participer à l’écosystème sans avoir à construire chaque couche à partir de zéro.
Ce rôle est particulièrement pertinent dans un marché qui passe encore de la définition du cadre à un déploiement réel. De nombreux participants auront besoin :
- d’un chemin plus rapide vers la mise en œuvre,
- d’éviter des investissements initiaux élevés (mise en place d’une équipe et d’une infrastructure) au profit de coûts opérationnels proportionnels au volume effectif des transactions de l’EUDI Wallet,
- d’un moyen de relier les systèmes existants aux interactions basées sur le portefeuille
- d’un soutien pour coordonner plusieurs rôles le long de la chaîne de confiance.
C’est là que l’intermédiaire peut devenir un véritable accélérateur, en agissant pour le compte de ces prestataires de services qui préfèrent « acheter » plutôt que « fabriquer », afin de
- conserver leur concentration sur leur cœur de métier, et
- externaliser les coûts liés aux mises à jour technologiques (pour accompagner l’évolution des normes, des protocoles et de l’écosystème) ainsi que le risque de conformité
Dans ce domaine, il deviendra de plus en plus important de s’appuyer sur des partenaires capables de fournir non seulement une solution conforme à l’EUDI, mais aussi la bonne combinaison d’expertise réglementaire et de capacité technologique.
Les acteurs de l’infrastructure de confiance : la couche cachée qui garantit la fiabilité
L’écosystème EUDI dépend également d’acteurs moins visibles pour les utilisateurs finaux mais essentiels à un fonctionnement sécurisé. Cela inclut les registres et autres acteurs de l’infrastructure de confiance qui constituent une partie fondamentale d’un écosystème fiable garantissant une pleine confiance entre tous les acteurs.
Leur rôle consiste à rendre la confiance lisible par machine et opposable. Ils veillent à ce que les interactions ne reposent pas sur des présomptions, mais sur des signaux de confiance reconnaissables pouvant être validés dans l’ensemble de l’écosystème. Cette couche est essentielle pour la mise à l’échelle, car l’interopérabilité sans métadonnées de confiance fiables devient rapidement fragile.
Un écosystème aussi délicat nécessite également une supervision indépendante. Les solutions liées au portefeuille doivent fonctionner au sein de cadres d’assurance couvrant la fonctionnalité, la cybersécurité et la protection des données. Cette validation externe est ce qui permet à la confiance de se déployer à grande échelle entre secteurs et frontières.
Pour les organisations qui évaluent le marché, cela signifie que la valeur ne sera pas créée uniquement au niveau de l’interface utilisateur. Une part importante de l’écosystème dépendra des capacités d’infrastructure qui rendent possibles, en coulisses, les interactions fiables.
EUDI Wallet : un écosystème d’acteurs publics et privés
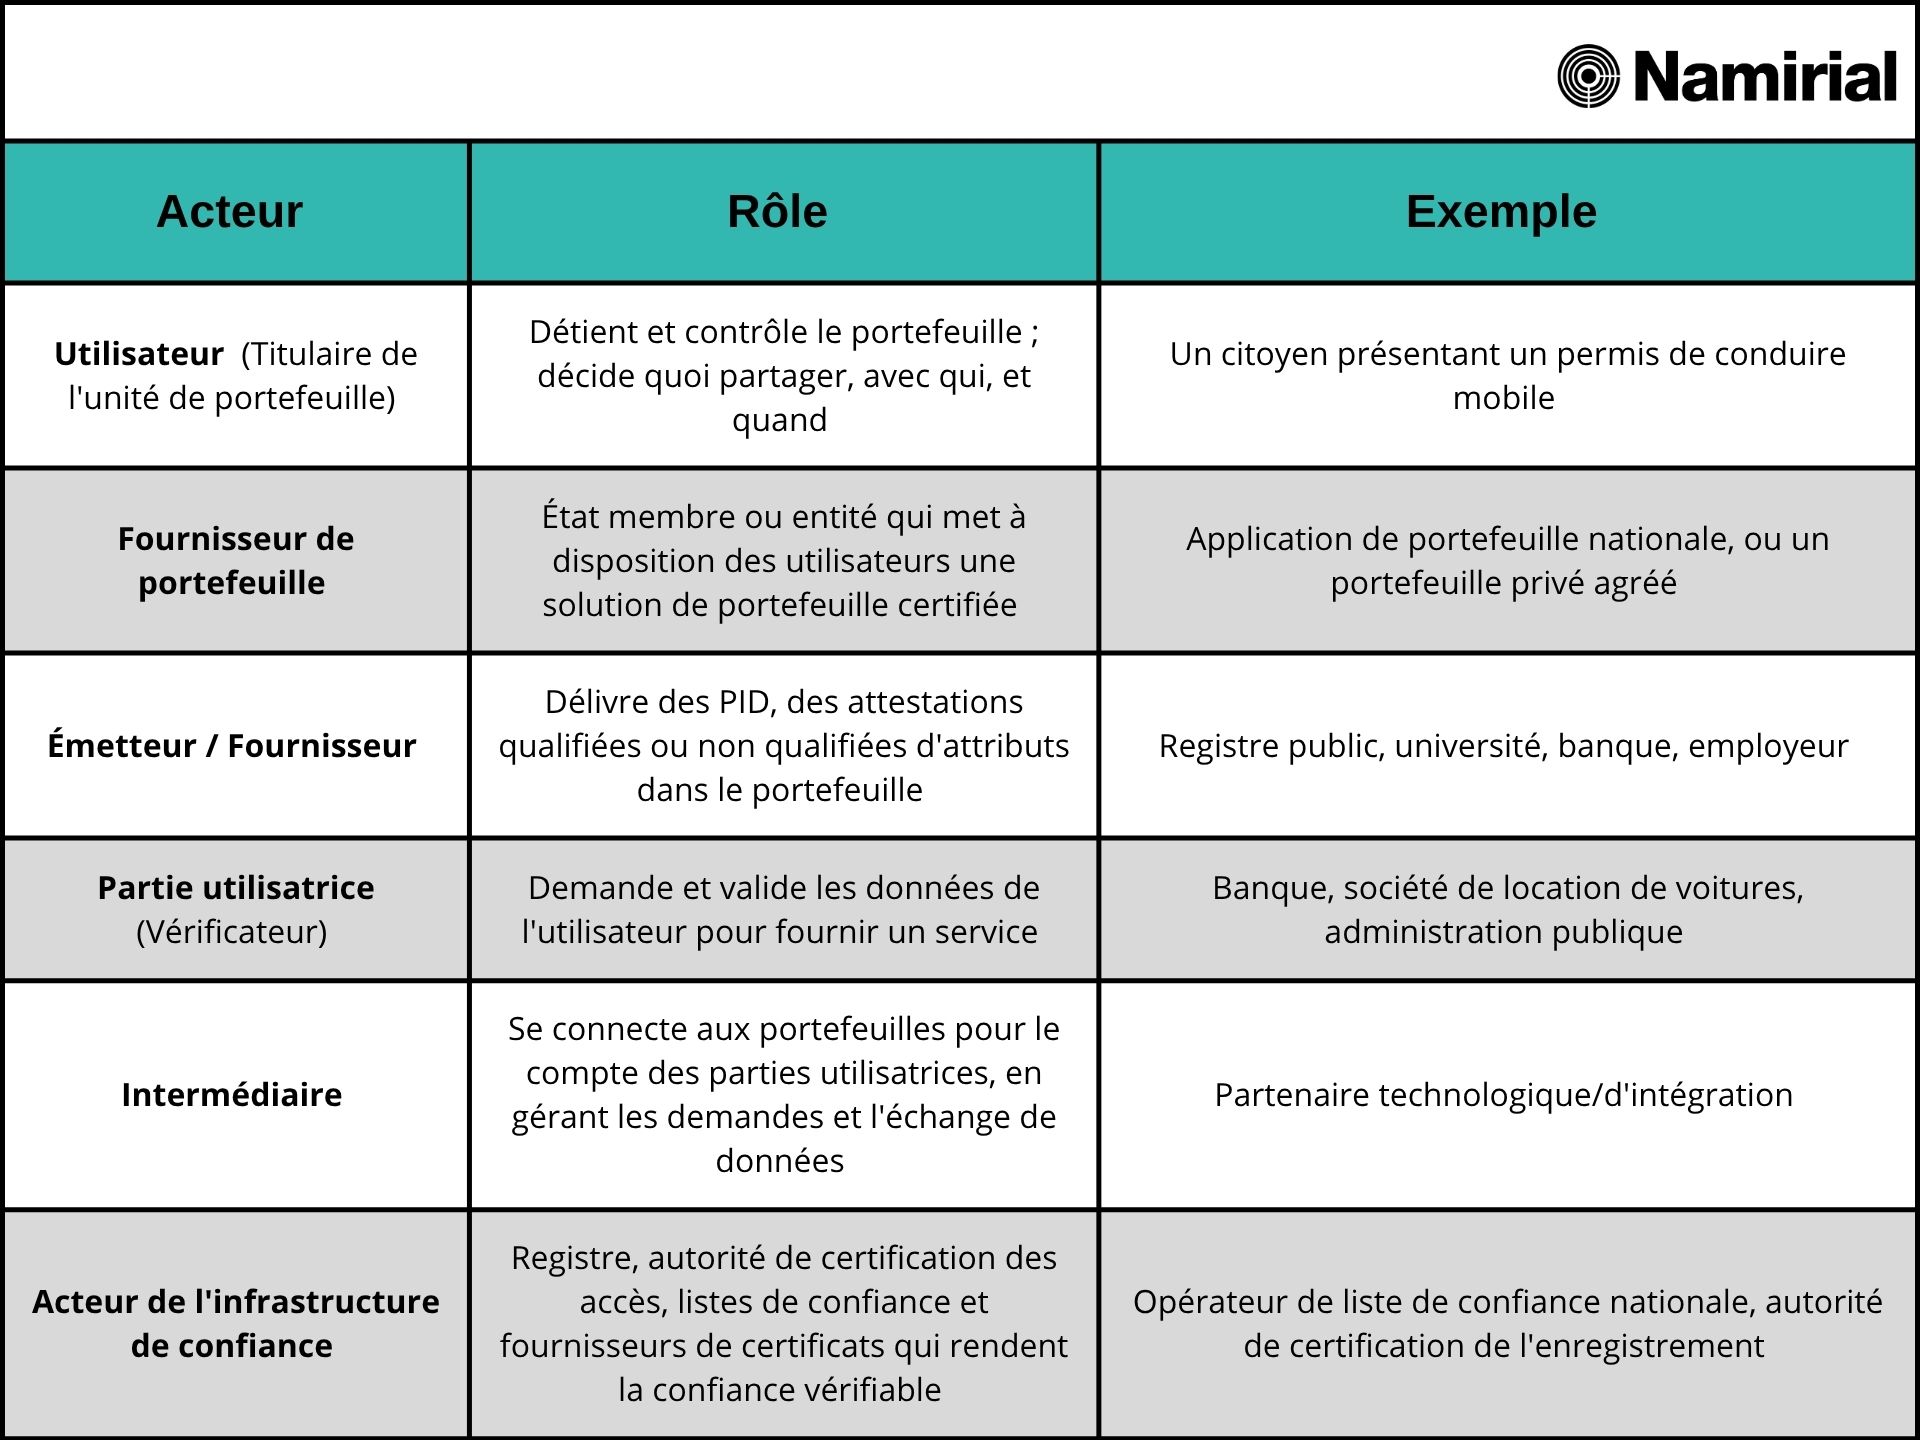
L’EUDI Wallet ne doit pas être perçu comme un produit ou une plateforme isolée, mais comme un écosystème de confiance auquel contribuent plusieurs acteurs : l’utilisateur contrôle les données ; les États membres garantissent le cadre institutionnel ; les fournisseurs de portefeuille fournissent la solution ; les émetteurs d’identité et d’attributs créent des preuves fiables ; les parties utilisatrices consomment ces preuves ; et les acteurs de l’infrastructure de confiance rendent l’ensemble du système interopérable, vérifiable et évolutif.
Pour les entreprises, se préparer à l’EUDI Wallet ne signifie pas simplement intégrer une nouvelle option d’authentification. Cela signifie comprendre quel rôle jouer dans l’écosystème. Fournisseur de portefeuille, émetteur, vérificateur, intermédiaire, prestataire de services de confiance, partenaire technologique : chaque position implique des responsabilités, des opportunités et des modèles opérationnels différents.
Dans ce paysage en constante évolution, transformer la clarté réglementaire en une préparation opérationnelle sera un facteur clé de succès pour les participants à l’écosystème. C’est exactement ce que la Namirial Wallet Platform est conçue pour soutenir : aider les organisations à assumer les différents rôles opérationnels émergeant au sein de l’écosystème EUDI grâce à une base technologique pour des services d’identité numérique fiables, interopérables et conformes.
La valeur ajoutée de Namirial
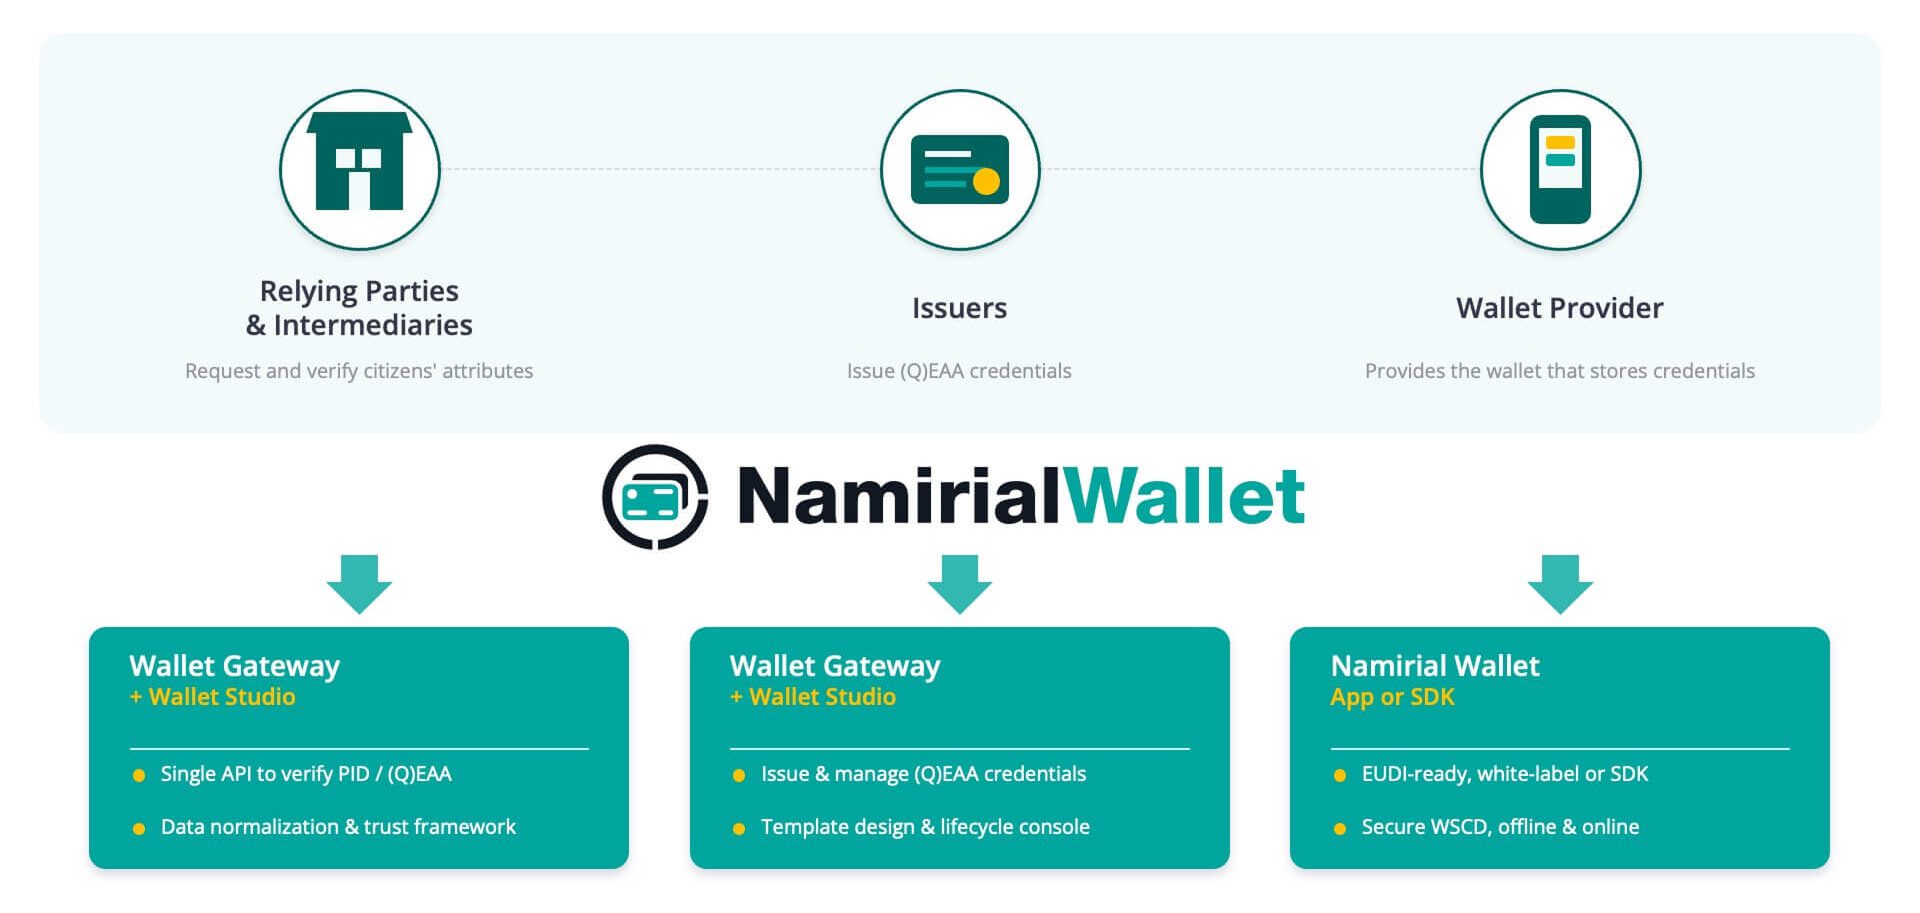
En tant que QTSP européen et mondial de premier plan, Namirial a investi des efforts considérables dans le développement de la Namirial Wallet Platform, spécifiquement conçue pour couvrir tous les rôles de l’écosystème EUDI Wallet.
Structurée en trois composants principaux, la Namirial Wallet Platform favorise l’adoption et sert d’accélérateur pour les organisations souhaitant rejoindre le cadre de l’EUDI Wallet.
Pour en savoir plus sur le Namirial Wallet, veuillez vous inscrire à notre Global Sandbox ouvert ou consulter la page Namirial Wallet et nous contacter via le formulaire « nous contacter ».