
Die EUDI-Wallet wird oft als der nächste große Schritt Europas in der digitalen Identität dargestellt. Was entsteht, ist eine neue Marktinfrastruktur für vertrauenswürdige digitale Interaktionen, in der Bürger, öffentliche Institutionen, regulierte Einrichtungen und Dienstleister zusammenarbeiten, wobei jeder eine eigene Rolle spielt.
- Zu den Kernzielen gehören:
- Den Nutzern echte Kontrolle über ihre eigenen personenbezogenen Daten geben
- Die grenzüberschreitende Interaktion von Menschen und Unternehmen innerhalb der EU erleichtern
- Die digitalen Dienste sowohl öffentlicher Stellen als auch privater Unternehmen verbessern
- Bürokratie und Verwaltungsaufwand abbauen
Bis Ende 2026 sollen alle EU-Mitgliedstaaten ihren Bürgern, Einwohnern und Organisationen EUDI-Wallets zur Verfügung stellen, und mehrere Länder haben bereits vor der Einführung Pilotinitiativen gestartet.
Die Arbeit an der EUDI-Wallet begann bereits vor Jahren und wird derzeit in groß angelegten Pilotprojekten in Europa getestet (die Namirial-Gruppe ist derzeit an den beiden neuen LSPs „Aptitude“ und „We Build“ beteiligt und war zuvor an den inzwischen abgeschlossenen Projekten „Potential“ und „EWC“ beteiligt).
Die EUDI-Wallet wird prägen, wie Identitäten ausgestellt werden, wie das Onboarding erfolgt, wie die Compliance gesteuert wird und wie Vertrauen in digitale Kundenreisen eingebettet wird. Sie dreht sich um drei Kernfunktionen:
- Identifizierung und Authentifizierung: Dies deckt eine Vielzahl von Situationen ab, vom Nachweis, dass man alt genug ist, um ein Ticket zu kaufen, über das Vorzeigen eines Führerscheins an einer Kontrollstelle, bis hin zur Bestätigung der eigenen Identität bei einer Online- oder Zahlung vor Ort.
- Austausch von Nutzerattributen: Nutzer können ihre eigenen personenbezogenen Daten über die Wallet anfordern, aufbewahren und weitergeben, wodurch die Wallet praktisch die Papiermappe ersetzt, in der solche Dokumente früher aufbewahrt wurden, während den Nutzern gleichzeitig eine direkte, sichere Kontrolle darüber gegeben wird, wer was sieht.
- Elektronische Signaturen: Nutzer können außerdem Dokumente und Transaktionen mit qualifizierten elektronischen Signaturen direkt aus der Wallet heraus signieren.
Die EUDI-Wallet zu verstehen bedeutet daher, das dahinterstehende Ökosystem zu verstehen. Die zentrale Frage ist nicht nur, was die Wallet ist, sondern wer sie zum Funktionieren bringt, wie die verschiedenen Akteure zusammenwirken und wo sich Organisationen positionieren können. Dieser Artikel beschreibt die wichtigsten Akteure im EUDI-Wallet-Ökosystem und die Rolle, die jeder von ihnen spielt.
Der Nutzer: der Mittelpunkt des Ökosystems
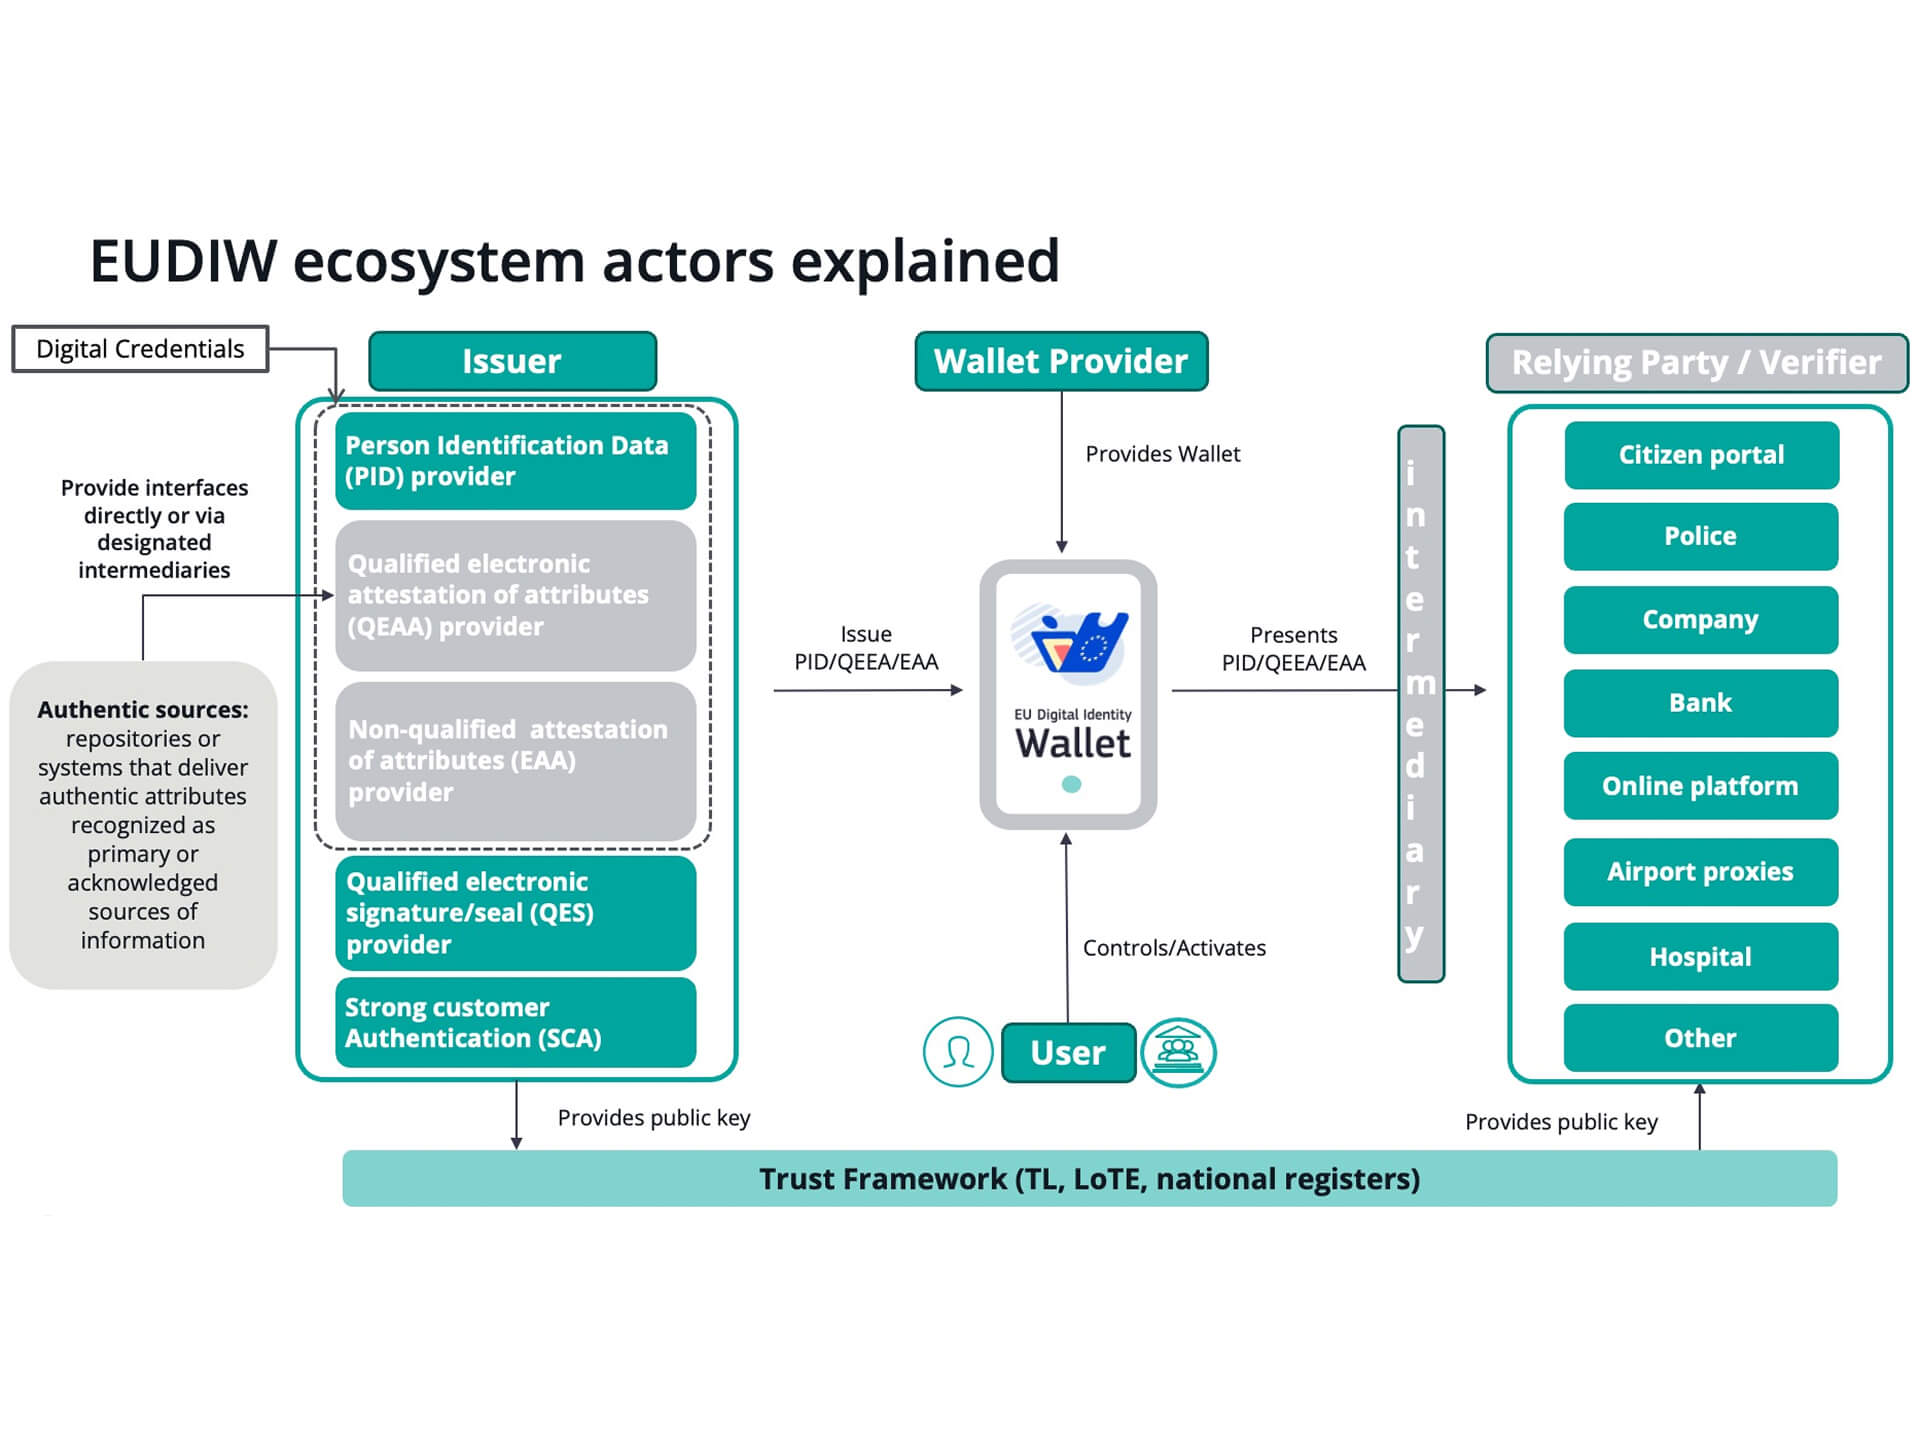
Der Wallet-Nutzer steht im Mittelpunkt des Ökosystems: die Person, die die Wallet kontrolliert und entscheidet, wann und wie sie genutzt wird. Der Nutzer (Inhaber der Wallet-Einheit) verwaltet, speichert und legt vor:
- Personenidentifizierungsdaten (PID), und
- qualifizierte/nicht qualifizierte elektronische Bescheinigungen von Attributen (QEAA, EAA).
Die EAA ist digital signiert und bestätigt bestimmte Merkmale (die Attribute) einer Person (oder Organisation). Beispiele für eine EAA sind ein Hochschuldiplom, eine Berufslizenz oder ein Adressnachweis. Anders als Personenidentifizierungsdaten belegt eine EAA nicht, wer man ist, sondern vielmehr, dass eine bestimmte Tatsache oder Qualifikation über die Person zutrifft.
Die Logik der EUDI-Wallet basiert auf einem klaren Grundsatz: Die Nutzer müssen die Kontrolle über ihre digitale Identität und die von ihnen geteilten Daten behalten. Sie entscheiden, wann sie sich identifizieren, ob sie die angeforderten Attribute vorlegen und mit wem sie diese teilen. Konkret sind die Nutzer verantwortlich für:
- Die Entscheidung, wie sie ihre digitale Identität organisieren, einschließlich welche Nachweise in welche Wallet einfließen, da eine Person mehr als eine besitzen kann
- Die Erteilung einer ausdrücklichen Einwilligung jedes Mal, wenn bestimmte Daten mit einer vertrauenden Partei geteilt werden
- Die Erstellung ihrer eigenen elektronischen Signaturen und Siegel
Die Nutzer behalten stets die Kontrolle über ihre Daten: Die selektive Offenlegung ermöglicht es ihnen, nur die spezifischen Attribute zu teilen, die ein bestimmter Dienst tatsächlich benötigt, und kein Attribut verlässt die Wallet jemals ohne ihre ausdrückliche Einwilligung.
Wallet-Anbieter: diejenigen, die die Lösung bereitstellen
Ein Wallet-Anbieter ist entweder ein Mitgliedstaat selbst oder eine Organisation, die von einem Mitgliedstaat beauftragt oder formell anerkannt wurde. Seine Aufgabe ist es, den Nutzern eine funktionierende Wallet-Lösung zur Verfügung zu stellen. Neben den EUDI-Wallet-Anbietern, die diesem Schema folgen, gibt es auch private Wallets, die von privaten Unternehmen ausgegeben werden und nicht notwendigerweise unter den EUDI-Wallet-Rahmen fallen und innerhalb geschlossener Kreisläufe genutzt werden können; sie werden allgemein als private oder geschlossene Wallets bezeichnet. Beispiele sind Unternehmens-Wallets, die zur Verwaltung der Mitarbeiterauthentifizierung und der logischen oder physischen Zugangskontrolle verwendet werden (z. B. Anmeldung bei Unternehmenssystemen, Gebäude- oder Badge-Zugang), sowie Wallets, die innerhalb eines Netzwerks gegenseitig anerkannter Einrichtungen genutzt werden, etwa Lieferkettenpartner, Branchenkonsortien oder föderierte Organisationen, die sich gegenseitig ihre Nachweise vertrauen.
Wallet-Anbieter sind verantwortlich dafür,
- sicherzustellen, dass der Nutzer die alleinige Kontrolle über seine Personenidentifizierungsdaten (PID), seine elektronischen Bescheinigungen von Attributen (QEAA, PuB-EAA oder EAA) und alle anderen in seiner Wallet-Einheit gespeicherten personenbezogenen Daten behält
- sicherzustellen, dass die privaten Schlüssel und andere sensible kryptografische Materialien, die mit dieser Wallet-Einheit verbunden sind, ausschließlich unter der Kontrolle des Nutzers bleiben
- sich der Zertifizierung der Wallet-Lösung zu unterziehen (das Zertifizierungsschema befindet sich in der Definitionsphase)
Für Organisationen, die den Markt beobachten, eröffnet diese Rolle ein breites Spektrum an Möglichkeiten. Manche könnten direkt als Wallet-Anbieter auftreten wollen, sofern das nationale Modell dies zulässt, da – wie oben erwähnt – Wallets von öffentlichen Behörden oder von durch Mitgliedstaaten anerkannten privaten Einrichtungen ausgegeben werden können. Andere könnten Wallet-Technologie, Integrationskomponenten oder White-Label-Dienste beisteuern, die es ermöglichen, Wallet-Angebote schneller und in größerem Umfang zu lancieren.
Aussteller
Ein Aussteller (oder Anbieter) ist jede Organisation oder Stelle, die digitale Nachweise und Attribute überhaupt erst in die EUDI-Wallet einbringt. Dies kann von öffentlichen Behörden (die Personalausweise oder Führerscheine ausstellen) über private Stellen (wie Banken oder Versicherungspolicen) bis hin zu einer Universität reichen, die Diplome vergibt. Bevor Aussteller etwas ausstellen, authentifizieren und überprüfen sie zunächst den Nutzer und/oder die betreffenden Daten und verpacken das Ergebnis anschließend als signierten, überprüfbaren digitalen Nachweis. Da die ausstellende Stelle selbst vertrauenswürdig ist, weisen die daraus resultierenden Nachweise ein hohes Vertrauensniveau auf und sind durch eine kryptografische elektronische Signatur geschützt.
Einer der Gründungsgrundsätze der EUDI-Wallet ist die Nichtverfolgbarkeit (oder Nichtverknüpfbarkeit): Sobald ein Nachweis vom Aussteller erstellt wurde, verliert der Aussteller die Sicht darauf, wie und wo er anschließend verwendet wird. Eine Universität, die einen Diplomnachweis ausstellt, wird beispielsweise nicht jedes Mal informiert, wenn ein Absolvent ihn vorlegt.
Nachweise fallen im Allgemeinen in drei Hauptkategorien, je nach Aussteller (auch „Anbieter“ genannt) und dem damit verbundenen Vertrauensniveau:
- Personenidentifizierungsdaten (PID): Jeder Mitgliedstaat benennt einen einzigen PID-Anbieter, dessen Aufgabe es ist, die zur Aktivierung einer EUDI-Wallet erforderlichen Personenidentifizierungsdaten bereitzustellen und die Identität einer natürlichen Person zu bestätigen (die Identifizierung einer juristischen Person fällt unter den separaten Business-Wallet-Bereich).
- Qualifizierte elektronische Bescheinigungen von Attributen (QEAA), zum Beispiel Steuerdaten, mobiler Führerschein oder eine Bank-IBAN, ausgestellt von qualifizierten Vertrauensdiensteanbietern (QTSP). Um dieses hohe Vertrauensniveau zu erreichen, greifen QTSPs auf sogenannte Authentische Quellen zurück: Verzeichnisse oder Systeme, die von öffentlichen oder privaten Einrichtungen verwaltet werden, verifizierte Attribute über Personen oder Objekte enthalten und nach EU- oder nationalem Recht als primäre Referenzen für diese Informationen anerkannt sind.
- Nicht qualifizierte elektronische Bescheinigungen von Attributen (EAA), wie Mitglieds- oder Kundenkarten oder Mitarbeiterausweise. Es gibt keine besonderen Anforderungen an die Ausstellung von Nachweisen dieser Art, da praktisch jede Organisation frei ist, sie auszugeben, weshalb die Vielfalt in der Praxis unbegrenzt ist.
- Öffentliche elektronische Bescheinigungen von Attributen (Pub-EAA), wie Wohnsitzbestätigungen, Berufslizenzen oder Personenstandsurkunden, ausgestellt von oder im Namen einer öffentlichen Stelle, die für eine authentische Quelle verantwortlich ist. Diese haben dieselbe Rechtswirkung wie eine entsprechende, rechtmäßig in Papierform ausgestellte Bescheinigung, da der Status des Ausstellers als maßgebliche Quelle des Attributs der Bescheinigung eine inhärente Vermutung der Richtigkeit verleiht, die gewöhnlichen EAAs fehlt.
In allen Fällen wandeln Aussteller vertrauenswürdige Informationen in digitale Nachweise um, die Nutzer in der Wallet speichern und bei Bedarf gegenüber Online-Diensten vorlegen können. Der Hauptunterschied zwischen den oben genannten Bescheinigungen liegt im geltenden Vertrauensniveau und Rechtswert.
Eine QEAA wird von einem qualifizierten Vertrauensdiensteanbieter (QTSP) ausgestellt, der formell auditiert und zertifiziert ist und die in Anhang V der Verordnung (Art. 45c) festgelegten technischen und verfahrenstechnischen Anforderungen erfüllen muss. Aus diesem Grund profitiert eine QEAA von einer gesetzlichen Vermutung der Echtheit und Integrität: Nach Art. 45d(2) hat eine QEAA (ebenso wie Bescheinigungen, die von oder im Namen einer für eine authentische Quelle verantwortlichen öffentlichen Stelle ausgestellt werden) dieselbe Rechtswirkung wie eine rechtmäßig in Papierform ausgestellte Bescheinigung. Das bedeutet, dass Gerichte und Behörden in der gesamten EU sie akzeptieren müssen, ohne dass die vertrauende Partei ihre Vertrauenswürdigkeit weiter nachweisen muss – die Beweislast verschiebt sich im Streitfall auf die Partei, die sie anficht. Diese Zuverlässigkeit wird durch Art. 45e verstärkt, der QTSPs verpflichtet, Attribute elektronisch mit der jeweiligen authentischen Quelle abgleichen zu können.
Eine EAA hingegen wird von einem nicht qualifizierten Anbieter ausgestellt. Sie kann dennoch rechtlich gültig und als Beweismittel in Verfahren zulässig sein – Art. 45d(1) legt fest, dass einer elektronischen Bescheinigung von Attributen die Rechtswirkung oder die Zulässigkeit als Beweismittel nicht allein deshalb abgesprochen werden darf, weil sie in elektronischer Form vorliegt oder die QEAA-Anforderungen nicht erfüllt – dies ist jedoch lediglich eine „Nichtdiskriminierungs“-Untergrenze, keine Gleichwertigkeit. Wird ihre Echtheit oder Integrität angefochten, liegt die Beweislast bei der Partei, die sich auf sie beruft, nachzuweisen, dass die Bescheinigung vertrauenswürdig, korrekt und über einen zuverlässigen Prozess ausgestellt wurde. Zudem besteht, anders als bei QEAAs, keine garantierte Verpflichtung zur grenzüberschreitenden gegenseitigen Anerkennung.
Kurz gesagt: Die QEAA (Art. 45c, 45d(2), 45e, Anhang V) verlagert die Beweislast auf die anfechtende Partei und garantiert eine EU-weite Anerkennung; die EAA (Art. 45d(1)) belässt die Beweislast bei der sich darauf berufenden Partei und bietet keine automatische Garantie der grenzüberschreitenden Anerkennung, auch wenn ihr Inhalt in der Praxis ebenso genau sein kann.
Dies ist ein entscheidender Schritt, da er verifizierte Daten über mehrere Dienste und Kontexte hinweg portabel und wiederverwendbar macht. Ohne ein starkes Ausstellerökosystem würde die Wallet größtenteils nur Personenidentifizierungsdaten und eine begrenzte Menge an direkt von Behörden ausgestellten Informationen enthalten. Dies würde ihren Anwendungsbereich erheblich einschränken. Ein ausgereiftes Ausstellerökosystem öffnet dagegen die Tür zu einem viel breiteren Spektrum an Anwendungsfällen, von der Altersverifizierung über den Nachweis beruflicher Qualifikationen bis hin zu Ansprüchen und branchenspezifischen Nachweisen.
Vertrauende Parteien (Relying Parties)
Wenn Nutzer Daten und Bescheinigungen vorlegen (Fachbegriff für „teilen“), muss jemand auf der anderen Seite in der Lage sein, sie zu empfangen und zu überprüfen. Die vertrauenden Parteien, oder Prüfer, sind öffentliche oder private Einrichtungen, die sich auf die Wallet verlassen wollen, indem sie Daten oder Nachweise anfordern und validieren und die Ergebnisse nutzen, um einen Dienst über eine digitale Interaktion zu erbringen.
Kurz gesagt ist eine RP jede Organisation, die Informationen aus der Wallet eines Nutzers benötigt, um mit ihm Geschäfte zu tätigen, sei es ein Autovermieter, der einen Führerschein prüft, eine Bank, die Onboarding-Prüfungen durchführt, oder eine öffentliche Verwaltung, die die Anspruchsberechtigung für einen Dienst bestätigt.
Organisationen in den Sektoren nach Art. 5f – wie Banken, Telekommunikation, Gesundheitswesen, Energie, Verkehr und Bildung – müssen die EUDI-Wallet ab dem 24. Dezember 2027 in jeder Situation akzeptieren, in der das Gesetz eine starke Nutzerauthentifizierung (SCA) verlangt. In der Praxis bedeutet dies, dass diese Organisationen selbst zu vertrauenden Parteien werden müssen. Dazu müssen sie ein Registrierungsverfahren gegenüber dem Niederlassungsmitgliedstaat abschließen und den Zweck und Umfang der angeforderten Daten angeben (indem sie angeben, welche Attribute sie anfordern möchten).
Dies ist wesentlich, um die Gründungsgrundsätze der EUDI-Wallet in Bezug auf Datenminimierung und Souveränität der Nutzer zu wahren.
Informationen über vertrauende Parteien müssen über spezielle Register öffentlich zugänglich sein, sowohl in menschenlesbarer als auch in maschinenlesbarer Form. Die Regeln sehen zudem vor, dass der Nutzer die Registrierungsdaten der vertrauenden Partei überprüfen können muss und dass die Wallet den Nutzer warnen kann, wenn mehr Informationen angefordert werden, als registriert oder autorisiert wurde.
Für Unternehmen ist dies vielleicht der relevanteste Punkt. Im EUDI-Ökosystem reicht es nicht aus, die Wallet einfach zu akzeptieren. Unternehmen müssen eine Logik gerechtfertigter, verhältnismäßiger und transparenter Datenanfragen übernehmen. Dies ist die Rolle, die die meisten Unternehmen sofort erkennen werden, da sie direkt mit realen operativen Momenten verbunden ist: Kunden-Onboarding, starke Kundenauthentifizierung, KYC, Zugangskontrolle, Prüfungen delegierter Befugnisse, Altersverifizierung und Zugang zu digitalen Diensten. In diesen Szenarien ist die Wallet nicht einfach nur ein Identitätswerkzeug. Sie wird zu einer operativen Schnittstelle zur Nutzung vertrauenswürdiger Informationen.
Diese Rolle wird noch deutlicher, wenn man sie auf branchenspezifische Szenarien überträgt. Im Versicherungswesen können vertrauende Parteien wallet-basierte Nachweise nutzen, um das Kunden-Onboarding, Anspruchsprüfungen, die Policenaktivierung oder die identitätsbezogene Schadensprüfung zu vereinfachen. Im Finanzdienstleistungssektor kann die Wallet KYC und Kunden-Onboarding unterstützen, indem sie es Nutzern ermöglicht, verifizierte Identitätsdaten und relevante Attribute wiederverwendbar und datenschutzfreundlich vorzulegen. In HR- und Unternehmensumgebungen kann sie das Onboarding von Mitarbeitern, den Zugang zu internen Diensten, rollenbasierte Berechtigungen und die Prüfung beruflicher Nachweise ermöglichen. Im öffentlichen Sektor können vertrauende Parteien die Wallet nutzen, um Zugang zu E-Government-Diensten, Leistungen, Genehmigungen oder Bürgerportalen zu gewähren. Und das Beispiel lässt sich auf viele weitere Branchen und Anwendungsfälle fortsetzen.
Deshalb geht es bei der Rolle als vertrauende Partei um mehr als nur die technische Akzeptanz. Es erfordert die Fähigkeit, Anforderungen von Nachweisen und Verifizierungsschritte in Geschäftsprozesse, Kundenreisen und Compliance-Abläufe zu integrieren und dabei mit den laufenden technischen und regulatorischen Entwicklungen Schritt zu halten. Für viele Organisationen wird dies der erste konkrete Einstiegspunkt in das EUDI-Ökosystem sein.
Intermediäre RP: die Rolle, die die Einführung beschleunigt
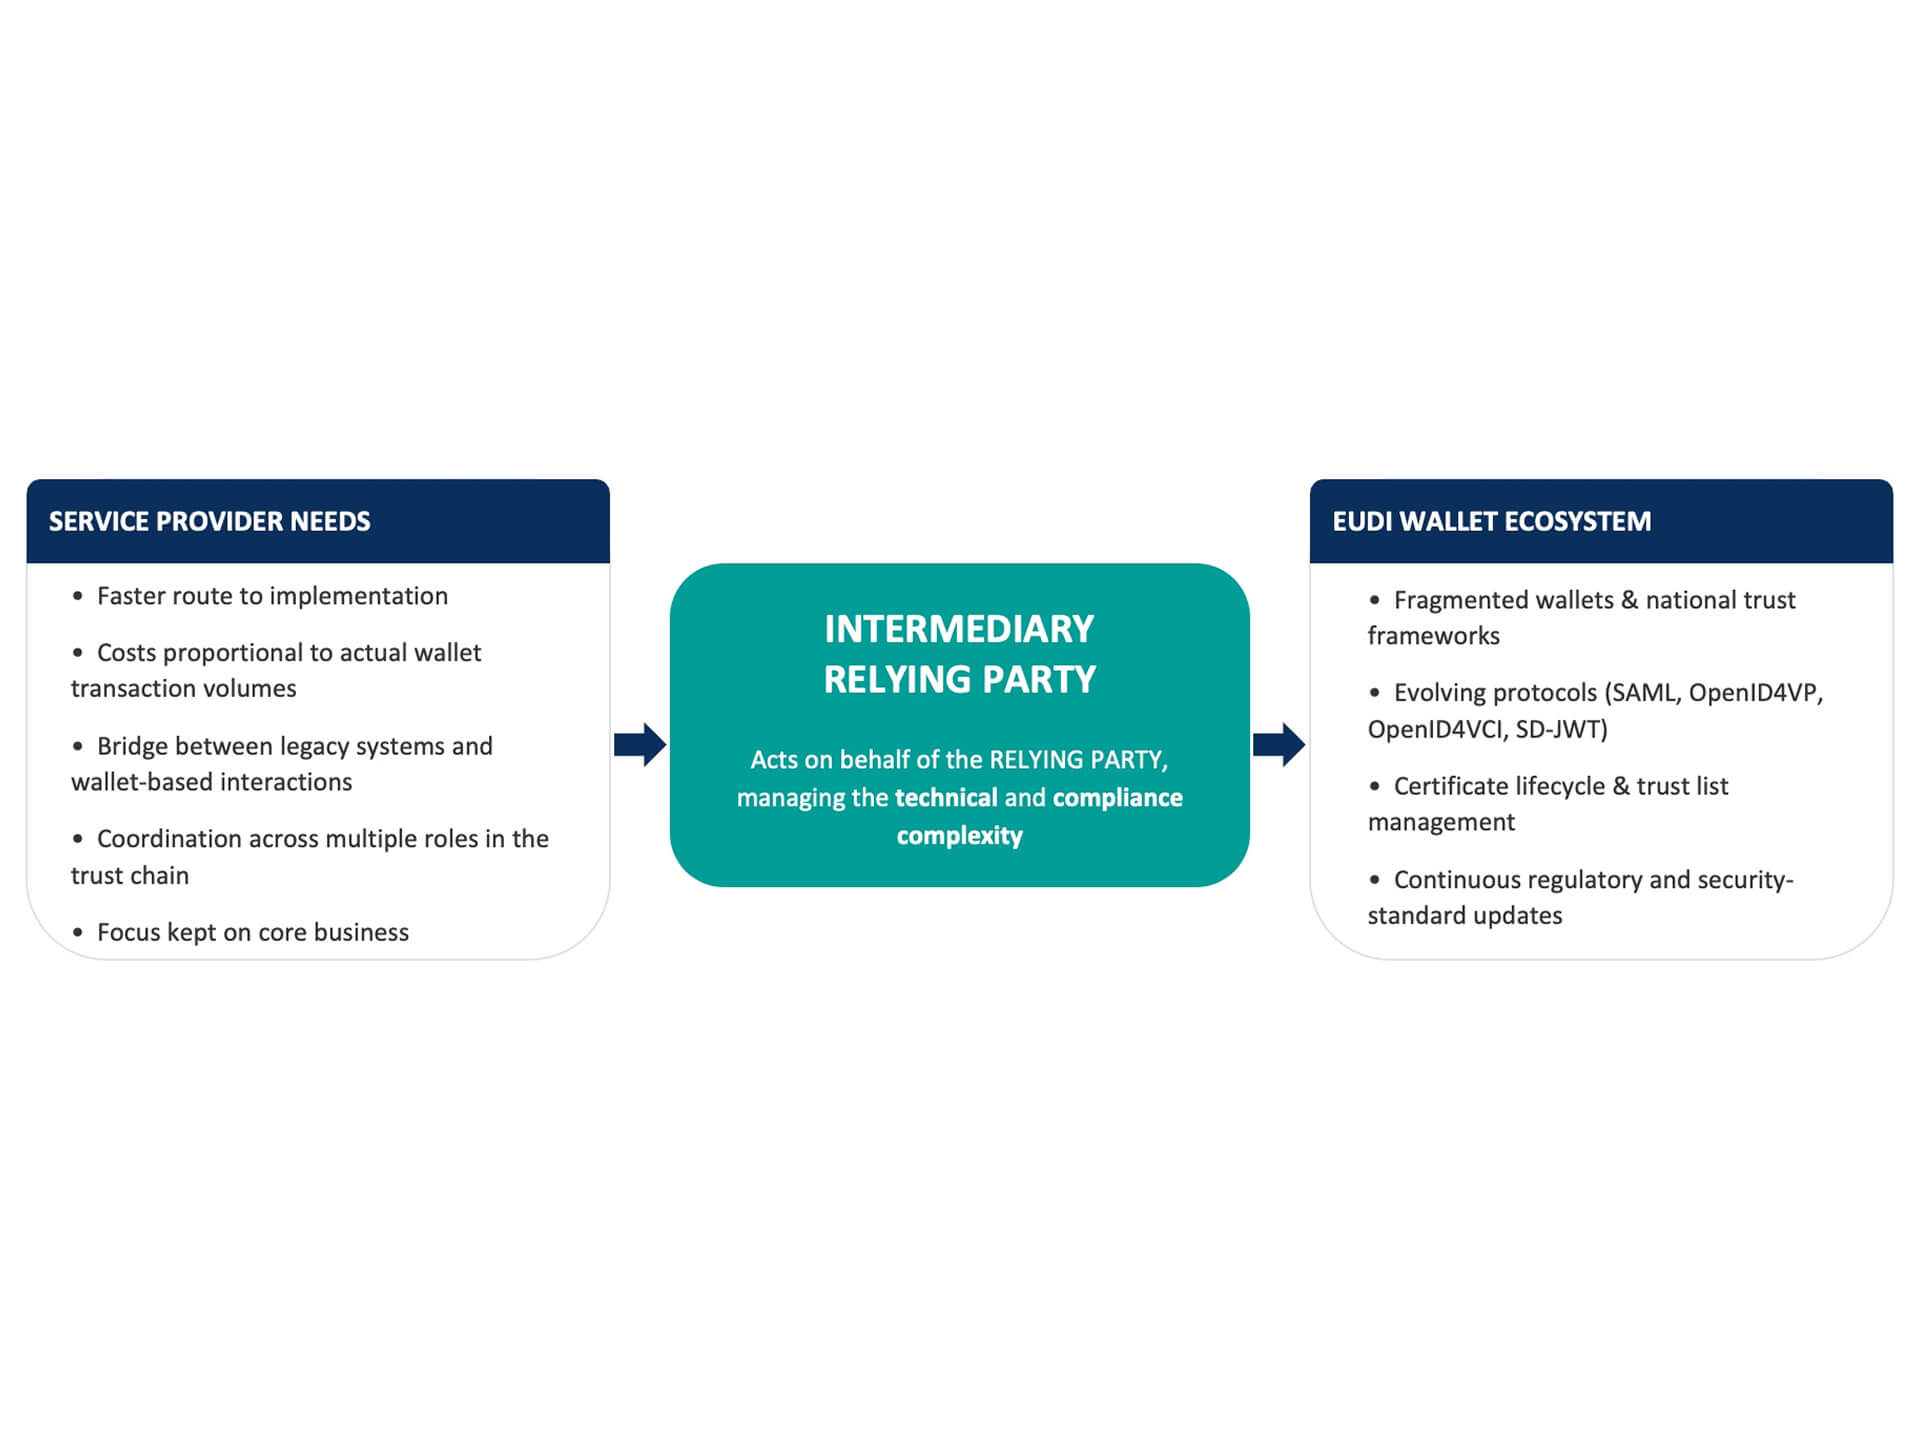
Der Intermediär wird eine zunehmend wichtige Rolle einnehmen. Kurz gesagt bilden Intermediäre eine besondere Klasse der vertrauenden Partei. Artikel 5b (10) der europäischen Verordnung über die digitale Identität besagt, dass „Intermediäre, die im Namen vertrauender Parteien handeln, als vertrauende Parteien gelten und keine Daten über den Inhalt der Transaktion speichern dürfen“. Ein Intermediär ist ein Akteur, der vertrauenden Parteien Dienste anbietet, um sich in ihrem Namen mit Wallet-Einheiten zu verbinden und die Nutzerattribute anzufordern, die diese vertrauenden Parteien benötigen. Der Intermediär sendet die vorgelegten Attribute anschließend an die vermittelte vertrauende Partei. Dies bedeutet, dass ein Intermediär im Auftrag der vermittelten vertrauenden Partei alle im ARF einer vertrauenden Partei zugewiesenen Aufgaben übernimmt und so den Einstieg in das EUDI-Wallet-Ökosystem erleichtert.
Intermediäre tragen dazu bei, die Reibung bei der Teilnahme am Ökosystem zu verringern. Sie können Integration, Serviceorchestrierung, das Management von Vertrauensflüssen, den Austausch von Nachweisen, die Ermöglichung der Verifizierung sowie die Verbindung zwischen Geschäftsprozessen und regulatorischen Anforderungen unterstützen. In der Praxis helfen sie Organisationen, am Ökosystem teilzunehmen, ohne jede Ebene von Grund auf neu aufbauen zu müssen.
Diese Rolle ist besonders relevant in einem Markt, der sich noch von der Definition des Rahmens zur tatsächlichen Umsetzung bewegt. Viele Teilnehmer benötigen:
- einen schnelleren Weg zur Implementierung,
- die Vermeidung hoher Anfangsinvestitionen (Aufbau eines Teams und einer Infrastruktur) zugunsten von Betriebskosten, die proportional zum tatsächlichen Umfang der EUDI-Wallet-Transaktionen sind,
- eine Möglichkeit, Altsysteme mit wallet-basierten Interaktionen zu verbinden
- Unterstützung bei der Koordination mehrerer Rollen entlang der Vertrauenskette.
Genau hier kann der Intermediär zu einem echten Beschleuniger werden, indem er im Namen jener Dienstleister handelt, die es vorziehen, zu „kaufen“ statt zu „bauen“, um
- ihren Fokus auf das Kerngeschäft zu behalten, und
- die mit technologischen Aktualisierungen verbundenen Kosten (zur Unterstützung von Standards, Protokollen und der Weiterentwicklung des Ökosystems) sowie das Compliance-Risiko auszulagern
In diesem Bereich wird es zunehmend wichtig sein, sich auf Partner zu verlassen, die nicht nur eine EUDI-konforme Lösung liefern können, sondern auch die richtige Kombination aus regulatorischem Fachwissen und technologischer Fähigkeit.
Akteure der Vertrauensinfrastruktur: die verborgene Ebene, die Zuverlässigkeit gewährleistet
Das EUDI-Ökosystem hängt auch von Akteuren ab, die für Endnutzer weniger sichtbar, aber für einen sicheren Betrieb grundlegend sind. Dazu gehören die Registerstellen und andere Akteure der Vertrauensinfrastruktur, die einen wesentlichen Bestandteil eines vertrauenswürdigen Ökosystems bilden, das vollständiges Vertrauen unter allen Akteuren gewährleistet.
Ihre Aufgabe ist es, Vertrauen maschinenlesbar und durchsetzbar zu machen. Sie stellen sicher, dass Interaktionen nicht auf Annahmen beruhen, sondern auf erkennbaren Vertrauenssignalen, die im gesamten Ökosystem validiert werden können. Diese Ebene ist für die Skalierung unerlässlich, da Interoperabilität ohne zuverlässige Vertrauensmetadaten schnell brüchig wird.
Ein derart sensibles Ökosystem erfordert auch eine unabhängige Aufsicht. Wallet-bezogene Lösungen müssen innerhalb von Prüfrahmen operieren, die Funktionalität, Cybersicherheit und Datenschutz abdecken. Diese externe Validierung ist es, die es ermöglicht, Vertrauen über Branchen und Grenzen hinweg zu skalieren.
Für Organisationen, die den Markt bewerten, bedeutet dies, dass der Mehrwert nicht nur auf der Ebene der Nutzeroberfläche entsteht. Ein bedeutender Teil des Ökosystems wird von Infrastrukturfähigkeiten abhängen, die vertrauenswürdige Interaktionen im Hintergrund ermöglichen.
EUDI-Wallet: ein Ökosystem öffentlicher und privater Akteure
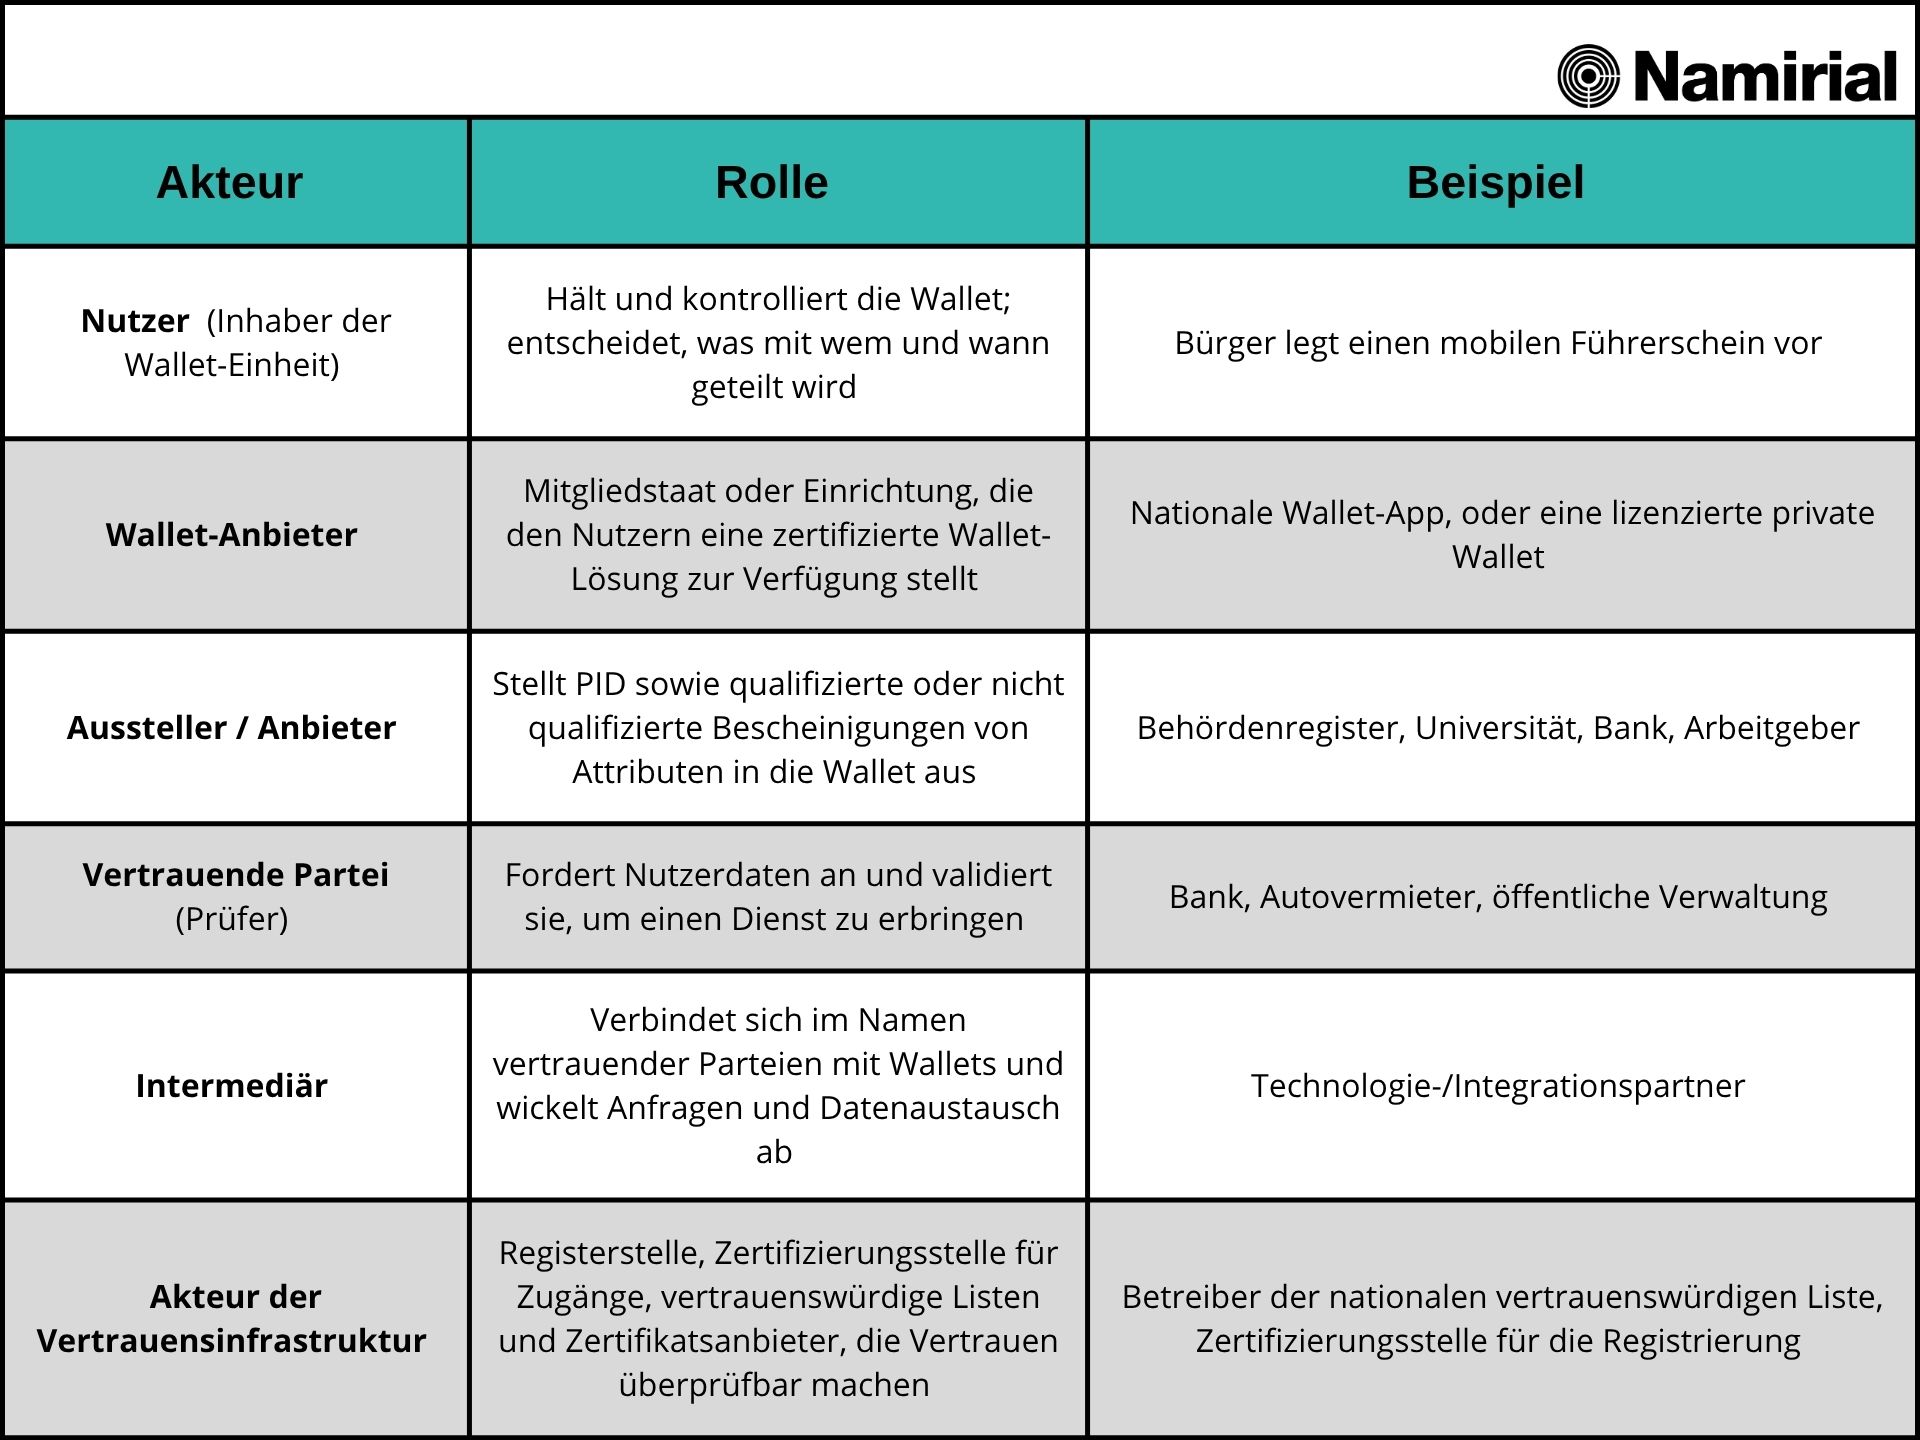
Die EUDI-Wallet sollte nicht als isoliertes Produkt oder Plattform betrachtet werden, sondern als ein Vertrauensökosystem, zu dem mehrere Akteure beitragen: Der Nutzer kontrolliert die Daten; die Mitgliedstaaten garantieren den institutionellen Rahmen; die Wallet-Anbieter liefern die Lösung; die Identitäts- und Attribut-Aussteller schaffen zuverlässige Nachweise; die vertrauenden Parteien nutzen diese Nachweise; und die Akteure der Vertrauensinfrastruktur machen das gesamte System interoperabel, überprüfbar und skalierbar.
Für Unternehmen bedeutet die Vorbereitung auf die EUDI-Wallet nicht einfach die Integration einer neuen Authentifizierungsoption. Es bedeutet zu verstehen, welche Rolle man im Ökosystem einnehmen möchte. Wallet-Anbieter, Aussteller, Prüfer, Intermediär, Vertrauensdiensteanbieter, Technologiepartner: Jede Position bringt unterschiedliche Verantwortlichkeiten, Chancen und Betriebsmodelle mit sich.
In dieser sich entwickelnden Landschaft wird die Umsetzung regulatorischer Klarheit in operative Einsatzbereitschaft ein entscheidender Erfolgsfaktor für die Teilnehmer des Ökosystems sein. Genau dabei soll die Namirial Wallet Platform unterstützen: Organisationen dabei zu helfen, die verschiedenen operativen Rollen anzugehen, die innerhalb des EUDI-Ökosystems entstehen, durch eine technologische Grundlage für vertrauenswürdige, interoperable und konforme digitale Identitätsdienste.
Der Namirial-Mehrwert
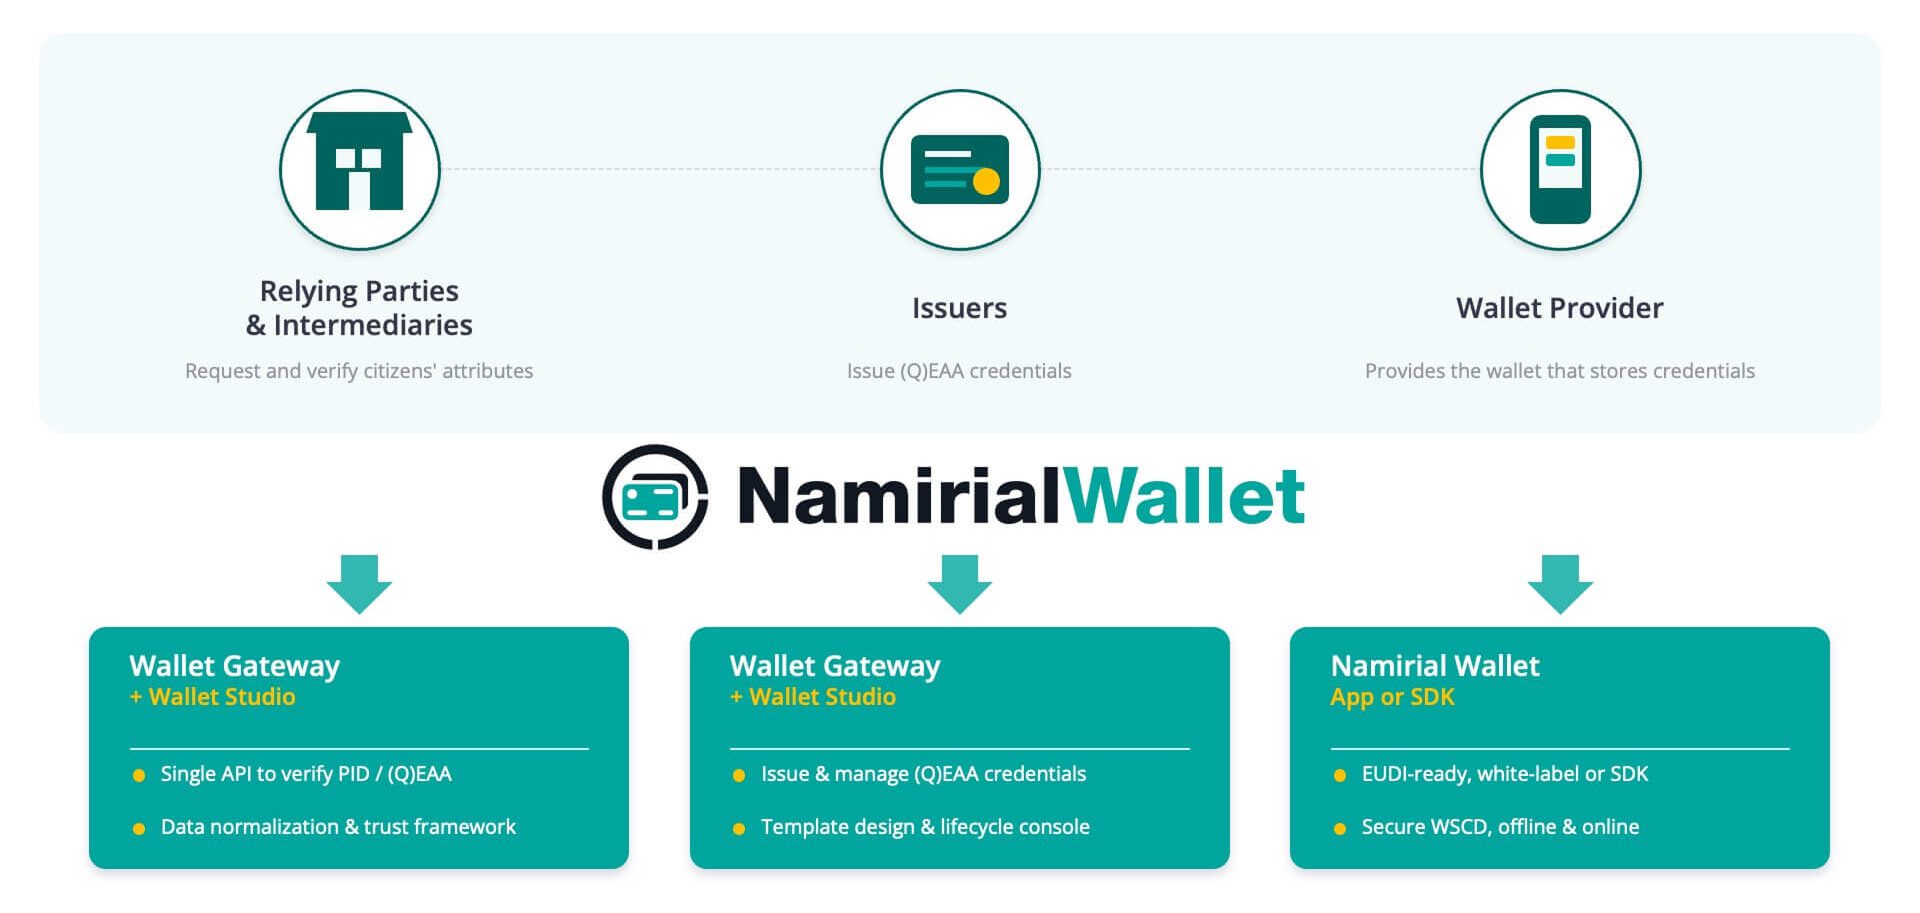
Als führender europäischer und globaler QTSP hat Namirial erhebliche Anstrengungen in die Entwicklung der Namirial Wallet Platform investiert, die speziell darauf ausgelegt ist, alle Rollen des EUDI-Wallet-Ökosystems abzudecken.
Die Namirial Wallet Platform ist in drei Hauptkomponenten gegliedert, fördert die Akzeptanz und dient als Beschleuniger für Organisationen, die dem EUDI-Wallet-Rahmen beitreten möchten.
Um mehr über die Namirial Wallet zu erfahren, registrieren Sie sich bitte für unsere offene Global Sandbox oder besuchen Sie die Namirial Wallet-Seite und nehmen Sie über das Formular „Kontakt“ Kontakt mit uns auf.