L’EUDI Wallet è spesso presentato come il prossimo grande passo dell’Europa nell’identità digitale. Ciò che sta emergendo è una nuova infrastruttura di mercato per le interazioni digitali fidate, in cui cittadini, istituzioni pubbliche, soggetti regolamentati e fornitori di servizi collaborano, ciascuno svolgendo un ruolo distinto.
- I suoi obiettivi principali includono:
- Dare agli utenti un controllo reale sui propri dati personali
- Facilitare l’interazione tra persone e imprese oltre i confini dell’UE
- Migliorare i servizi digitali offerti sia da enti pubblici sia da aziende private
- Ridurre la burocrazia e gli oneri amministrativi
Entro la fine del 2026, tutti gli Stati membri dell’UE dovranno fornire Portafogli EUDI ai propri cittadini, residenti e organizzazioni, e diversi paesi hanno già lanciato iniziative pilota in vista dell’introduzione.
Il lavoro sul Portafoglio EUDI è iniziato anni fa, ed è attualmente in fase di sperimentazione attraverso progetti pilota su larga scala in Europa (il Gruppo Namirial è attualmente coinvolto nei 2 nuovi LSP “Aptitude” e “We Build”, ed è stato in precedenza parte dei progetti ora conclusi “Potential” ed “EWC”).
Il Portafoglio EUDI plasmerà il modo in cui l’identità viene rilasciata, come viene svolto l’onboarding, come viene gestita la conformità, e come la fiducia viene integrata nei percorsi digitali dei clienti. Ruota attorno a tre funzioni principali:
- Identificazione e Autenticazione: copre un’ampia gamma di situazioni, dal dimostrare di avere l’età per acquistare un biglietto, al mostrare una patente di guida a un posto di controllo, fino a confermare la propria identità per un pagamento online o in negozio.
- Scambio degli Attributi Utente: gli utenti possono richiedere, conservare e condividere i propri dati personali tramite il portafoglio, che di fatto sostituisce la cartellina cartacea in cui tali documenti venivano un tempo conservati, offrendo agli utenti un controllo diretto e sicuro su chi vede cosa.
- Firme Elettroniche: gli utenti possono anche firmare documenti e transazioni con firme elettroniche qualificate direttamente dal portafoglio.
Comprendere l’EUDI Wallet, quindi, significa comprendere l’ecosistema che vi sta dietro. La domanda chiave non è solo cosa sia il portafoglio, ma chi lo fa funzionare, come interagiscono i vari attori, e dove le organizzazioni possono posizionarsi. Questo articolo delinea i principali attori dell’ecosistema dell’EUDI Wallet e il ruolo che ciascuno di essi svolge.
L’utente: il punto focale dell’ecosistema
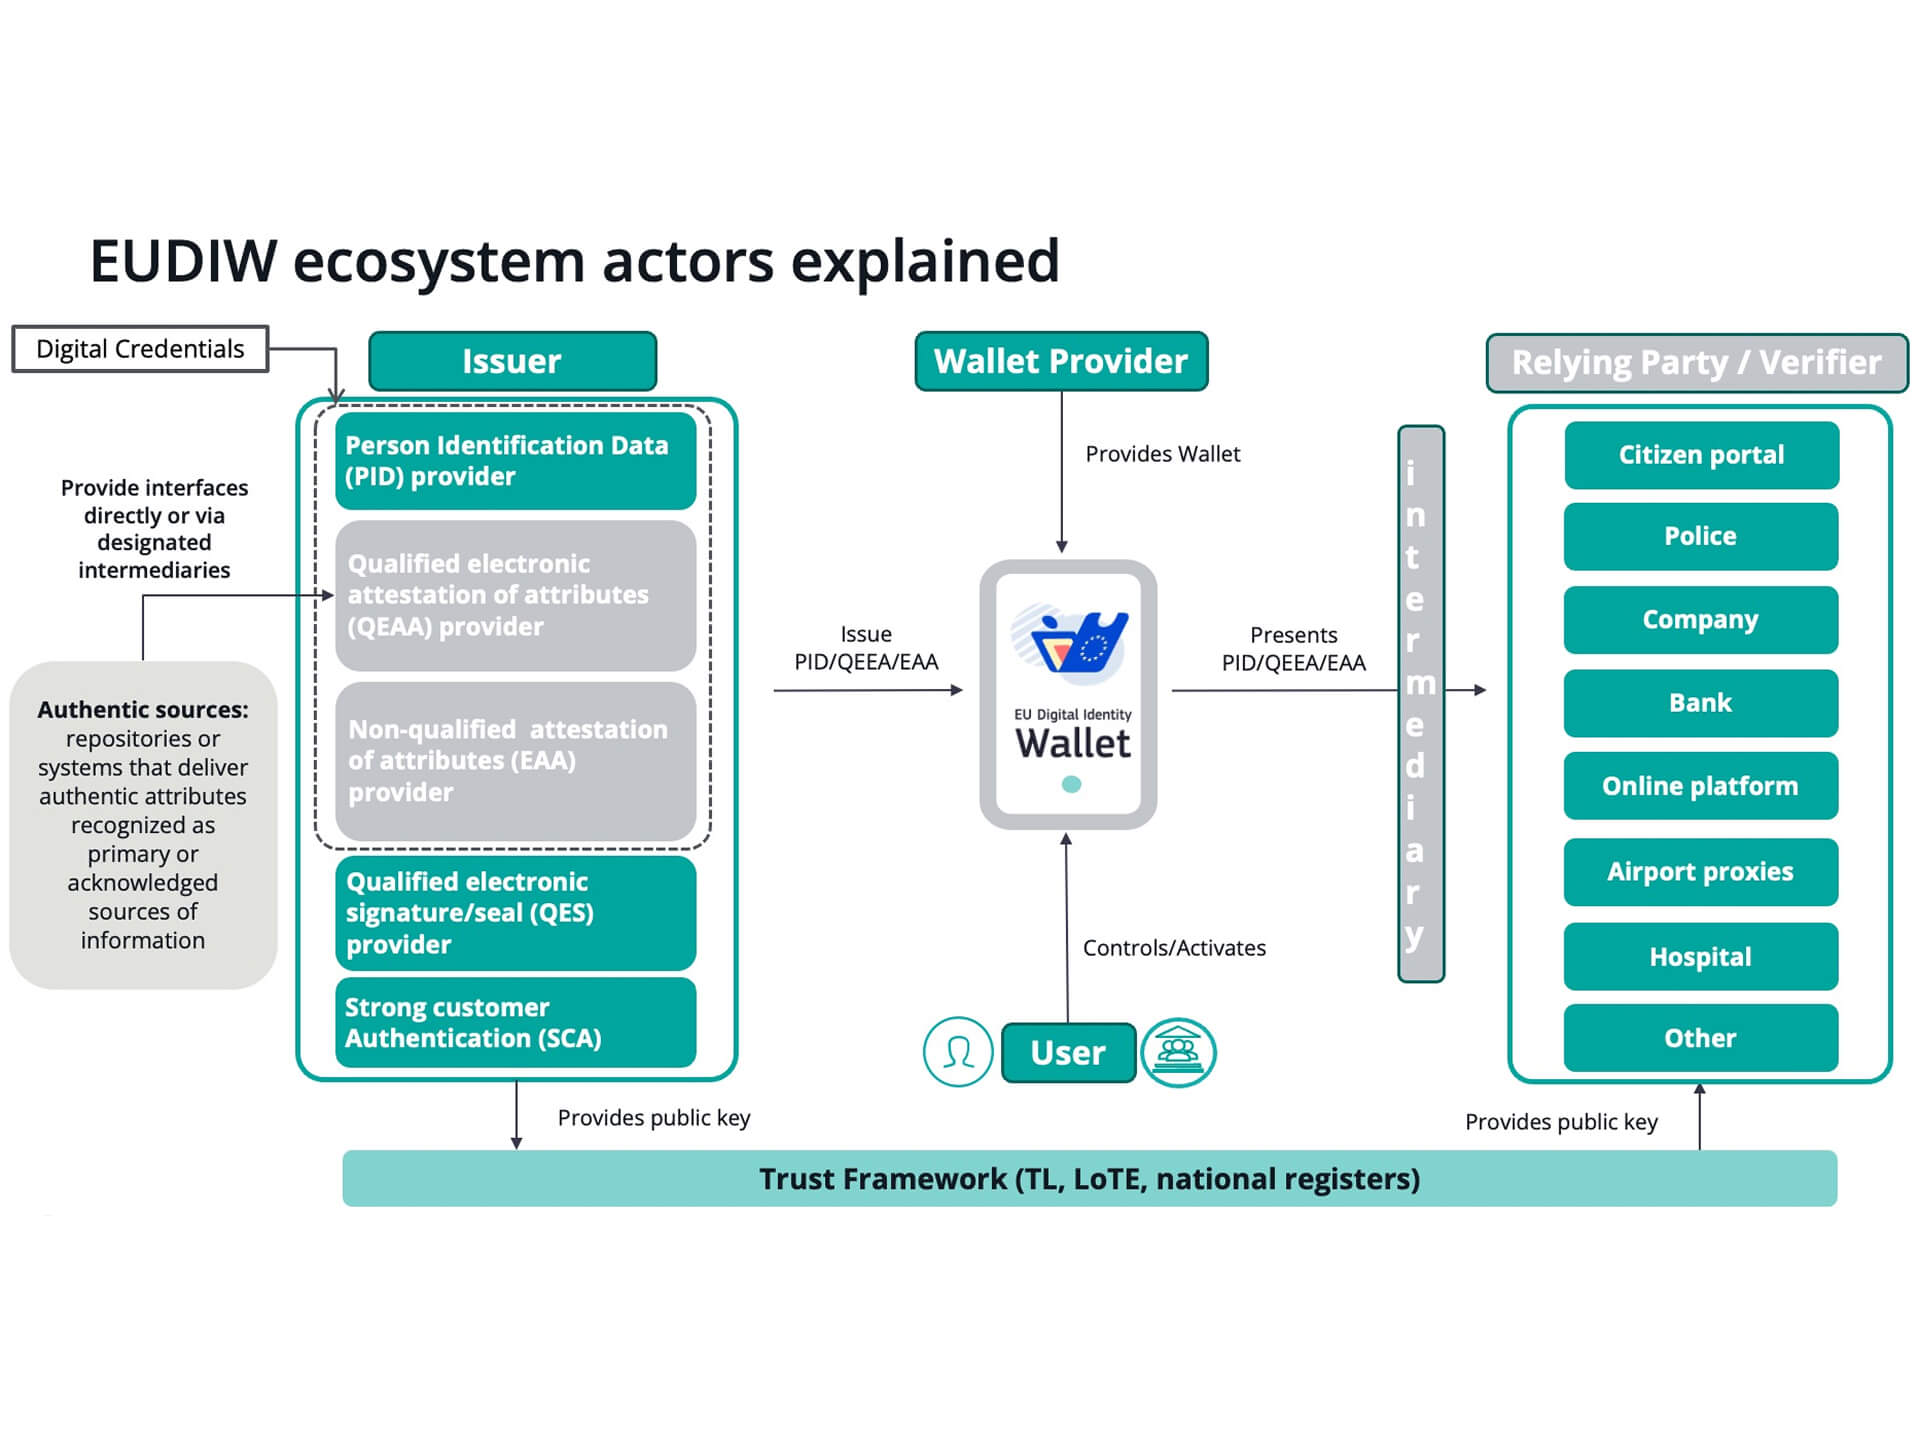
L’utente del portafoglio si trova al centro dell’ecosistema: l’individuo che controlla il portafoglio e decide quando e come utilizzarlo. L’Utente (Wallet Unit Holder) gestisce, conserva e presenta:
- i Dati di Identificazione Personale (PID), e
- le Attestazioni Elettroniche di Attributi qualificate/non qualificate (QEAA, EAA).
L’EAA è firmata digitalmente e conferma caratteristiche specifiche (gli attributi) di una persona (o di un’organizzazione). Esempi di EAA sono un diploma universitario, una licenza professionale, o una prova di residenza. A differenza dei Dati di Identificazione Personale, un’EAA non prova chi sei, ma piuttosto che un fatto o una qualifica specifica su di te è vera.
La logica del Portafoglio EUDI si basa su un principio forte: gli utenti devono rimanere in controllo della propria identità digitale e dei dati che scelgono di condividere. Decidono quando identificarsi, se presentare gli attributi richiesti, e con chi condividerli. Nello specifico, gli Utenti sono responsabili di:
- Decidere come organizzare la propria identità digitale, incluso quali credenziali far confluire in quale portafoglio, poiché una persona può possederne più di uno
- Fornire un consenso esplicito ogni volta che dati specifici vengono condivisi con una parte facente affidamento
- Creare le proprie firme e sigilli elettronici
Gli utenti hanno sempre il controllo sui propri dati: la divulgazione selettiva permette loro di condividere solo gli attributi specifici richiesti da un determinato servizio, e nessun attributo lascia mai il portafoglio senza il loro consenso esplicito.
I Wallet Provider: chi fornisce la soluzione
Un Wallet Provider è o uno Stato membro stesso, oppure un’organizzazione che uno Stato membro ha incaricato o formalmente riconosciuto. Il suo compito è distribuire agli utenti una solzuione wallet funzionante agli. Oltre agli EUDI Wallet Provider che seguono questo schema, esistono anche wallet privati emessi da aziende private che non rientrano necessariamente nel quadro dell’EUDI Wallet e che possono essere usati all’interno di circuiti chiusi, generalmente indicati come wallet privati o chiusi. Esempi includono i wallet aziendali usati per gestire l’autenticazione dei dipendenti e il controllo degli accessi logici o fisici (ad es. accesso ai sistemi aziendali, ingresso in edificio o tramite badge), così come i wallet usati all’interno di una rete di soggetti reciprocamente riconosciuti, come partner della catena di fornitura, consorzi di settore, o organizzazioni federate che si fidano reciprocamente delle rispettive credenziali.
I wallet provider sono responsabili di:
- assicurarsi che l’utente mantenga il controllo esclusivo sui propri Dati di Identificazione Personale (PID), sulle proprie Attestazioni Elettroniche di Attributi (QEAA, PuB-EAA o EAA), e su qualsiasi altro dato personale contenuto nella propria Wallet Unit
- assicurarsi che le chiavi private e altro materiale crittografico sensibile legato a tale Wallet Unit restino sotto il controllo esclusivo dell’utente
- sottoporsi alla certificazione della wallet solution (lo schema di certificazione è in fase di definizione)
Per le organizzazioni che guardano al mercato, questo ruolo apre un ampio ventaglio di opportunità. Alcune potrebbero puntare ad agire direttamente come fornitori di wallet, laddove il modello nazionale lo consenta, poiché, come anticipato sopra, i wallet possono essere emessi da autorità pubbliche o da soggetti privati riconosciuti dagli Stati Membri. Altre potrebbero contribuire con tecnologia per il wallet, componenti di integrazione, o servizi in white-label che permettono di lanciare proposte di wallet più rapidamente e su larga scala.
Gli emittenti (Issuer)
Un issuer (o fornitore) è qualsiasi organizzazione o ente che inserisce per primo credenziali digitali e attributi nell’EUDI Wallet. Può trattarsi di autorità pubbliche (che rilasciano documenti di identità personale o patenti di guida), di soggetti privati (come banche o assicurazioni), o di un’università che rilascia diplomi. Prima di emettere qualsiasi cosa, gli emittenti autenticano e verificano innanzitutto l’utente e/o i dati coinvolti, quindi confezionano il risultato come una credenziale digitale firmata e verificabile. Poiché l’ente emittente è esso stesso fidato, le credenziali risultanti giungono con un elevato livello di garanzia e sono protette da una firma elettronica crittografica.
Uno dei principi fondativi dell’EUDI Wallet è la non tracciabilità (o non collegabilità): una volta che una credenziale è stata creata dall’emittente, quest’ultimo perde visibilità su come e dove viene successivamente usata. Un’università che rilascia una credenziale di diploma, ad esempio, non viene informata ogni volta che un laureato la presenta.
Le credenziali rientrano generalmente in tre categorie principali, a seconda dell’emittente (chiamato anche “fornitore”) e del relativo livello di garanzia:
- Dati di Identificazione Personale (PID): ogni Stato Membro designa un unico fornitore di PID, il cui compito è fornire i Dati di Identificazione Personale necessari per attivare un EUDI Wallet e confermare l’identità di una persona fisica (l’identificazione di una persona giuridica rientra nel percorso separato del Business Wallet).
- Attestazioni Elettroniche Qualificate di Attributi (QEAA), ad esempio dati fiscali, patente di guida digitale, o un IBAN bancario, emesse da prestatori di servizi fiduciari qualificati (QTSP). Per raggiungere questo elevato livello di garanzia, i QTSP attingono alle cosiddette Fonti Autentiche: repository o sistemi, gestiti da enti pubblici o privati, che contengono attributi verificati relativi a persone o oggetti e sono riconosciuti dalla normativa UE o nazionale come riferimenti primari per tali informazioni.
- Attestazioni Elettroniche non qualificate di attributi (EAA), come tessere associative, carte fedeltà o badge aziendali. Non vi sono requisiti specifici per l’emissione di credenziali di questo tipo, poiché praticamente qualsiasi organizzazione è libera di emetterle, quindi la varietà nella pratica è aperta.
- Attestazioni Elettroniche Pubbliche di Attributi (Pub-EAA), come conferme di residenza, licenze professionali, o atti di stato civile, emesse da, o per conto di, un ente del settore pubblico responsabile di una fonte autentica. Queste hanno lo stesso effetto giuridico di un’attestazione equivalente legalmente rilasciata in forma cartacea, poiché lo status dell’emittente quale fonte autorevole dell’attributo conferisce all’attestazione una presunzione intrinseca di accuratezza che le EAA ordinarie non possiedono.
In tutti i casi, gli Emittenti trasformano informazioni fidate in credenziali digitali che gli utenti possono conservare nel wallet e presentare ai servizi online quando necessario. La principale distinzione tra le attestazioni sopra menzionate è il livello di garanzia applicabile e il valore giuridico.
Una QEAA viene emessa da un Prestatore di Servizi Fiduciari Qualificato (QTSP), formalmente sottoposto ad audit e certificazione, che deve soddisfare i requisiti tecnici e procedurali stabiliti nell’Allegato V del Regolamento (Art. 45c). Per questo motivo, una QEAA beneficia di una presunzione legale di autenticità e integrità: ai sensi dell’Art. 45d(2), una QEAA (così come le attestazioni emesse da, o per conto di, un ente del settore pubblico responsabile di una fonte autentica) ha lo stesso effetto giuridico di un’attestazione legalmente rilasciata in forma cartacea. Ciò significa che tribunali e autorità pubbliche in tutta l’UE devono accettarla senza che la parte facente affidamento debba dimostrare ulteriormente la sua affidabilità: l’onere della prova, in caso di contestazione, si sposta sulla parte che la contesta. Questa affidabilità è rafforzata dall’Art. 45e, che impone ai QTSP di poter verificare gli attributi elettronicamente rispetto alla relativa fonte autentica.
Un’EAA, al contrario, viene emessa da un fornitore non qualificato. Può comunque essere giuridicamente valida e ammissibile come prova in procedimenti — l’Art. 45d(1) stabilisce che un’attestazione elettronica di attributi non può essere privata di effetto giuridico o di ammissibilità come prova unicamente perché è in forma elettronica o perché non soddisfa i requisiti QEAA — ma questa è solo una soglia minima di “non discriminazione”, non un’equivalenza. Se la sua autenticità o integrità viene contestata, l’onere ricade sulla parte che vi fa affidamento nel dimostrare che l’attestazione è affidabile, accurata, ed è stata rilasciata tramite un processo affidabile. Inoltre, a differenza delle QEAA, non esiste un obbligo garantito di reciproco riconoscimento transfrontaliero.
In sintesi: la QEAA (Artt. 45c, 45d(2), 45e, Allegato V) sposta l’onere della prova su chi la contesta e garantisce il riconoscimento in tutta l’UE; l’EAA (Art. 45d(1)) lascia l’onere della prova sulla parte che vi fa affidamento e non offre alcuna garanzia automatica di riconoscimento transfrontaliero, sebbene il suo contenuto possa essere altrettanto accurato nella pratica.
Questo è un passaggio cruciale, poiché rende i dati verificati portabili e riutilizzabili su più servizi e contesti. Senza un solido ecosistema di emittenti, il portafoglio conterrebbe in gran parte solo Dati di Identificazione Personale e un insieme limitato di informazioni emesse direttamente da autorità pubbliche. Ciò ne restringerebbe significativamente il campo di applicazione. Al contrario, un ecosistema di emittenti maturo apre la porta a una gamma molto più ampia di casi d’uso, dalla verifica dell’età alla prova di qualifiche professionali, fino a diritti e credenziali specifiche di settore.
Le parti facenti affidamento (Relying Parties)
Se gli utenti presentano (termine tecnico per “condividono”) dati e attestazioni, qualcuno dall’altra parte deve essere in grado di riceverli e verificarli. Le Relying Parties (parti facenti affidamento o verificatori) sono enti pubblici o privati che intendono fare affidamento sul portafoglio richiedendo e convalidando dati o credenziali, e usando i risultati per erogare un servizio tramite interazione digitale.
In breve, una RP è qualsiasi organizzazione che ha bisogno di estrarre informazioni dal wallet di un utente per fare affari con lui, che si tratti di una società di noleggio auto che verifica una patente, di una banca che effettua controlli di onboarding, o di una pubblica amministrazione che conferma l’idoneità a un servizio.
Le organizzazioni nei settori dell’Art. 5f – come bancario, telecomunicazioni, sanità, energia, trasporti e istruzione – dovranno accettare l’EUDI Wallet a partire dal 24 dicembre 2027 in ogni situazione in cui la legge richieda un’autenticazione forte dell’utente (SCA). In pratica, ciò significa che queste organizzazioni dovranno esse stesse diventare Parti Facenti Affidamento. Per farlo, devono completare un processo di registrazione presso lo Stato Membro in cui sono stabiliti e dichiarare lo scopo e l’ambito dei dati richiesti (dichiarando quali attributi intendono richiedere).
Ciò è essenziale per sostenere i principi fondativi dell’EUDI Wallet relativi alla minimizzazione dei dati e alla sovranità degli utenti.
Le informazioni sulle parti facenti affidamento devono essere pubbliche tramite appositi Registri, disponibili sia in forma leggibile dall’uomo sia in forma leggibile dalla macchina. Le regole prevedono inoltre che l’utente debba poter verificare i dati di registrazione della parte facente affidamento, e che il portafoglio possa avvisare l’utente se vengono richieste più informazioni rispetto a quelle registrate o autorizzate.
Per le imprese, questo è forse il punto più rilevante. Nell’ecosistema EUDI, non è sufficiente limitarsi ad accettare il wallet. Le aziende devono abbracciare una logica di richieste di dati giustificate, proporzionate e trasparenti. Questo è il ruolo che la maggior parte delle aziende riconoscerà immediatamente, perché si collega direttamente a momenti operativi reali: onboarding dei clienti, autenticazione forte del cliente, KYC, controllo degli accessi, verifiche di delega di autorità, verifica dell’età, e accesso ai servizi digitali. In questi scenari, il wallet non è semplicemente uno strumento di identità. Diventa un’interfaccia operativa per consumare informazioni fidate.
Questo ruolo diventa ancora più chiaro se tradotto in scenari specifici di settore. Nel settore assicurativo, le parti facenti affidamento possono usare credenziali basate sul wallet per semplificare l’onboarding dei clienti, i controlli di idoneità, l’attivazione delle polizze, o la verifica dell’identità legata ai sinistri. Nei servizi finanziari, il wallet può supportare il KYC e l’onboarding dei clienti permettendo agli utenti di presentare dati identificativi verificati e attributi rilevanti in modo riutilizzabile e rispettoso della privacy. Negli ambienti HR e aziendali, può abilitare l’onboarding dei dipendenti, l’accesso ai servizi interni, i permessi basati su ruolo, e le verifiche delle credenziali professionali. Nel settore pubblico, le parti facenti affidamento possono usare il portafoglio per concedere l’accesso a servizi di e-government, benefici, permessi, o portali per i cittadini. E l’esempio può continuare per molti altri settori e casi d’uso.
Ecco perché diventare una parte facente affidamento è qualcosa di più della semplice accettazione tecnica. Richiede la capacità di integrare le richieste di credenziali e le fasi di verifica nei processi aziendali, nei percorsi cliente e nei flussi di conformità, mantenendo il passo con gli sviluppi tecnici e normativi in corso. Per molte organizzazioni, questo sarà il primo punto di ingresso concreto nell’ecosistema EUDI.
RP Intermediario: il ruolo che accelera l’adozione
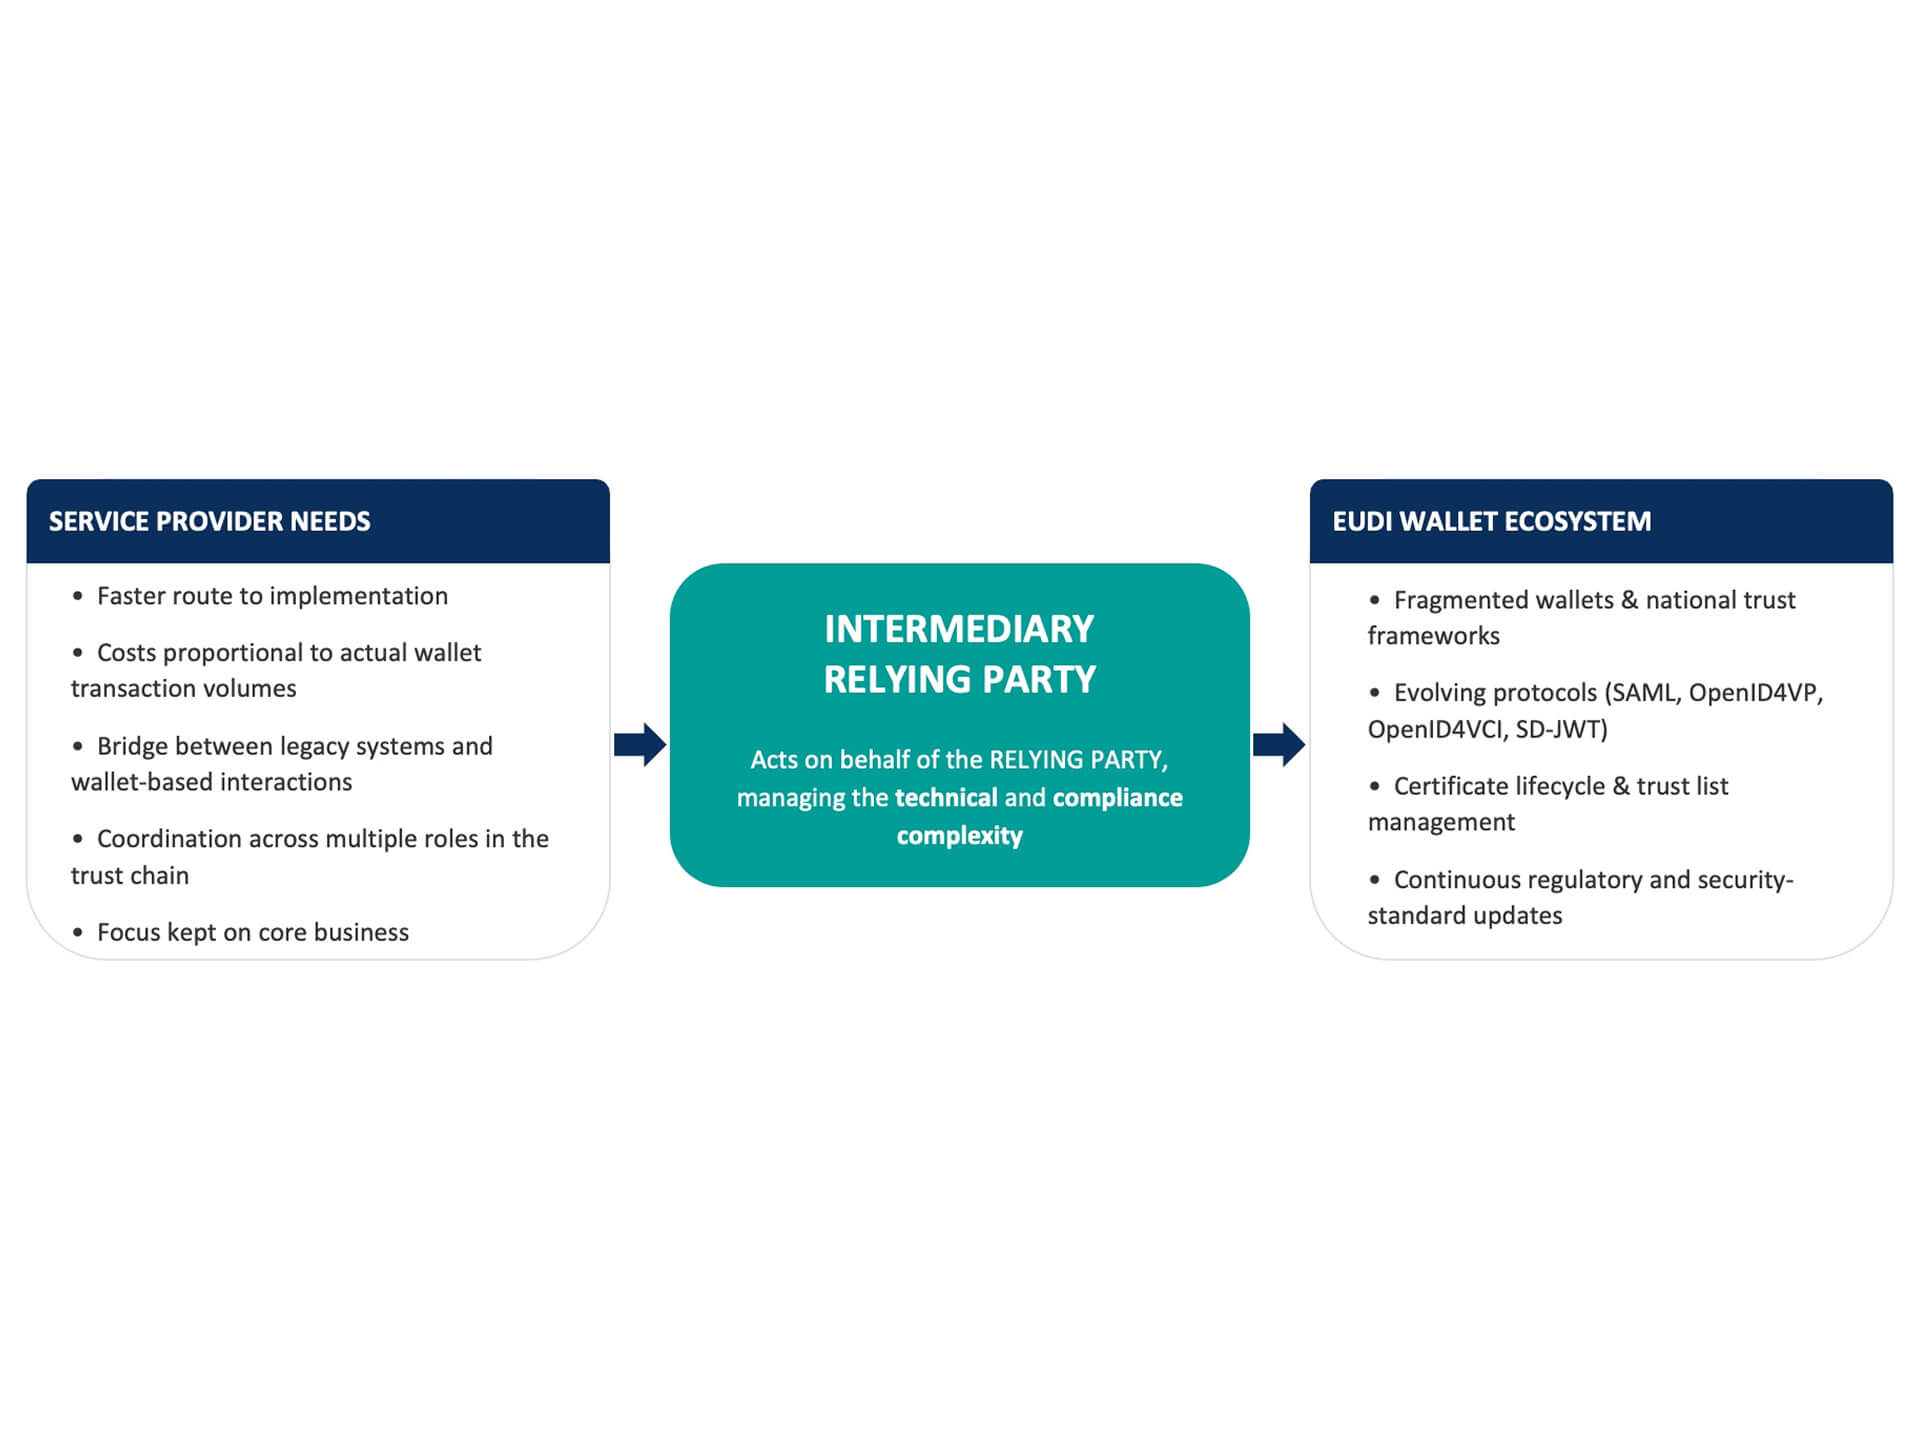
L’Intermediario ricoprirà un ruolo sempre più importante. In poche parole, gli intermediari costituiscono una classe speciale di Parte Facente Affidamento. L’Articolo 5b (10) del Regolamento europeo sull’Identità Digitale stabilisce che “Gli intermediari che agiscono per conto delle parti facenti affidamento sono considerati parti facenti affidamento e non memorizzano dati sul contenuto della transazione”. L’Intermediario è un soggetto che offre servizi alle Parti Facenti Affidamento per connettersi, per loro conto, alle Wallet Unit e richiedere gli attributi utente di cui tali Parti Facenti Affidamento hanno bisogno. L’intermediario invia quindi gli attributi presentati alla Parte Facente Affidamento intermediata. Ciò implica che un intermediario svolga tutti i compiti assegnati a una Parte Facente Affidamento nell’ARF per conto della Parte Facente Affidamento intermediata, facilitando l’ingresso nell’ecosistema dell’EUDI Wallet.
Gli intermediari aiutano a ridurre l’attrito nella partecipazione all’ecosistema. Possono supportare l’integrazione, l’orchestrazione dei servizi, la gestione dei flussi di fiducia, lo scambio di credenziali, l’abilitazione della verifica, e la connessione tra i processi aziendali e i requisiti normativi. In pratica, aiutano le organizzazioni a partecipare all’ecosistema senza dover costruire ogni livello da zero.
Questo ruolo è particolarmente rilevante in un mercato che sta ancora passando dalla definizione del quadro normativo alla reale implementazione. Molti partecipanti avranno bisogno di:
- un percorso più rapido verso l’implementazione,
- evitare investimenti iniziali elevati (costituzione di un team e di un’infrastruttura) a favore di costi operativi proporzionati al volume effettivo delle transazioni dell’EUDI Wallet,
- un modo per collegare i sistemi legacy alle interazioni basate sul wallet
- supporto nel coordinare più ruoli lungo la catena di fiducia.
È qui che l’Intermediario può diventare un vero acceleratore, agendo per conto di quei fornitori di servizi che preferiscono “comprare” invece di “costruire”, per
- mantenere il proprio focus sul core business, e
- esternalizzare i costi legati agli aggiornamenti tecnologici (per supportare standard, protocolli ed evoluzione dell’ecosistema) e il rischio di conformità
In quest’area, sarà sempre più importante affidarsi a partner in grado di offrire non solo una soluzione conforme all’EUDI, ma anche la giusta combinazione di competenza normativa e capacità tecnologica.
Gli attori dell’infrastruttura di fiducia: il livello nascosto che garantisce l’affidabilità
L’ecosistema EUDI dipende anche da attori meno visibili agli utenti finali ma fondamentali per un funzionamento sicuro. Questi includono i Registrar e altri soggetti dell’infrastruttura di fiducia che costituiscono una parte fondamentale di un ecosistema fidato in grado di garantire piena fiducia tra tutti gli attori.
Il loro ruolo è rendere la fiducia leggibile dalla macchina ed eseguibile. Assicurano che le interazioni non si basino su presunzioni, ma su segnali di fiducia riconoscibili che possono essere convalidati in tutto l’ecosistema. Questo livello è essenziale per la scalabilità, poiché l’interoperabilità senza metadati di fiducia affidabili diventa rapidamente fragile.
Un ecosistema così delicato richiede anche una supervisione indipendente. Le soluzioni legate al wallet devono operare all’interno di quadri di garanzia che coprano funzionalità, cybersicurezza e protezione dei dati. Questa convalida esterna è ciò che consente alla fiducia di scalare tra settori e confini.
Per le organizzazioni che valutano il mercato, ciò significa che il valore non verrà creato solo a livello di interfaccia utente. Una parte significativa dell’ecosistema dipenderà dalle capacità infrastrutturali che rendono possibili, dietro le quinte, le interazioni fidate.
EUDI Wallet: un ecosistema di attori pubblici e privati
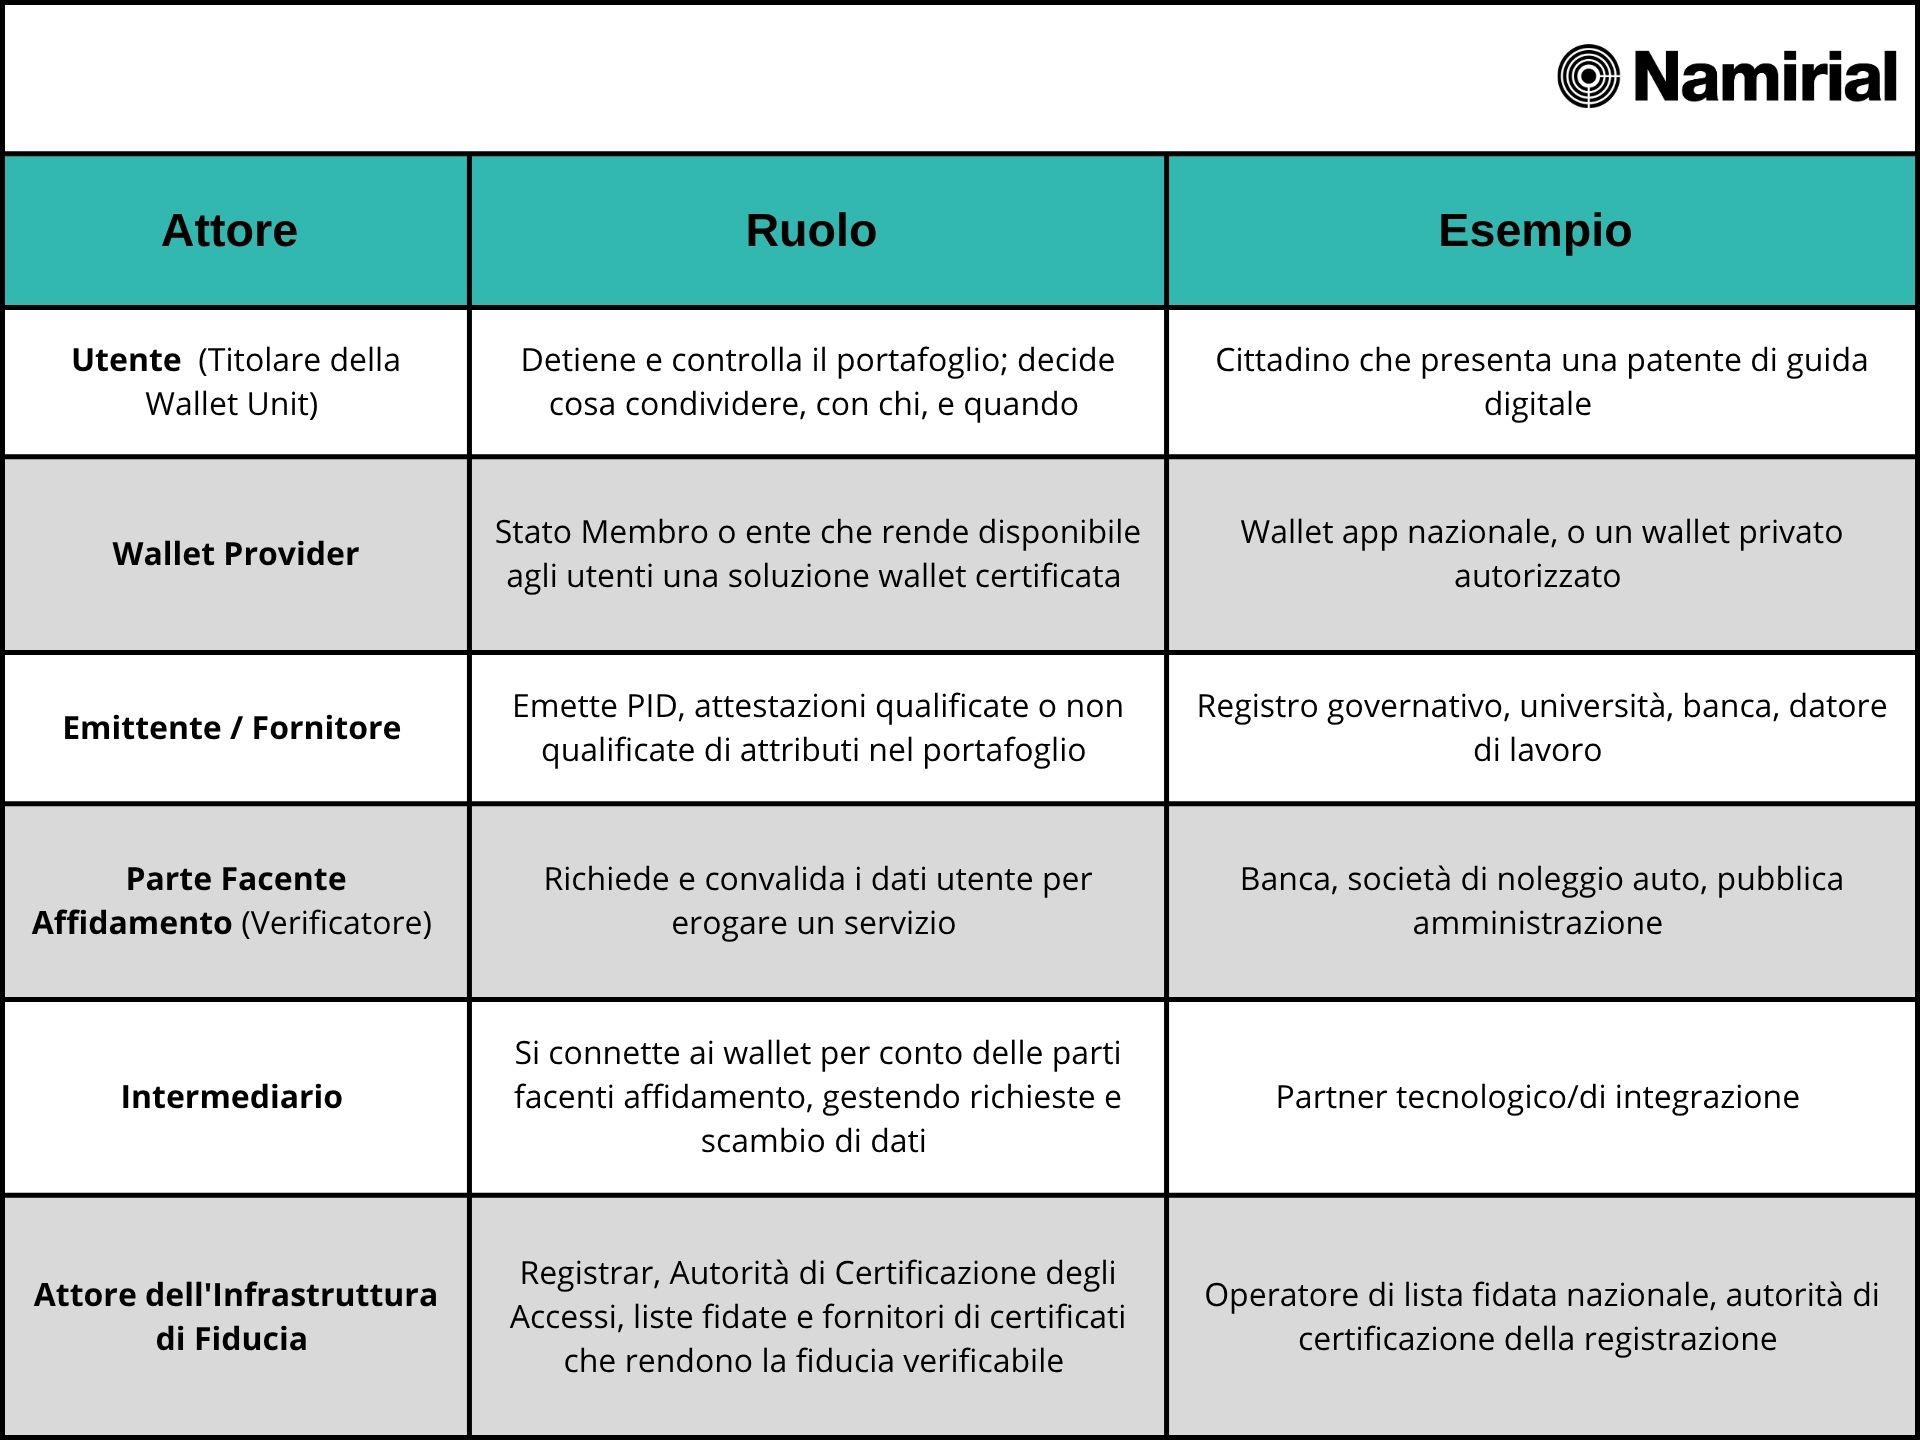
L’EUDI Wallet non deve essere visto come un prodotto o una piattaforma isolata, ma come un ecosistema di fiducia a cui contribuiscono diversi attori: l’utente controlla i dati; gli Stati Membri garantiscono il quadro istituzionale; i Wallet Provider forniscono la soluzione; gli emittenti di identità e attributi creano prove affidabili; le parti facenti affidamento consumano tali prove; e gli attori dell’infrastruttura di fiducia rendono l’intero sistema interoperabile, verificabile e scalabile.
Per le imprese, prepararsi all’EUDI Wallet non significa semplicemente integrare una nuova opzione di autenticazione. Significa capire quale ruolo giocare nell’ecosistema. Wallet Provider, emittente, verificatore, intermediario, prestatore di servizi fiduciari, partner tecnologico: ogni posizione implica responsabilità, opportunità e modelli operativi diversi.
In questo panorama in evoluzione, trasformare la chiarezza normativa in prontezza operativa sarà un fattore chiave di successo per i partecipanti all’ecosistema. È esattamente ciò per cui la Namirial Wallet Platform è progettata: aiutare le organizzazioni ad affrontare i diversi ruoli operativi che emergono all’interno dell’ecosistema EUDI attraverso una base tecnologica per servizi di identità digitale fidati, interoperabili e conformi.
Il valore di Namirial
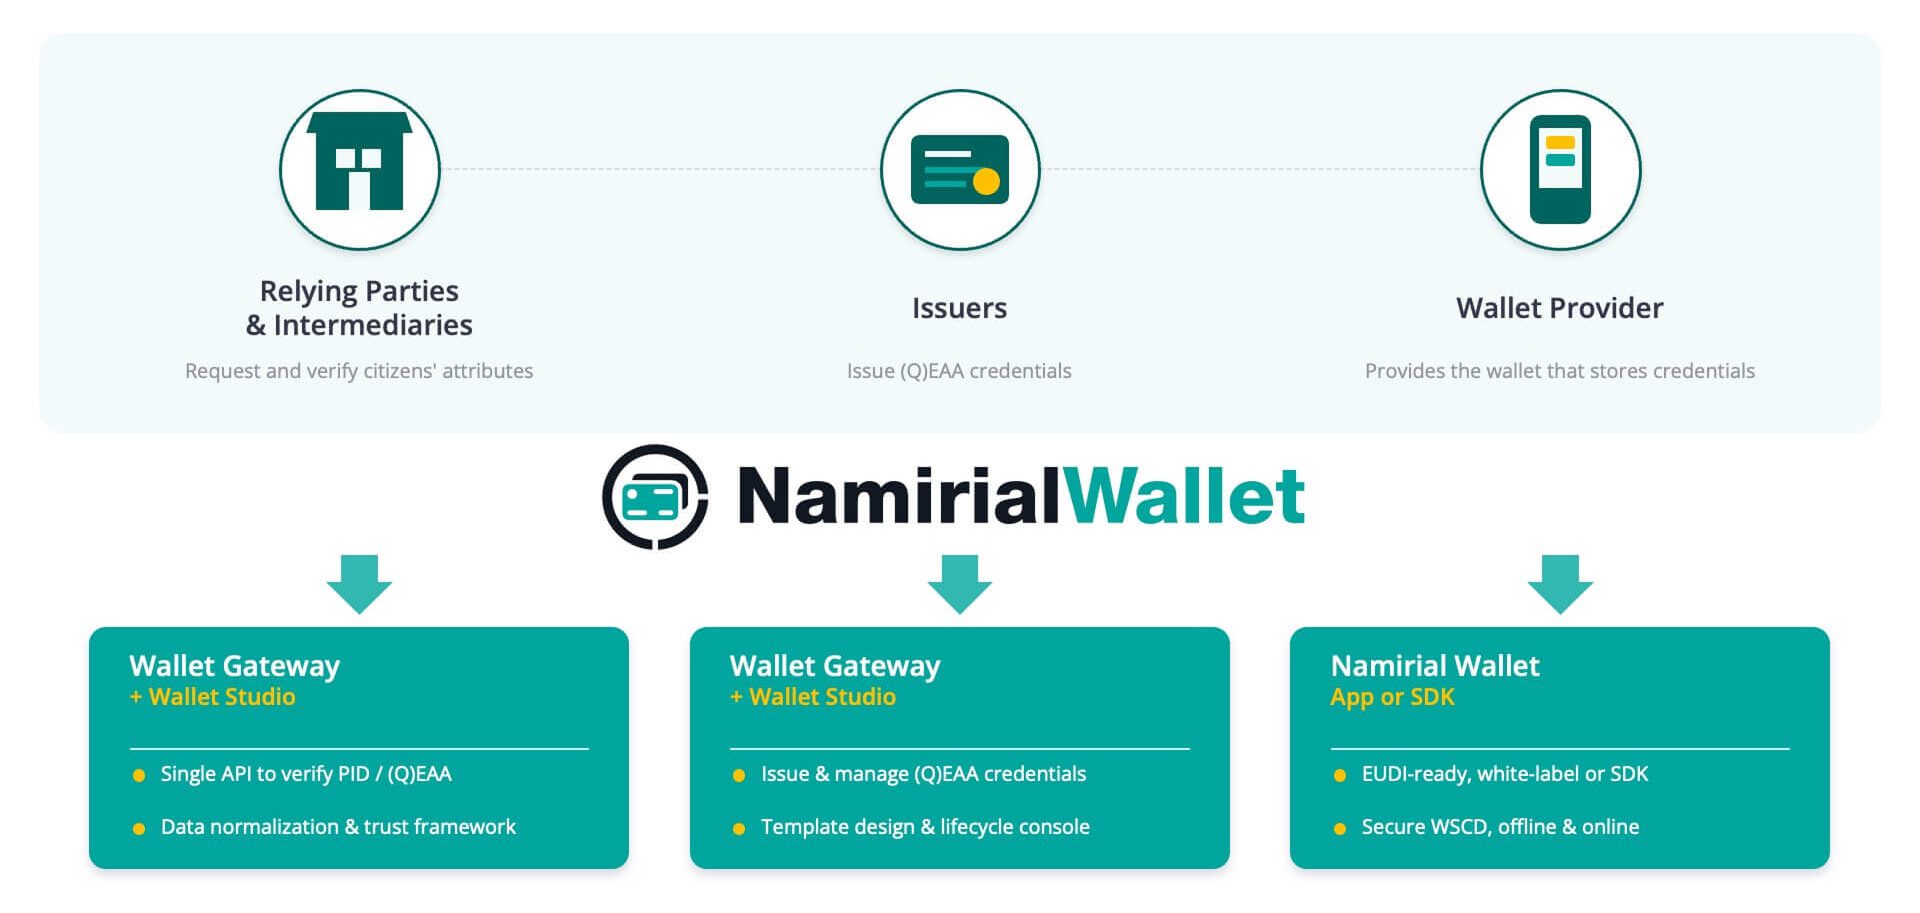
In qualità di QTSP leader a livello europeo e globale, Namirial ha investito risorse significative nello sviluppo della Namirial Wallet Platform, progettata specificamente per coprire tutti i ruoli dell’ecosistema dell’EUDI Wallet.
Strutturata in tre componenti principali, la Namirial Wallet Platform favorisce l’adozione e funge da acceleratore per le organizzazioni che desiderano entrare a far parte del quadro dell’EUDI Wallet.
Per scoprire di più sul Namirial Wallet, registrati alla nostra open Global Sandbox oppure visita la pagina di Namirial Wallet e ottieni maggiori informazioni cliccando sul tasto “contattaci”.