
A EUDI Wallet é frequentemente apresentada como o próximo grande passo da Europa em identidade digital. O que está surgindo é uma nova infraestrutura de mercado para interações digitais confiáveis, na qual cidadãos, instituições públicas, entidades regulamentadas e prestadores de serviços colaboram, cada um desempenhando um papel distinto.
- Seus principais objetivos incluem:
- Dar aos usuários controle real sobre seus próprios dados pessoais
- Facilitar a interação entre pessoas e empresas através das fronteiras da UE
- Melhorar os serviços digitais oferecidos tanto por órgãos públicos quanto por empresas privadas
- Reduzir a burocracia e os entraves administrativos
Até o final de 2026, espera-se que todos os Estados-membros da UE forneçam EUDI Wallets a seus cidadãos, residentes e organizações, e vários países já lançaram iniciativas-piloto antes da implementação.
O trabalho na EUDI Wallet começou há anos e atualmente está sendo testado por meio de projetos-piloto em larga escala na Europa (o Grupo Namirial está atualmente envolvido nos 2 novos LSPs “Aptitude” e “We Build”, e anteriormente fez parte dos projetos já encerrados “Potential” e “EWC”).
A EUDI Wallet moldará a forma como a identidade é emitida, como o onboarding é realizado, como a conformidade é gerenciada, e como a confiança é incorporada às jornadas digitais dos clientes. Ela gira em torno de três funções principais:
- Identificação e Autenticação: abrange uma ampla gama de situações, desde comprovar que se tem idade suficiente para comprar um ingresso, até apresentar uma carteira de motorista em um ponto de controle, ou confirmar a própria identidade para um pagamento online ou presencial.
- Troca de Atributos do Usuário: os usuários podem solicitar, guardar e entregar seus próprios dados pessoais por meio da carteira, que substitui de fato a pasta de papel onde esses documentos costumavam ser guardados, ao mesmo tempo em que dá aos usuários um controle direto e seguro sobre quem vê o quê.
- Assinaturas Eletrônicas: os usuários também podem assinar documentos e transações com assinaturas eletrônicas qualificadas diretamente pela carteira.
Compreender a EUDI Wallet significa, portanto, compreender o ecossistema por trás dela. A questão-chave não é apenas o que é a carteira, mas quem a faz funcionar, como os diversos atores interagem, e onde as organizações podem se posicionar. Este artigo apresenta os principais atores do ecossistema da EUDI Wallet e o papel que cada um deles desempenha.
O usuário: o ponto central do ecossistema
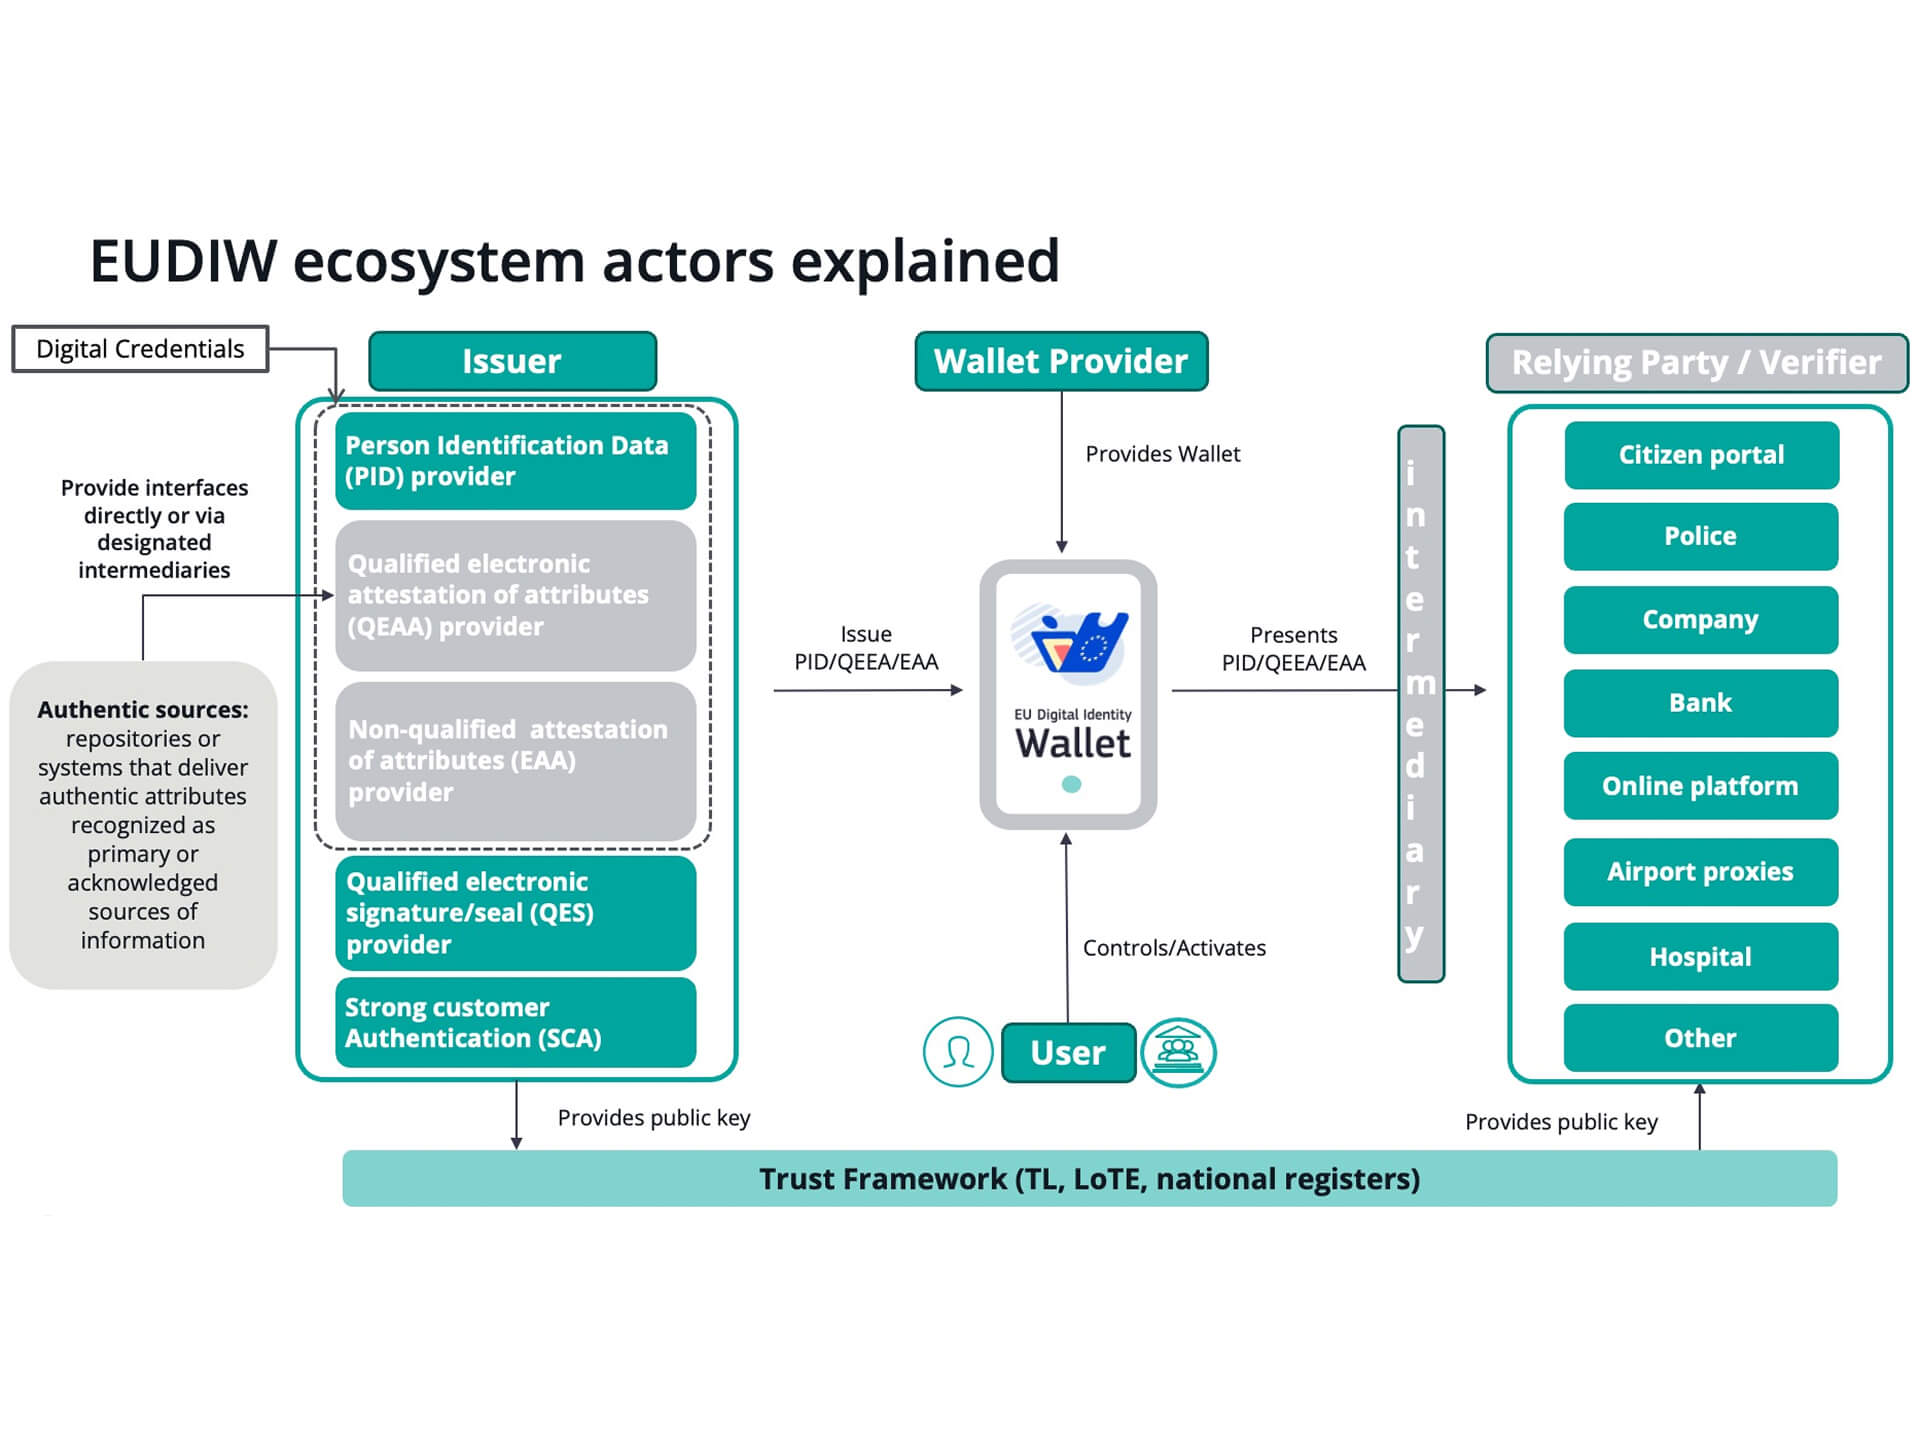
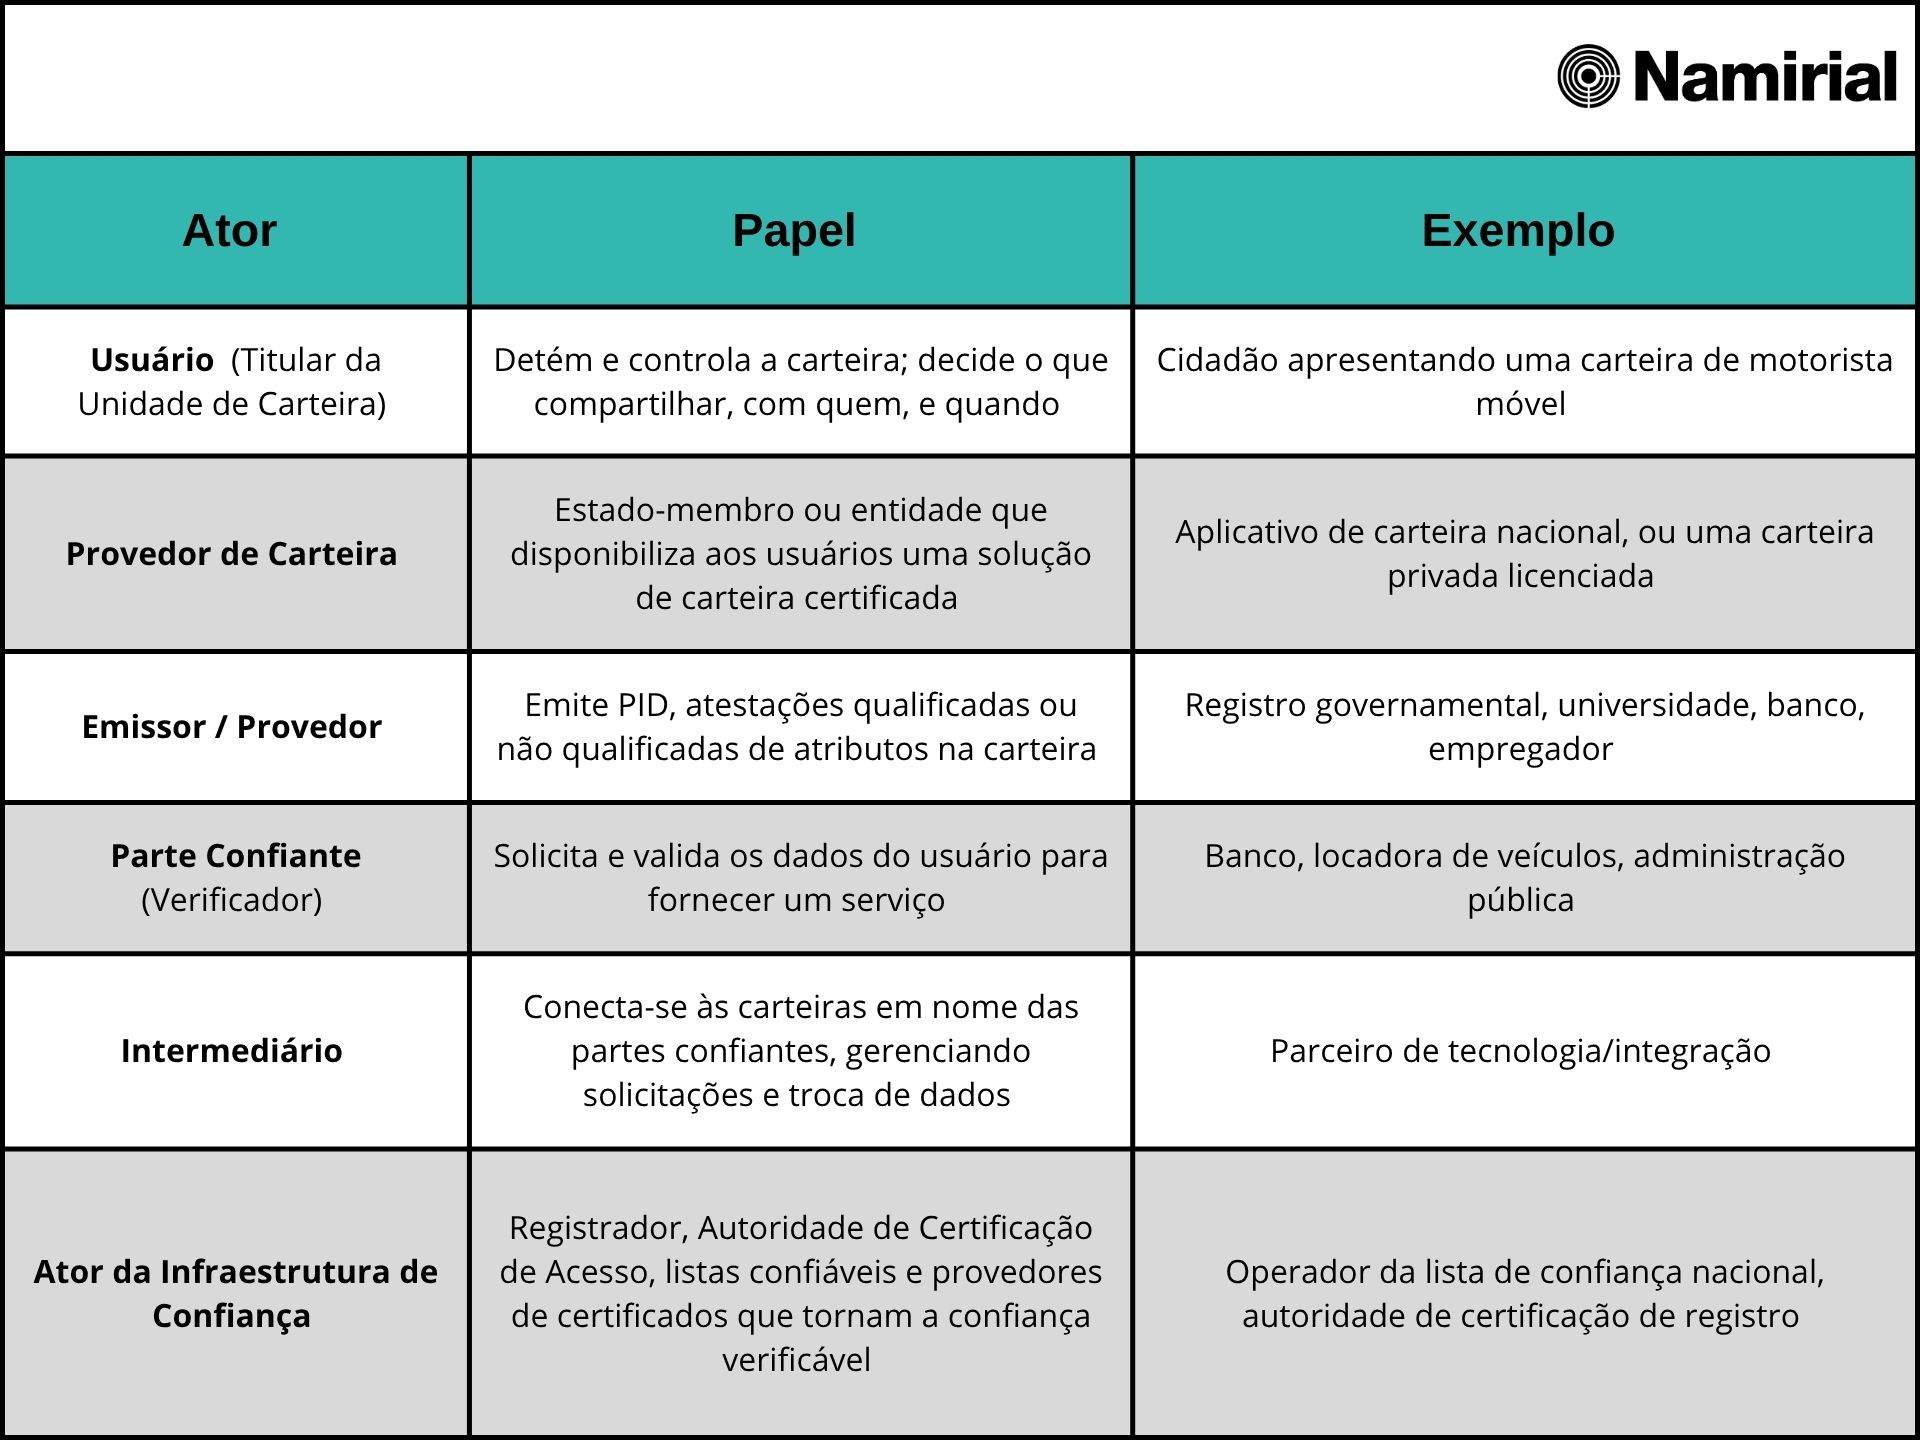
O usuário da carteira está no centro do ecossistema: o indivíduo que controla a carteira e decide quando e como usá-la. O Usuário (Titular da Unidade de Carteira) gerencia, armazena e apresenta:
- os Dados de Identificação Pessoal (PID), e
- as Atestações Eletrônicas de Atributos qualificadas/não qualificadas (QEAA, EAA).
A EAA é assinada digitalmente e confirma características específicas (os atributos) de uma pessoa (ou organização). Exemplos de EAA são um diploma universitário, uma licença profissional, ou um comprovante de endereço. Diferentemente dos Dados de Identificação Pessoal, uma EAA não comprova quem você é, mas sim que um determinado fato ou qualificação sobre você é verdadeiro.
A lógica da EUDI Wallet se baseia em um princípio forte: os usuários devem permanecer no controle de sua identidade digital e dos dados que optam por compartilhar. Eles decidem quando se identificar, se apresentam os atributos solicitados, e com quem compartilhá-los. Especificamente, os Usuários são responsáveis por:
- Decidir como organizar sua identidade digital, incluindo quais credenciais entram em qual carteira, já que uma pessoa pode possuir mais de uma
- Fornecer consentimento explícito toda vez que dados específicos forem compartilhados com uma parte confiante
- Criar suas próprias assinaturas e selos eletrônicos
Os usuários sempre mantêm o controle sobre seus dados: a divulgação seletiva permite que compartilhem apenas os atributos específicos de que um determinado serviço realmente precisa, e nenhum atributo jamais sai da carteira sem seu consentimento explícito.
Provedores de carteira: quem fornece a solução
Um Provedor de Carteira é ou o próprio Estado-membro, ou uma organização que um Estado-membro mandatou ou reconheceu formalmente. Sua função é distribuir aos usuários uma solução de carteira funcional. Além dos Provedores de Carteira EUDI que seguem esse esquema, existem também carteiras privadas emitidas por empresas privadas que não necessariamente se enquadram no âmbito da EUDI Wallet e que podem ser usadas em circuitos fechados, geralmente chamadas de carteiras privadas ou fechadas. Exemplos incluem carteiras corporativas usadas para gerenciar a autenticação de funcionários e o controle de acesso lógico ou físico (por exemplo, login em sistemas corporativos, acesso a prédios ou por crachá), bem como carteiras usadas dentro de uma rede de entidades reconhecidas mutuamente, como parceiros da cadeia de suprimentos, consórcios setoriais, ou organizações federadas que confiam mutuamente em suas credenciais.
Os provedores de carteira são responsáveis por:
- garantir que o usuário mantenha o controle exclusivo sobre seus Dados de Identificação Pessoal (PID), suas Atestações Eletrônicas de Atributos (QEAA, PuB-EAA ou EAA), e quaisquer outros dados pessoais armazenados em sua Unidade de Carteira
- garantir que as chaves privadas e outros materiais criptográficos sensíveis vinculados a essa Unidade de Carteira permaneçam exclusivamente sob o controle do usuário
- submeter-se à certificação da solução de carteira (o esquema de certificação está em fase de definição)
Para as organizações que observam o mercado, esse papel abre um amplo leque de oportunidades. Algumas podem buscar atuar diretamente como provedoras de carteira, onde o modelo nacional permitir, já que, como antecipado acima, as carteiras podem ser emitidas por autoridades públicas ou por entidades privadas reconhecidas pelos Estados-membros. Outras podem contribuir com tecnologia de carteira, componentes de integração, ou serviços white-label que permitam lançar propostas de carteira de forma mais rápida e em maior escala.
Emissores
Um emissor (ou provedor) é qualquer organização ou entidade que insere pela primeira vez credenciais digitais e atributos na EUDI Wallet. Isso pode variar de autoridades públicas (que emitem documentos de identificação pessoal ou carteiras de motorista), a entidades privadas (como bancos ou apólices de seguro), ou a uma universidade que concede diplomas. Antes de emitir qualquer coisa, os emissores primeiro autenticam e verificam o usuário e/ou os dados envolvidos, e depois empacotam o resultado como uma credencial digital assinada e verificável. Como a entidade emissora é, ela própria, confiável, as credenciais resultantes vêm com um alto nível de garantia e são protegidas por uma assinatura eletrônica criptográfica.
Um dos princípios fundadores da EUDI Wallet é a não rastreabilidade (ou não vinculabilidade): uma vez que uma credencial é criada pelo emissor, este perde a visibilidade sobre como e onde ela é usada posteriormente. Uma universidade que emite uma credencial de diploma, por exemplo, não é informada toda vez que um formado a apresenta.
As credenciais geralmente se enquadram em três categorias principais, dependendo do emissor (também chamado de “provedor”) e do nível de garantia associado:
- Dados de Identificação Pessoal (PID): cada Estado-membro designa um único provedor de PID, cuja tarefa é fornecer os Dados de Identificação Pessoal necessários para ativar uma EUDI Wallet e confirmar a identidade de uma pessoa física (a identificação de uma pessoa jurídica se enquadra na trilha separada da Business Wallet).
- Atestações eletrônicas qualificadas de atributos (QEAA), por exemplo registros fiscais, carteira de motorista móvel, ou um IBAN bancário, emitidas por prestadores de serviços de confiança qualificados (QTSP). Para alcançar esse alto nível de garantia, os QTSPs recorrem às chamadas Fontes Autênticas: repositórios ou sistemas, geridos por entidades públicas ou privadas, que contêm atributos verificados sobre pessoas ou objetos e são reconhecidos pela legislação da UE ou nacional como referências primárias para essas informações.
- Atestações eletrônicas não qualificadas de atributos (EAA), como cartões de sócio ou de cliente, ou crachás de funcionário. Não há requisitos específicos para a emissão de credenciais desse tipo, já que praticamente qualquer organização é livre para emiti-las, portanto a variedade na prática é aberta.
- Atestações eletrônicas públicas de atributos (Pub-EAA), como confirmações de residência, licenças profissionais, ou certidões de estado civil, emitidas por, ou em nome de, um órgão do setor público responsável por uma fonte autêntica. Elas têm o mesmo efeito jurídico de uma atestação equivalente legalmente emitida em papel, já que o status do emissor como fonte autorizada do atributo confere à atestação uma presunção intrínseca de exatidão que as EAAs comuns não possuem.
Em todos os casos, os Emissores transformam informações confiáveis em credenciais digitais que os usuários podem armazenar na carteira e apresentar a serviços online quando necessário. A principal distinção entre as atestações mencionadas acima é o nível de garantia aplicável e o valor jurídico.
Uma QEAA é emitida por um Prestador de Serviços de Confiança Qualificado (QTSP), formalmente auditado e certificado, que deve atender aos requisitos técnicos e processuais estabelecidos no Anexo V do Regulamento (Art. 45c). Por isso, uma QEAA se beneficia de uma presunção legal de autenticidade e integridade: nos termos do Art. 45d(2), uma QEAA (bem como atestações emitidas por, ou em nome de, um órgão do setor público responsável por uma fonte autêntica) tem o mesmo efeito jurídico de uma atestação legalmente emitida em papel. Isso significa que tribunais e autoridades públicas em toda a UE devem aceitá-la sem que a parte confiante precise provar mais nada sobre sua confiabilidade — o ônus da prova, em caso de contestação, se transfere para a parte que a contesta. Essa confiabilidade é reforçada pelo Art. 45e, que exige que os QTSPs sejam capazes de verificar atributos eletronicamente em relação à fonte autêntica relevante.
Já uma EAA é emitida por um provedor não qualificado. Ainda assim, ela pode ser juridicamente válida e admissível como prova em processos — o Art. 45d(1) estabelece que uma atestação eletrônica de atributos não pode ter seu efeito jurídico ou admissibilidade como prova negados apenas por estar em formato eletrônico ou por não atender aos requisitos da QEAA — mas isso é apenas um piso de “não discriminação”, e não uma equivalência. Se sua autenticidade ou integridade for contestada, cabe à parte que nela confia demonstrar que a atestação é confiável, precisa, e foi emitida por meio de um processo confiável. Também não há garantia de obrigação de reconhecimento mútuo transfronteiriço, ao contrário do que ocorre com as QEAAs.
Em resumo: a QEAA (Arts. 45c, 45d(2), 45e, Anexo V) transfere o ônus da prova para quem a contesta e garante reconhecimento em toda a UE; a EAA (Art. 45d(1)) deixa o ônus da prova com a parte que nela confia e não oferece garantia automática de reconhecimento transfronteiriço, embora seu conteúdo possa ser igualmente preciso na prática.
Este é um passo crucial, pois torna os dados verificados portáveis e reutilizáveis em múltiplos serviços e contextos. Sem um ecossistema robusto de emissores, a carteira conteria, em grande parte, apenas Dados de Identificação Pessoal e um conjunto limitado de informações emitidas diretamente por autoridades públicas. Isso restringiria significativamente sua gama de aplicações. Em contrapartida, um ecossistema de emissores maduro abre as portas para uma gama muito mais ampla de casos de uso, desde a verificação de idade e a comprovação de qualificações profissionais até direitos e credenciais específicas de setor.
Partes confiantes (Relying Parties)
Se os usuários apresentam (termo técnico para “compartilham”) dados e atestações, alguém do outro lado precisa ser capaz de recebê-los e verificá-los. As partes confiantes, ou verificadores, são entidades públicas ou privadas que pretendem confiar na carteira solicitando e validando dados ou credenciais, e usando os resultados para fornecer um serviço por meio de interação digital.
Em resumo, uma RP é qualquer organização que precisa extrair informações da carteira de um usuário para fazer negócios com ele, seja uma locadora de veículos verificando uma carteira de motorista, um banco realizando verificações de onboarding, ou uma administração pública confirmando a elegibilidade para um serviço.
As organizações dos setores do Art. 5f — como bancário, telecomunicações, saúde, energia, transporte e educação — terão que aceitar a EUDI Wallet a partir de 24 de dezembro de 2027, em qualquer situação em que a lei exija autenticação forte do usuário (SCA). Na prática, isso significa que essas organizações deverão se tornar, elas mesmas, Partes Confiantes. Para isso, precisam concluir um processo de registro junto ao Estado-membro de estabelecimento e declarar a finalidade e o escopo dos dados solicitados (declarando quais atributos pretendem solicitar).
Isso é essencial para sustentar os princípios fundadores da EUDI Wallet relativos à minimização de dados e à soberania dos usuários.
As informações sobre as partes confiantes devem ser públicas por meio de Registros específicos, disponíveis tanto em formato legível por humanos quanto por máquinas. As regras também preveem que o usuário deve poder verificar os dados de registro da parte confiante, e que a carteira pode alertar o usuário caso sejam solicitadas mais informações do que as registradas ou autorizadas.
Para as empresas, este é talvez o ponto mais relevante. No ecossistema EUDI, não basta simplesmente aceitar a carteira. As empresas devem adotar uma lógica de solicitações de dados justificadas, proporcionais e transparentes. Este é o papel que a maioria das empresas reconhecerá imediatamente, pois se conecta diretamente a momentos operacionais reais: onboarding de clientes, autenticação forte do cliente, KYC, controle de acesso, verificações de delegação de autoridade, verificação de idade, e acesso a serviços digitais. Nesses cenários, a carteira não é simplesmente uma ferramenta de identidade. Ela se torna uma interface operacional para consumir informações confiáveis.
Esse papel fica ainda mais claro quando traduzido em cenários específicos de cada setor. No setor de seguros, as partes confiantes podem usar credenciais baseadas na carteira para simplificar o onboarding de clientes, verificações de elegibilidade, ativação de apólices, ou verificação de identidade relacionada a sinistros. Nos serviços financeiros, a carteira pode apoiar o KYC e o onboarding de clientes, permitindo que os usuários apresentem dados de identidade verificados e atributos relevantes de forma reutilizável e que preserve a privacidade. Em ambientes de RH e corporativos, ela pode viabilizar o onboarding de funcionários, o acesso a serviços internos, permissões baseadas em função, e verificações de credenciais profissionais. No setor público, as partes confiantes podem usar a carteira para conceder acesso a serviços de governo eletrônico, benefícios, licenças, ou portais do cidadão. E o exemplo pode se estender a muitos outros setores e casos de uso.
É por isso que se tornar uma parte confiante envolve mais do que a simples aceitação técnica. Requer a capacidade de integrar solicitações de credenciais e etapas de verificação aos processos de negócio, às jornadas do cliente e aos fluxos de conformidade, acompanhando ao mesmo tempo os desenvolvimentos técnicos e regulatórios em curso. Para muitas organizações, este será o primeiro ponto de entrada concreto no ecossistema EUDI.
RP intermediária: o papel que acelera a adoção
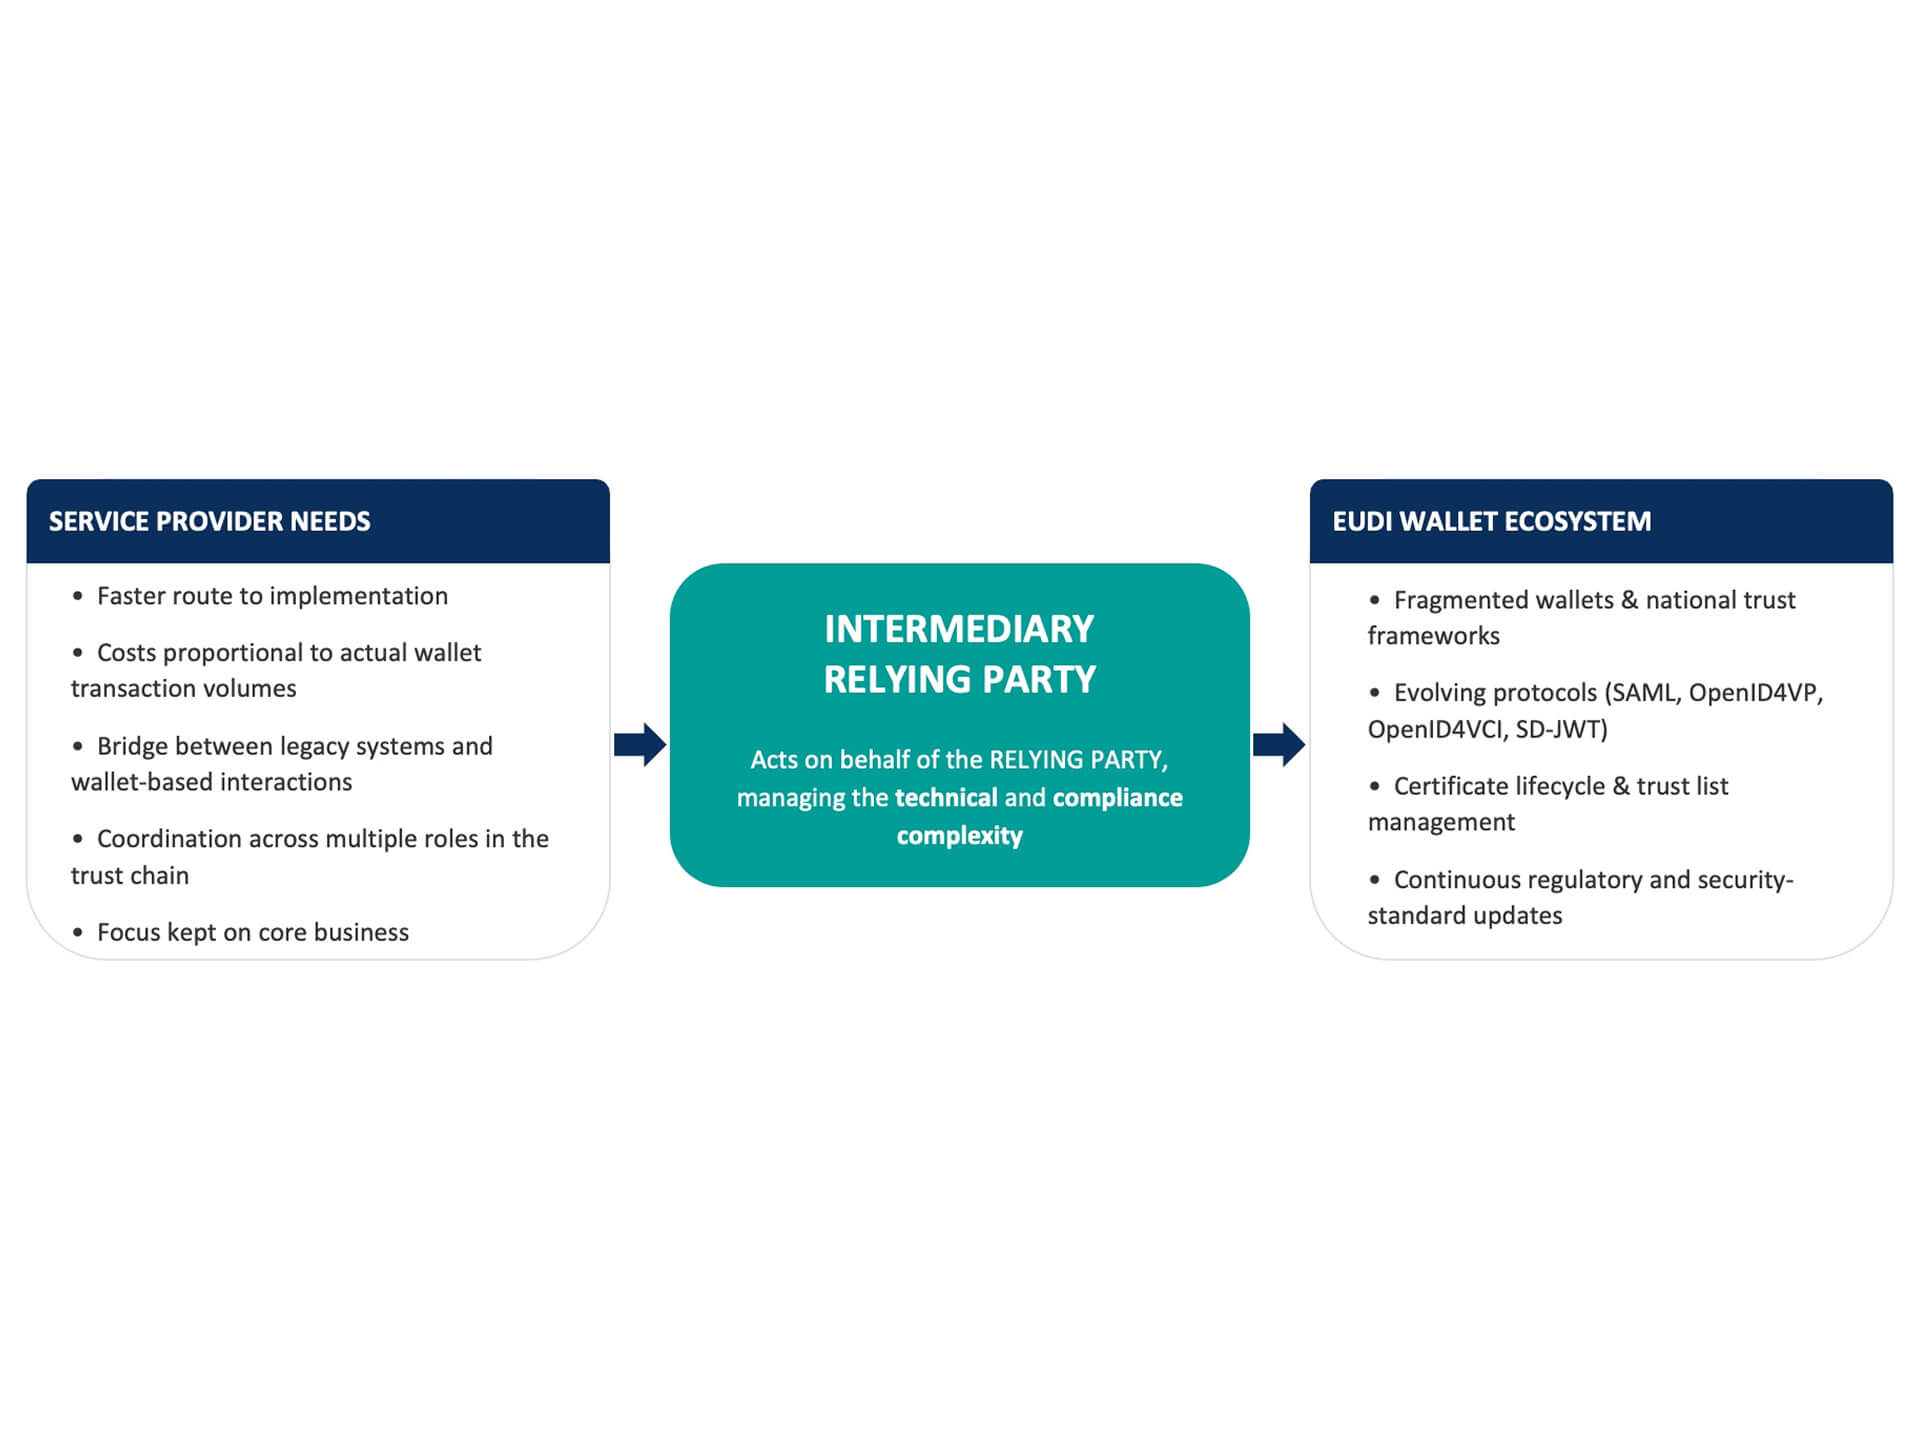
O Intermediário vai desempenhar um papel cada vez mais importante. Em poucas palavras, os intermediários formam uma classe especial de Parte Confiante. O Artigo 5b (10) do Regulamento europeu sobre Identidade Digital estabelece que “os intermediários que atuam em nome das partes confiantes são considerados partes confiantes e não devem armazenar dados sobre o conteúdo da transação”. O Intermediário é uma parte que oferece serviços às Partes Confiantes para se conectar, em nome delas, às Unidades de Carteira e solicitar os atributos de usuário de que essas Partes Confiantes necessitam. O intermediário então envia os atributos apresentados à Parte Confiante intermediada. Isso implica que um intermediário realiza todas as tarefas atribuídas a uma Parte Confiante no ARF em nome da Parte Confiante intermediada, facilitando a entrada no ecossistema da EUDI Wallet.
Os intermediários ajudam a reduzir o atrito da participação no ecossistema. Eles podem apoiar a integração, a orquestração de serviços, a gestão de fluxos de confiança, a troca de credenciais, a habilitação da verificação, e a conexão entre processos de negócio e requisitos regulatórios. Na prática, ajudam as organizações a participar do ecossistema sem precisar construir cada camada do zero.
Esse papel é especialmente relevante em um mercado que ainda está migrando da definição do arcabouço regulatório para a implementação real. Muitos participantes precisarão de:
- um caminho mais rápido para a implementação,
- evitar altos investimentos iniciais (montagem de uma equipe e de uma infraestrutura) em favor de custos operacionais proporcionais ao volume efetivo de transações da EUDI Wallet,
- uma forma de conectar sistemas legados a interações baseadas na carteira
- apoio para coordenar múltiplos papéis ao longo da cadeia de confiança.
É aí que o Intermediário pode se tornar um verdadeiro acelerador, atuando em nome daqueles prestadores de serviços que preferem “comprar” em vez de “construir”, a fim de
- manter o foco no core business, e
- terceirizar os custos relacionados a atualizações tecnológicas (para acompanhar padrões, protocolos e a evolução do ecossistema) e o risco de conformidade
Nessa área, será cada vez mais importante contar com parceiros capazes de entregar não apenas uma solução compatível com a EUDI, mas também a combinação certa de expertise regulatória e capacidade tecnológica.
Atores da infraestrutura de confiança: a camada oculta que garante a confiabilidade
O ecossistema EUDI também depende de atores menos visíveis para os usuários finais, mas fundamentais para uma operação segura. Entre eles estão os Registradores e outros agentes de infraestrutura de confiança que são parte fundamental de um ecossistema confiável que garante plena confiança entre todos os atores.
O papel deles é tornar a confiança legível por máquina e aplicável. Eles garantem que as interações não se baseiem em suposições, mas em sinais de confiança reconhecíveis que podem ser validados em todo o ecossistema. Essa camada é essencial para a escalabilidade, pois a interoperabilidade sem metadados de confiança confiáveis rapidamente se torna frágil.
Um ecossistema tão delicado também requer supervisão independente. As soluções relacionadas à carteira devem operar dentro de estruturas de garantia que abranjam funcionalidade, cibersegurança, e proteção de dados. Essa validação externa é o que permite que a confiança se expanda entre setores e fronteiras.
Para as organizações que avaliam o mercado, isso significa que o valor não será criado apenas no nível da interface do usuário. Uma parte significativa do ecossistema dependerá das capacidades de infraestrutura que tornam possíveis, nos bastidores, as interações confiáveis.
EUDI Wallet: um ecossistema de atores públicos e privados
A EUDI Wallet não deve ser vista como um produto ou plataforma isolada, mas como um ecossistema de confiança para o qual vários atores contribuem: o usuário controla os dados; os Estados-membros garantem o arcabouço institucional; os Provedores de Carteira fornecem a solução; os emissores de identidade e atributos criam evidências confiáveis; as partes confiantes consomem essas evidências; e os atores da infraestrutura de confiança tornam todo o sistema interoperável, verificável e escalável.
Para as empresas, se preparar para a EUDI Wallet não significa simplesmente integrar uma nova opção de autenticação. Significa entender qual papel desempenhar no ecossistema. Provedor de carteira, emissor, verificador, intermediário, prestador de serviços de confiança, parceiro tecnológico: cada posição implica responsabilidades, oportunidades e modelos operacionais diferentes.
Nesse cenário em evolução, transformar clareza regulatória em prontidão operacional será um fator-chave de sucesso para os participantes do ecossistema. É exatamente isso que a Namirial Wallet Platform foi projetada para apoiar: ajudar as organizações a lidar com os diferentes papéis operacionais que emergem dentro do ecossistema EUDI, por meio de uma base tecnológica para serviços de identidade digital confiáveis, interoperáveis e em conformidade.
O valor da Namirial
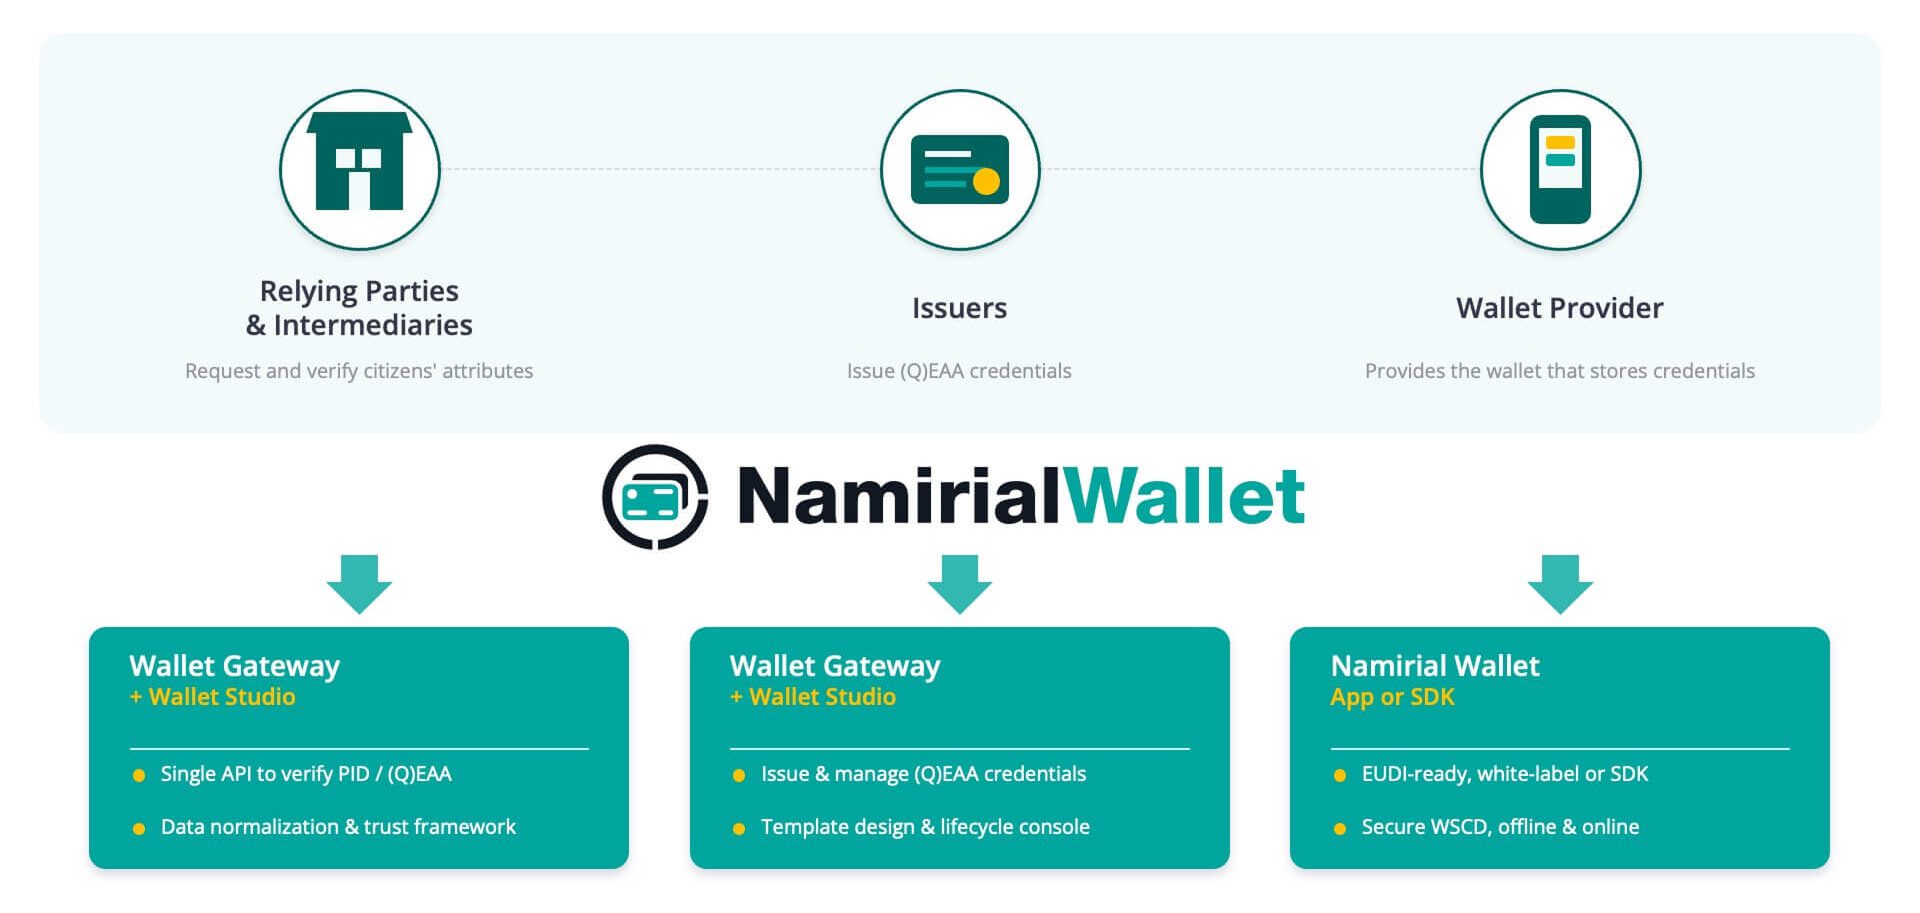
Como uma QTSP líder europeia e global, a Namirial investiu um esforço significativo no desenvolvimento da Namirial Wallet Platform, projetada especificamente para cobrir todos os papéis do ecossistema da EUDI Wallet.
Estruturada em três componentes principais, a Namirial Wallet Platform aumenta a adoção e atua como um acelerador para organizações que desejam ingressar no arcabouço da EUDI Wallet.
Para saber mais sobre a Namirial Wallet, cadastre-se em nosso Global Sandbox aberto ou acesse a página da Namirial Wallet e entre em contato pelo formulário “fale conosco”.