
EUDI Wallet este adesea prezentat ca fiind următorul pas major al Europei în domeniul identității digitale. Ceea ce se conturează este o nouă infrastructură de piață pentru interacțiuni digitale de încredere, în care cetățenii, instituțiile publice, entitățile reglementate și furnizorii de servicii colaborează, fiecare jucând un rol distinct.
- Obiectivele sale principale includ:
- Oferirea utilizatorilor a unui control real asupra propriilor date personale
- Facilitarea interacțiunii dintre persoane și companii dincolo de granițele UE
- Îmbunătățirea serviciilor digitale oferite atât de instituțiile publice, cât și de companiile private
- Reducerea birocrației și a formalităților administrative
Până la sfârșitul anului 2026, toate statele membre UE ar trebui să pună la dispoziția cetățenilor, rezidenților și organizațiilor lor portofele EUDI, iar mai multe țări au lansat deja proiecte-pilot înaintea implementării la scară largă.
Activitatea privind EUDI Wallet a început în urmă cu ani și este în prezent testată prin proiecte-pilot de amploare în Europa (Grupul Namirial este în prezent implicat în cele 2 noi LSP-uri „Aptitude” și „We Build”, și a fost anterior parte a proiectelor acum încheiate „Potential” și „EWC”).
EUDI Wallet va defini modul în care este emisă identitatea, modul în care se realizează onboarding-ul, modul în care este gestionată conformitatea, și modul în care încrederea este integrată în parcursurile digitale ale clienților. Se învârte în jurul a trei funcții principale:
- Identificare și autentificare: acoperă o gamă largă de situații, de la dovedirea faptului că ai vârsta necesară pentru a cumpăra un bilet, până la prezentarea permisului de conducere la un punct de control, sau confirmarea identității pentru o plată online sau la magazin.
- Schimbul de atribute ale utilizatorului: utilizatorii pot solicita, păstra și transmite propriile date personale prin intermediul portofelului, care înlocuiește efectiv dosarul de hârtie în care aceste documente erau păstrate anterior, oferind în același timp utilizatorilor un control direct și sigur asupra celor care văd ce anume.
- Semnături electronice: utilizatorii pot, de asemenea, semna documente și tranzacții cu semnături electronice calificate direct din portofel.
A înțelege EUDI Wallet înseamnă, așadar, a înțelege ecosistemul din spatele său. Întrebarea-cheie nu este doar ce este portofelul, ci cine îl face să funcționeze, cum interacționează diverșii actori, și unde se pot poziționa organizațiile. Acest articol prezintă principalii actori din ecosistemul EUDI Wallet și rolul pe care îl joacă fiecare dintre ei.
Utilizatorul: punctul central al ecosistemului
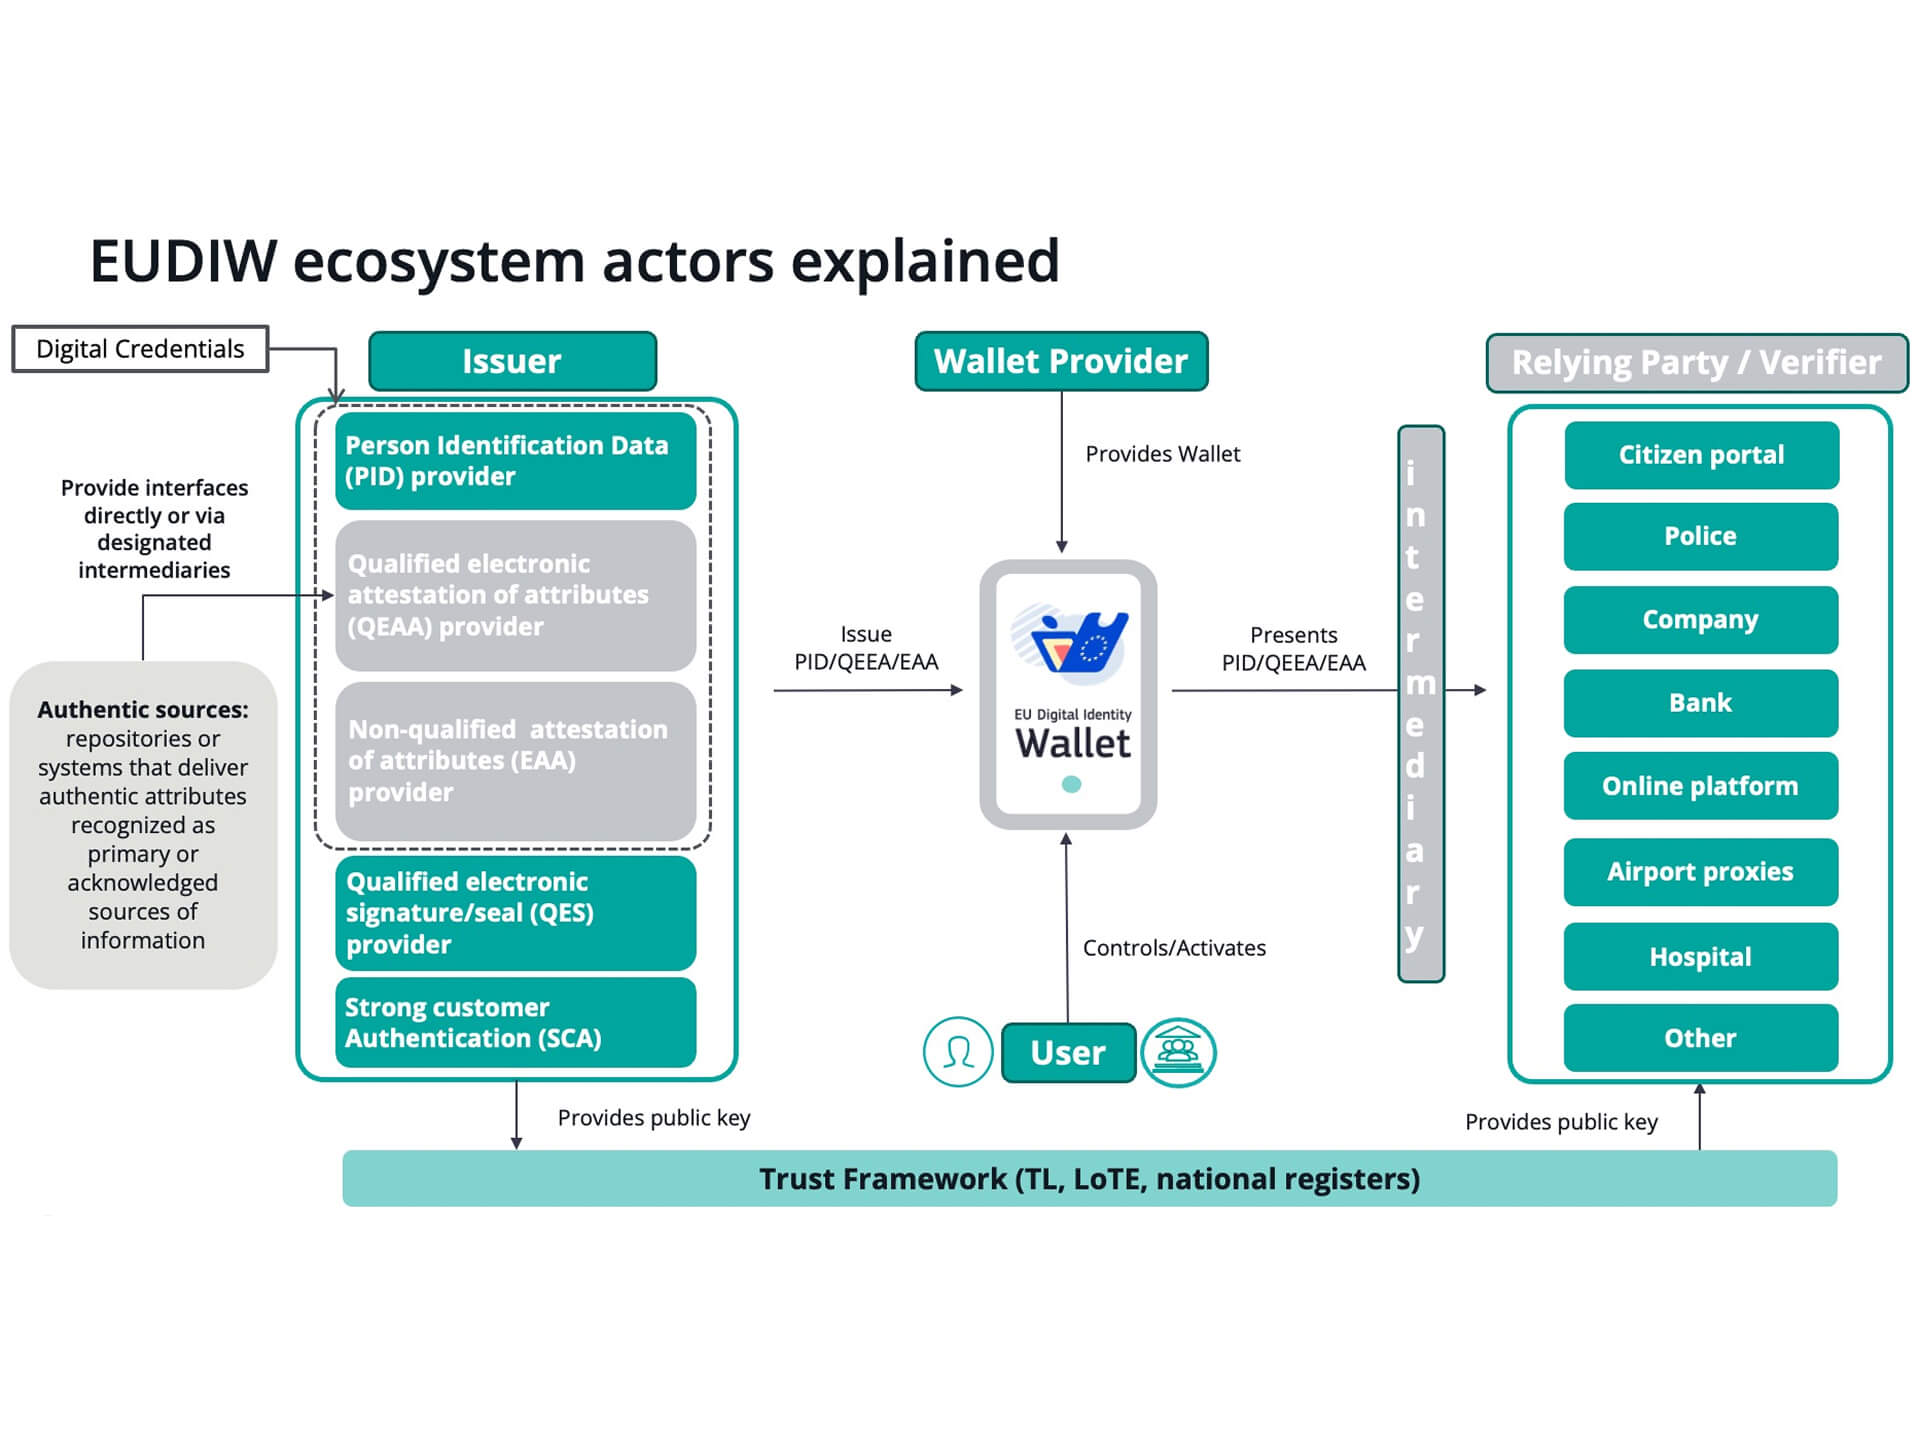
Utilizatorul portofelului se află în centrul ecosistemului: persoana care controlează portofelul și decide când și cum să îl utilizeze. Utilizatorul (Titularul Unității de Portofel) gestionează, stochează și prezintă:
- Datele de Identificare a Persoanei (PID), și
- Atestările Electronice de Atribute calificate/necalificate (QEAA, EAA).
EAA este semnată digital și confirmă caracteristici specifice (atributele) unei persoane (sau organizații). Exemple de EAA sunt o diplomă universitară, o licență profesională, sau dovada de domiciliu. Spre deosebire de Datele de Identificare a Persoanei, o EAA nu dovedește cine ești, ci mai degrabă faptul că un anumit aspect sau o calificare specifică despre tine este adevărată.
Logica EUDI Wallet se bazează pe un principiu puternic: utilizatorii trebuie să rămână în control asupra identității lor digitale și a datelor pe care aleg să le distribuie. Ei decid când să se identifice, dacă să prezinte atributele solicitate, și cui să le distribuie. Mai exact, Utilizatorii sunt responsabili pentru:
- Decizia privind modul de organizare a identității lor digitale, inclusiv ce acreditări intră în ce portofel, întrucât o persoană poate deține mai multe
- Acordarea consimțământului explicit de fiecare dată când date specifice sunt distribuite unei părți utilizatoare
- Crearea propriilor semnături și sigilii electronice
Utilizatorii au întotdeauna controlul asupra datelor lor: divulgarea selectivă le permite să distribuie doar atributele specifice de care un anumit serviciu are efectiv nevoie, iar niciun atribut nu părăsește vreodată portofelul fără consimțământul lor explicit.
Furnizorii de portofel: cei care furnizează soluția
Un Furnizor de Portofel este fie un stat membru însuși, fie o organizație pe care un stat membru a mandatat-o sau a recunoscut-o oficial. Sarcina sa este să distribuie utilizatorilor o soluție de portofel funcțională. Pe lângă Furnizorii de Portofel EUDI care urmează această schemă, există și portofele private emise de companii private, care nu intră neapărat sub incidența cadrului EUDI Wallet și pot fi utilizate în circuite închise, denumite în general portofele private sau închise. Exemple includ portofele corporative utilizate pentru gestionarea autentificării angajaților și controlul accesului logic sau fizic (de exemplu, autentificarea în sistemele companiei, accesul în clădire sau prin ecuson), precum și portofele utilizate în cadrul unei rețele de entități recunoscute reciproc, precum parteneri din lanțul de aprovizionare, consorții din industrie, sau organizații federate care au încredere reciprocă în acreditările lor.
Furnizorii de portofel sunt responsabili pentru:
- asigurarea faptului că utilizatorul păstrează controlul exclusiv asupra Datelor sale de Identificare a Persoanei (PID), asupra Atestărilor Electronice de Atribute (QEAA, PuB-EAA sau EAA), și asupra oricăror alte date personale deținute în Unitatea sa de Portofel
- asigurarea faptului că cheile private și alte materiale criptografice sensibile legate de acea Unitate de Portofel rămân exclusiv sub controlul utilizatorului
- supunerea la certificarea soluției de portofel (schema de certificare se află în faza de definire)
Pentru organizațiile care observă piața, acest rol deschide o gamă largă de oportunități. Unele ar putea urmări să acționeze direct ca furnizori de portofel, acolo unde modelul național permite acest lucru, întrucât, așa cum s-a anticipat mai sus, portofelele pot fi emise de autorități publice sau de entități private recunoscute de statele membre. Altele ar putea contribui cu tehnologie de portofel, componente de integrare, sau servicii white-label care permit lansarea mai rapidă și la scară mai mare a propunerilor de portofel.
Emitenții
Un emitent (sau furnizor) este orice organizație sau entitate care introduce pentru prima dată acreditări digitale și atribute în EUDI Wallet. Aceasta poate varia de la autorități publice (care emit acte de identitate personală sau permise de conducere), la entități private (precum bănci sau polițe de asigurare), sau la o universitate care acordă diplome. Înainte de a emite orice, emitenții autentifică și verifică mai întâi utilizatorul și/sau datele implicate, apoi ambalează rezultatul sub forma unei acreditări digitale semnate și verificabile. Deoarece entitatea emitentă este ea însăși de încredere, acreditările rezultate vin cu un nivel ridicat de asigurare și sunt protejate printr-o semnătură electronică criptografică.
Unul dintre principiile fondatoare ale EUDI Wallet este netrasabilitatea (sau nelegabilitatea): odată ce o acreditare este creată de emitent, acesta pierde vizibilitatea asupra modului și locului în care este utilizată ulterior. O universitate care emite o acreditare de diplomă, de exemplu, nu este informată de fiecare dată când un absolvent o prezintă.
Acreditările se împart, în general, în trei categorii principale, în funcție de emitent (denumit și „furnizor”) și de nivelul de asigurare asociat:
- Date de Identificare a Persoanei (PID): fiecare stat membru desemnează un unic furnizor de PID, a cărui sarcină este să furnizeze Datele de Identificare a Persoanei necesare pentru activarea unui EUDI Wallet și pentru a confirma identitatea unei persoane fizice (identificarea unei persoane juridice intră sub incidența unui traseu separat, Business Wallet).
- Atestări electronice calificate de atribute (QEAA), de exemplu date fiscale, permis de conducere mobil, sau un IBAN bancar, emise de prestatori calificați de servicii de încredere (QTSP). Pentru a atinge acest nivel ridicat de asigurare, QTSP-urile se bazează pe așa-numitele Surse Autentice: repozitorii sau sisteme, gestionate de entități publice sau private, care conțin atribute verificate despre persoane sau obiecte și sunt recunoscute de legislația UE sau națională drept referințe primare pentru aceste informații.
- Atestări electronice necalificate de atribute (EAA), precum carduri de membru sau de client, sau ecusoane de angajat. Nu există cerințe specifice pentru emiterea unor astfel de acreditări, întrucât practic orice organizație este liberă să le emită, astfel încât varietatea în practică este deschisă.
- Atestări electronice publice de atribute (Pub-EAA), precum confirmări de reședință, licențe profesionale, sau acte de stare civilă, emise de sau în numele unui organism din sectorul public responsabil de o sursă autentică. Acestea au același efect juridic ca o atestare echivalentă emisă legal în format pe hârtie, întrucât statutul emitentului ca sursă autoritară a atributului conferă atestării o prezumție intrinsecă de acuratețe pe care EAA-urile obișnuite nu o au.
În toate cazurile, Emitenții transformă informații de încredere în acreditări digitale pe care utilizatorii le pot stoca în portofel și le pot prezenta serviciilor online atunci când este nevoie. Principala distincție dintre atestările menționate mai sus este nivelul de asigurare aplicabil și valoarea juridică.
O QEAA este emisă de un Prestator Calificat de Servicii de Încredere (QTSP), auditat și certificat oficial, care trebuie să îndeplinească cerințele tehnice și procedurale prevăzute în Anexa V a Regulamentului (art. 45c). Din acest motiv, o QEAA beneficiază de o prezumție legală de autenticitate și integritate: în temeiul art. 45d alin. (2), o QEAA (precum și atestările emise de sau în numele unui organism din sectorul public responsabil de o sursă autentică) are același efect juridic ca o atestare emisă legal în format pe hârtie. Aceasta înseamnă că instanțele și autoritățile publice din întreaga UE trebuie să o accepte fără ca partea utilizatoare să fie nevoită să dovedească suplimentar fiabilitatea acesteia — sarcina probei, în caz de contestare, se mută asupra părții care o contestă. Această fiabilitate este consolidată de art. 45e, care impune QTSP-urilor să poată verifica electronic atributele față de sursa autentică relevantă.
O EAA, în schimb, este emisă de un furnizor necalificat. Poate fi totuși valabilă din punct de vedere juridic și admisibilă ca probă în cadrul procedurilor — art. 45d alin. (1) stabilește că unei atestări electronice de atribute nu i se poate refuza efectul juridic sau admisibilitatea ca probă doar pentru că se află în format electronic sau pentru că nu îndeplinește cerințele QEAA — dar acesta este doar un prag minim de „nediscriminare”, nu o echivalență. Dacă autenticitatea sau integritatea sa este contestată, sarcina revine părții care se bazează pe ea de a demonstra că atestarea este fiabilă, exactă, și că a fost emisă printr-un proces fiabil. De asemenea, nu există o obligație garantată de recunoaștere reciprocă transfrontalieră, spre deosebire de QEAA.
Pe scurt: QEAA (art. 45c, 45d alin. (2), 45e, Anexa V) mută sarcina probei asupra celui care o contestă și garantează recunoașterea la nivelul întregii UE; EAA (art. 45d alin. (1)) lasă sarcina probei asupra părții care se bazează pe ea și nu oferă nicio garanție automată de recunoaștere transfrontalieră, chiar dacă conținutul său poate fi la fel de exact în practică.
Acesta este un pas crucial, deoarece face ca datele verificate să fie portabile și reutilizabile în mai multe servicii și contexte. Fără un ecosistem solid de emitenți, portofelul ar conține în mare parte doar Date de Identificare a Persoanei și un set limitat de informații emise direct de autorități publice. Acest lucru i-ar restrânge semnificativ domeniul de aplicare. Dimpotrivă, un ecosistem matur de emitenți deschide calea către o gamă mult mai largă de cazuri de utilizare, de la verificarea vârstei și dovada calificărilor profesionale, până la drepturi și acreditări specifice sectorului.
Părțile utilizatoare (Relying Parties)
Dacă utilizatorii prezintă (termen tehnic pentru „distribuie”) date și atestări, cineva de cealaltă parte trebuie să fie capabil să le primească și să le verifice. Părțile utilizatoare, sau verificatorii, sunt entități publice sau private care intenționează să se bazeze pe portofel prin solicitarea și validarea de date sau acreditări, folosind rezultatele pentru a furniza un serviciu prin interacțiune digitală.
Pe scurt, o RP este orice organizație care are nevoie să extragă informații din portofelul unui utilizator pentru a face afaceri cu acesta, fie că este vorba de o companie de închiriere auto care verifică un permis, o bancă ce efectuează verificări de onboarding, sau o administrație publică ce confirmă eligibilitatea pentru un serviciu.
Organizațiile din sectoarele prevăzute la art. 5f — precum sectorul bancar, telecomunicații, sănătate, energie, transport și educație — vor trebui să accepte EUDI Wallet începând cu 24 decembrie 2027 în orice situație în care legea impune o autentificare puternică a utilizatorului (SCA). În practică, aceasta înseamnă că aceste organizații vor trebui să devină ele însele Părți Utilizatoare. Pentru a face acest lucru, ele trebuie să finalizeze un proces de înregistrare la statul membru de stabilire și să precizeze scopul și domeniul de aplicare al datelor solicitate (declarând ce atribute intenționează să solicite).
Acest lucru este esențial pentru susținerea principiilor fondatoare ale EUDI Wallet privind minimizarea datelor și suveranitatea utilizatorilor.
Informațiile despre părțile utilizatoare trebuie să fie publice prin intermediul unor Registre specifice, disponibile atât în format lizibil de către oameni, cât și de către mașini. Normele prevăd, de asemenea, că utilizatorul trebuie să poată verifica datele de înregistrare ale părții utilizatoare, și că portofelul poate avertiza utilizatorul dacă sunt solicitate mai multe informații decât cele înregistrate sau autorizate.
Pentru companii, acesta este poate cel mai relevant aspect. În ecosistemul EUDI, nu este suficient să accepți pur și simplu portofelul. Companiile trebuie să adopte o logică a solicitărilor de date justificate, proporționale și transparente. Acesta este rolul pe care majoritatea companiilor îl vor recunoaște imediat, deoarece se leagă direct de momente operaționale reale: onboarding-ul clienților, autentificarea puternică a clienților, KYC, controlul accesului, verificări privind delegarea de autoritate, verificarea vârstei, și accesul la servicii digitale. În aceste scenarii, portofelul nu este pur și simplu un instrument de identitate. Devine o interfață operațională pentru consumarea informațiilor de încredere.
Acest rol devine și mai clar atunci când este transpus în scenarii specifice sectorului. În asigurări, părțile utilizatoare pot folosi acreditări bazate pe portofel pentru a simplifica onboarding-ul clienților, verificările de eligibilitate, activarea polițelor, sau verificarea identității legată de daune. În serviciile financiare, portofelul poate sprijini KYC și onboarding-ul clienților, permițându-le utilizatorilor să prezinte date de identitate verificate și atribute relevante într-un mod reutilizabil și care respectă confidențialitatea. În mediile de resurse umane și corporative, poate permite onboarding-ul angajaților, accesul la servicii interne, permisiuni bazate pe rol, și verificări ale acreditărilor profesionale. În sectorul public, părțile utilizatoare pot folosi portofelul pentru a acorda acces la servicii de e-guvernare, beneficii, permise, sau portaluri pentru cetățeni. Iar exemplul poate continua în multe alte sectoare și cazuri de utilizare.
De aceea, devenirea unei părți utilizatoare presupune mai mult decât simpla acceptare tehnică. Necesită capacitatea de a integra solicitările de acreditări și etapele de verificare în procesele de afaceri, parcursurile clienților și fluxurile de conformitate, ținând totodată pasul cu evoluțiile tehnice și normative în curs. Pentru multe organizații, acesta va fi primul punct concret de intrare în ecosistemul EUDI.
RP intermediar: rolul care accelerează adoptarea
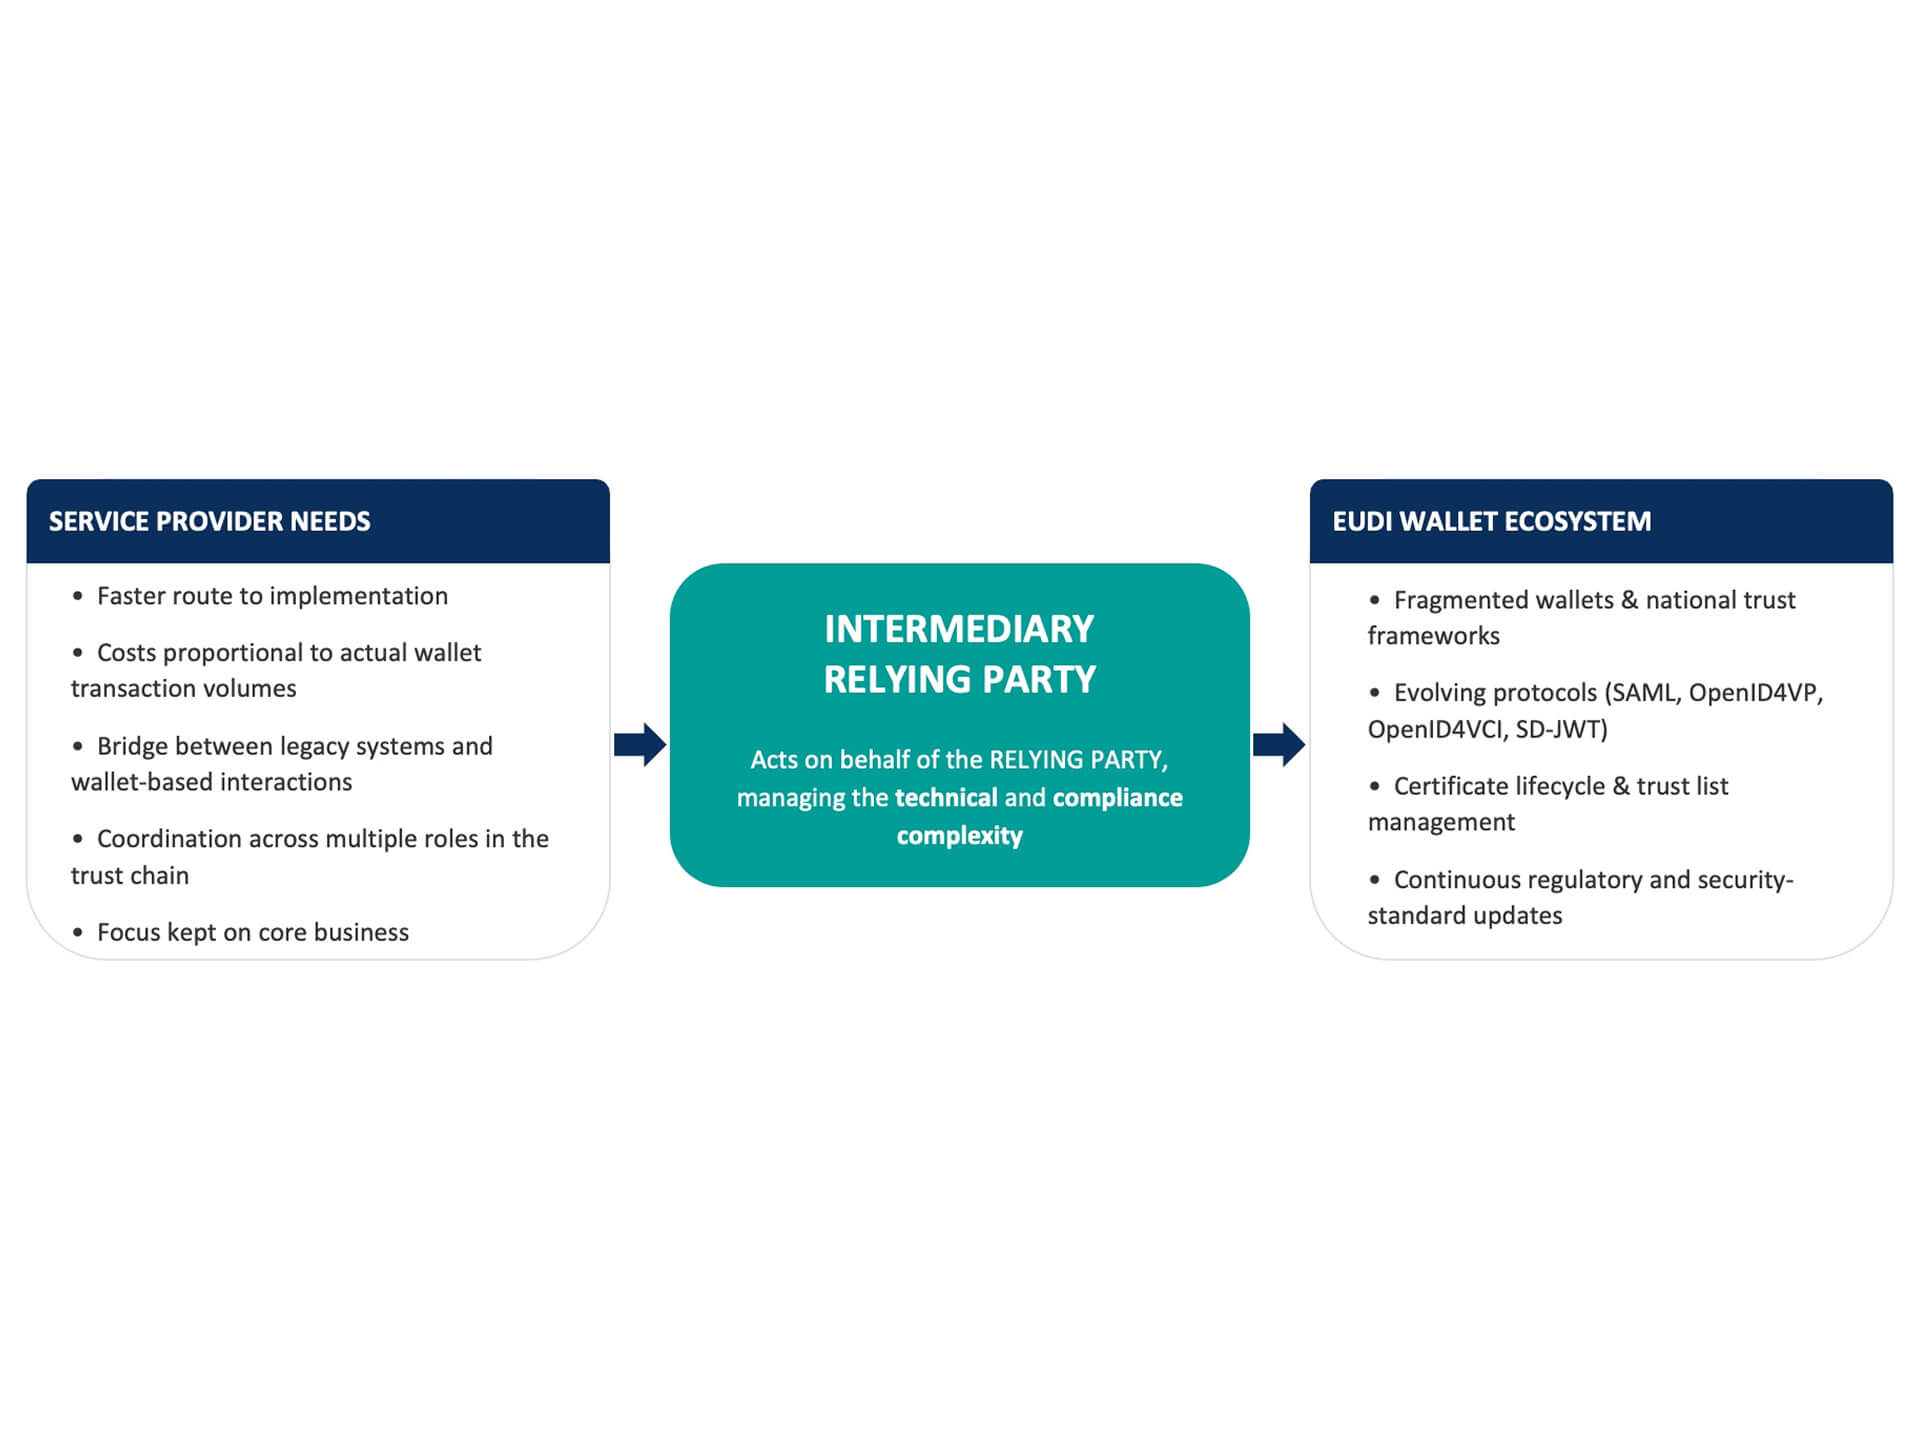
Intermediarul va acoperi un rol din ce în ce mai important. Pe scurt, intermediarii formează o clasă specială de Parte Utilizatoare. Articolul 5b alin. (10) din Regulamentul european privind identitatea digitală prevede că „Intermediarii care acționează în numele părților utilizatoare sunt considerați părți utilizatoare și nu stochează date privind conținutul tranzacției”. Intermediarul este o parte care oferă servicii Părților Utilizatoare pentru a se conecta, în numele acestora, la Unitățile de Portofel și pentru a solicita atributele de utilizator de care aceste Părți Utilizatoare au nevoie. Intermediarul trimite apoi atributele prezentate către Partea Utilizatoare intermediată. Acest lucru presupune că un intermediar îndeplinește toate sarcinile atribuite unei Părți Utilizatoare în ARF în numele Părții Utilizatoare intermediate, facilitând intrarea în ecosistemul EUDI Wallet.
Intermediarii ajută la reducerea fricțiunii asociate participării în ecosistem. Aceștia pot sprijini integrarea, orchestrarea serviciilor, gestionarea fluxurilor de încredere, schimbul de acreditări, activarea verificării, și conexiunea dintre procesele de afaceri și cerințele normative. În practică, ei ajută organizațiile să participe la ecosistem fără a fi nevoite să construiască fiecare nivel de la zero.
Acest rol este deosebit de relevant într-o piață care se mișcă încă de la definirea cadrului spre implementarea reală. Mulți participanți vor avea nevoie de:
- o cale mai rapidă către implementare,
- evitarea unor investiții inițiale ridicate (constituirea unei echipe și a unei infrastructuri) în favoarea unor costuri operaționale proporționale cu volumul efectiv al tranzacțiilor EUDI Wallet,
- un mod de a conecta sistemele moștenite cu interacțiunile bazate pe portofel
- sprijin în coordonarea mai multor roluri de-a lungul lanțului de încredere.
Aici este locul unde Intermediarul poate deveni un adevărat accelerator, acționând în numele acelor furnizori de servicii care preferă „să cumpere” în loc „să construiască”, pentru a
- își menține concentrarea asupra activității de bază, și
- externaliza costurile legate de actualizările tehnologice (pentru a sprijini standardele, protocoalele și evoluția ecosistemului) și riscul de conformitate
În acest domeniu, va deveni tot mai important să te bazezi pe parteneri care pot oferi nu doar o soluție conformă EUDI, ci și combinația potrivită de expertiză normativă și capacitate tehnologică.
Actorii infrastructurii de încredere: nivelul ascuns care garantează fiabilitatea
Ecosistemul EUDI depinde, de asemenea, de actori mai puțin vizibili pentru utilizatorii finali, dar fundamentali pentru o funcționare sigură. Aceștia includ Registratorii și alți actori ai infrastructurii de încredere care reprezintă o parte fundamentală a unui ecosistem de încredere ce garantează încrederea deplină între toți actorii.
Rolul lor este acela de a face încrederea lizibilă de către mașini și aplicabilă. Ei se asigură că interacțiunile nu se bazează pe presupuneri, ci pe semnale de încredere recunoscute care pot fi validate în întregul ecosistem. Acest nivel este esențial pentru scalabilitate, deoarece interoperabilitatea fără metadate de încredere fiabile devine rapid fragilă.
Un ecosistem atât de delicat necesită, de asemenea, o supraveghere independentă. Soluțiile legate de portofel trebuie să funcționeze în cadrul unor scheme de asigurare care acoperă funcționalitatea, securitatea cibernetică, și protecția datelor. Această validare externă este cea care permite ca încrederea să se extindă la scară, între sectoare și granițe.
Pentru organizațiile care evaluează piața, aceasta înseamnă că valoarea nu va fi creată doar la nivelul interfeței cu utilizatorul. O parte semnificativă a ecosistemului va depinde de capabilitățile de infrastructură care fac posibile, în culise, interacțiunile de încredere.
EUDI Wallet: un ecosistem de actori publici și privați
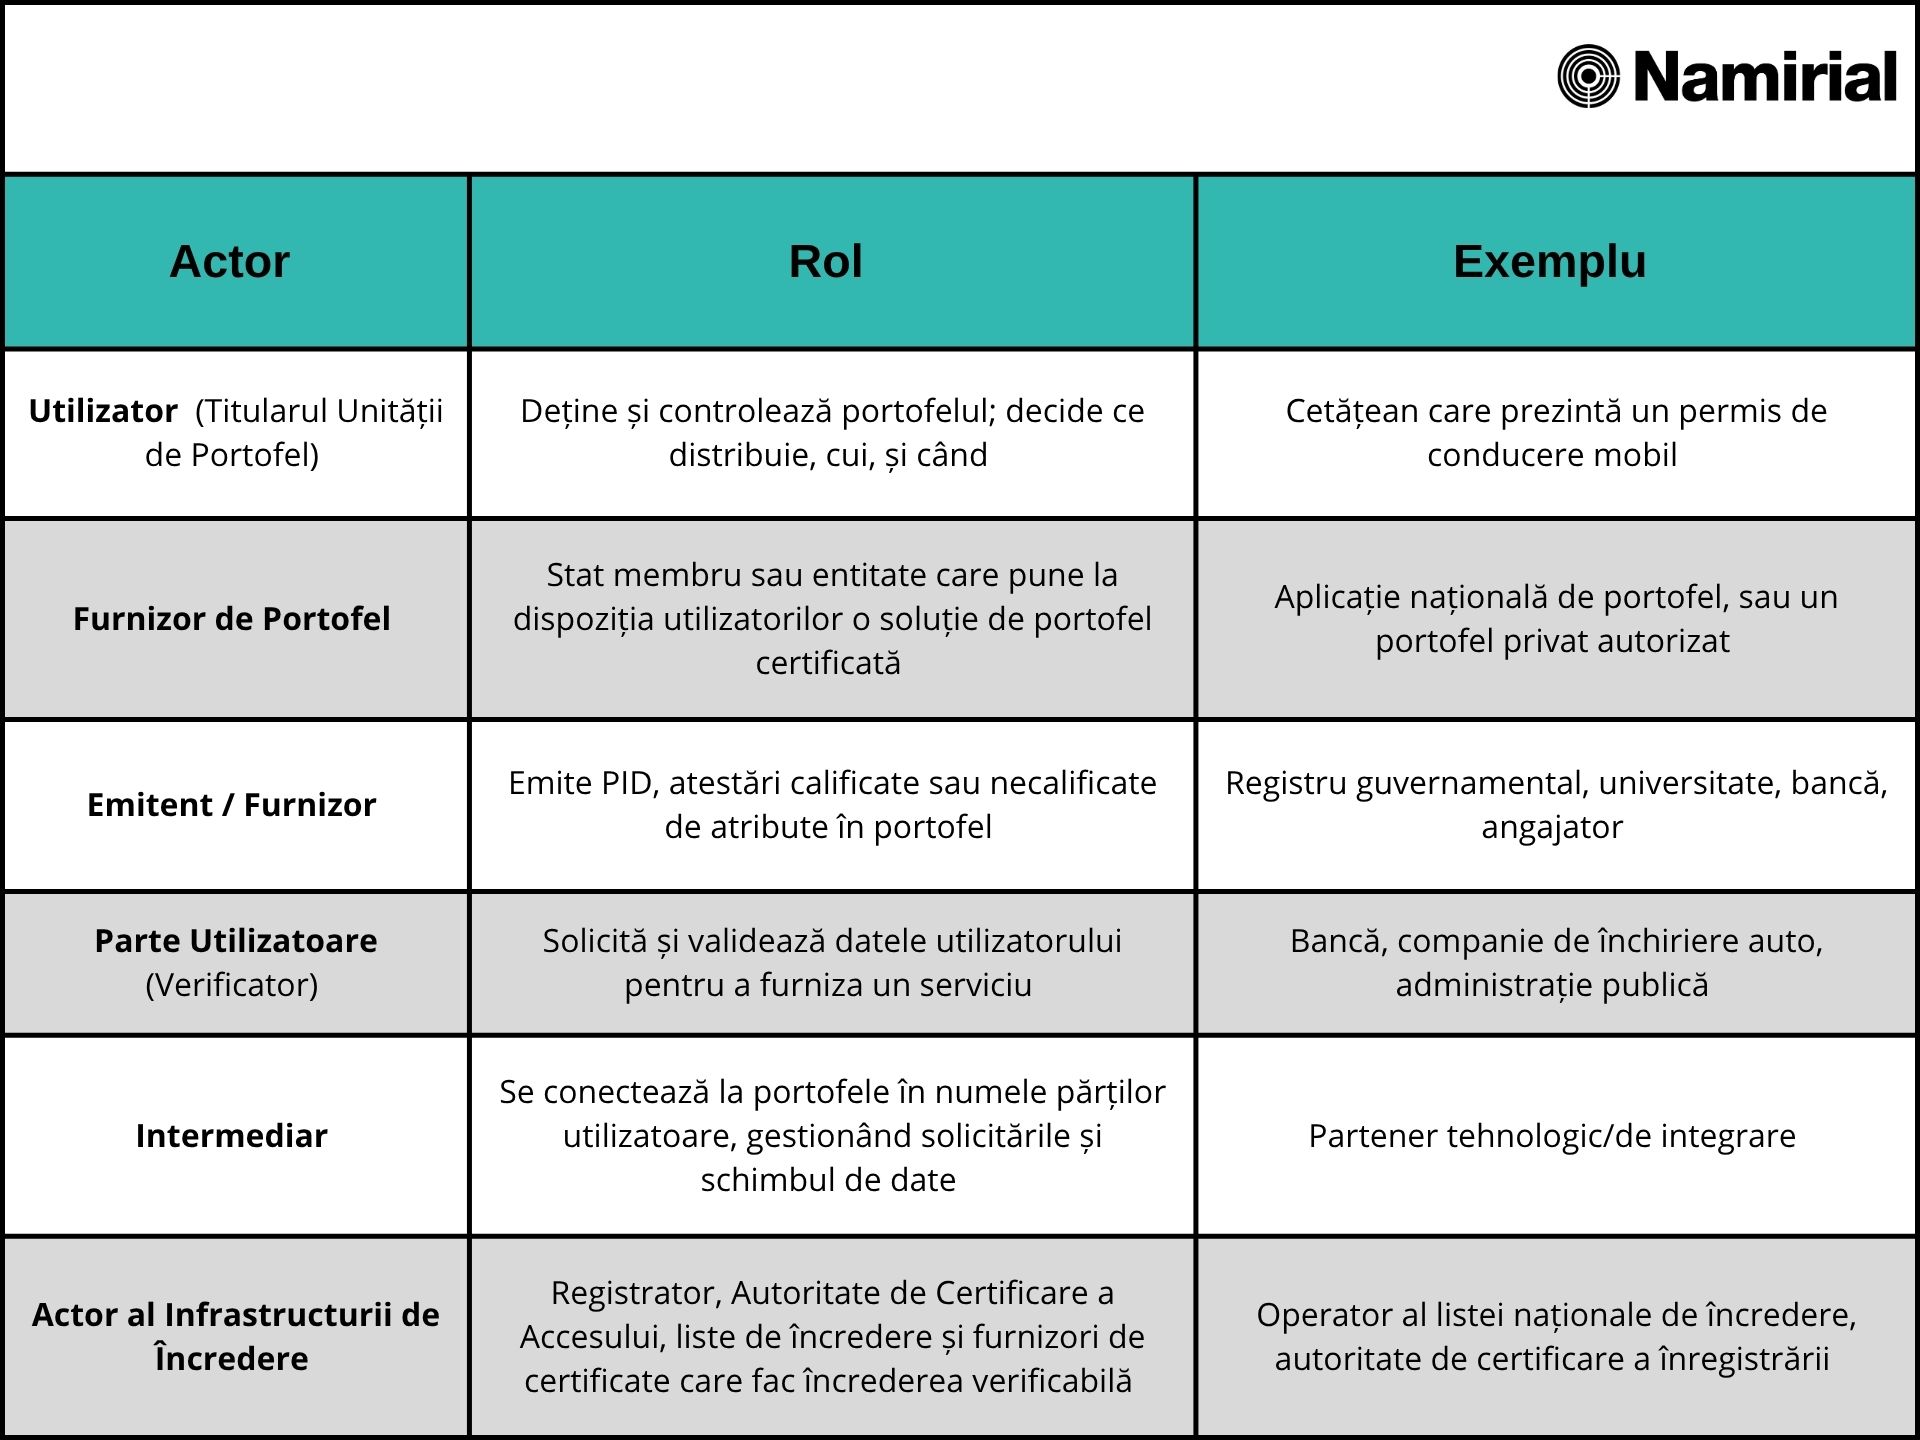
EUDI Wallet nu trebuie văzut ca un produs sau o platformă izolată, ci ca un ecosistem de încredere la care contribuie mai mulți actori: utilizatorul controlează datele; statele membre garantează cadrul instituțional; Furnizorii de Portofel furnizează soluția; emitenții de identitate și atribute creează dovezi fiabile; părțile utilizatoare consumă aceste dovezi; iar actorii infrastructurii de încredere fac ca întregul sistem să fie interoperabil, verificabil și scalabil.
Pentru companii, pregătirea pentru EUDI Wallet nu înseamnă pur și simplu integrarea unei noi opțiuni de autentificare. Înseamnă înțelegerea rolului pe care doresc să îl joace în ecosistem. Furnizor de portofel, emitent, verificator, intermediar, prestator de servicii de încredere, partener tehnologic: fiecare poziție implică responsabilități, oportunități și modele operaționale diferite.
În acest peisaj în evoluție, transformarea clarității normative în pregătire operațională va fi un factor cheie de succes pentru participanții la ecosistem. Exact acest lucru este conceput să sprijine Namirial Wallet Platform: să ajute organizațiile să abordeze diferitele roluri operaționale care apar în cadrul ecosistemului EUDI, printr-o bază tehnologică pentru servicii de identitate digitală de încredere, interoperabile și conforme.
Valoarea Namirial
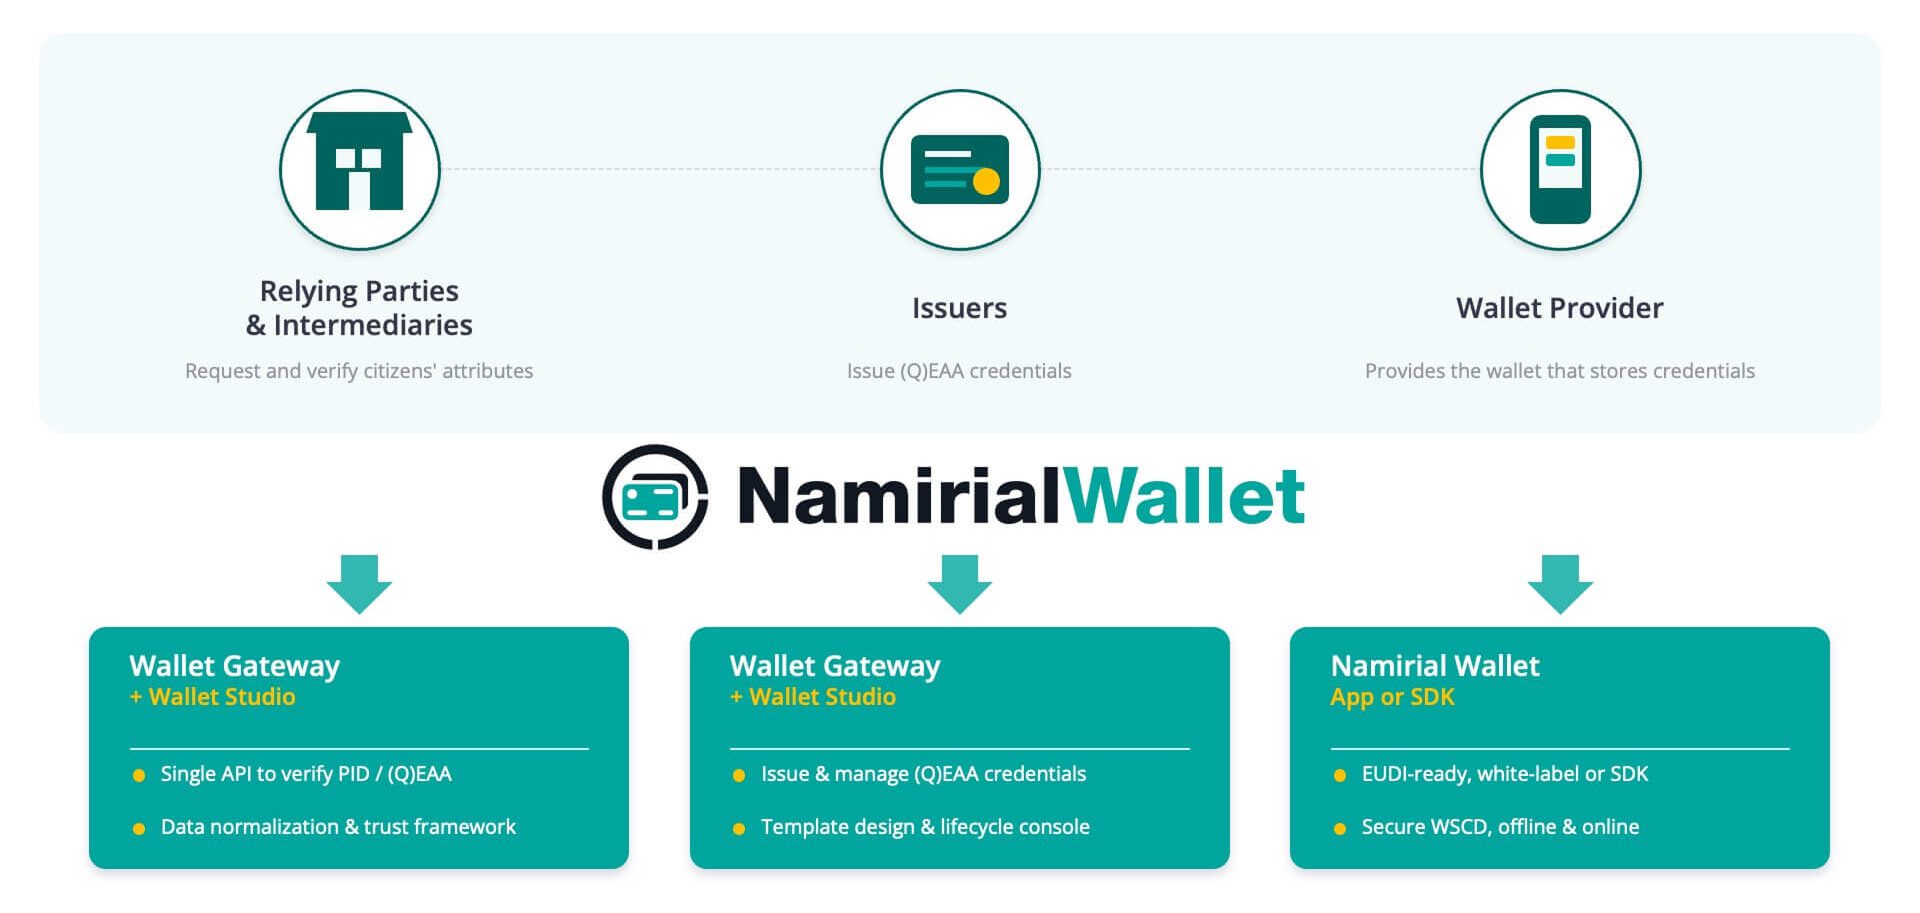
În calitate de QTSP european și global de top, Namirial a investit un efort semnificativ în dezvoltarea Namirial Wallet Platform, concepută special pentru a acoperi toate rolurile ecosistemului EUDI Wallet.
Structurată în trei componente principale, Namirial Wallet Platform sprijină adoptarea și acționează ca un accelerator pentru organizațiile care doresc să adere la cadrul EUDI Wallet.
Pentru a afla mai multe despre Namirial Wallet, vă rugăm să vă înregistrați la Global Sandbox-ul nostru deschis sau să vizitați pagina Namirial Wallet și să ne contactați prin formularul „contactează-ne”.