Una nota sull’ambito prima di iniziare. Questo articolo non riguarda in realtà il diritto italiano; la sentenza della Corte di Cassazione rappresenta solo un recente e dettagliato approfondimento giurisprudenziale della questione, le cui conclusioni possono estendersi ben oltre i confini del diritto italiano. Riguarda un problema in cui si imbatte prima o poi ogni organizzazione che gestisce l’esecuzione digitale dei contratti, ovunque operi: come si dimostra che una parte ha acconsentito in modo specifico e consapevole a una clausola che la pone in una posizione di svantaggio, ad esempio una limitazione di responsabilità o una clausola sul foro competente, quando l’intero contratto è stato concluso con pochi click? La maggior parte degli ordinamenti giuridici che richiedono una tutela rafforzata per questo tipo di clausole si trova di fronte allo stesso problema pratico, e i sei modelli di implementazione discussi di seguito sono applicabili ben oltre la giurisdizione in cui sono stati messi alla prova in tribunale.
I contratti si stanno spostando online più velocemente di quanto la maggior parte dei quadri normativi di compliance riesca a seguire. Appalti, fornitura di energia, prodotti bancari, polizze assicurative, sempre più pratiche che un tempo venivano firmate su carta vengono ora accettate con un click, un codice o una firma digitale, spesso in più giurisdizioni contemporaneamente. È proprio questo cambiamento che rende la sentenza degna di attenzione ben oltre i confini del diritto italiano.
Il punto di partenza: cosa ha stabilito la Corte di Cassazione italiana
La Corte di Cassazione è la corte suprema italiana, che si esprime su principi di diritto (piuttosto che sui fatti di un singolo caso) orientando con i suoi provvedimenti il modo in cui i giudici di merito, e in pratica le imprese, interpretano la legge. Con l’ordinanza n. 20945/2026, si è pronunciata su una questione che non manca di equivalenti altrove: quando una clausola onerosa è validamente approvata in un contratto concluso interamente online?
Il caso riguardava un contratto di fornitura di energia elettrica concluso online tra due imprese, con una clausola sul foro competente approvata tramite un “doppio flag”, ossia due caselle spuntate con un click del mouse. La Corte ha ritenuto ciò insufficiente [1]. Il suo ragionamento si fonda in parte sull’articolo 13 del Decreto Legislativo 70/2003 [2], che estende le regole ordinarie sulla formazione del contratto agli accordi conclusi elettronicamente per beni o servizi della società dell’informazione, il che significa che concludere un contratto online non è, di per sé, un motivo per attenuare il requisito di approvazione specifica che si applicherebbe offline.
Il ragionamento, in sintesi: anche in un ambiente digitale, l’approvazione di quella che il diritto italiano chiama clausola vessatoria – una clausola onerosa ai sensi dell’articolo 1341, secondo comma, del Codice Civile [3] – deve rimanere specifica; la Corte ammette che tale approvazione possa avvenire tramite firma elettronica, anche semplice; ma la spunta di una casella, per quante volte venga ripetuta – afferma la Corte – non rientra nella definizione di firma elettronica prevista dal Regolamento eIDAS [4], perché non produce dati elettronici collegati al firmatario in un modo che soddisfi tale definizione. Di conseguenza, il semplice point-and-click non può dimostrare né che l’atto sia attribuibile con certezza alla parte, né che il consenso a quella specifica clausola sia stato prestato consapevolmente. Come esempio illustrativo di soluzione idonea, la Corte cita l’inserimento di un codice monouso inviato via SMS o email [1], anche se il principio sottostante riguarda la natura dell’evento elettronico generato, non l’obbligatorietà di un singolo meccanismo di autenticazione.
Uno sguardo più da vicino: il ruolo della “forma scritta ad substantiam”
Per capire perché la Corte traccia il confine proprio nel punto in cui lo traccia, è utile allargare lo sguardo all’architettura più ampia del diritto italiano dei contratti in materia di forma scritta, un’architettura che la sentenza lascia deliberatamente sullo sfondo, ma che spiega pienamente il suo ragionamento. È anche un utile punto di riferimento per qualsiasi ordinamento che distingua, come fanno la maggior parte in una forma o nell’altra, tra requisiti di validità e mera efficacia probatoria.
Il diritto italiano distingue tra contratti che richiedono la forma scritta ad substantiam – come condizione di validità – ai sensi dell’articolo 1350 del Codice Civile [3] (trasferimenti immobiliari, alcune locazioni di lunga durata, e altre categorie elencate), e contratti per i quali la forma scritta non è un requisito di validità, ma può comunque rilevare a fini probatori o di equità contrattuale.
Per la prima categoria, la soglia è alta e non si abbassa: solo una firma elettronica qualificata o una firma digitale (la variante specificamente italiana costruita su una coppia di chiavi pubblica/privata) può validamente sostituire una firma autografa, a pena di nullità. Una firma elettronica semplice o anche avanzata non è sufficiente laddove la legge richiede la forma ad substantiam.
Per la seconda categoria – in cui rientra questo caso – la soglia è più bassa. L’articolo 20, comma 1-bis, del Codice dell’Amministrazione Digitale (Decreto Legislativo 82/2005, “CAD”) [5] riconosce pieno valore di forma scritta e l’efficacia probatoria di cui all’articolo 2702 del Codice Civile [3] a un documento informatico solo se è sottoscritto con firma digitale, firma elettronica qualificata o firma elettronica avanzata, oppure generato attraverso un processo di identificazione elettronica qualificata conforme alle regole AgID, idoneo a garantire la sicurezza, l’integrità e l’attribuzione univoca del documento al suo autore. Al di fuori di questi casi, il valore probatorio del documento è rimesso alla libera valutazione del giudice, sulla base della sicurezza, dell’integrità e dell’immutabilità del documento stesso.
È esattamente questo il vuoto che la sentenza della Cassazione colma per le clausole onerose: poiché l’approvazione di una clausola del genere in un contratto non ad substantiam non richiede il pieno valore di forma scritta, una firma elettronica semplice può essere sufficiente, ma deve effettivamente esserlo. Una spunta su una casella, secondo la Corte, semplicemente non lo è.
Un dubbio legittimo: la Corte è stata troppo rigida?
Vale la pena ricordare un’osservazione fatta da Giusella Finocchiaro e Laura Greco in un commento alla sentenza pubblicato su Il Sole 24 Ore [6]. Le autrici notano che la definizione di firma elettronica del Regolamento eIDAS [4] è stata deliberatamente formulata in modo ampio e tecnologicamente neutro, proprio per non escludere in anticipo metodi di firma non ancora immaginati al momento della sua redazione. Escludere del tutto il point-and-click dalla categoria delle firme elettroniche è quindi tutt’altro che una conclusione scontata. Vale la pena notare, di passaggio, che il Regolamento originario del 2014 è stato a sua volta modificato dall’”eIDAS2″ [4], che ha esteso il quadro normativo con il Portafoglio Europeo di Identità Digitale e ha aggiornato diverse disposizioni sui servizi fiduciari qualificati, un promemoria del fatto che questa è un’area del diritto in rapida evoluzione anche a livello UE, ben oltre il caso italiano qui discusso.
C’è una seconda osservazione, forse più utile per chi lavora quotidianamente con questi processi: la Cassazione nega validità alla spunta della casella perché, a suo dire, non dimostra che l’atto sia attribuibile alla parte contraente. Ma l’attribuibilità di una firma non dipende solo dall’atto di sottoscrizione considerato isolatamente, dipende anche da come il firmatario vi è arrivato: se è stato identificato in precedenza, se la sessione è stata tracciata, se esiste a monte un solido percorso di autenticazione. La sentenza non riporta ogni dettaglio del processo di firma utilizzato in quello specifico caso. Questo lascia un margine interpretativo genuino, e invita alla cautela sia chi vorrebbe liquidare il point-and-click come sempre insufficiente, sia chi lo considererebbe ancora accettabile senza guardare al processo che lo circonda.
Detto questo, il segnale della Corte è chiaro e va preso sul serio: affidarsi esclusivamente a una casella spuntata significa costruire su basi instabili. La domanda utile, allora, non è “dobbiamo cambiare tutto?” ma “quale livello di robustezza richiede effettivamente questo specifico contratto, questa specifica controparte, questo specifico rischio?”
Quattro scenari con non uno, ma due rafforzamenti opzionali
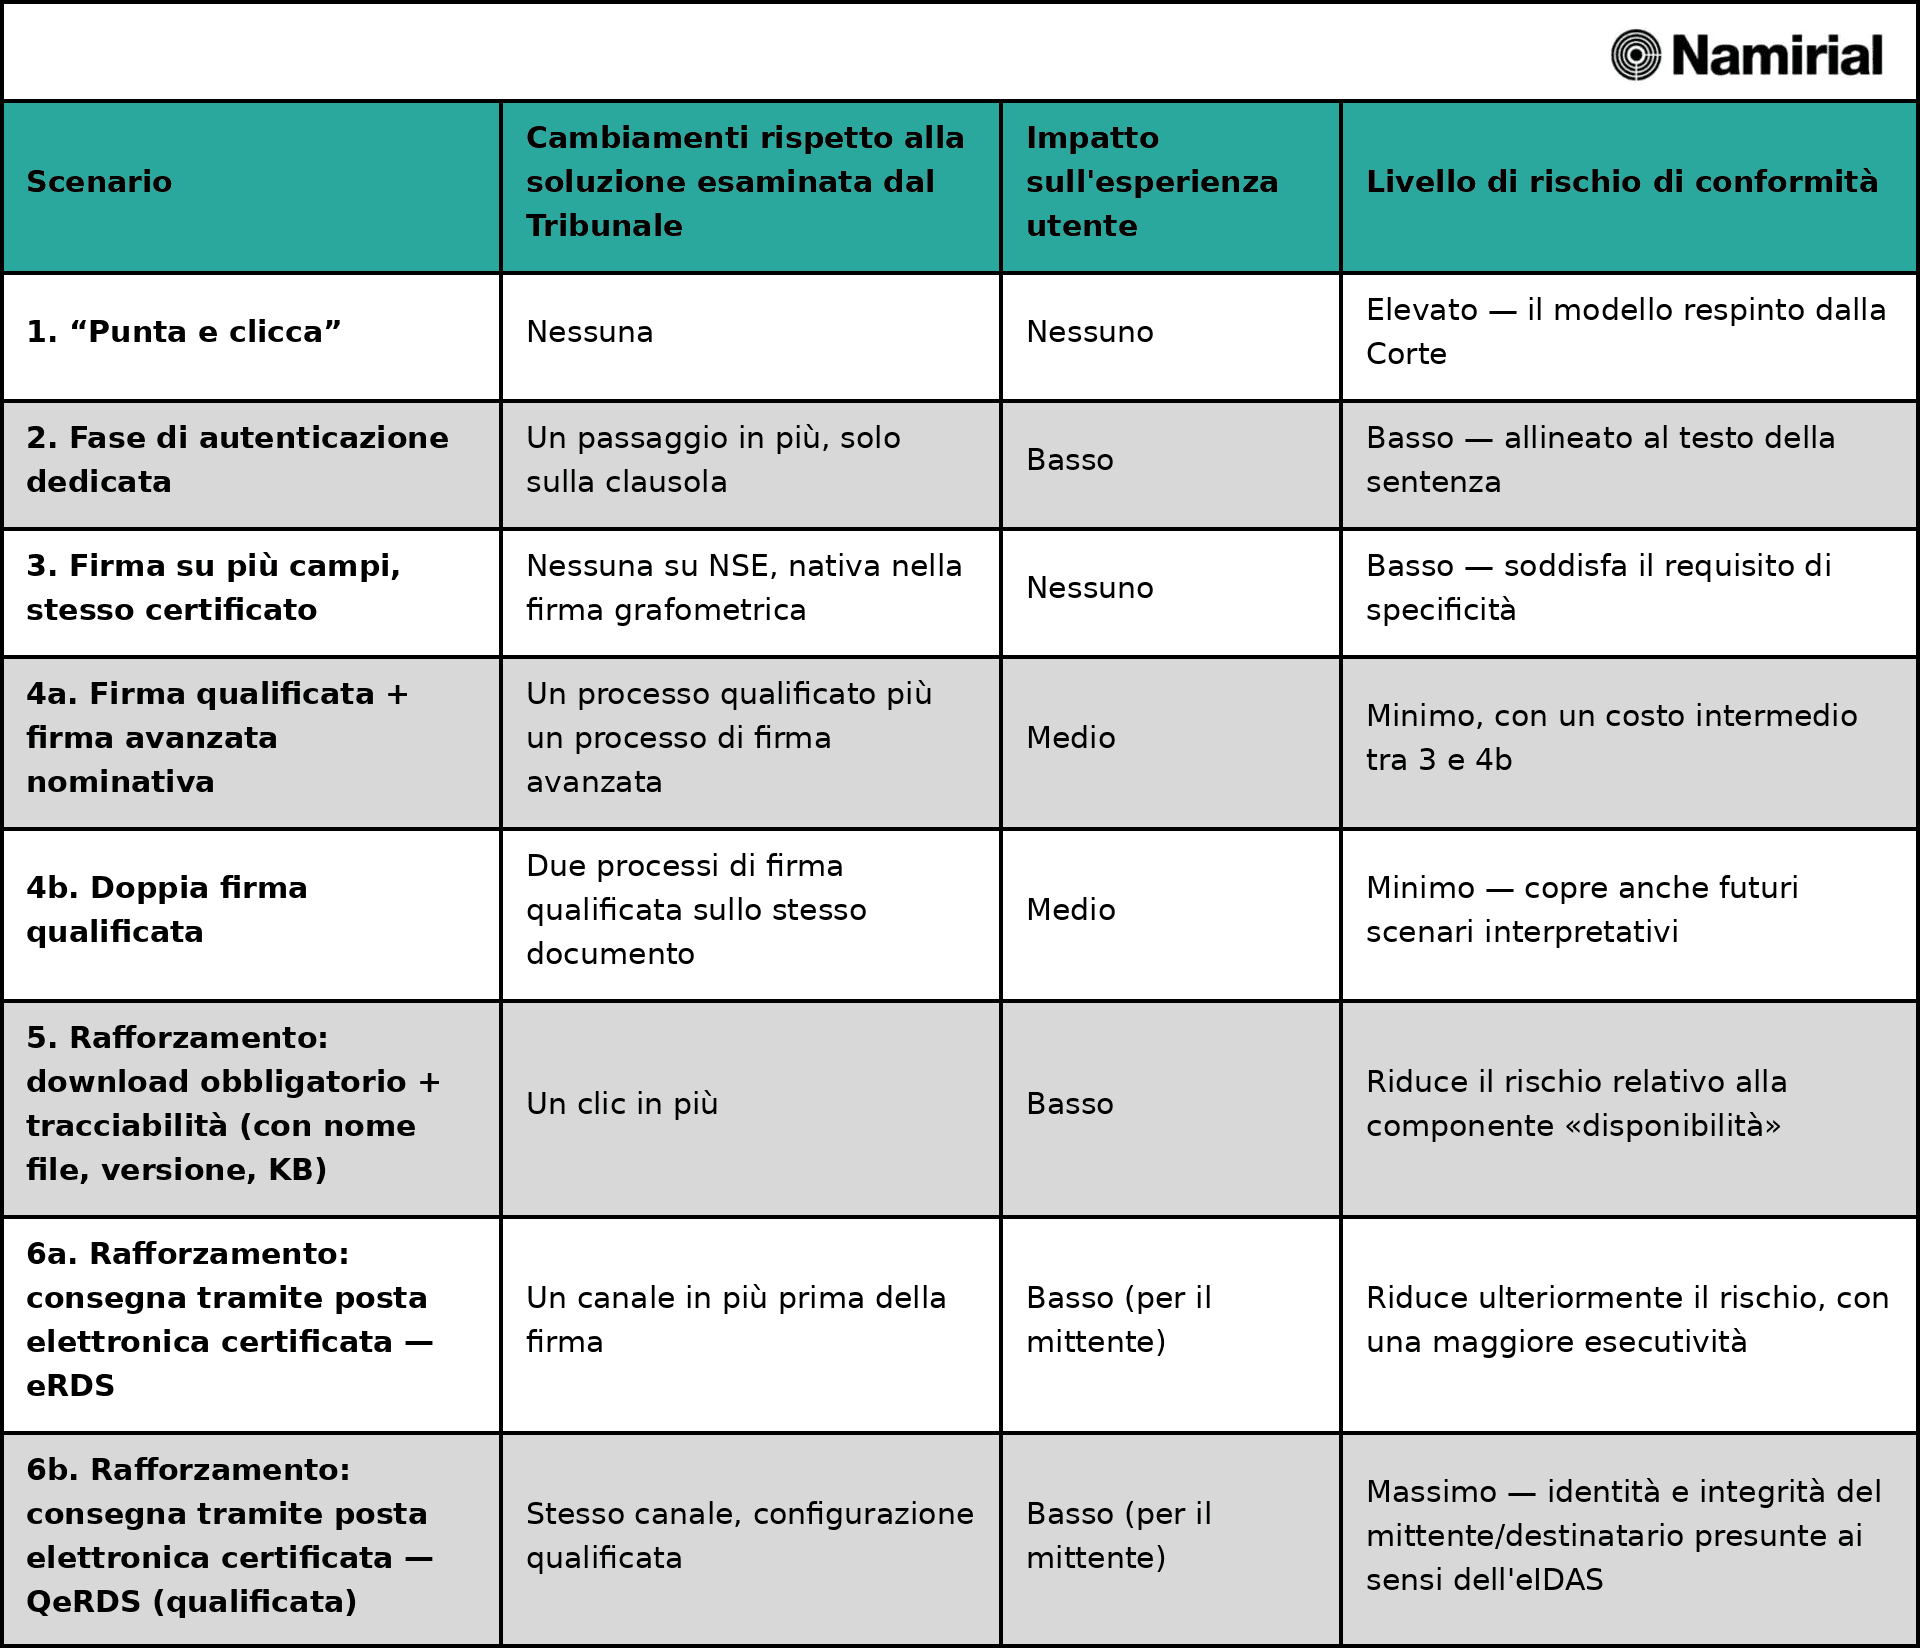
Riclassificando le opzioni tecniche oggi disponibili, su una moderna piattaforma di firma digitale si ottengono sei configurazioni distinte. Le prime quattro sono modalità alternative di approvazione della clausola onerosa in sé; le ultime due non sono alternative tra loro, ma passaggi di rafforzamento che affrontano un problema correlato, ma diverso (assicurarsi che la parte abbia effettivamente avuto la possibilità di accedere al documento prima di firmarlo) e possono essere aggiunte sopra a qualunque scenario di approvazione si scelga. Illustriamo questi scenari utilizzando le soluzioni di firma di Namirial, Namirial Sign Enterprise (NSE) per la firma remota/enterprise e Namirial Sign Personal per uso individuale.
Sull’approvazione della clausola onerosa
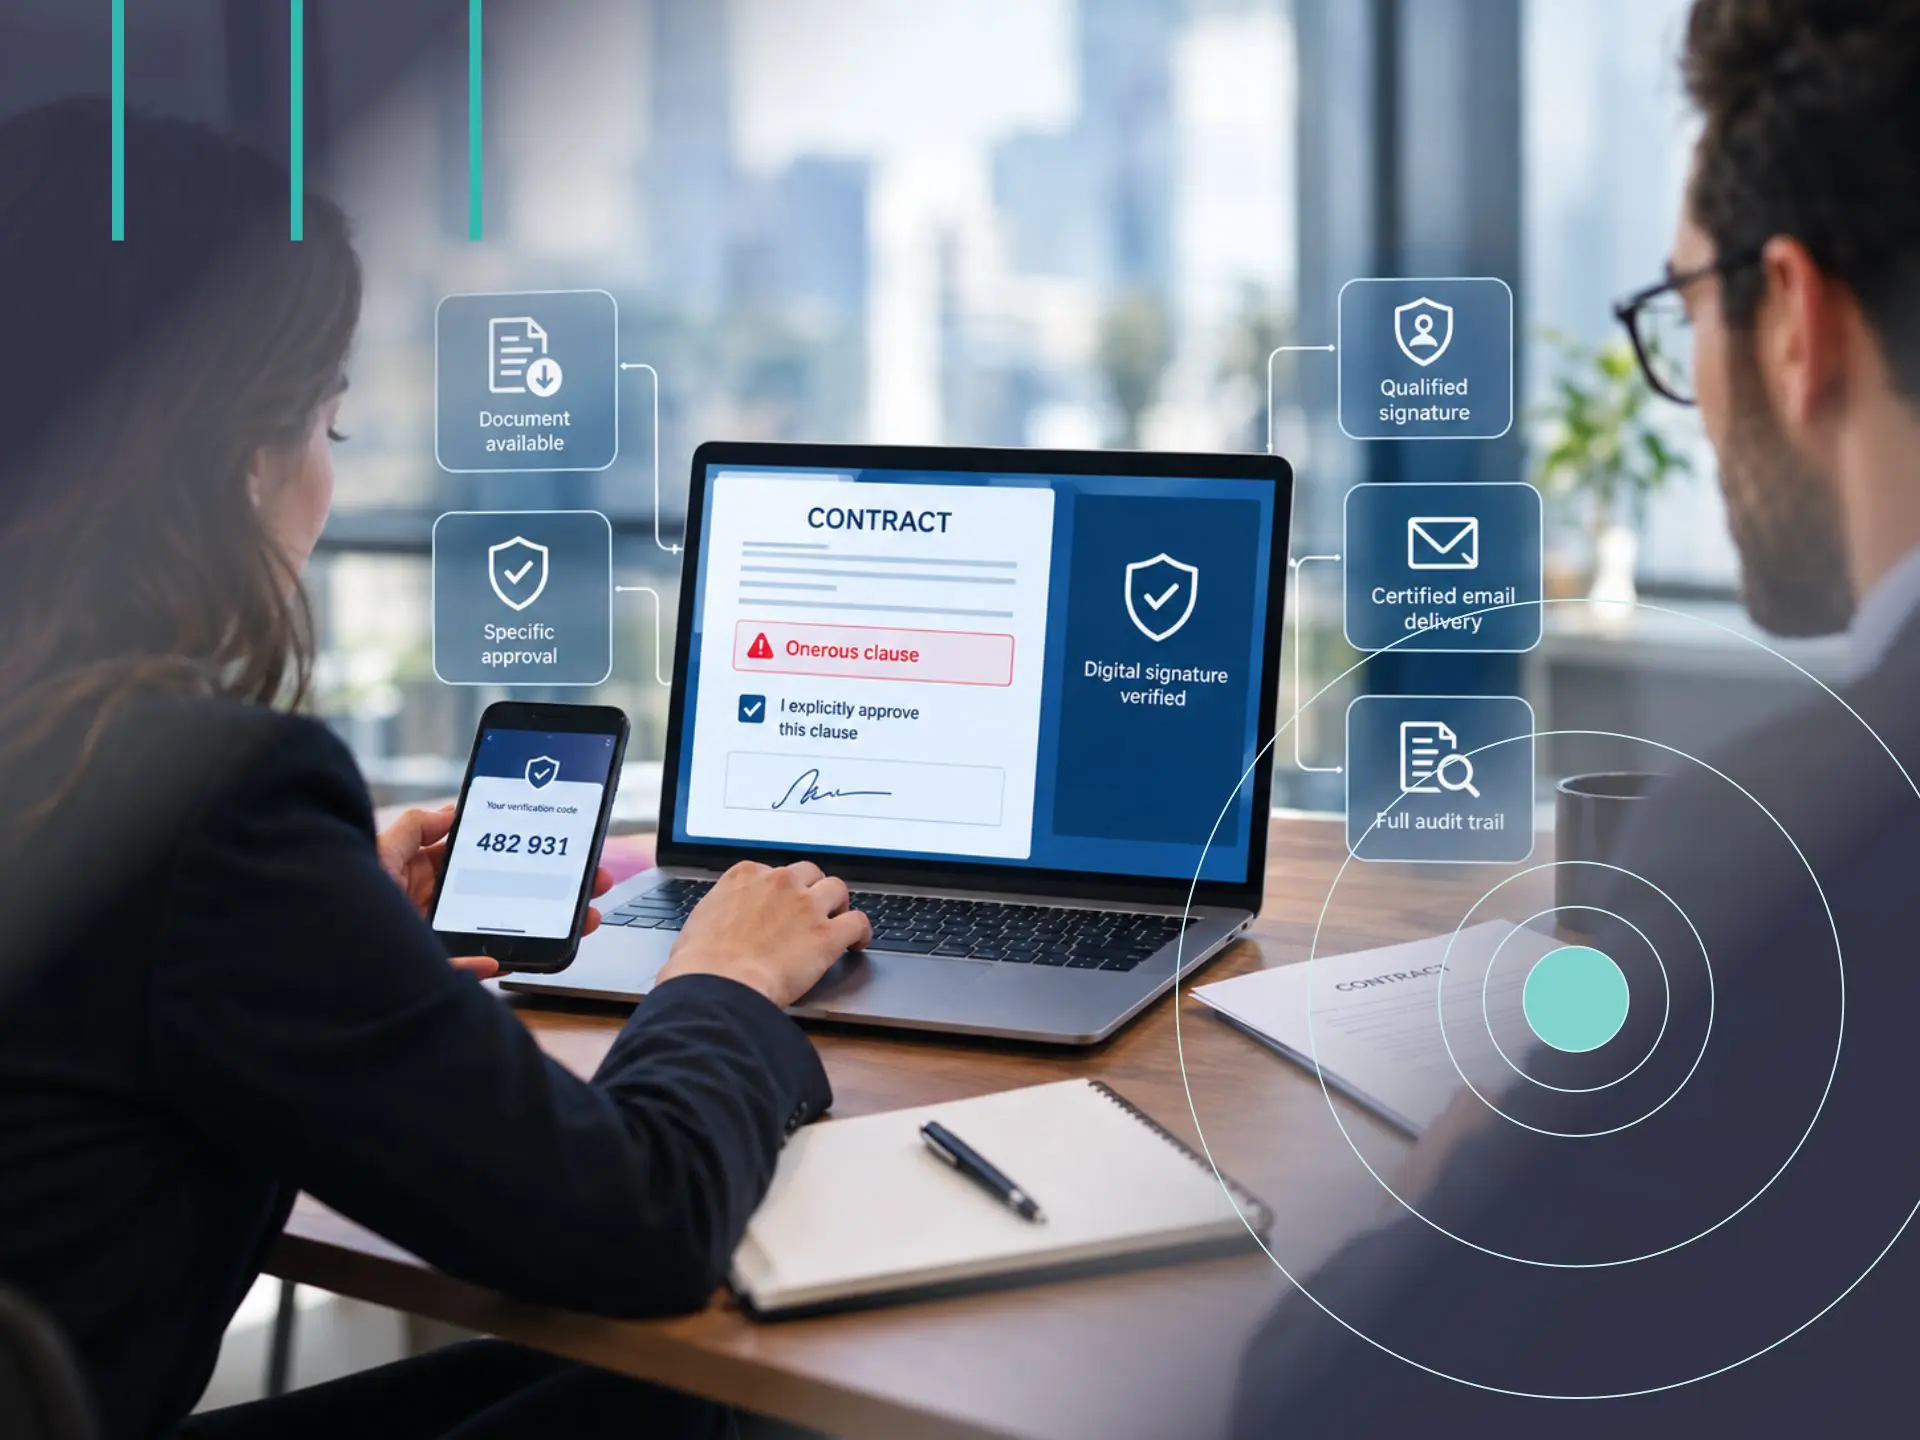
1 Soluzione base – accettazione tramite point-and-click. La parte spunta una casella dedicata alla clausola onerosa. Vale la pena notare che questo scenario non è sempre il click grezzo e non verificato che potrebbe sembrare: è anche il meccanismo alla base di flussi “headless” molto più sofisticati, in cui la casella si colloca sopra una sessione che ha già stabilito un’identificazione forte e un’autenticazione continua della parte; un approccio che diversi fornitori, e una parte crescente del mercato, stanno attivamente promuovendo come opzione predefinita e a basso attrito. Questo contesto può contare molto ai fini della questione dell’imputabilità discussa sopra. Ciò che non cambia è la conclusione specifica della Corte in questo caso: sulla base degli atti a sua disposizione, il doppio flag è stato ritenuto insufficiente a dimostrare che il consenso alla clausola fosse stato prestato consapevolmente. È opportuno tenere presente che l’articolo 25, paragrafo 1, del regolamento eIDAS stabilisce chiaramente che a una firma elettronica non può essere negata l’efficacia giuridica e l’ammissibilità come prova nei procedimenti giudiziari esclusivamente per il fatto che essa sia in forma elettronica o che non soddisfi i requisiti previsti per le firme elettroniche qualificate.
2 Soluzione intermedia – un passaggio di autenticazione dedicato per l’approvazione della clausola. La parte completa un passaggio di autenticazione distinto; il meccanismo specifico (ad esempio un codice monouso, o un altro fattore disponibile sulla piattaforma) è una scelta da valutare in base allo scenario di implementazione in atto, specificamente per approvare la clausola onerosa, separato da qualunque cosa autentichi il resto del contratto. È lo scenario che la Cassazione descrive quasi testualmente come idoneo: genera un evento elettronico attribuibile al firmatario e separato dal resto del flusso di accettazione. In termini di esperienza utente introduce un passaggio aggiuntivo gestibile.
3 Soluzione avanzata – firma della clausola con lo stesso certificato. Un unico certificato di firma qualificata viene utilizzato per generare più eventi di firma distinti sullo stesso documento: uno specificamente sulla clausola onerosa, uno o più sugli altri campi contrattuali. Su una piattaforma di firma remota come Namirial Sign Enterprise (NSE) questo avviene all’interno di un’unica sessione: il numero di firme rimane identico a quello già richiesto dal contratto, l’unico cambiamento è che la clausola onerosa riceve ora un proprio evento di firma invece di essere assorbita nel sigillo complessivo del documento. Sulla firma grafometrica questo comportamento è già nativo: tanti tratti quanti sono i campi firma, inclusa la clausola onerosa. Questa soluzione non richiede un secondo certificato e soddisfa pienamente il requisito di specificità, con un’esperienza utente sostanzialmente identica a quella odierna.
4 Soluzione rafforzata – firma con un nuovo certificato qualificato dedicato. Un secondo certificato, separato da quello utilizzato per gli altri campi, viene rilasciato e applicato specificamente alla clausola onerosa. Qui esistono due varianti, con costi e livelli di robustezza leggermente diversi:
• 4a – firma qualificata più una firma elettronica avanzata nominativa. Il certificato qualificato resta sugli altri campi contrattuali, mentre la clausola onerosa viene firmata con una firma elettronica avanzata che è comunque nominativa e attribuibile in modo affidabile al firmatario, ma senza il livello di certificazione (e il costo) di una firma qualificata. È una via di mezzo interessante: preserva la separazione dell’evento di firma che il principio di specificità implicitamente richiede, senza duplicare l’onere economico e procedurale di due distinti certificati qualificati.
• 4b – doppia firma qualificata, due certificati realmente distinti. Entrambi i certificati – quello sugli altri campi e quello sulla clausola onerosa – sono certificati di firma qualificata, rilasciati come due credenziali separate, ciascuna con il proprio legame identitario. È l’opzione più forte dal punto di vista probatorio, ma anche la più costosa da implementare, poiché richiede il rilascio e la gestione di due distinti certificati qualificati per lo stesso firmatario sullo stesso documento.
Una parola di cautela sulla 4b, perché è facile confonderla con lo scenario 3: se ciò che viene effettivamente implementato è un certificato di firma qualificata monouso (“usa e getta”) applicato due volte in sequenza all’interno della stessa sessione di firma – un uso sulla clausola onerosa, un uso sugli altri campi, ciascuno con la propria marca temporale – questo non è uno scenario realmente rafforzato. È, in sostanza, di nuovo lo scenario 3: un certificato, più eventi di firma. Lo scenario 4 guadagna il suo valore probatorio aggiuntivo solo se i due certificati sono credenziali realmente distinte (qualificate o meno), non due usi dello stesso certificato monouso.
Per essere chiari su entrambe le varianti: nessuna delle due è richiesta dal principio giuridico enunciato nella sentenza; la Corte fa esplicito riferimento a una firma elettronica che può essere “leggera” (ovvero né avanzata né qualificata), e lo scenario a certificato unico e più campi (punto 3) è già pienamente adeguato. Queste opzioni hanno senso non come obbligo di compliance, ma come margine di sicurezza aggiuntivo, per le organizzazioni che vogliono tutelarsi da un possibile futuro irrigidimento della giurisprudenza, ad esempio nei contratti con i consumatori, dove il rischio si somma a quello già imposto dai regimi sulle clausole abusive come quello UE o quello del Regno Unito.
Rafforzare il processo: dimostrare che il documento è stato effettivamente reso disponibile
La specificità dell’approvazione è una faccia della medaglia; l’altra è dimostrare che il documento è stato effettivamente reso disponibile prima della firma. A differenza degli scenari 1-4, che sono modalità alternative di approvazione della stessa clausola, gli scenari 5 e 6 non si escludono a vicenda, sono due livelli di rafforzamento che possono essere aggiunti sopra a qualunque scenario di firma si scelga, ciascuno rafforzando ulteriormente le prove.
5 Passaggio di rafforzamento – download obbligatorio prima della firma, tracciato nel registro di controllo. Sopra a uno qualsiasi dei quattro scenari di firma sopra descritti, la piattaforma può essere configurata per impedire la firma finché il documento non sia stato prima scaricato, registrando l’evento nel registro di controllo (audit trail). Per rendere questa prova realmente utile in una controversia, il log dovrebbe registrare più della semplice avvenuta esecuzione del download: dovrebbe registrare il nome file esatto e la versione scaricata, e la dimensione del file (in KB) effettivamente trasferita, insieme alla marca temporale e all’identificativo di sessione. Questo trasforma una generica voce “il documento è stato scaricato” in una prova che la versione specifica e definitiva del contratto – non una bozza, non un trasferimento parziale – ha effettivamente raggiunto il firmatario prima della firma. Si tratta di un’aggiunta a basso impatto dal punto di vista dell’esperienza utente – un click in più – che produce una prova significativamente più solida rispetto a un semplice flag di download.
6 Passaggio di rafforzamento – invio del documento tramite email certificata. Andando oltre un download tracciato, il documento può essere inviato alla parte attraverso un canale che garantisce in modo indipendente una data certa, l’integrità del contenuto e la prova della consegna, prima ancora che inizi il processo di firma. Un servizio come Namirial Notify EviMail è costruito esattamente per questo: registra le prove di elaborazione, invio, consegna, apertura e – dove configurato – l’esplicita accettazione o il rifiuto del contenuto da parte del destinatario, ciascuno con la propria marca temporale. Questo passaggio può essere aggiunto sopra allo scenario 5, oppure utilizzato da solo; in entrambi i casi, sposta la prova della disponibilità da un log interno alla piattaforma di firma a un canale indipendente e verificabile da terzi.
È corretto segnalare onestamente i limiti di questo scenario: per la maggior parte dei flussi di firma digitale ad alto volume, gli scenari da 1 a 5 coprono già i requisiti di specificità e disponibilità a livello di piattaforma, e aggiungere un passaggio separato di email certificata non è qualcosa di cui ogni contratto ha bisogno. Lo scenario 6 trova il suo spazio soprattutto ai margini – divulgazioni genuinamente ad alto rischio, o situazioni in cui un’organizzazione desidera specificamente un canale indipendente dalla piattaforma di firma stessa – più che come aggiunta di routine ai contratti quotidiani. Come per lo scenario di firma rafforzato sopra, anche qui esistono due varianti, con un diverso peso probatorio per la trasmissione del documento stesso:
• 6a – recapito elettronico certificato standard (eRDS). Utilizzato nella sua configurazione ordinaria, EviMail produce già prove solide e datate di invio, consegna e integrità del contenuto, sufficienti per la maggior parte delle controversie commerciali su se e quando un documento sia stato trasmesso.
• 6b – Servizio di Recapito Elettronico Certificato Qualificato (QeRDS). Namirial Notify è certificato anche come fornitore QeRDS ai sensi di eIDAS [4]. A questo livello, sia il mittente che il destinatario sono identificati in modo affidabile come parte della trasmissione stessa, e il servizio beneficia della presunzione dei servizi fiduciari qualificati prevista da eIDAS: l’integrità dei dati e l’esattezza della data e dell’ora indicate si presumono, e la trasmissione è riconosciuta come inviata e ricevuta dalle parti identificate, con il relativo effetto giuridico esecutivo in tutta l’UE. Laddove la trasmissione di un documento specifico rischi di essere contestata – non solo il suo contenuto, ma il fatto stesso che una determinata controparte lo abbia inviato o ricevuto – 6b è la variante che elimina il maggior numero di dubbi.
Scegliere tra le due varianti è a sua volta una decisione di mappatura degli scenari, non un default: per gli avvisi ordinari, la 6a è normalmente proporzionata; per le comunicazioni a più alto rischio, la versione definitiva di un contratto con clausole onerose, un avviso di recesso, una comunicazione regolamentare, la maggiore certezza della 6b vale di norma il passaggio aggiuntivo. Aggiunta sopra a un download tracciato (scenario 5), entrambe le varianti aggiungono un ulteriore livello, verificabile in modo indipendente, di opponibilità a terzi, particolarmente utile quando il contratto è probabilmente destinato al contenzioso, o quando l’organizzazione opera in settori (bancario, servizi finanziari, assicurativo) in cui la tracciabilità dell’informativa precontrattuale è già soggetta a uno scrutinio specifico.
Abbinare lo scenario al caso d’uso
Di fronte a una sentenza come questa, il rischio corre in due direzioni opposte. Da un lato, sottovalutare il segnale e continuare ad affidarsi al semplice point-and-click per le clausole onerose rilevanti, contando sull’incertezza interpretativa che la stessa Cassazione riconosce essere ancora aperta. Dall’altro, l’eccesso opposto: presentare l’opzione più costosa (il doppio certificato) come l’unica conforme, quando la sentenza stessa indica che è richiesto molto meno.
La scelta giusta dipende dal contratto, dalla controparte e dal settore. La tabella seguente delinea come i sei scenari tendono a mappare su situazioni reali comuni, come punto di partenza per la discussione, non come regola rigida:
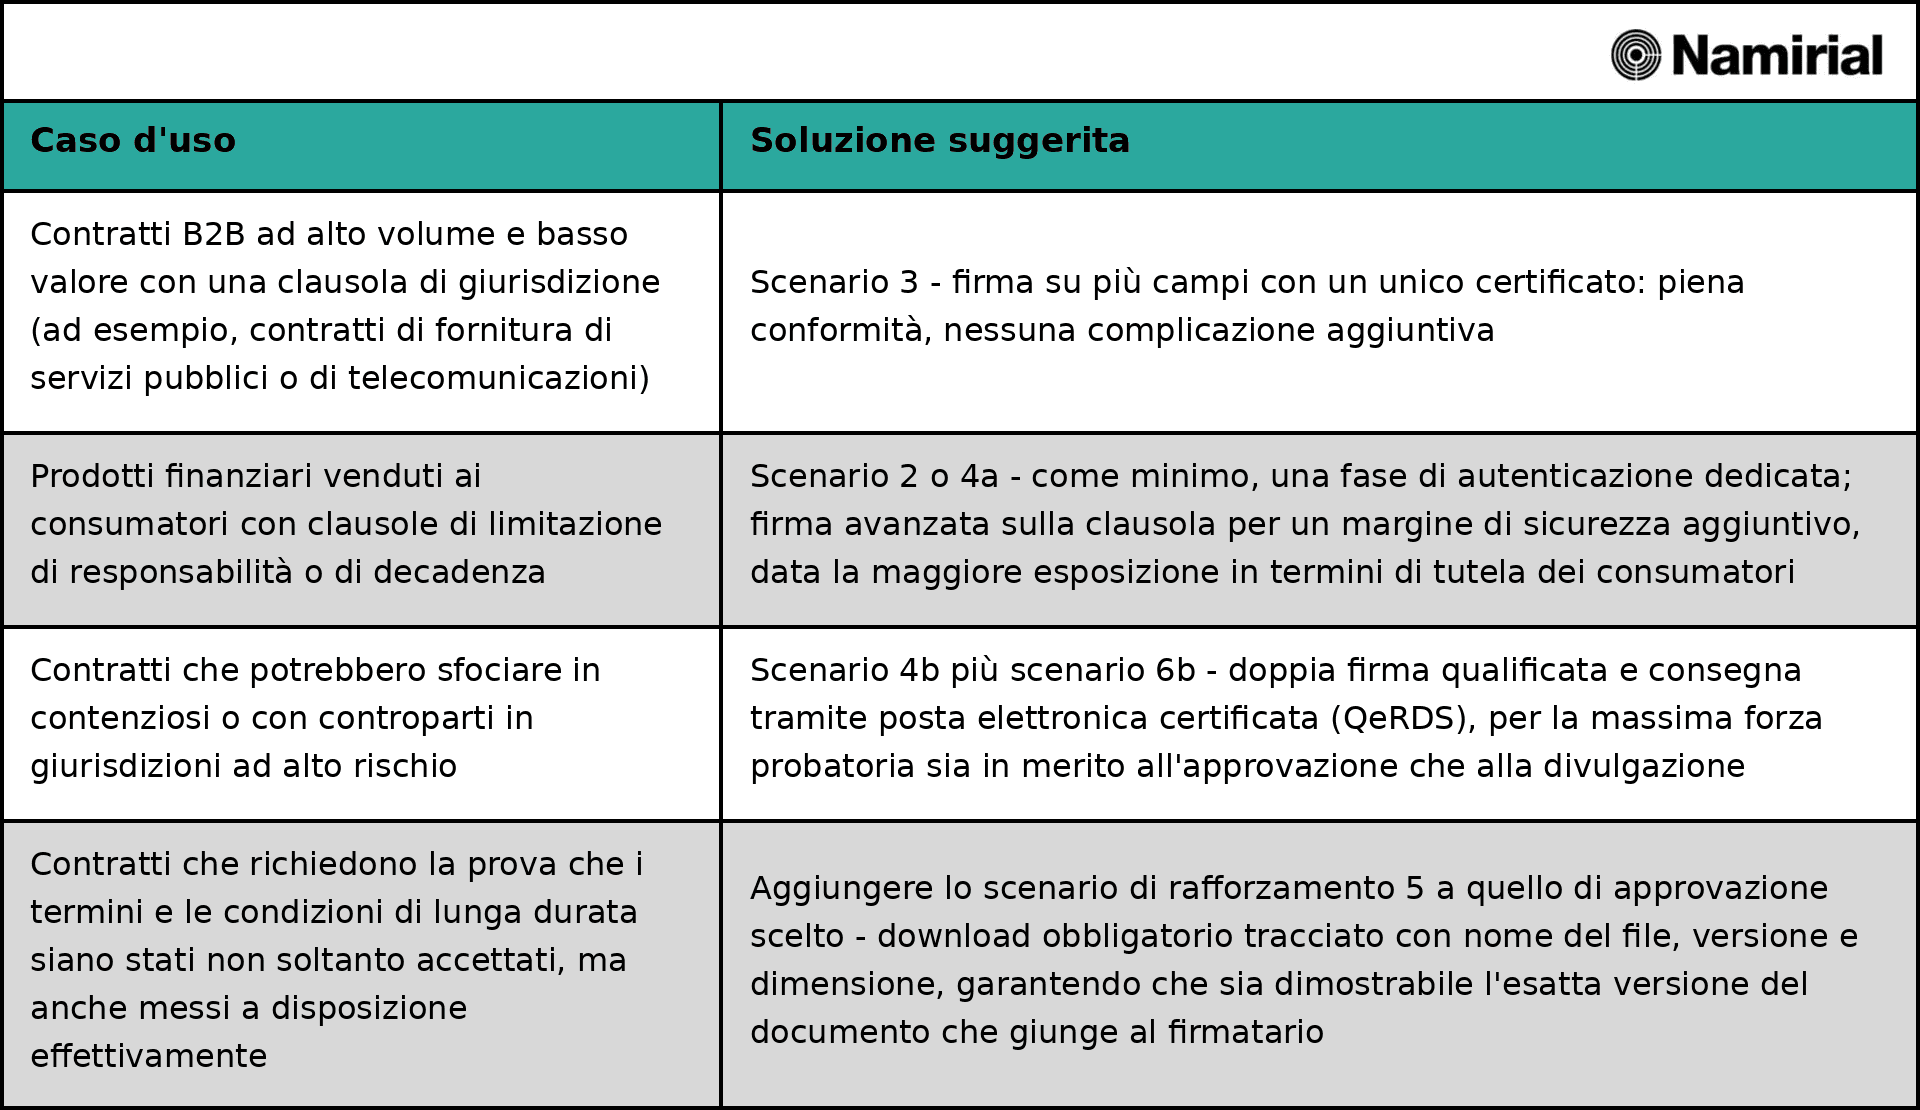
Mappare lo scenario sul caso d’uso, prima di sceglierne uno per default, è già la parte più importante del lavoro di compliance, ed è una decisione che vale la pena rivedere man mano che cambia il profilo di rischio di un contratto, non da prendere una volta per tutte.
Vale anche la pena sottolineare che gli scenari sopra descritti non sono un menu del tipo aut-aut. Possono essere combinati, e combinarli spinge ulteriormente il peso probatorio complessivo: abbinare il flusso base a un passaggio di firma rafforzato (1+4), o aggiungere una consegna email certificata sopra a questo (1+4+6), produce un quadro probatorio più solido di qualunque singolo scenario preso isolatamente, ogni ulteriore elemento di prova indipendente rende il quadro complessivo più difficile da contestare. Nulla di tutto ciò è legalmente richiesto secondo la sentenza della Corte di Cassazione. Combinare gli scenari è una questione di proporzionalità e propensione al rischio, non di compliance, una scelta deliberata di scambiare un po’ di attrito, o di costo, in più con un quadro probatorio che regga anche di fronte a una contestazione particolarmente ben organizzata o persistente.
Riferimenti
[1] Corte di Cassazione, ordinanza del 20 giugno 2026, n. 20945.
[2] Decreto Legislativo 9 aprile 2003, n. 70, recante attuazione in Italia della direttiva 2000/31/CE (direttiva sul commercio elettronico), il cui articolo 13 estende le norme ordinarie in materia di formazione dei contratti ai contratti conclusi per via elettronica relativi a beni o servizi della società dell’informazione.
[3] Codice Civile, articoli 1341 (approvazione specifica delle clausole onerose), 1350 (contratti che richiedono la forma scritta ad substantiam) e 2702 (valore probatorio del documento autenticato privatamente).
[4] Regolamento (UE) n. 910/2014 del Parlamento europeo e del Consiglio, del 23 luglio 2014, sull’identificazione elettronica e sui servizi di fiducia per le transazioni elettroniche nel mercato interno (“eIDAS”), modificato dal Regolamento (UE) 2024/1183 dell’11 aprile 2024 («eIDAS2»), che ha introdotto il quadro normativo relativo al Portafoglio di identità digitale europeo e ha aggiornato diverse disposizioni sui servizi di fiducia qualificati.
[5] Decreto legislativo 7 marzo 2005, n. 82 (Codice dell’Amministrazione Digitale, «CAD»), in particolare l’articolo 20, comma 1-bis.
[6] G. Finocchiaro, L. Greco, «Contratto telematico e approvazione delle clausole vessatorie: la Cassazione frena sul Point&click», Il Sole 24 Ore – Norme & Tributi Plus Diritto, 30 giugno 2026.