Une précision sur le champ d’application avant de commencer. Cet article ne porte pas vraiment sur le droit italien ; l’arrêt de la Cour de cassation n’est qu’un traitement judiciaire récent et détaillé de la question, dont les conclusions peuvent avoir des répercussions bien au-delà des frontières du droit italien. Il porte sur un problème auquel toute organisation exécutant des contrats numériques finit par se heurter, où qu’elle opère : comment prouver qu’une partie a consenti de manière spécifique et en connaissance de cause à une clause qui la désavantage. Par exemple, une limitation de responsabilité ou une clause attributive de juridiction, alors que l’ensemble du contrat a été conclu en quelques clics ? La plupart des systèmes juridiques qui exigent une protection renforcée pour ce type de clauses sont confrontés à la même question pratique, et les six schémas de mise en œuvre examinés ci-dessous sont transposables bien au-delà de la juridiction où ils ont été soumis à un contrôle judiciaire.
Les contrats se dématérialisent plus vite que la plupart des dispositifs de conformité ne parviennent à suivre. Marchés publics, fourniture d’énergie, produits bancaires, polices d’assurance, de plus en plus de documents autrefois signés sur papier sont désormais acceptés par un clic, un code ou une signature numérique, souvent dans plusieurs juridictions à la fois. C’est précisément cette évolution qui rend l’arrêt digne d’une attention particulière, bien au-delà des frontières du droit italien.
Le point de départ : ce qu’a jugé la Cour de cassation italienne
La Corte di Cassazione est la Cour suprême italienne. Elle se prononce sur les principes de droit, plutôt que sur les faits d’une affaire donnée, et ses décisions déterminent la manière dont les juridictions inférieures et, en pratique, les entreprises interprètent la loi à l’avenir. Par l’ordonnance n° 20945/2026, elle s’est prononcée sur une question qui ne manque pas d’équivalents ailleurs : à quelles conditions une clause onéreuse est-elle valablement approuvée dans un contrat conclu entièrement en ligne ?
L’affaire concernait un contrat de fourniture d’électricité conclu en ligne entre deux entreprises, avec une clause attributive de juridiction approuvée au moyen d’un « double drapeau », deux cases cochées d’un clic de souris. La Cour a jugé cela insuffisant [1]. Son raisonnement repose en partie sur l’article 13 du décret-loi 70/2003 [8], qui étend les règles ordinaires de formation du contrat aux accords conclus par voie électronique pour des biens ou services de la société de l’information, ce qui signifie que conclure un contrat en ligne ne constitue pas, en soi, un motif d’assouplir l’exigence d’approbation spécifique qui s’appliquerait hors ligne.
Le raisonnement, en résumé : même dans un environnement numérique, l’approbation de ce que le droit italien appelle une clausola vessatoria [9], une clause onéreuse au sens de l’article 1341, deuxième alinéa, du Code civil italien [3], doit demeurer spécifique ; la Cour admet qu’une telle approbation puisse être donnée au moyen d’une signature électronique, même simple ; mais cocher une case, même à plusieurs reprises, ne relève pas, précise la Cour, de la définition de la signature électronique posée par le règlement eIDAS [5], parce que cela ne produit pas de données électroniques liées au signataire d’une manière répondant à cette définition. En conséquence, le simple point-and-click ne peut prouver ni que l’acte est attribuable avec certitude à la partie, ni que le consentement à cette clause spécifique a été donné en connaissance de cause. À titre d’exemple d’une solution adaptée, la Cour cite la saisie d’un code à usage unique envoyé par SMS ou par e-mail [1], même si le principe sous-jacent porte sur la nature de l’événement électronique généré, et non sur le caractère obligatoire d’un mécanisme d’authentification en particulier.
Un examen plus approfondi : le rôle de la « forma scritta ad substantiam »
Pour comprendre pourquoi la Cour trace la ligne là où elle la trace, il est utile d’élargir le regard à l’architecture plus large du droit italien des contrats en matière de forme écrite, une architecture que l’arrêt laisse délibérément en arrière-plan, mais qui explique pleinement son raisonnement. C’est également un point de référence utile pour tout système juridique qui distingue, comme la plupart le font sous une forme ou une autre, entre exigences de validité et simple force probante.
Le droit italien distingue les contrats qui exigent la forme écrite ad substantiam, comme condition de validité en vertu de l’article 1350 du Code civil [3] (transferts immobiliers, certains baux de longue durée, et d’autres catégories énumérées), et les contrats pour lesquels la forme écrite n’est pas une exigence de validité mais peut néanmoins avoir une importance à des fins probatoires ou d’équité contractuelle.
Pour la première catégorie, le seuil est élevé et ne se négocie pas : seule une signature électronique qualifiée ou une signature numérique (la variante spécifiquement italienne fondée sur une paire de clés publique/privée) peut valablement se substituer à une signature manuscrite, sous peine de nullité. Une signature électronique simple, voire avancée, ne suffit pas là où la loi exige la forme ad substantiam.
Pour la seconde catégorie, celle où se situe cette affaire, le seuil est plus bas. L’article 20, alinéa 1-bis, du Code de l’administration numérique (décret-loi 82/2005, « CAD ») [4] accorde la pleine valeur de forme écrite et l’effet probatoire de l’article 2702 du Code civil [3] à un document numérique uniquement s’il est signé au moyen d’une signature numérique, d’une signature électronique qualifiée ou d’une signature électronique avancée, ou généré au moyen d’un processus d’identification électronique qualifié conforme aux règles de l’AgID, capable de garantir la sécurité, l’intégrité et l’attribution non équivoque du document à son auteur. En dehors de ces cas, la valeur probante du document est laissée à l’appréciation souveraine du juge, sur la base de la sécurité, de l’intégrité et de l’immutabilité du document lui-même.
C’est précisément la lacune que l’arrêt de la Cassazione comble en ce qui concerne les clauses onéreuses : puisque l’approbation d’une telle clause dans un contrat non ad substantiam n’exige pas la pleine valeur de forme écrite, une signature électronique simple peut suffire, mais elle doit effectivement en être une. Une case cochée, selon la Cour, ne l’est tout simplement pas.
Un doute légitime : la Cour a-t-elle été trop stricte ?
Il convient de revenir sur une observation formulée par Giusella Finocchiaro et Laura Greco dans un commentaire de l’arrêt publié dans Il Sole 24 Ore [2]. Les auteures notent que la définition de la signature électronique du règlement eIDAS [5] a été délibérément rédigée de manière large et technologiquement neutre, précisément afin de ne pas exclure par avance des méthodes de signature qui n’avaient pas encore été envisagées au moment de sa rédaction. Exclure entièrement le point-and-click de la catégorie des signatures électroniques est donc loin de faire consensus. Il convient également de noter que le règlement d’origine de 2014 a depuis été modifié par « eIDAS2 » [5], qui a étendu le cadre normatif avec le portefeuille européen d’identité numérique et mis à jour plusieurs dispositions relatives aux services de confiance qualifiés. Cela rappelle que ce domaine du droit évolue rapidement, même au niveau de l’UE, bien au-delà du cas italien examiné ici.
Il existe une seconde observation, sans doute plus utile pour ceux qui travaillent quotidiennement avec ces processus : la Cassazione refuse toute validité à la case cochée au motif qu’elle ne prouverait pas que l’acte est attribuable à la partie contractante. Mais l’attribuabilité d’une signature ne dépend pas uniquement de l’acte de signature considéré isolément. Elle dépend aussi du parcours ayant conduit à la signature : si le signataire a été identifié au préalable, si la session a été tracée et s’il existe en amont un processus d’authentification solide. L’arrêt ne rapporte pas tous les détails du processus de signature utilisé dans cette affaire précise. Cela laisse une véritable marge d’interprétation et invite à la prudence, aussi bien pour ceux qui considéreraient le point-and-click comme systématiquement insuffisant que pour ceux qui le jugeraient acceptable sans examiner le processus qui l’entoure.
Cela dit, le signal de la Cour est clair et doit être pris au sérieux : s’appuyer uniquement sur une case cochée reste une approche fragile. La question n’est donc pas « faut-il tout changer ? », mais plutôt « quel niveau de robustesse est réellement nécessaire au regard du contrat, de la partie concernée et du niveau de risque ? »
Quatre scénarios avec deux renforcements optionnels, pas un seul
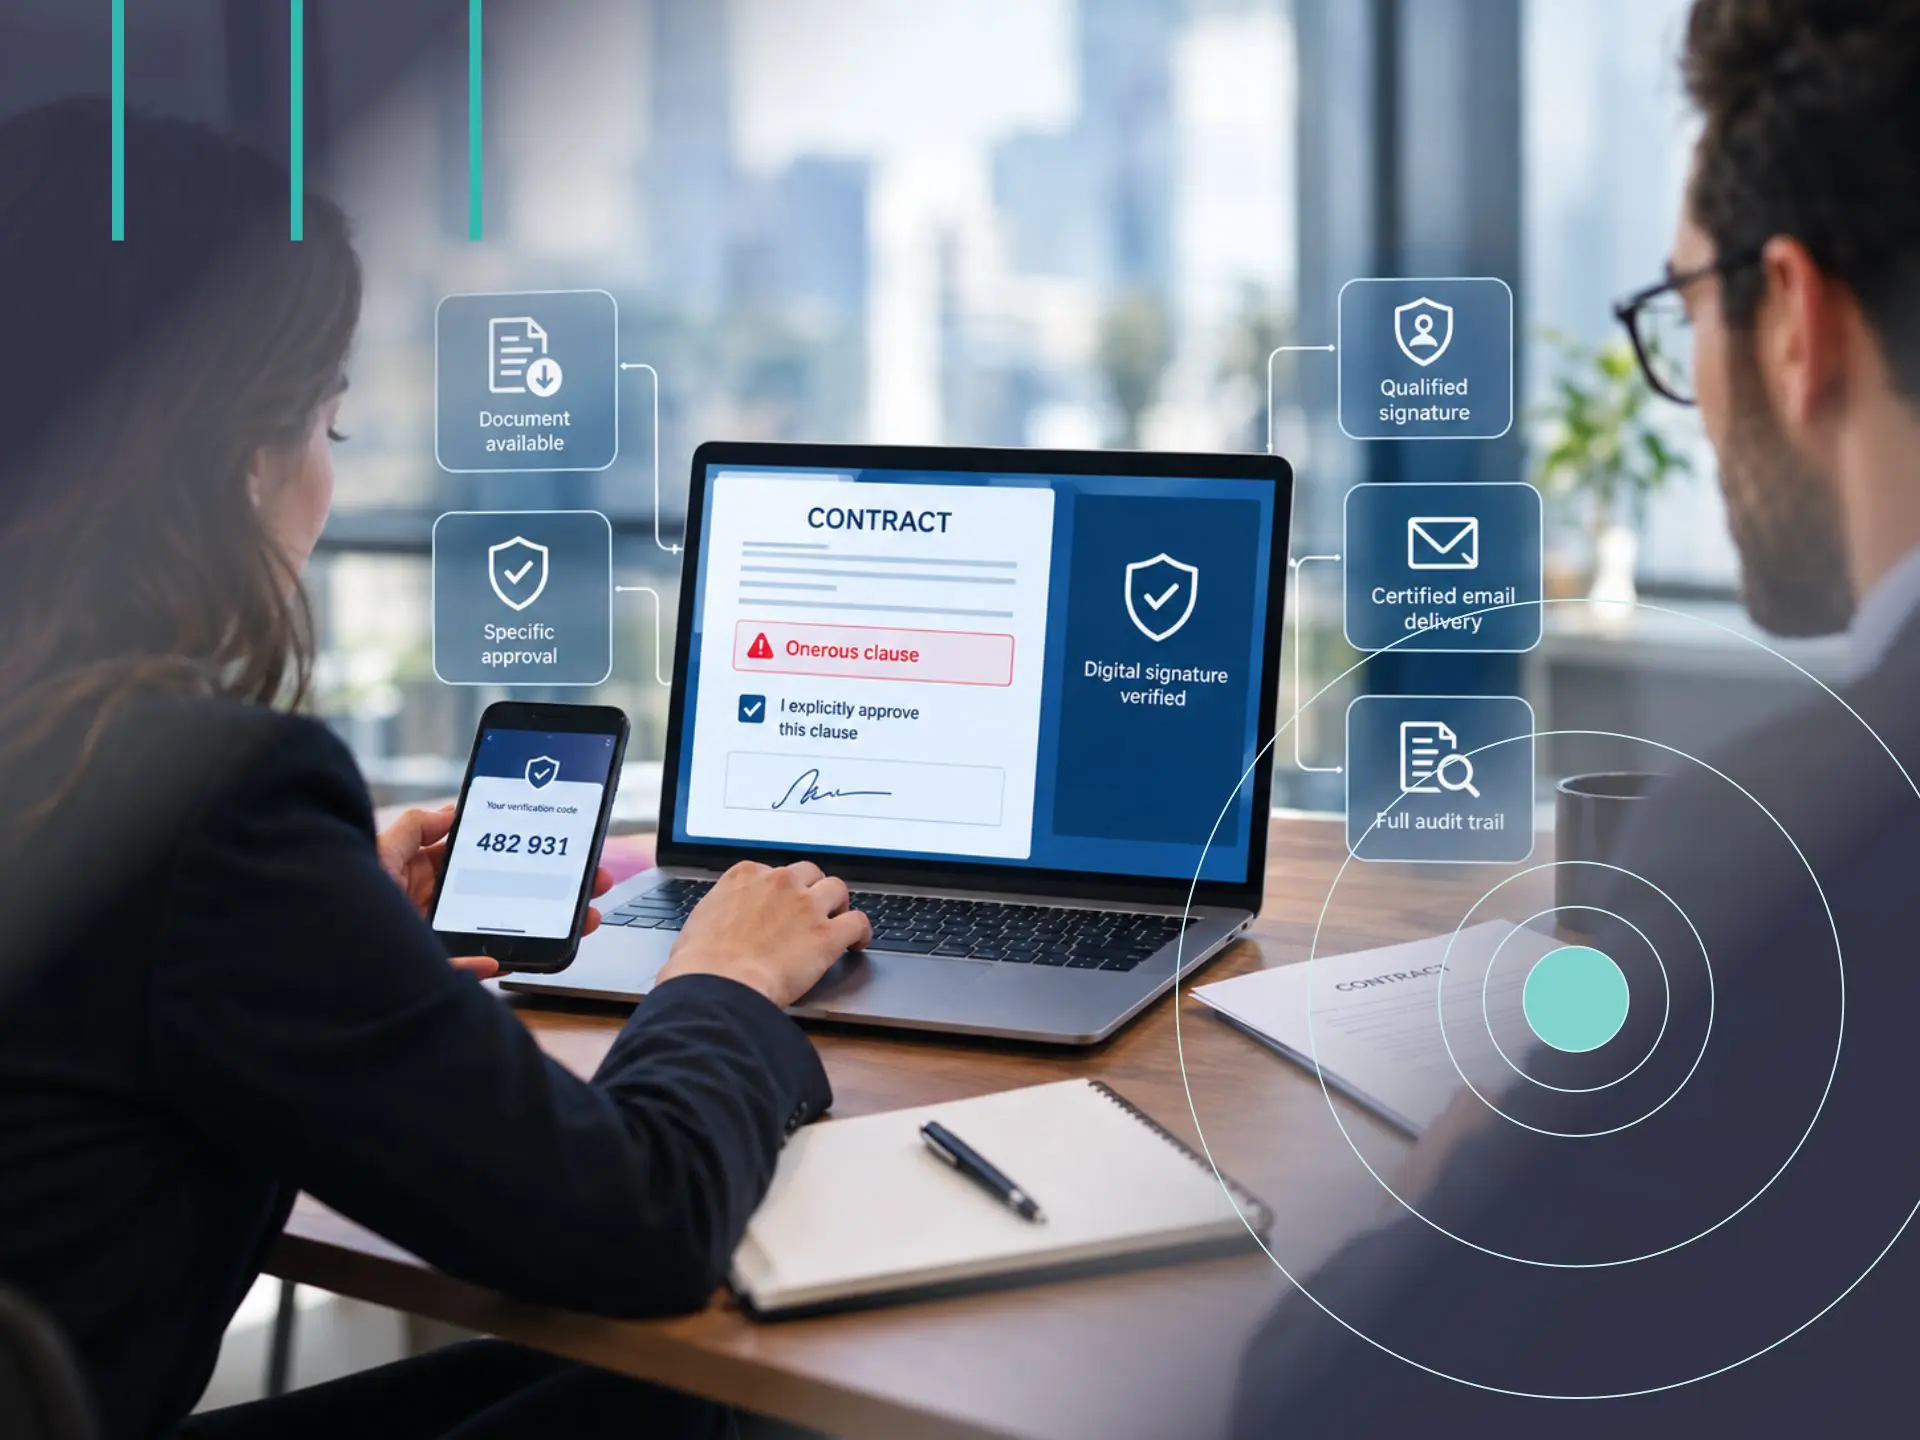
En reclassant les options techniques disponibles aujourd’hui sur une plateforme moderne de signature numérique, on obtient six configurations distinctes. Les quatre premières correspondent à différentes modalités d’approbation de la clause onéreuse elle-même. Les deux dernières sont des étapes de renforcement qui répondent à un enjeu connexe mais différent : s’assurer que la partie a effectivement eu la possibilité d’accéder au document avant de le signer. Elles peuvent être ajoutées à n’importe quel scénario d’approbation choisi. Nous les illustrons à l’aide des solutions de signature de Namirial : Namirial Sign Enterprise (NSE) pour la signature à distance et en entreprise, et Namirial Sign Personal pour un usage individuel.
Sur l’approbation de la clause onéreuse
1. Solution de base : acceptation par point-and-click. La partie coche une case dédiée à la clause onéreuse. Ce scénario ne se limite toutefois pas toujours à un simple clic non vérifié. Il peut également s’intégrer à des flux « headless » plus sophistiqués, dans lesquels la case à cocher intervient au cours d’une session ayant déjà permis une identification forte et une authentification continue de la partie. Plusieurs fournisseurs, ainsi qu’une part croissante du marché, proposent cette approche comme une option fluide et sans friction. Ce contexte peut jouer un rôle important dans la question de l’imputabilité évoquée ci-dessus. La conclusion de la Cour dans cette affaire reste néanmoins inchangée : sur la base du dossier dont elle disposait, le fait de cocher deux cases a été jugé insuffisant pour prouver que le consentement à la clause avait été donné en connaissance de cause. Il convient de garder à l’esprit que l’article 25, paragraphe 1, du règlement eIDAS stipule clairement qu’une signature électronique ne peut se voir refuser sa valeur juridique et son admissibilité comme preuve dans le cadre d’une procédure judiciaire au seul motif qu’elle se présente sous forme électronique ou qu’elle ne répond pas aux exigences applicables aux signatures électroniques qualifiées.
2. Solution intermédiaire : une étape d’authentification dédiée à l’approbation de la clause. La partie effectue une étape d’authentification distincte spécifiquement pour approuver la clause onéreuse, indépendamment de l’authentification utilisée pour le reste du contrat. Le mécanisme précis, par exemple un code à usage unique ou un autre facteur disponible sur la plateforme, est à déterminer selon le scénario de mise en œuvre retenu. C’est le scénario que la Cassazione décrit comme adapté : il génère un événement électronique attribuable au signataire et distinct du reste du parcours d’acceptation. En termes d’expérience utilisateur, cela introduit une étape supplémentaire, mais avec un impact limité.
3. Solution avancée : signer la clause avec le même certificat. Un seul certificat de signature qualifiée est utilisé pour générer plusieurs événements de signature distincts sur le même document : un spécifiquement dédié à la clause onéreuse, et un ou plusieurs aux autres champs contractuels. Sur une plateforme de signature à distance comme Namirial Sign Enterprise (NSE), cela s’effectue au cours d’une même session. Le nombre de signatures reste identique à celui déjà exigé par le contrat, le seul changement étant que la clause onéreuse dispose de son propre événement de signature au lieu d’être intégrée à la signature globale du document. Avec la signature graphométrique, ce fonctionnement est déjà natif : chaque champ de signature, y compris celui de la clause onéreuse, dispose de son propre tracé. Cette solution ne nécessite pas de second certificat et satisfait pleinement à l’exigence de spécificité, tout en conservant une expérience utilisateur quasiment identique.
4. Solution renforcée : signer avec un nouveau certificat qualifié dédié. Un second certificat, distinct de celui utilisé pour les autres champs, est délivré et utilisé spécifiquement pour la clause onéreuse. Deux variantes sont possibles, avec des coûts et des niveaux de robustesse légèrement différents :
• 4a, signature qualifiée plus une signature électronique avancée nominative. Le certificat qualifié reste sur les autres champs contractuels, tandis que la clause onéreuse est signée au moyen d’une signature électronique avancée qui demeure nominative et attribuable de manière fiable au signataire, mais sans le niveau de certification (ni le coût) d’une signature qualifiée. C’est un intéressant compromis : il préserve la séparation de l’événement de signature qu’implique le principe de spécificité, sans dupliquer la charge économique et procédurale de deux certificats qualifiés distincts.
• 4b, double signature qualifiée, avec deux certificats véritablement distincts. Les deux certificats, celui utilisé pour les autres champs et celui dédié à la clause onéreuse, sont des certificats de signature qualifiée délivrés comme deux identifiants distincts, chacun étant associé à l’identité du signataire. C’est l’option la plus solide du point de vue probatoire, mais aussi la plus coûteuse à mettre en œuvre, car elle nécessite la délivrance et la gestion de deux certificats qualifiés distincts pour le même signataire sur le même document.
Un point de vigilance concernant la 4b, car elle peut facilement être confondue avec le scénario 3 : si un certificat de signature qualifiée à usage unique (« jetable ») est utilisé deux fois au cours de la même session de signature, une fois pour la clause onéreuse et une fois pour les autres champs, avec un horodatage propre à chaque signature, il ne s’agit pas d’un scénario véritablement renforcé. Il s’agit, en substance, du scénario 3 : un seul certificat pour plusieurs événements de signature. Le scénario 4 n’apporte une force probante supplémentaire que si les deux certificats sont véritablement distincts (qualifiés ou non), et non lorsqu’il s’agit de deux utilisations du même certificat à usage unique.
Pour être clair sur les deux variantes : aucune des deux n’est exigée par le principe juridique énoncé dans l’arrêt. La Cour fait explicitement référence à une signature électronique qui peut être simple, c’est-à-dire ni avancée ni qualifiée, et le scénario à certificat unique et à champs multiples (point 3) est déjà pleinement adapté. Ces options constituent plutôt une marge de sécurité supplémentaire pour les organisations qui souhaitent se prémunir contre un éventuel durcissement de la jurisprudence, notamment dans les contrats de consommation, où s’ajoutent les exigences liées aux régimes relatifs aux clauses abusives, comme ceux de l’UE ou du Royaume-Uni.
Renforcer le processus : prouver que le document a effectivement été mis à disposition
La spécificité de l’approbation constitue un premier aspect de la question. Le second consiste à prouver que le document a effectivement été mis à disposition avant la signature. Contrairement aux scénarios 1 à 4, qui correspondent à différentes modalités d’approbation de la même clause, les scénarios 5 et 6 ne s’excluent pas mutuellement. Il s’agit de deux niveaux de renforcement qui peuvent être ajoutés à n’importe quel scénario de signature choisi afin de renforcer davantage la valeur probante.
5. Étape de renforcement : téléchargement obligatoire avant la signature, tracé dans le journal d’audit. En complément de chacun des quatre scénarios de signature décrits ci-dessus, la plateforme peut être configurée pour empêcher la signature tant que le document n’a pas été téléchargé, tout en consignant cet événement dans le journal d’audit. Pour que cette preuve soit réellement utile en cas de litige, le journal devrait enregistrer non seulement le téléchargement, mais également le nom exact du fichier et la version téléchargée, ainsi que la taille du fichier (en Ko) effectivement transférée, l’horodatage et l’identifiant de session. Cela permet de transformer une simple mention « le document a été téléchargé » en une preuve que la version spécifique et définitive du contrat, et non un brouillon ou un transfert partiel, est effectivement parvenue au signataire avant la signature. Cette étape a un faible impact sur l’expérience utilisateur, puisqu’elle ne nécessite qu’un clic supplémentaire, tout en apportant une preuve sensiblement plus solide qu’un simple indicateur de téléchargement.
6. Étape de renforcement : envoi du document par e-mail certifié. Pour aller plus loin qu’un téléchargement tracé, le document peut être envoyé à la partie via un canal garantissant de manière indépendante une date certaine, l’intégrité du contenu et la preuve de sa remise, avant même le début du processus de signature. Un service tel que Namirial Notify EviMail est précisément conçu à cet effet : il enregistre les preuves de traitement, d’envoi, de remise et d’ouverture ainsi que, lorsque cette option est configurée, l’acceptation ou le refus explicite du contenu par le destinataire, avec un horodatage pour chaque événement. Cette étape peut être ajoutée au scénario 5 ou utilisée seule. Dans les deux cas, la preuve de la mise à disposition ne repose plus uniquement sur le journal interne de la plateforme de signature, mais également sur un canal indépendant et vérifiable par un tiers.
Il convient toutefois de préciser les limites de ce scénario : pour la plupart des flux de signature numérique à fort volume, les scénarios 1 à 5 couvrent déjà les exigences de spécificité et de disponibilité au niveau de la plateforme. L’ajout d’une étape distincte d’e-mail certifié n’est donc pas nécessaire pour chaque contrat. Le scénario 6 est principalement adapté aux transmissions à forts enjeux ou aux situations dans lesquelles une organisation souhaite disposer d’un canal indépendant de la plateforme de signature elle-même, plutôt qu’aux contrats du quotidien. Comme pour le scénario de signature renforcée présenté ci-dessus, deux variantes sont possibles, avec une force probante différente concernant la transmission du document.
• 6a, service de remise électronique recommandée standard (eRDS). Utilisé dans sa configuration ordinaire, EviMail produit déjà une preuve solide et horodatée de l’envoi, de la remise et de l’intégrité du contenu. Cette preuve est suffisante pour la plupart des litiges commerciaux portant sur la question de savoir si un document a été transmis et à quel moment.
• 6b, service qualifié de remise électronique recommandée (QeRDS). Namirial Notify est également certifié en tant que prestataire QeRDS au titre du règlement eIDAS [5]. À ce niveau, l’expéditeur et le destinataire sont tous deux identifiés de manière fiable dans le cadre de la transmission. Le service bénéficie également des présomptions associées aux services de confiance qualifiés en vertu d’eIDAS : l’intégrité des données ainsi que l’exactitude de la date et de l’heure indiquées sont présumées, et la transmission est considérée comme ayant été envoyée et reçue par les parties identifiées, avec les effets juridiques correspondants dans toute l’UE. Lorsque la transmission d’un document risque d’être contestée, qu’il s’agisse de son contenu ou du fait même qu’une partie l’ait envoyé ou reçu, le scénario 6b est celui qui offre le niveau de garantie le plus élevé.
Choisir entre les deux variantes dépend avant tout du cas d’utilisation et ne doit pas se faire par défaut : pour les communications courantes, la 6a est généralement suffisante ; pour les transmissions à enjeux plus élevés, comme la version définitive d’un contrat comportant des clauses onéreuses, un avis de résiliation ou une communication réglementaire, la garantie supplémentaire offerte par la 6b justifie généralement cette étape supplémentaire. Associée à un téléchargement tracé (scénario 5), chacune des deux variantes apporte un niveau de preuve supplémentaire, vérifiable de manière indépendante et opposable aux tiers. Cela est particulièrement utile lorsque le contrat est susceptible de donner lieu à un contentieux ou lorsque l’organisation opère dans des secteurs comme la banque, les services financiers ou l’assurance, où la traçabilité de l’information précontractuelle fait déjà l’objet d’un contrôle spécifique.
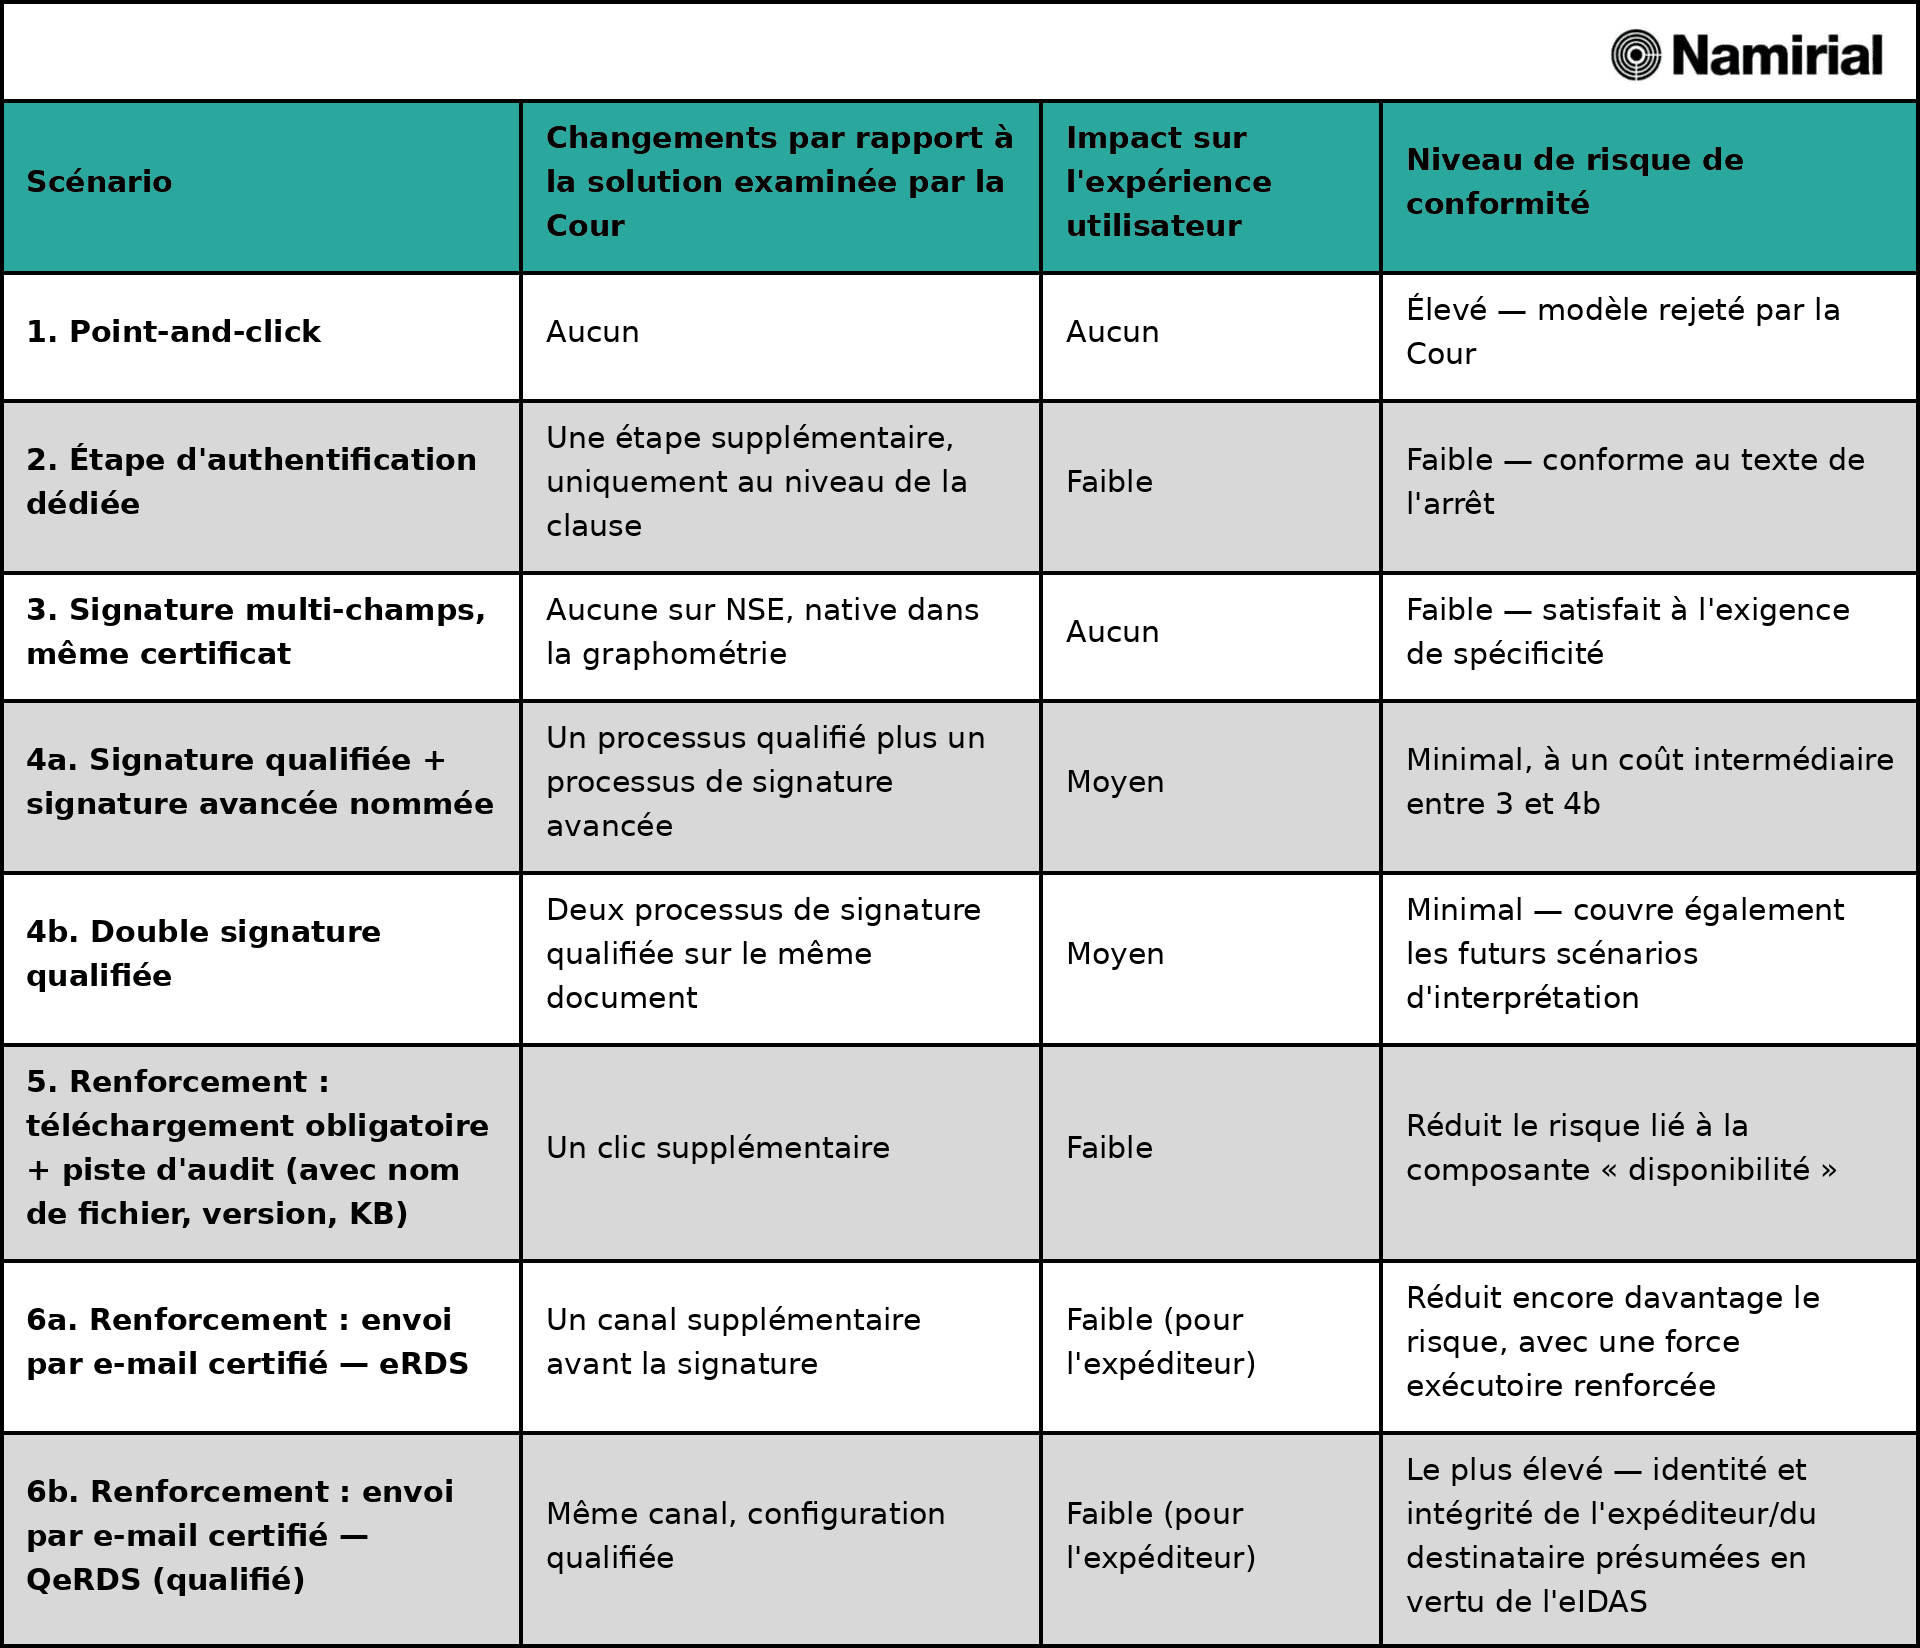
Tableau de référence rapide
Adapter le scénario au cas d’utilisation
Face à un arrêt comme celui-ci, deux risques opposés se présentent. D’une part, celui de sous-estimer la portée de la décision et de continuer à se fier au simple « point-and-click » pour les clauses onéreuses concernées, en s’appuyant sur l’incertitude d’interprétation que la Cour de cassation elle-même reconnaît comme persistante. D’autre part, celui de tomber dans l’excès inverse en présentant l’option la plus coûteuse, le double certificat, comme la seule conforme, alors que l’arrêt lui-même indique que les exigences sont bien moindres.
Le bon choix dépend du contrat, de la contrepartie et du secteur d’activité. Le tableau suivant montre comment les six scénarios peuvent s’appliquer à différentes situations courantes. Il constitue un point de départ pour orienter le choix, et non une règle stricte :
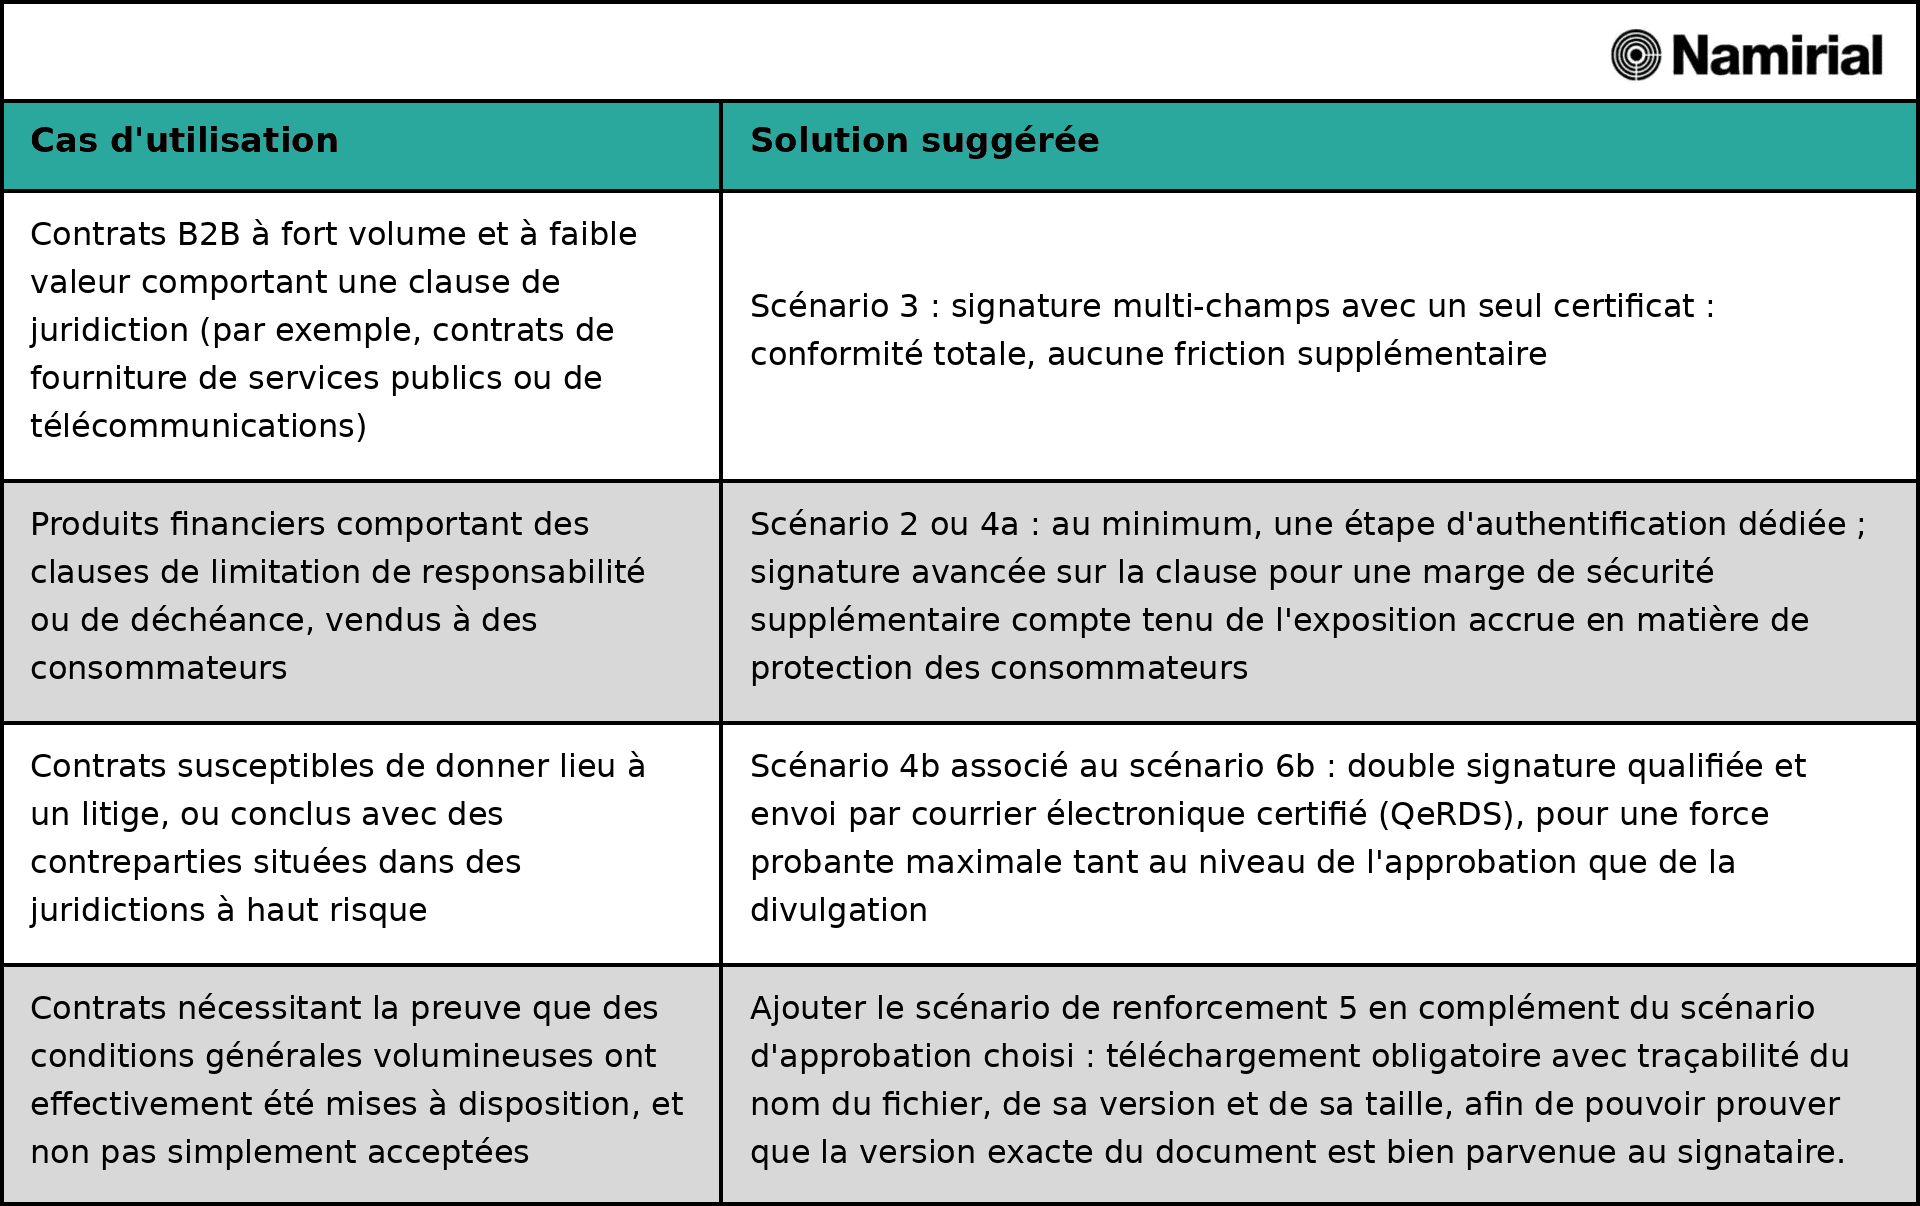
Définir le scénario en fonction du cas d’utilisation, plutôt que d’en choisir un par défaut, constitue une étape essentielle du travail de conformité. Cette décision doit être réévaluée à mesure que le profil de risque du contrat évolue, et non être considérée comme définitive.
Il convient également de souligner que les scénarios décrits ci-dessus ne constituent pas un choix binaire. Ils peuvent être combinés afin de renforcer davantage la force probante globale. Associer le flux de base à une étape de signature renforcée (1+4), ou y ajouter une transmission par e-mail certifiée (1+4+6), permet d’obtenir un ensemble de preuves plus solide que n’importe quel scénario pris isolément. Chaque élément de preuve indépendant supplémentaire rend ainsi l’ensemble plus difficile à contester. Rien de tout cela n’est légalement requis selon l’arrêt de la Cour de cassation. La combinaison des scénarios relève d’une question de proportionnalité et de tolérance au risque, et non d’une obligation de conformité. Il s’agit d’accepter davantage de complexité ou de coûts afin d’obtenir un ensemble de preuves plus solide, capable de résister à une contestation particulièrement rigoureuse ou persistante.
Références
[1] Cour de cassation (Cour suprême italienne), ordonnance du 20 juin 2026, n° 20945.
[2] G. Finocchiaro, L. Greco, « Contrat électronique et approbation des clauses abusives : la Cour de cassation met un frein au « point & click » », Il Sole 24 Ore – Norme & Tributi Plus Diritto, 30 juin 2026.
[3] Code civil italien (Codice Civile), articles 1341 (approbation spécifique des clauses onéreuses), 1350 (contrats exigeant la forme écrite ad substantiam) et 2702 (force probante d’un acte authentique privé).
[4] Décret législatif n° 82 du 7 mars 2005 (Code de l’administration numérique, Codice dell’Amministrazione Digitale, « CAD »), en particulier l’article 20, paragraphe 1-bis.
[5] Règlement (UE) n° 910/2014 du Parlement européen et du Conseil du 23 juillet 2014 relatif à l’identification électronique et aux services de confiance pour les transactions électroniques au sein du marché intérieur (« eIDAS »), tel que modifié par le règlement (UE) 2024/1183 du 11 avril 2024 (« eIDAS2 »), qui a instauré le cadre du portefeuille d’identité numérique européen et actualisé plusieurs dispositions relatives aux services de confiance qualifiés.
[6] Directive 93/13/CEE du Conseil du 5 avril 1993 concernant les clauses abusives dans les contrats conclus avec les consommateurs.
[7] Loi britannique de 2015 sur les droits des consommateurs, partie 2 (clauses abusives), qui a remplacé la loi de 1977 sur les clauses contractuelles abusives pour les contrats conclus avec les consommateurs.
[8] Décret législatif n° 70 du 9 avril 2003, transposant en Italie la directive 2000/31/CE (directive sur le commerce électronique), dont l’article 13 étend les règles générales relatives à la formation des contrats aux accords conclus par voie électronique portant sur des biens ou des services de la société de l’information.
[9] Petite précision terminologique à l’intention des lecteurs hors d’Italie : l’article 1341 du Code civil italien (c.c.) prévoit une exigence formelle. Il énumère des catégories spécifiques de clauses (limitation de responsabilité, résiliation, déchéance, compétence juridictionnelle, renouvellement tacite, arbitrage, entre autres) qui nécessitent une approbation distincte et spécifique, que leur contenu soit ou non réellement déséquilibré. Cette exigence s’applique également aux contrats entre entreprises, comme dans le cas présent. Il s’agit d’un concept distinct de celui des « clauses contractuelles abusives » en droit européen et britannique (directive 93/13/CEE du Conseil [6] ; au Royaume-Uni, loi de 2015 sur les droits des consommateurs [7]), qui repose sur l’appréciation du caractère équitable de la clause et s’applique spécifiquement aux contrats conclus avec des consommateurs. Ces deux concepts peuvent se recouper dans le cadre des relations B2C, comme nous le verrons plus loin, mais les confondre dans un cas B2B comme celui-ci serait trompeur.