Ein Hinweis zum Umfang, bevor wir beginnen. In diesem Beitrag geht es eigentlich nicht um italienisches Recht; das Urteil des Kassationsgerichts ist lediglich eine ausführliche, aktuelle juristische Auseinandersetzung mit dem Problem, deren Schlussfolgerungen weit über die Grenzen des italienischen Rechts hinausreichen können. Es geht um ein Problem, auf das jede Organisation, die digitale Vertragsabwicklung betreibt, früher oder später stößt, ganz gleich, wo sie tätig ist: Wie beweist man, dass eine Partei einer sie benachteiligenden Klausel – zum Beispiel, einer Haftungsbeschränkung oder einer Gerichtsstandsklausel – spezifisch und wissentlich zugestimmt hat, wenn der gesamte Vertrag mit wenigen Klicks abgeschlossen wurde? Die meisten Rechtsordnungen, die für diese Art von Klauseln einen erhöhten Schutz vorsehen, stehen vor demselben praktischen Problem, und die sechs im Folgenden erörterten Umsetzungsmuster lassen sich weit über die Rechtsordnung hinaus übertragen, in der sie zufällig vor Gericht geprüft wurden.
Verträge verlagern sich schneller ins Internet, als die meisten Compliance-Rahmenwerke Schritt halten können. Beschaffung, Energieversorgung, Bankprodukte, Versicherungspolicen – immer mehr der Unterlagen, die früher auf Papier unterschrieben wurden, werden heute per Klick, Code oder digitaler Signatur akzeptiert, oft über mehrere Rechtsordnungen hinweg gleichzeitig. Genau diese Verschiebung macht das Urteil auch weit über die Grenzen des italienischen Rechts hinaus einer genauen Betrachtung wert.
Der Ausgangspunkt: Was der italienische Kassationsgerichtshof entschieden hat
Die Corte di Cassazione ist das oberste Gericht Italiens, dessen Entscheidungen zu Rechtsgrundsätzen (anstatt zu den Tatsachen eines Einzelfalls) prägen, wie untere Gerichte – und in der Praxis Unternehmen – das Gesetz künftig auslegen. Mit dem Beschluss Nr. 20945/2026 entschied sie über eine Frage, die anderswo keineswegs ohne Entsprechung ist: Wann ist eine belastende Klausel in einem vollständig online abgeschlossenen Vertrag wirksam genehmigt?
Der Fall betraf einen online abgeschlossenen Stromlieferungsvertrag zwischen zwei Unternehmen, bei dem eine Gerichtsstandsklausel durch eine „doppelte Flagge“ genehmigt wurde – zwei mit einem Mausklick angekreuzte Kontrollkästchen. Das Gericht befand dies für unzureichend [1]. Seine Begründung stützt sich unter anderem auf Artikel 13 des Gesetzesdekrets 70/2003 [8], der die gewöhnlichen Regeln der Vertragsbildung auf elektronisch abgeschlossene Vereinbarungen über Waren oder Dienstleistungen der Informationsgesellschaft ausdehnt – was bedeutet, dass der Online-Abschluss eines Vertrags an sich kein Grund ist, das Erfordernis der spezifischen Genehmigung zu lockern, das offline gelten würde.
Die Begründung, kurz gefasst: Auch in einer digitalen Umgebung muss die Genehmigung dessen, was das italienische Recht als clausola vessatoria bezeichnet [9] – eine belastende Klausel im Sinne von Artikel 1341 Absatz 2 des italienischen Zivilgesetzbuches [3] – spezifisch bleiben; das Gericht akzeptiert, dass eine solche Genehmigung durch eine elektronische Signatur erteilt werden kann, auch eine einfache; aber das Ankreuzen eines Kontrollkästchens, wie oft auch immer wiederholt – das Gericht stellt fest – fällt nicht unter die Definition der elektronischen Signatur der eIDAS-Verordnung [5], weil es keine elektronischen Daten erzeugt, die mit dem Unterzeichner in einer Weise verknüpft sind, die dieser Definition entspricht. Infolgedessen kann ein reines Point-and-Click weder beweisen, dass die Handlung der Partei zweifelsfrei zuzurechnen ist, noch dass die Zustimmung zu dieser spezifischen Klausel wissentlich erteilt wurde. Als anschauliches Beispiel einer geeigneten Lösung nennt das Gericht die Eingabe eines per SMS oder E-Mail übermittelten Einmalcodes [1], auch wenn es beim zugrunde liegenden Prinzip um die Art des erzeugten elektronischen Ereignisses geht, nicht um die Verbindlichkeit eines einzelnen Authentifizierungsmechanismus.
Ein genauerer Blick: die Rolle der „forma scritta ad substantiam“
Um zu verstehen, warum das Gericht die Grenze dort zieht, wo es sie zieht, hilft es, die breitere Architektur des italienischen Vertragsrechts zur Schriftform in den Blick zu nehmen, eine Architektur, die das Urteil bewusst im Hintergrund lässt, die aber seine Begründung vollständig erklärt. Sie ist auch ein nützlicher Bezugspunkt für jede Rechtsordnung, die, wie die meisten in irgendeiner Form, zwischen Gültigkeitsanforderungen und bloßem Beweiswert unterscheidet.
Das italienische Recht unterscheidet zwischen Verträgen, die die Schriftform ad substantiam – als Gültigkeitsvoraussetzung – gemäß Artikel 1350 des Zivilgesetzbuches [3] erfordern (Grundstücksübertragungen, bestimmte langfristige Mietverhältnisse und andere aufgeführte Kategorien), und Verträgen, bei denen die Schriftform keine Gültigkeitsvoraussetzung ist, aber dennoch für Beweiszwecke oder aus Gründen der Vertragsgerechtigkeit relevant sein kann.
Für die erste Kategorie liegt die Hürde hoch und lässt sich nicht senken: Nur eine qualifizierte elektronische Signatur oder eine digitale Signatur (die italienspezifische Variante, die auf einem Public/Private-Key-Paar aufbaut) kann eine handschriftliche Unterschrift wirksam ersetzen, bei Nichtigkeit im Falle des Verstoßes. Eine einfache oder sogar eine fortgeschrittene elektronische Signatur reicht nicht aus, wo das Gesetz die Form ad substantiam verlangt.
Für die zweite Kategorie – in die dieser Fall fällt – liegt die Schwelle niedriger. Artikel 20 Absatz 1-bis des Gesetzes über die digitale Verwaltung (Gesetzesdekret 82/2005, „CAD“) [4] gewährt einem digitalen Dokument den vollen Wert der Schriftform und die Beweiswirkung von Artikel 2702 des Zivilgesetzbuches [3] nur dann, wenn es mit einer digitalen Signatur, einer qualifizierten elektronischen Signatur oder einer fortgeschrittenen elektronischen Signatur unterzeichnet wurde, oder durch ein qualifiziertes elektronisches Identifizierungsverfahren erzeugt wurde, das den AgID-Regeln entspricht und in der Lage ist, die Sicherheit, Integrität und eindeutige Zurechenbarkeit des Dokuments zu seinem Urheber zu gewährleisten. Außerhalb dieser Fälle bleibt der Beweiswert des Dokuments der freien Beurteilung des Richters überlassen, gestützt auf die Sicherheit, Integrität und Unveränderlichkeit des Dokuments selbst.
Genau diese Lücke schließt das Urteil der Cassazione für belastende Klauseln: Da die Genehmigung einer solchen Klausel in einem nicht-ad-substantiam-Vertrag nicht den vollen Wert der Schriftform erfordert, kann eine einfache elektronische Signatur ausreichen, sie muss aber tatsächlich eine solche sein. Ein angekreuztes Kontrollkästchen ist es nach Auffassung des Gerichts einfach nicht.
Ein berechtigter Zweifel: War das Gericht zu streng?
Es lohnt sich, eine Anmerkung von Giusella Finocchiaro und Laura Greco in einem in Il Sole 24 Ore veröffentlichten Kommentar zum Urteil [2] noch einmal aufzugreifen. Die Autorinnen weisen darauf hin, dass die Definition der elektronischen Signatur in der eIDAS-Verordnung [5] bewusst weit und technologieneutral gefasst wurde, gerade um Unterzeichnungsmethoden, die zum Zeitpunkt ihrer Abfassung noch nicht denkbar waren, nicht von vornherein auszuschließen. Point-and-Click gänzlich aus der Kategorie der elektronischen Signaturen auszuschließen, ist daher alles andere als eine ausgemachte Sache. Am Rande sei erwähnt, dass die ursprüngliche Verordnung von 2014 selbst durch „eIDAS2″ [5] geändert wurde, das den Rahmen um die Europäische Digitale Identitätsbrieftasche erweiterte und mehrere Bestimmungen zu qualifizierten Vertrauensdiensten aktualisierte, eine Erinnerung daran, dass es sich hier um ein sich schnell entwickelndes Rechtsgebiet handelt, auch auf EU-Ebene, weit über den hier besprochenen italienischen Fall hinaus.
Es gibt eine zweite, möglicherweise nützlichere Beobachtung für alle, die täglich mit solchen Prozessen arbeiten: Die Cassazione spricht dem angekreuzten Kontrollkästchen die Gültigkeit ab, weil es angeblich nicht beweise, dass die Handlung der vertragschließenden Partei zuzurechnen ist. Doch die Zurechenbarkeit einer Signatur hängt nicht allein vom Unterzeichnungsakt isoliert betrachtet ab, sie hängt auch davon ab, wie der Unterzeichner dorthin gelangt ist: ob er zuvor identifiziert wurde, ob die Sitzung nachverfolgt wurde, ob im Vorfeld ein solider Authentifizierungspfad besteht. Das Urteil gibt nicht jedes Detail des in diesem konkreten Fall verwendeten Unterzeichnungsprozesses wieder. Dies lässt echten Interpretationsspielraum und mahnt zur Vorsicht — sowohl gegenüber denjenigen, die Point-and-Click als stets unzureichend abtun würden, als auch gegenüber denjenigen, die es weiterhin für akzeptabel halten würden, ohne den umgebenden Prozess zu betrachten.
Davon abgesehen ist das Signal des Gerichts eindeutig und sollte ernst genommen werden: Sich allein auf ein angekreuztes Kontrollkästchen zu verlassen bedeutet, auf instabilem Grund zu bauen. Die entscheidende Frage lautet daher nicht „müssen wir alles ändern?“, sondern „welches Maß an Robustheit erfordert dieser konkrete Vertrag, diese konkrete Gegenpartei, dieses konkrete Risiko tatsächlich?“
Vier Szenarien mit zwei optionalen Verstärkungsmaßnahmen, nicht nur eines
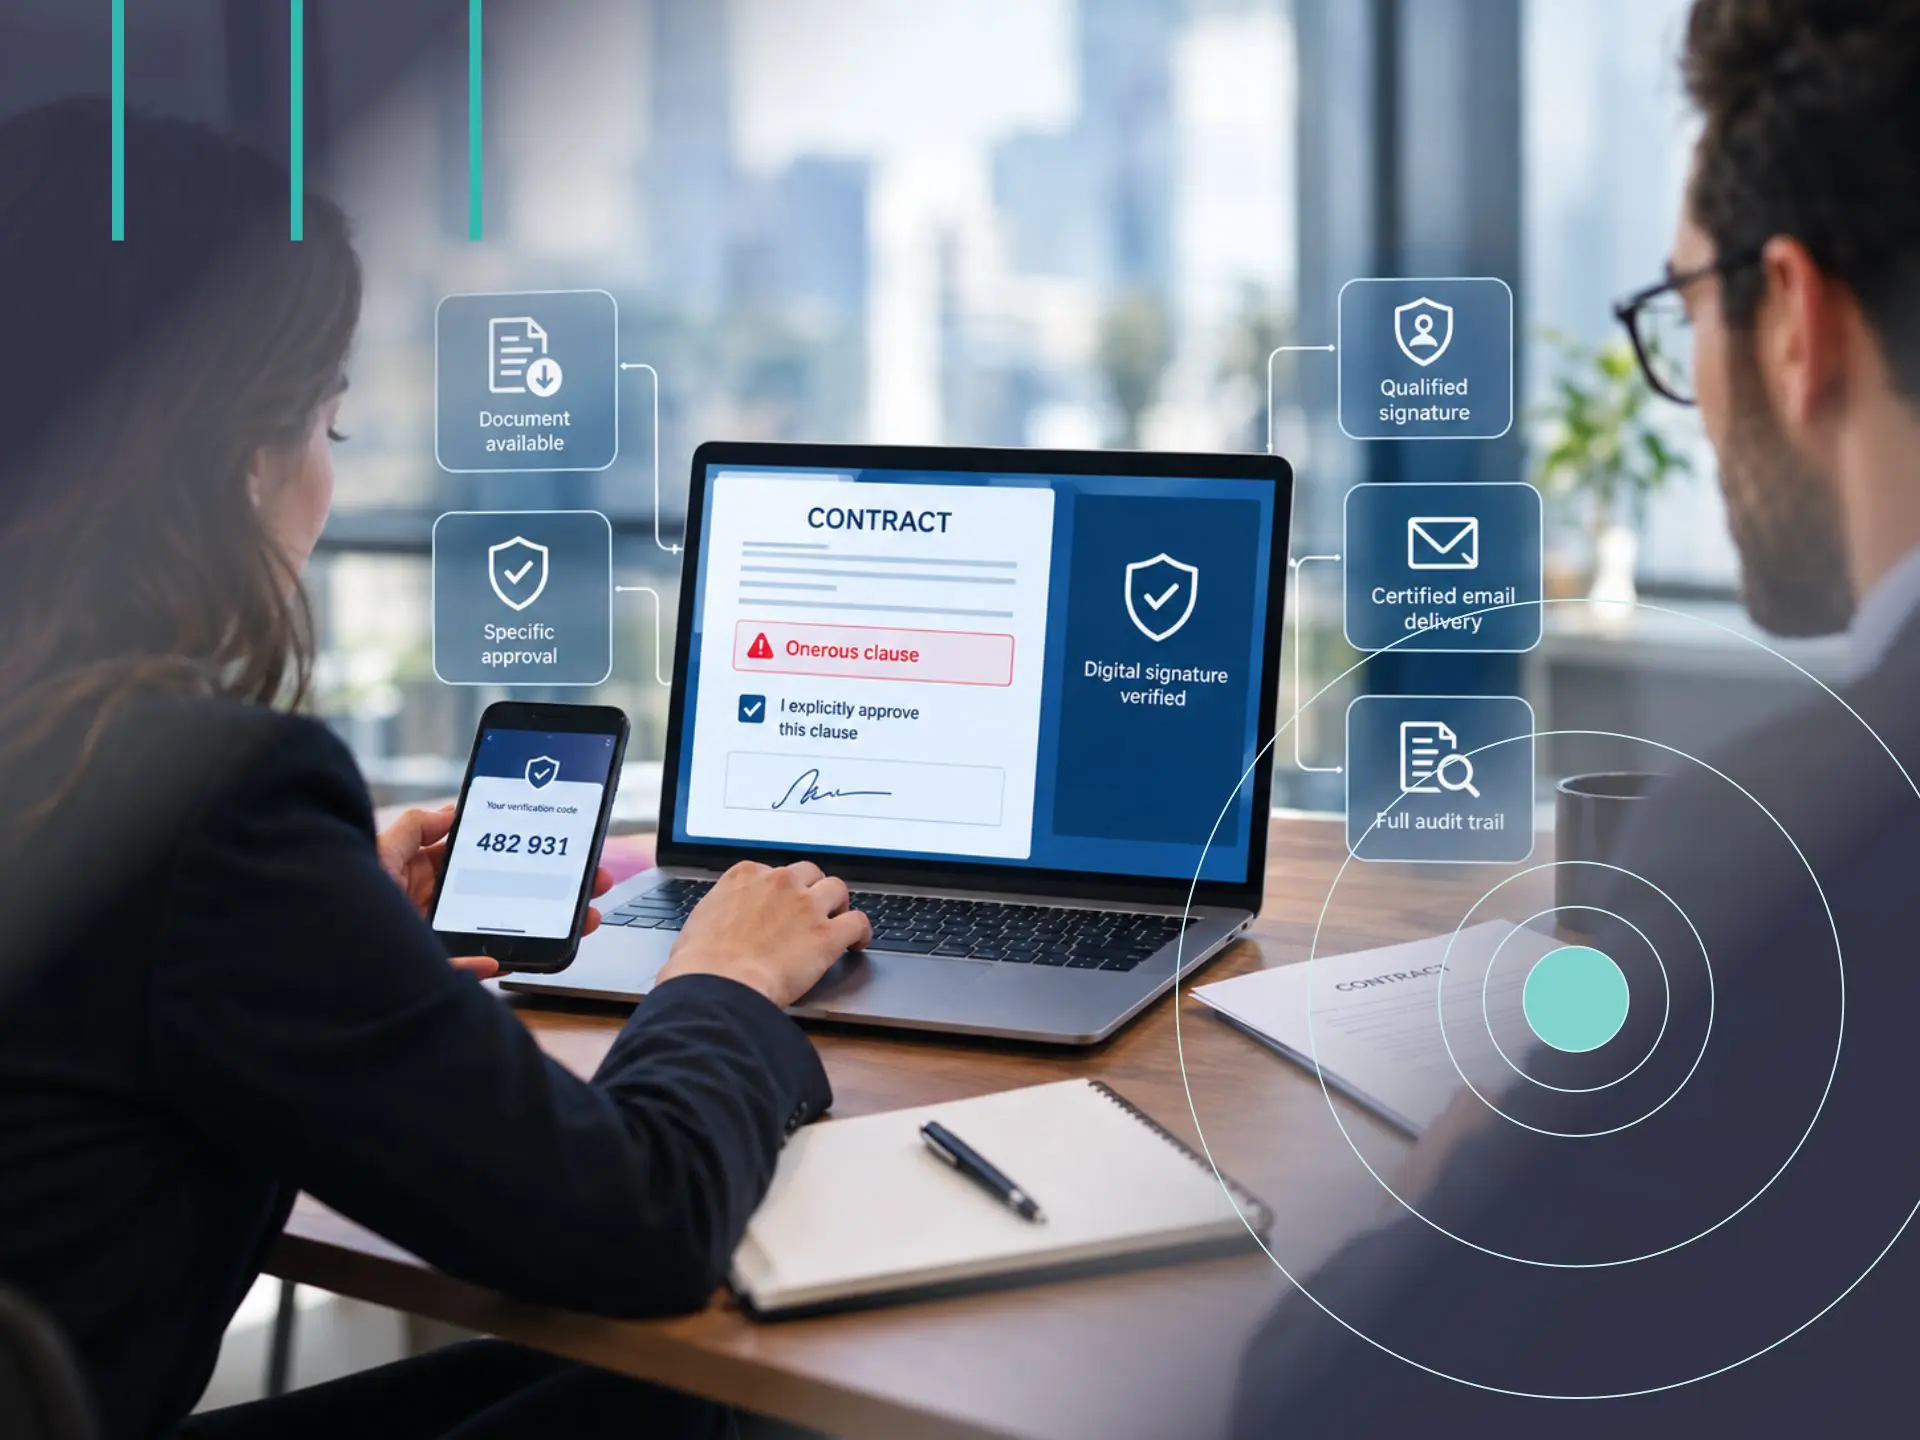
Bei der Neuklassifizierung der heute auf einer modernen digitalen Signaturplattform verfügbaren technischen Optionen ergeben sich sechs unterschiedliche Konfigurationen. Die ersten vier sind alternative Möglichkeiten, die belastende Klausel selbst zu genehmigen; die letzten beiden sind keine Alternativen zueinander, sondern verstärkende Schritte, die ein verwandtes, aber anderes Problem angehen – sicherzustellen, dass die Partei tatsächlich die Möglichkeit hatte, vor der Unterzeichnung auf das Dokument zuzugreifen – und können auf jedes gewählte Genehmigungsszenario aufgesetzt werden. Wir veranschaulichen sie anhand der eigenen Signaturlösungen von Namirial, Namirial Sign Enterprise (NSE) für die Fernunterzeichnung im Unternehmenskontext und Namirial Sign Personal für die individuelle Nutzung.
Zur Genehmigung der belastenden Klausel
1. Basislösung – Zustimmung per Point-and-Click Die Partei kreuzt ein der belastenden Klausel gewidmetes Kontrollkästchen an. Es sei angemerkt, dass dieses Szenario nicht immer der grobe, unverifizierte Klick ist, nach dem es klingen mag: Es ist auch der Mechanismus hinter deutlich ausgefeilteren „Headless“-Abläufen, bei denen das Kontrollkästchen auf einer Sitzung aufsetzt, die bereits eine starke Identifizierung und kontinuierliche Authentifizierung der Partei hergestellt hat, ein Ansatz, den mehrere Anbieter und ein wachsender Teil des Marktes aktiv als reibungslosen Standard vorantreiben. Dieser Kontext kann für die oben erörterte Frage der Zurechenbarkeit von großer Bedeutung sein. Was sich dadurch nicht ändert, ist die konkrete Feststellung des Gerichts in diesem Fall: Auf der Grundlage der ihm vorliegenden Akten wurde die doppelte Flagge als unzureichend erachtet, um zu beweisen, dass die Zustimmung zur Klausel wissentlich erteilt wurde. Wir sollten bedenken, dass in Artikel 25 Absatz 1 der eIDAS-Verordnung eindeutig festgelegt ist, dass einer elektronischen Signatur die Rechtswirksamkeit und die Zulässigkeit als Beweismittel in Gerichtsverfahren nicht allein deshalb verweigert werden darf, weil sie in elektronischer Form vorliegt oder weil sie die Anforderungen an qualifizierte elektronische Signaturen nicht erfüllt.
2. Zwischenlösung – ein dedizierter Authentifizierungsschritt zur Genehmigung der Klausel Die Partei durchläuft einen gesonderten Authentifizierungsschritt – der konkrete Mechanismus (z. B. ein Einmalcode oder ein anderer auf der Plattform verfügbarer Faktor) ist eine Wahl, die je nach Umsetzungsszenario zu bewerten ist – speziell zur Genehmigung der belastenden Klausel, getrennt von dem, was den Rest des Vertrags authentifiziert. Dies ist das Szenario, das die Cassazione fast wörtlich als geeignet beschreibt: Es erzeugt ein elektronisches Ereignis, das dem Unterzeichner zurechenbar und vom übrigen Akzeptanzablauf getrennt ist. In Bezug auf die Benutzererfahrung führt es einen überschaubaren zusätzlichen Schritt ein.
3. Fortgeschrittene Lösung – Unterzeichnung der Klausel mit demselben Zertifikat Ein einziges qualifiziertes Signaturzertifikat wird verwendet, um mehrere gesonderte Unterzeichnungsereignisse auf demselben Dokument zu erzeugen: eines speziell für die belastende Klausel, eines oder mehrere für die übrigen Vertragsfelder. Auf einer Fernunterzeichnungsplattform wie Namirial Sign Enterprise (NSE) geschieht dies innerhalb einer einzigen Sitzung: Die Anzahl der Unterschriften bleibt identisch mit der bereits vom Vertrag geforderten, die einzige Änderung besteht darin, dass die belastende Klausel nun ein eigenes Unterzeichnungsereignis erhält, anstatt in das Gesamtsiegel des Dokuments eingebettet zu werden. Bei der grafometrischen Signatur ist dieses Verhalten bereits nativ vorhanden: so viele Striche, wie es Unterschriftenfelder gibt, einschließlich der belastenden Klausel. Diese Lösung erfordert kein zweites Zertifikat und erfüllt das Spezifitätserfordernis vollständig, bei im Wesentlichen derselben Benutzererfahrung wie heute.
4. Verstärkte Lösung – Unterzeichnung mit einem neuen, dedizierten qualifizierten Zertifikat Ein zweites, vom für die übrigen Felder verwendeten getrenntes Zertifikat wird ausgestellt und speziell auf die belastende Klausel angewendet. Hierbei gibt es zwei Varianten mit leicht unterschiedlichen Kosten und Robustheitsgraden:
• 4a – qualifizierte Signatur plus eine namentliche fortgeschrittene elektronische Signatur. Das qualifizierte Zertifikat verbleibt auf den übrigen Vertragsfeldern, während die belastende Klausel mit einer fortgeschrittenen elektronischen Signatur unterzeichnet wird, die weiterhin namentlich und zuverlässig dem Unterzeichner zurechenbar ist, jedoch ohne das Zertifizierungsniveau (und die Kosten) einer qualifizierten Signatur. Dies ist ein interessanter Mittelweg: Er wahrt die Trennung des Unterzeichnungsereignisses, die das Spezifitätsprinzip implizit verlangt, ohne den wirtschaftlichen und verfahrenstechnischen Aufwand zweier gesonderter qualifizierter Zertifikate zu verdoppeln.
• 4b – doppelte qualifizierte Signatur, zwei tatsächlich getrennte Zertifikate. Beide Zertifikate – das für die übrigen Felder und das für die belastende Klausel – sind qualifizierte Signaturzertifikate, die als zwei separate Berechtigungsnachweise mit jeweils eigener Identitätsbindung ausgestellt werden. Dies ist die aus Beweissicht stärkste Option, aber auch die teuerste in der Umsetzung, da die Ausstellung und Verwaltung zweier gesonderter qualifizierter Zertifikate für denselben Unterzeichner auf demselben Dokument erforderlich ist.
Ein Wort der Vorsicht zu 4b, da es leicht mit Szenario 3 vermischt werden kann: Wenn tatsächlich ein einmalig nutzbares („Wegwerf-„) qualifiziertes Zertifikat eingesetzt wird, das innerhalb derselben Unterzeichnungssitzung zweimal nacheinander angewendet wird, einmal auf die belastende Klausel, einmal auf die übrigen Felder, wobei jeweils ein eigener Zeitstempel entsteht, handelt es sich nicht um ein wirklich verstärktes Szenario. Es ist im Grunde wieder Szenario 3: ein Zertifikat, mehrere Unterzeichnungsereignisse. Szenario 4 verdient seinen zusätzlichen Beweiswert nur, wenn die beiden Zertifikate tatsächlich getrennte Berechtigungsnachweise sind (ob qualifiziert oder nicht), nicht zwei Verwendungen desselben Einmalzertifikats.
Um bei beiden Varianten klar zu sein: Keine von beiden ist durch den im Urteil formulierten Rechtsgrundsatz vorgeschrieben, das Gericht bezieht sich ausdrücklich auf eine elektronische Signatur, die „leicht“ sein kann (d. h. weder fortgeschritten noch qualifiziert), und das Szenario mit einem einzigen Zertifikat für mehrere Felder (Punkt 3) ist bereits vollständig angemessen. Diese Optionen ergeben nicht als Compliance-Pflicht Sinn, sondern als zusätzliche Sicherheitsmarge für Organisationen, die sich gegen eine mögliche künftige Verschärfung der Rechtsprechung absichern möchten, etwa bei Verbraucherverträgen, wo sich das Risiko zu dem bereits durch Regelungen über missbräuchliche Vertragsklauseln wie die der EU oder des Vereinigten Königreichs auferlegten hinzugesellt.
Verstärkung des Prozesses: Nachweis, dass das Dokument tatsächlich zugänglich gemacht wurde
Die Spezifität der Genehmigung ist die eine Seite der Medaille; die andere ist der Nachweis, dass das Dokument vor der Unterzeichnung tatsächlich zugänglich gemacht wurde. Anders als die Szenarien 1–4, die alternative Wege zur Genehmigung derselben Klausel darstellen, schließen sich die Szenarien 5 und 6 nicht gegenseitig aus, sie sind zwei verstärkende Ebenen, die auf jedes gewählte Unterzeichnungsszenario aufgesetzt werden können, wobei jede die Beweislage einen Schritt weiter stärkt.
5. Verstärkender Schritt – obligatorischer Download vor der Unterzeichnung, im Prüfprotokoll erfasst Zusätzlich zu jedem der vier oben beschriebenen Unterzeichnungsszenarien kann die Plattform so konfiguriert werden, dass eine Unterzeichnung erst möglich ist, nachdem das Dokument heruntergeladen wurde, wobei das Ereignis im Prüfprotokoll (Audit Trail) protokolliert wird. Damit dieser Nachweis in einem Streitfall wirklich nützlich ist, sollte das Protokoll mehr erfassen als die bloße Tatsache, dass ein Download stattgefunden hat: Es sollte den genauen Dateinamen und die heruntergeladene Version sowie die tatsächlich übertragene Dateigröße (in KB) zusammen mit Zeitstempel und Sitzungskennung erfassen. Dies verwandelt einen allgemeinen Eintrag „Dokument wurde heruntergeladen“ in einen Beweis dafür, dass die konkrete, endgültige Version des Vertrags – kein Entwurf, keine partielle Übertragung – den Unterzeichner vor der Unterschrift tatsächlich erreicht hat. Dies ist eine Ergänzung mit geringen Auswirkungen auf die Benutzererfahrung, ein zusätzlicher Klick, die einen deutlich stärkeren Beweis erzeugt als ein bloßes Download-Flag.
6. Verstärkender Schritt – Versand des Dokuments per zertifizierter E-Mail Über einen nachverfolgten Download hinausgehend kann das Dokument der Partei über einen Kanal zugestellt werden, der unabhängig ein bestätigtes Datum, die Integrität des Inhalts und den Zustellnachweis garantiert, noch bevor der Unterzeichnungsprozess überhaupt beginnt. Ein Dienst wie Namirial Notify EviMail ist genau dafür konzipiert: Er zeichnet Nachweise für Verarbeitung, Versand, Zustellung, Öffnung und – sofern konfiguriert – die ausdrückliche Annahme oder Ablehnung des Inhalts durch den Empfänger auf, jeweils mit eigenem Zeitstempel. Dieser Schritt kann auf Szenario 5 aufgesetzt oder eigenständig verwendet werden; in jedem Fall verlagert er den Nachweis der Verfügbarkeit von einem plattforminternen Protokoll zu einem unabhängig überprüfbaren, drittstaatlichen Kanal.
Es ist fair, die Grenzen dieses Szenarios ehrlich zu benennen: Für die meisten hochvolumigen digitalen Unterzeichnungsabläufe decken die Szenarien 1 bis 5 bereits die Anforderungen an Spezifität und Verfügbarkeit auf Plattformebene ab, und ein gesonderter Schritt der zertifizierten E-Mail ist nicht etwas, das jeder Vertrag benötigt. Szenario 6 findet seinen Platz vor allem an den Rändern – bei wirklich hochriskanten Offenlegungen oder in Situationen, in denen eine Organisation gezielt einen von der Unterzeichnungsplattform selbst unabhängigen Kanal wünscht – eher als routinemäßige Ergänzung alltäglicher Verträge. Wie beim oben genannten verstärkten Unterzeichnungsszenario gibt es auch hier zwei Varianten mit unterschiedlichem Beweiswert für die Dokumentübermittlung selbst:
• 6a – standardmäßiger elektronischer Einschreibedienst (eRDS). In seiner gewöhnlichen Konfiguration erzeugt EviMail bereits belastbare, zeitgestempelte Nachweise über Versand, Zustellung und Inhaltsintegrität, ausreichend für die meisten kommerziellen Streitigkeiten darüber, ob und wann ein Dokument übermittelt wurde.
• 6b – Qualifizierter Dienst für elektronische Einschreibezustellung (QeRDS). Namirial Notify ist zudem als QeRDS-Anbieter gemäß eIDAS [5] zertifiziert. Auf dieser Ebene werden sowohl Absender als auch Empfänger als Teil der Übermittlung selbst zuverlässig identifiziert, und der Dienst profitiert von der Vermutungswirkung qualifizierter Vertrauensdienste nach eIDAS: Die Integrität der Daten und die Richtigkeit des angegebenen Datums und der Uhrzeit werden vermutet, und die Übermittlung wird als von den identifizierten Parteien gesendet und empfangen anerkannt, mit entsprechender, in der gesamten EU durchsetzbarer Rechtswirkung. Wo die Übermittlung eines bestimmten Dokuments wahrscheinlich bestritten wird, nicht nur sein Inhalt, sondern die bloße Tatsache, dass eine bestimmte Gegenpartei es gesendet oder empfangen hat, ist 6b die Variante, die die meisten Zweifel ausräumt.
Die Wahl zwischen den beiden Varianten ist selbst eine Entscheidung der Szenariozuordnung und kein Standard: Für routinemäßige Mitteilungen ist 6a normalerweise angemessen; bei Offenlegungen mit höherem Risiko – der endgültigen Fassung eines Vertrags mit belastenden Klauseln, einer Kündigungsmitteilung, einer aufsichtsrechtlichen Mitteilung – lohnt sich in der Regel die zusätzliche Sicherheit von 6b. Auf einen nachverfolgten Download (Szenario 5) aufgesetzt, fügt jede der beiden Varianten eine weitere, unabhängig überprüfbare Ebene der Durchsetzbarkeit gegenüber Dritten hinzu, besonders nützlich, wenn der Vertrag wahrscheinlich vor Gericht landet oder wenn die Organisation in Branchen (Banken, Finanzdienstleistungen, Versicherungen) tätig ist, in denen die Nachverfolgbarkeit vorvertraglicher Offenlegungen bereits einer besonderen Kontrolle unterliegt.
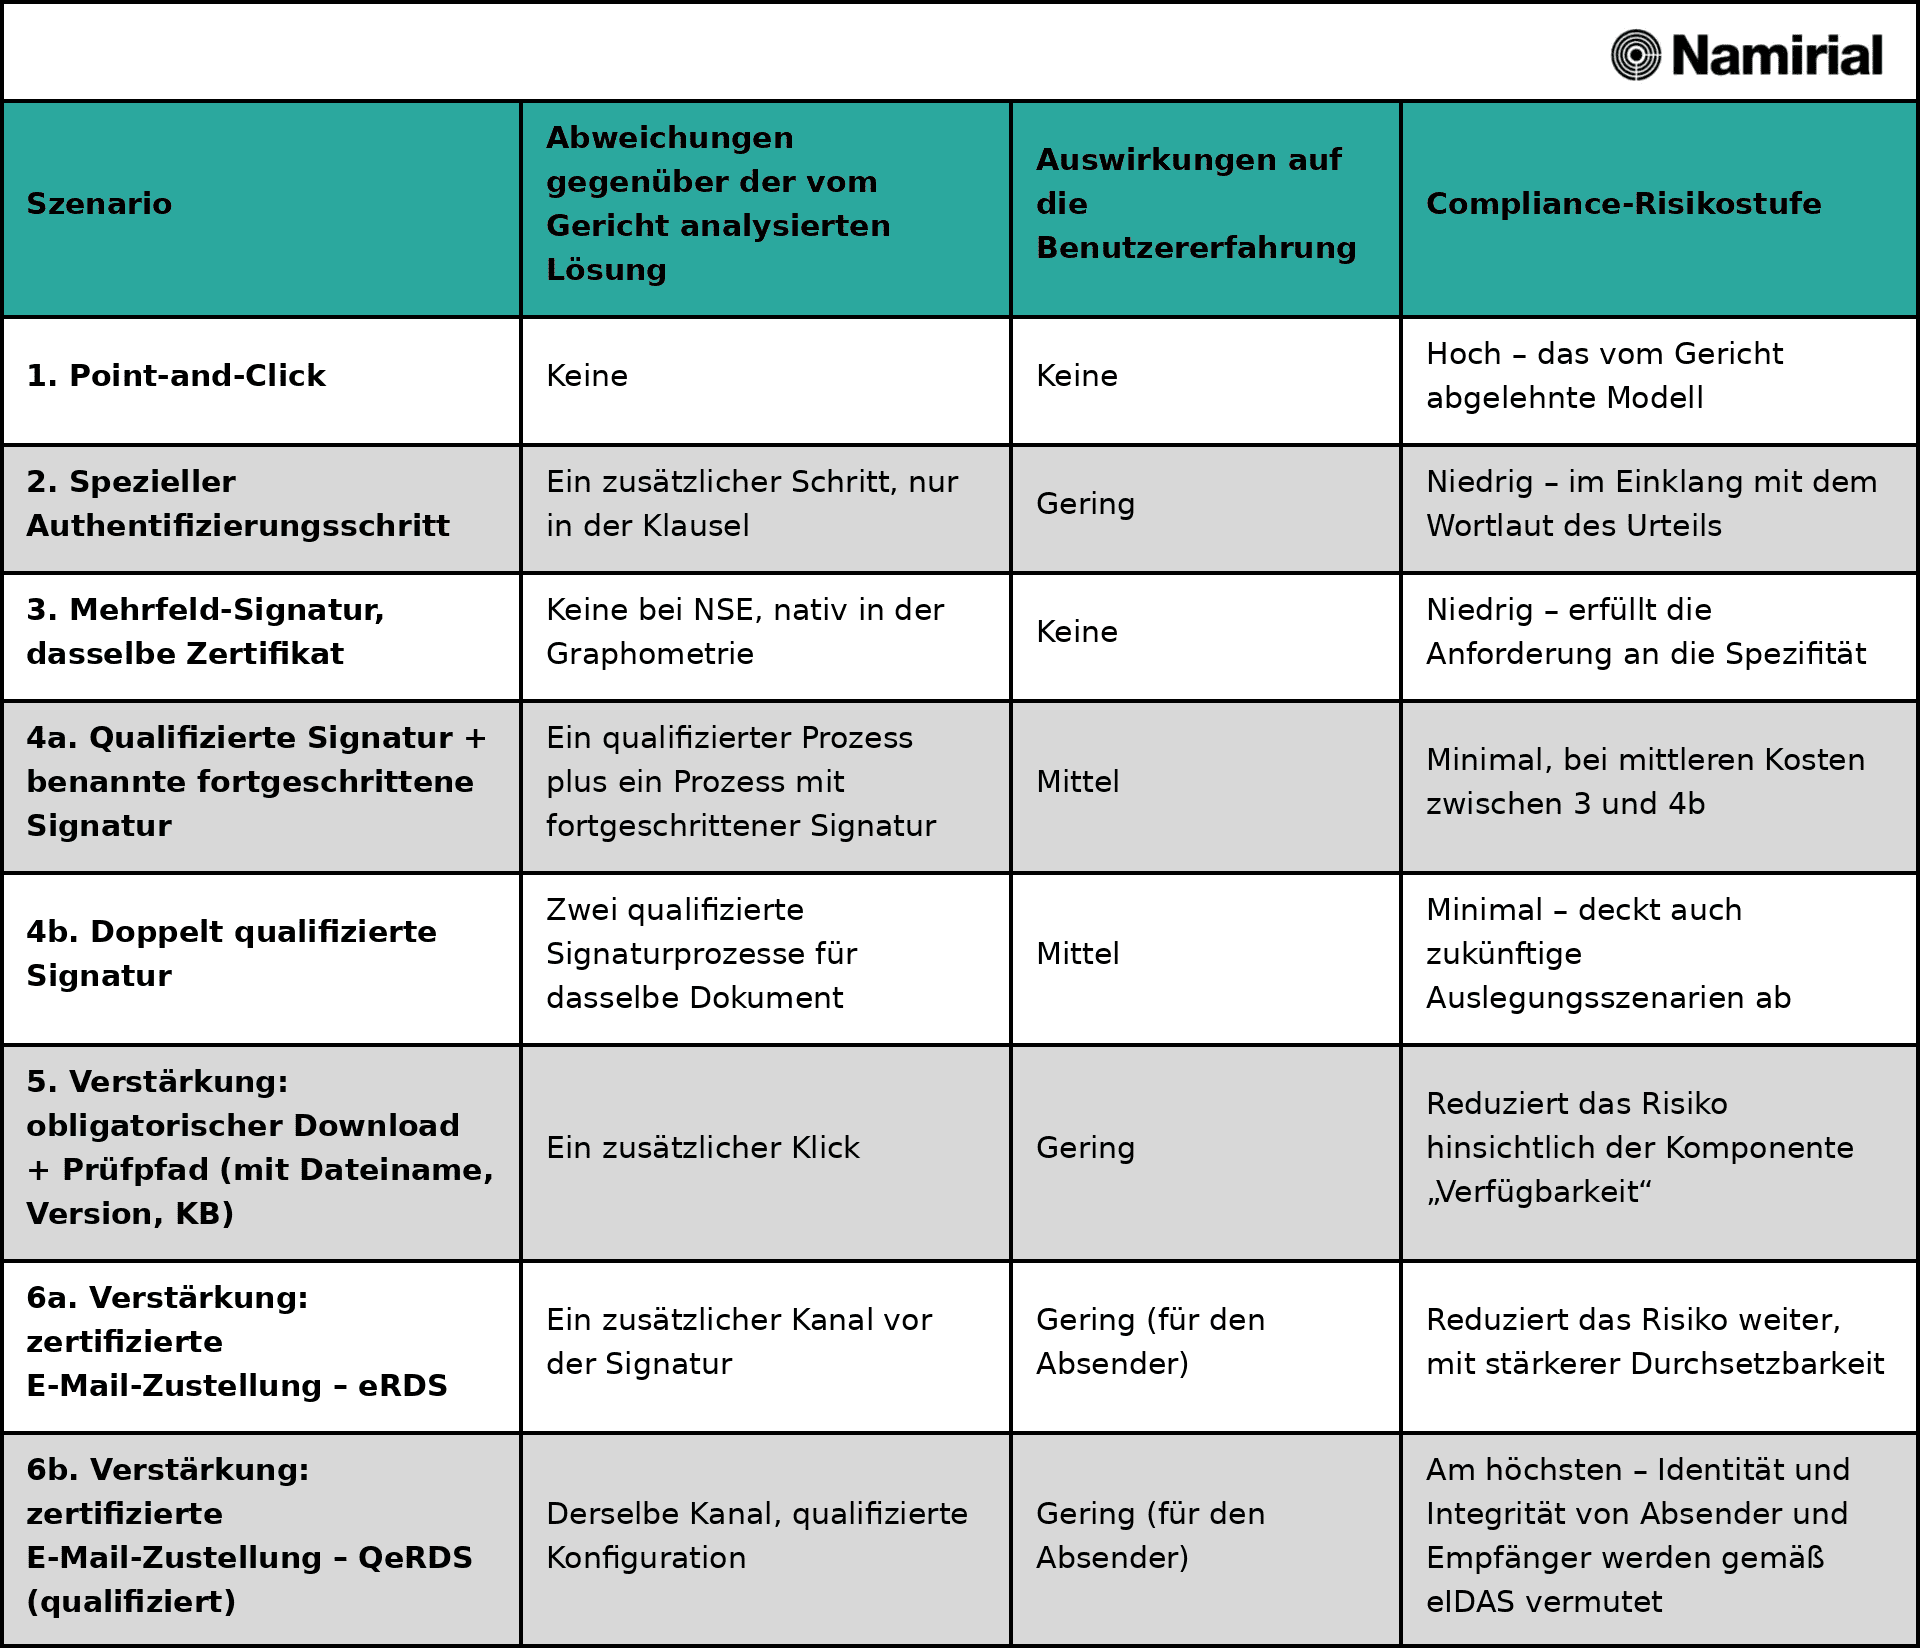
Eine Übersichtstabelle
Das Szenario dem Anwendungsfall zuordnen
Angesichts eines solchen Urteils besteht das Risiko in zwei entgegengesetzte Richtungen. Einerseits besteht die Gefahr, das Signal zu unterschätzen und sich bei den relevanten belastenden Klauseln weiterhin auf einfaches „Point-and-Click“ zu verlassen, wobei man auf die Auslegungsunsicherheit setzt, die laut dem Kassationsgericht selbst noch offen ist. Andererseits besteht die Gefahr des gegenteiligen Übertreibens: die teurere Option (das doppelte Zertifikat) als die einzig konforme darzustellen, obwohl das Urteil selbst darauf hinweist, dass weitaus weniger erforderlich ist.
Die richtige Wahl hängt vom Vertrag, von der Gegenpartei und von der Branche ab. Die folgende Tabelle zeigt, wie sich die sechs Szenarien in der Regel auf gängige reale Situationen abbilden lassen – als Ausgangspunkt für die Diskussion, nicht als starre Regel:
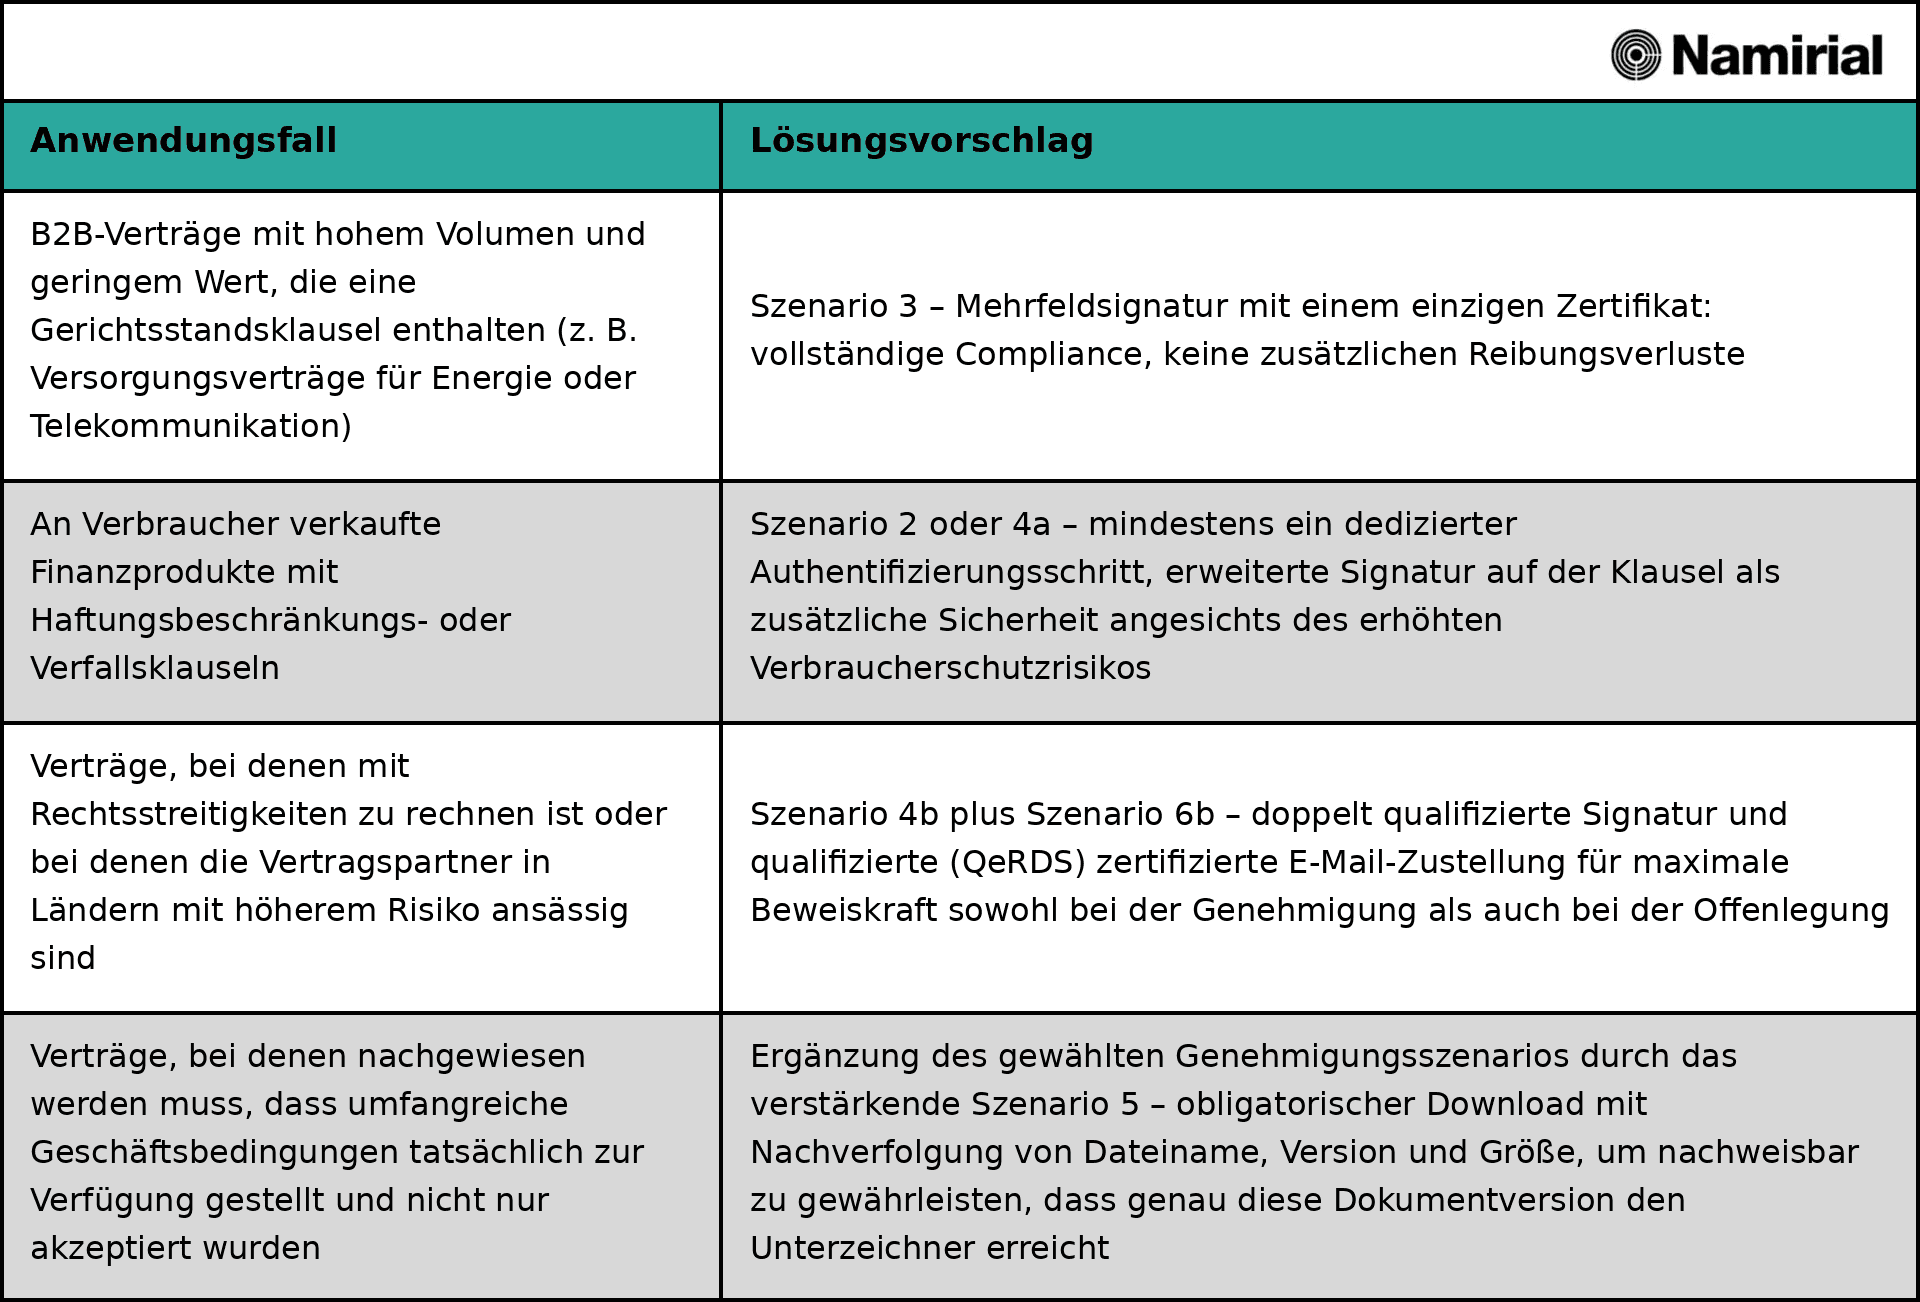
Das Szenario dem Anwendungsfall zuzuordnen, bevor man einen als Standard auswählt, ist bereits der wichtigste Teil der Compliance-Arbeit – und es handelt sich um eine Entscheidung, die es sich lohnt, im Zuge der Veränderungen des Risikoprofils eines Vertrags immer wieder zu überprüfen, und nicht um eine einmalige Entscheidung.
Es ist auch wichtig zu betonen, dass die oben beschriebenen Szenarien kein Entweder-oder-Menü darstellen. Sie können kombiniert werden, und diese Kombination stärkt die Beweiskraft insgesamt noch weiter: Die Kombination des Basisablaufs mit einem verstärkten Unterschriftsschritt (1+4) oder das Hinzufügen einer zertifizierten E-Mail-Zustellung (1+4+6) ergibt ein solideres Beweismuster als jedes einzelne Szenario für sich genommen – jedes weitere unabhängige Beweiselement macht das Gesamtbild schwerer anzufechten. Nichts davon ist rechtlich vorgeschrieben gemäß dem Urteil des Kassationsgerichts. Die Kombination der Szenarien ist eine Frage der Verhältnismäßigkeit und der Risikobereitschaft, nicht der Compliance – eine bewusste Entscheidung, etwas mehr Aufwand oder Kosten in Kauf zu nehmen, um im Gegenzug ein Beweismuster zu erhalten, das auch einer besonders gut organisierten oder hartnäckigen Anfechtung standhält.
Quellenangaben
[1] Corte di Cassazione (italienischer Oberster Gerichtshof), Beschluss vom 20. Juni 2026, Nr. 20945.
[2] G. Finocchiaro, L. Greco, „Telematischer Vertrag und Zustimmung zu missbräuchlichen Klauseln: Der Kassationsgerichtshof bremst beim ‚Point&Click’“, Il Sole 24 Ore – Norme & Tributi Plus Diritto, 30. Juni 2026.
[3] Italienisches Zivilgesetzbuch (Codice Civile), Artikel 1341 (gesonderte Zustimmung zu entgeltlichen Klauseln), 1350 (Verträge, die der Schriftform ad substantiam bedürfen) und 2702 (Beweiskraft einer privat beglaubigten Urkunde).
[4] Gesetzesdekret Nr. 82 vom 7. März 2005 (Gesetz über die digitale Verwaltung – „Codice dell’Amministrazione Digitale“, „CAD“), insbesondere Artikel 20 Absatz 1-bis.
[5] Verordnung (EU) Nr. 910/2014 des Europäischen Parlaments und des Rates vom 23. Juli 2014 über elektronische Identifizierung und Vertrauensdienste für elektronische Transaktionen im Binnenmarkt („eIDAS“), geändert durch die Verordnung (EU) 2024/1183 vom 11. April 2024 („eIDAS2″), mit der der Rahmen für das Europäische Digitale Identitäts-Wallet eingeführt und mehrere Bestimmungen zu qualifizierten Vertrauensdiensten aktualisiert wurden.
[6] Richtlinie 93/13/EWG des Rates vom 5. April 1993 über missbräuchliche Klauseln in Verbraucherverträgen.
[7] Britisches Verbraucherschutzgesetz von 2015 (UK Consumer Rights Act 2015), Teil 2 (Missbräuchliche Klauseln), das das Gesetz über missbräuchliche Vertragsklauseln von 1977 (Unfair Contract Terms Act 1977) für Verbraucherverträge ersetzt hat.
[8] Gesetzesdekret Nr. 70 vom 9. April 2003 zur Umsetzung der Richtlinie 2000/31/EG (E-Commerce-Richtlinie) in Italien, dessen Artikel 13 die allgemeinen Vorschriften zum Vertragsabschluss auf elektronisch geschlossene Verträge über Waren oder Dienstleistungen der Informationsgesellschaft ausweitet.
[9] Ein kurzer terminologischer Hinweis für Leser außerhalb Italiens: Artikel 1341 des italienischen Zivilgesetzbuchs (c.c.) stellt eine formale Anforderung dar – er listet bestimmte Kategorien von Klauseln auf (Haftungsbeschränkung, Kündigung, Verfall, Gerichtsstand, stillschweigende Verlängerung, Schiedsgerichtsbarkeit und andere), die einer gesonderten, spezifischen Zustimmung bedürfen, unabhängig davon, ob ihr Inhalt tatsächlich unausgewogen ist, und er gilt auch für Verträge zwischen Unternehmen, genau wie im vorliegenden Fall. Dies unterscheidet sich grundlegend von der EU-/UK-Doktrin der „missbräuchlichen Vertragsklauseln“ (Richtlinie 93/13/EWG des Rates [6]; im Vereinigten Königreich nun im Consumer Rights Act 2015 [7] geregelt), die eine Prüfung der materiellen Angemessenheit vorsieht und speziell für Verbraucherverträge gilt. Die beiden Konzepte überschneiden sich zwar im B2C-Bereich, wie wir später sehen werden, doch wäre es irreführend, sie in einem B2B-Fall wie diesem miteinander zu vermischen.