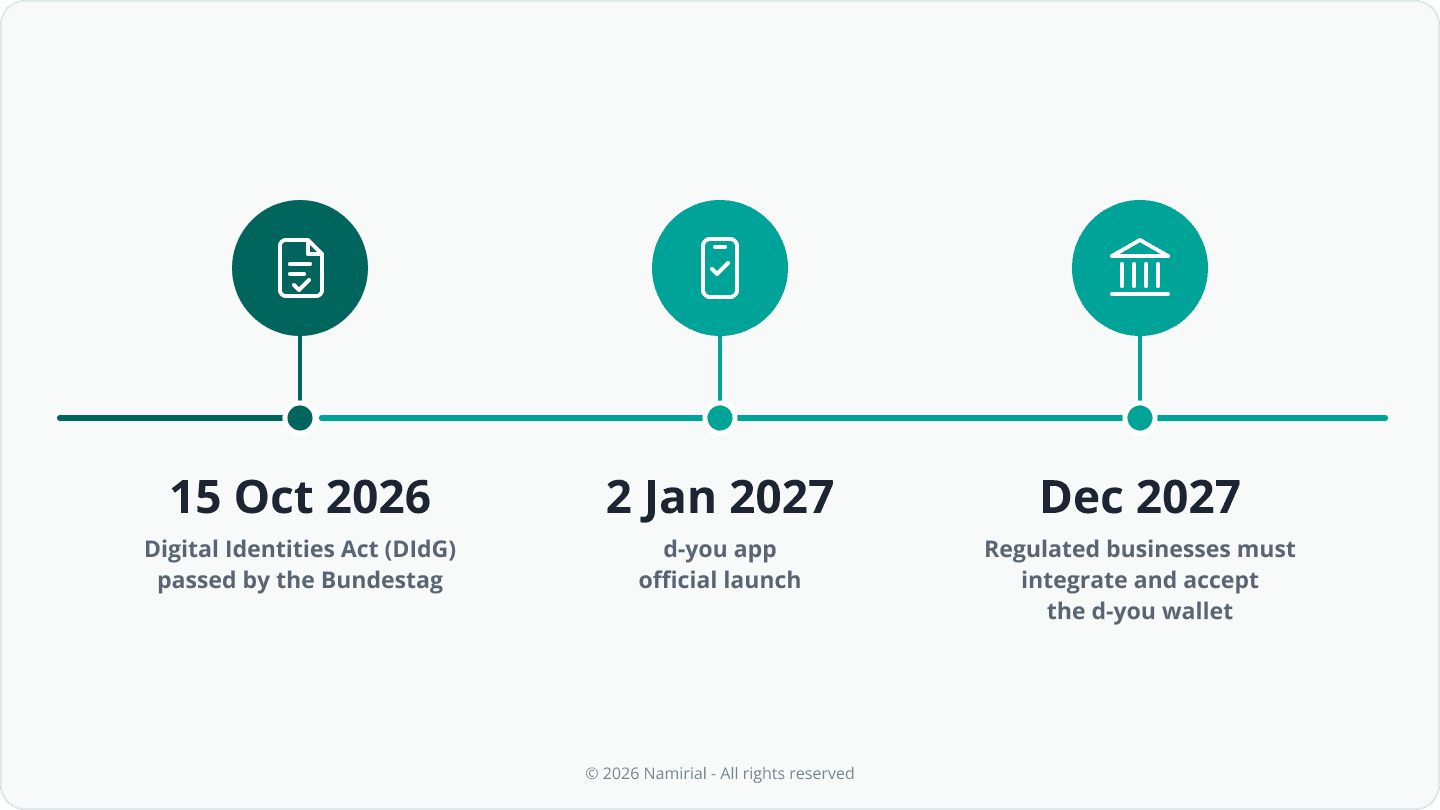
El 2 de enero de 2027 entra en funcionamiento d-you, la Cartera Europea de Identidad Digital proporcionada por el Estado alemán: la primera cartera de este tipo, a la que seguirán otras (incluidas varias EUDI Wallets de proveedores privados) en 2028. En la Smart Country Convention de Berlín, a mediados de octubre, Common Codes presentó la hoja de ruta desde el entorno de pruebas (sandbox) hasta el lanzamiento. Common Codes es la empresa que, desde el 1 de septiembre, dirige el proyecto nacional de cartera por encargo del Ministerio Federal de Transformación Digital y Modernización del Estado (BMDS). El Parlamento alemán (Deutscher Bundestag) aprobó la Ley de Identidades Digitales (DIdG) el 15 de octubre; se espera que el Bundesrat la trate, a más tardar, en la última sesión de este año, el 18 de diciembre, ya que la DIdG debe entrar en vigor antes del lanzamiento de d-you.
Lo que arranca en enero es la primera fase de la cartera estatal al amparo del derecho nacional. La certificación de la UE con arreglo a eIDAS llegará cuando esté disponible el alcance funcional completo. Para bancos, aseguradoras, administraciones públicas y otras partes usuarias, el lanzamiento es, por tanto, un comienzo y no un producto terminado. Estas son ocho conclusiones para la planificación de 2027.
1 | Alemania está construyendo un ecosistema, no una aplicación
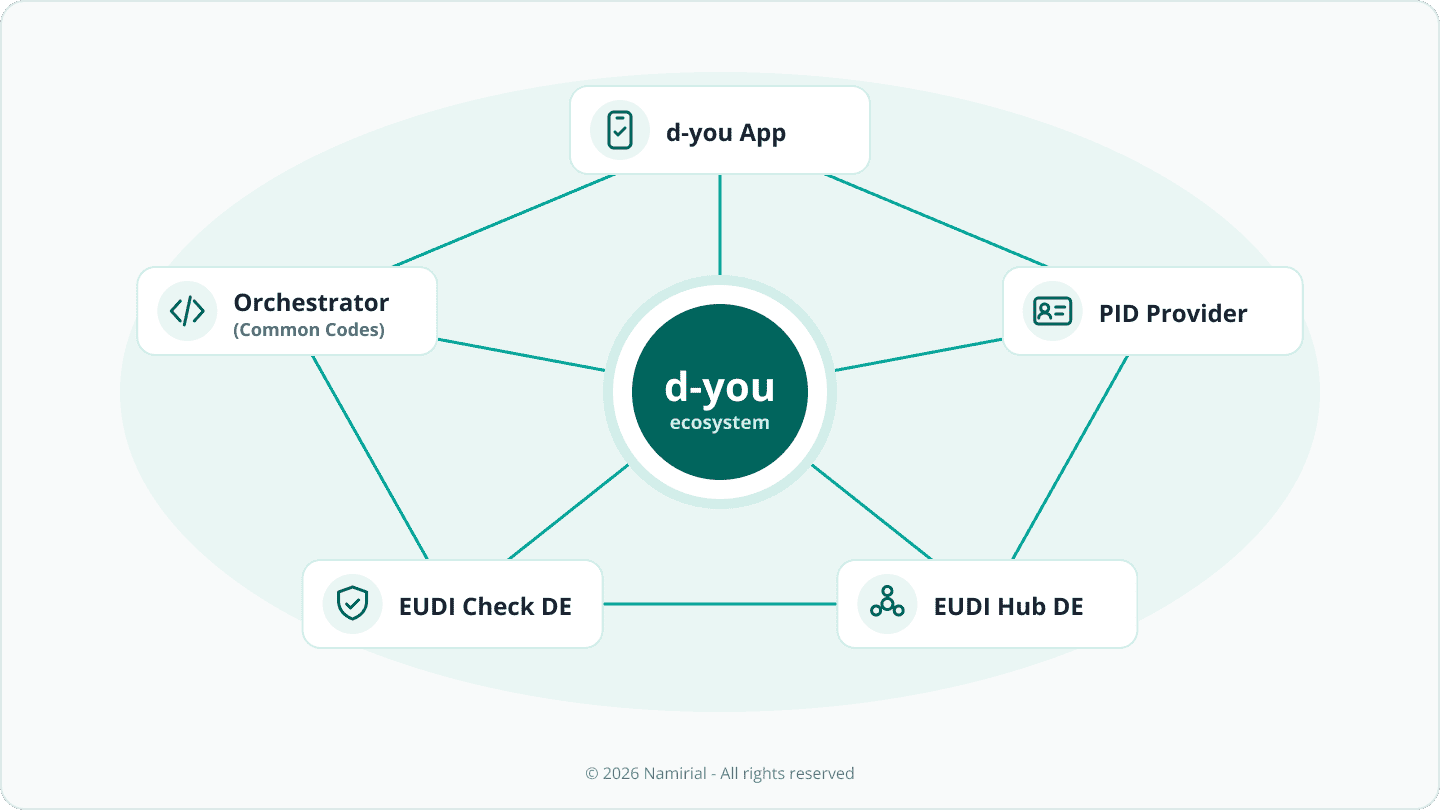
Además de la aplicación d-you, el proyecto nacional comprende un proveedor de PID, que emite la identidad digital como credencial de anclaje, el EUDI Hub DE para la gestión de los participantes del ecosistema y la aplicación EUDI Check DE para la verificación presencial de credenciales. Common Codes actúa como orquestador, un papel que el borrador gubernamental de la DIdG permite al BMDS delegar. Hasta septiembre, el proyecto estuvo dirigido por la Agencia Federal para la Innovación Disruptiva (SPRIN-D). Según Common Codes, hay más de 270 socios activos en el sandbox, con más de 330 casos de uso en fase piloto; se espera que más de 40 socios estén operativos en el lanzamiento.
Qué significa: las partes usuarias no están integrando una única aplicación. Se incorporan a un sistema regulado, con registro, certificados de acceso y pasos de onboarding definidos. La planificación debe empezar por ese proceso, no por la interfaz de usuario.
2 | El Estado elimina una barrera práctica
Una de las barreras prácticas ha encontrado recientemente una solución: d-you se configura con la función en línea del documento de identidad alemán y su PIN. En una encuesta de Bitkom publicada en abril de 2026, el 21 % de los encuestados tenía activada la función en línea pero ya no recordaba su PIN; solo el 18 % la tenía activada y lo conocía. En octubre, el BMDS restableció el servicio gratuito de reinicio y activación del PIN por carta, de modo que los ciudadanos ya no necesitan acudir a una oficina local. Los municipios, en cambio, siguen preguntándose quién pagará la conexión de sus servicios: la financiación fue la preocupación más frecuente en una encuesta a las administraciones locales realizada por el grupo parlamentario CDU/CSU en julio de 2026.
Qué significa: el Estado asume la infraestructura. La integración en los procesos de negocio sigue correspondiendo a las partes usuarias, y es ahí donde se concentran tanto el esfuerzo como el valor.
3 | Resolver el dilema del huevo y la gallina
Los usuarios solo adoptan una cartera si pueden usarla en algún sitio, y las partes usuarias solo invierten donde hay usuarios. La propia Common Codes menciona este dilema del huevo y la gallina y ha pedido a los socios del sandbox un fuerte compromiso. El punto de partida de Alemania es inusual. Según el eGovernment MONITOR 2026 de Initiative D21, el 29 % de los encuestados ha utilizado al menos una vez la función de identificación en línea. Es una cifra baja, pero también significa que el Gobierno no tiene que gestionar la transición desde un sistema nacional ampliamente utilizado, como hacen Italia con SPID o Polonia con mObywatel. La cartera puede introducirse sin costes de cambio.
Qué significa: los primeros casos de uso deciden la adopción. Namirial apoya a las partes usuarias con el onboarding y la orquestación de los recorridos – desde la identificación mediante la presentación de la cartera hasta la firma cualificada – para que los casos de uso estén listos para la primera oleada de usuarios.
4 | Bancos y aseguradoras se mueven primero
Según Common Codes, 54 de los casos de uso del sandbox proceden de los sectores financiero y asegurador, más que de cualquier otro ámbito del sector privado. El calendario regulatorio lo explica. La DIdG reconoce la EUDI Wallet como medio de identificación conforme a la ley alemana de prevención del blanqueo de capitales (GwG). El Reglamento de la UE contra el blanqueo de capitales (AMLR) se aplica a partir del 10 de julio de 2027, y el borrador final de las normas técnicas de regulación (RTS) de la AMLA sobre diligencia debida con respecto al cliente, de 30 de septiembre de 2026, hace referencia a las Carteras Europeas de Identidad Digital. Matteo Panfilo ha analizado los detalles en la entrada del blog «Customer Due Diligence, RTS finales de la AMLA: qué cambia para el KYC y el onboarding remoto».
Sin embargo, el PID por sí solo no completa un onboarding. Confirma quién es el cliente, pero un banco o una aseguradora necesita más: el número de identificación fiscal cuando el AMLR lo exija, un domicilio verificado, información sobre la ocupación y la finalidad de la relación de negocios y, para pagos o domiciliaciones, un IBAN verificado. Algunos de estos datos llegarán a la cartera como atestaciones – una credencial IBAN para domiciliaciones figura entre los casos de uso presentados para el lanzamiento –, mientras que otros seguirán procediendo del cliente y de las propias comprobaciones de la parte usuaria.
Qué significa: quien construya ahora un recorrido de onboarding basado en la cartera estará construyendo también el recorrido KYC que exigirá el AMLR – siempre que el recorrido combine el PID con otras atestaciones y datos. El cuello de botella siguen siendo las atestaciones oficiales más allá de la identidad, como el número fiscal o el domicilio, para las que aún no existe un calendario a nivel nacional.
5 | La notoriedad es baja, el interés existe
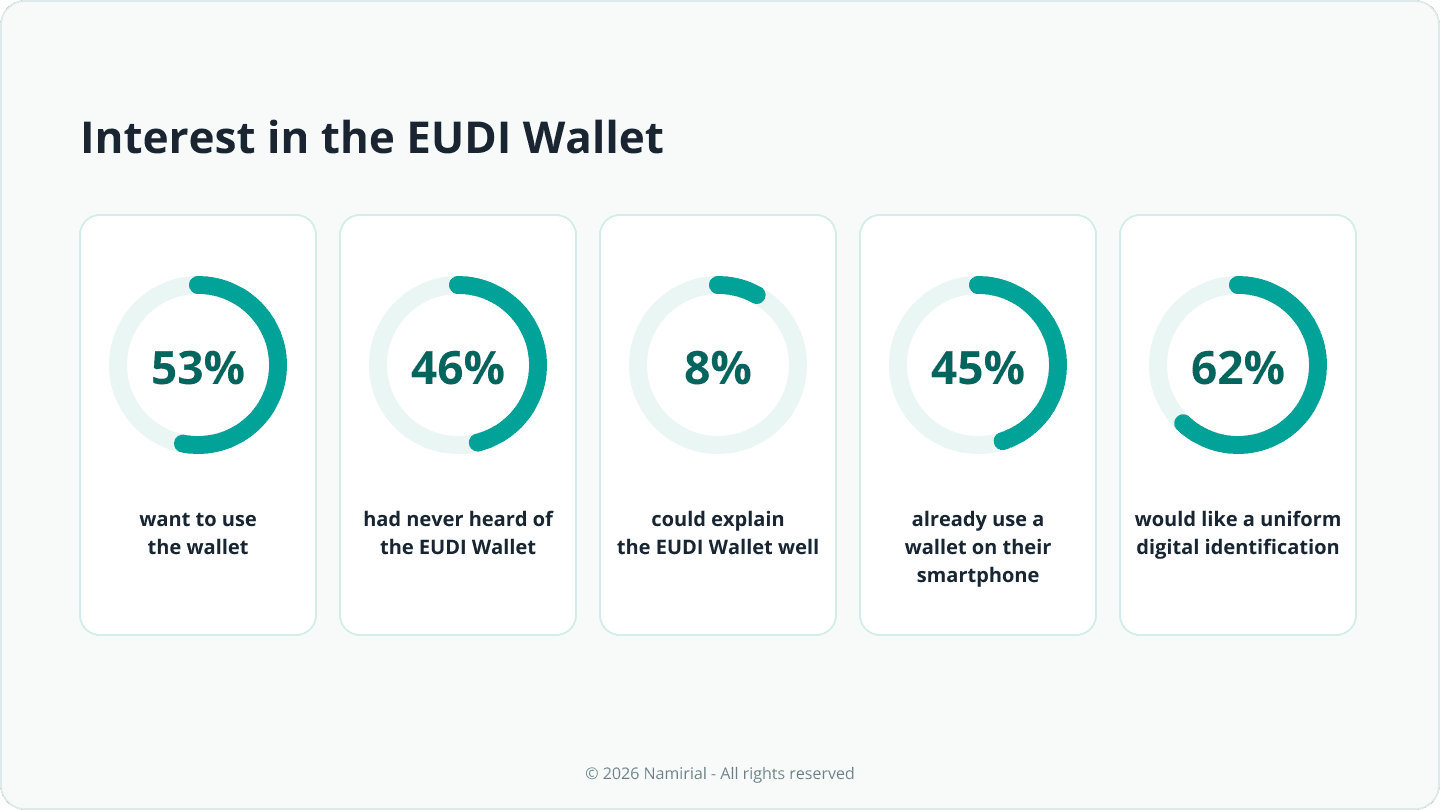
En una encuesta de Bitkom publicada el 15 de octubre, el 53 % de los encuestados afirmó que quiere utilizar la cartera (un 20 % seguro, un 33 % probablemente). Al mismo tiempo, el 46 % nunca había oído hablar de la EUDI Wallet y solo el 8 % sabría explicarla bien. El eGovernment MONITOR 2026 de D21 muestra que el hábito ya existe: el 45 % usa una cartera en su teléfono inteligente y el 62 % desearía una identificación digital unificada.
No se han publicado objetivos oficiales de adopción y no haremos previsiones sobre el número de usuarios. Las señales que conviene observar en los primeros meses son más concretas: cuántos casos de uso estarán activos en enero; con qué fluidez funciona en la práctica el onboarding del PID; si ganan tracción escenarios exclusivos de la cartera, como la identificación para recoger un paquete o una tarjeta municipal de voluntariado; y cuándo aparecerán los primeros casos de uso de firma.
Qué significa: será el caso de uso, no la identidad, lo que venda la cartera. Las partes usuarias deberían comunicar el beneficio dentro de su propio proceso en lugar de explicar la tecnología.
6 | Orquestador e intermediario son funciones distintas
Dos funciones se confunden con facilidad. Common Codes gestiona el ecosistema por encargo del Estado: regula la participación, opera el hub y apoya el lanzamiento y el crecimiento. Un intermediario con arreglo al artículo 5 ter, apartado 10, del Reglamento eIDAS actúa ante las carteras en nombre de una parte usuaria. Se le trata como una parte usuaria más, no puede almacenar el contenido de la transacción y la responsabilidad de la solicitud recae en la parte usuaria a la que presta servicio. En el momento del lanzamiento, Alemania admite las conexiones directas de las partes usuarias; los intermediarios llegarán poco después.
Qué significa: Namirial orquesta el recorrido de onboarding en nombre de la parte usuaria, no el ecosistema. Las organizaciones pueden conectarse directamente con certificados a su nombre o utilizar a Namirial como intermediario para llegar a todas las carteras notificadas con una única integración.
7 | El papel de los proveedores privados
En 2027, los proveedores privados actuarán como partes usuarias, como emisores de atestaciones electrónicas de atributos y como proveedores de firma. Según Common Codes, otros proveedores lanzarán al mercado sus propias carteras a partir de enero de 2028. Está prevista para 2027 una firma electrónica cualificada directamente desde d-you, sin una fecha confirmada. Namirial es socio oficial del lanzamiento de d-you, con un caso de uso de firma electrónica cualificada: la identificación mediante d-you como base para la emisión del certificado de firma cualificada.
Un papel del ecosistema sigue vacante: los proveedores privados de atestaciones electrónicas cualificadas de atributos (QEAA). Solo los prestadores cualificados de servicios de confianza pueden emitirlas y, conforme a eIDAS, tienen el mismo efecto jurídico que las atestaciones en papel emitidas legalmente. Ninguna de las atestaciones presentadas para el lanzamiento se anuncia como atestación cualificada de un proveedor privado. Cuando una parte usuaria necesita seguridad jurídica – para cualificaciones profesionales, poderes de representación o titularidad de una cuenta –, se requerirán atestaciones cualificadas, y el ecosistema aún no cuenta con emisores privados listos para proporcionarlas.
Qué significa: la verificación es solo la mitad de la transacción. Los contratos, las aperturas de cuenta y las modificaciones de pólizas requieren una declaración de voluntad jurídicamente vinculante, y la firma cualificada completa lo que la cartera inicia. Como prestador cualificado de servicios de confianza, Namirial se prepara para añadir las atestaciones cualificadas como siguiente capa.
8 | d-you es una de las más de 30 EUDI Wallets
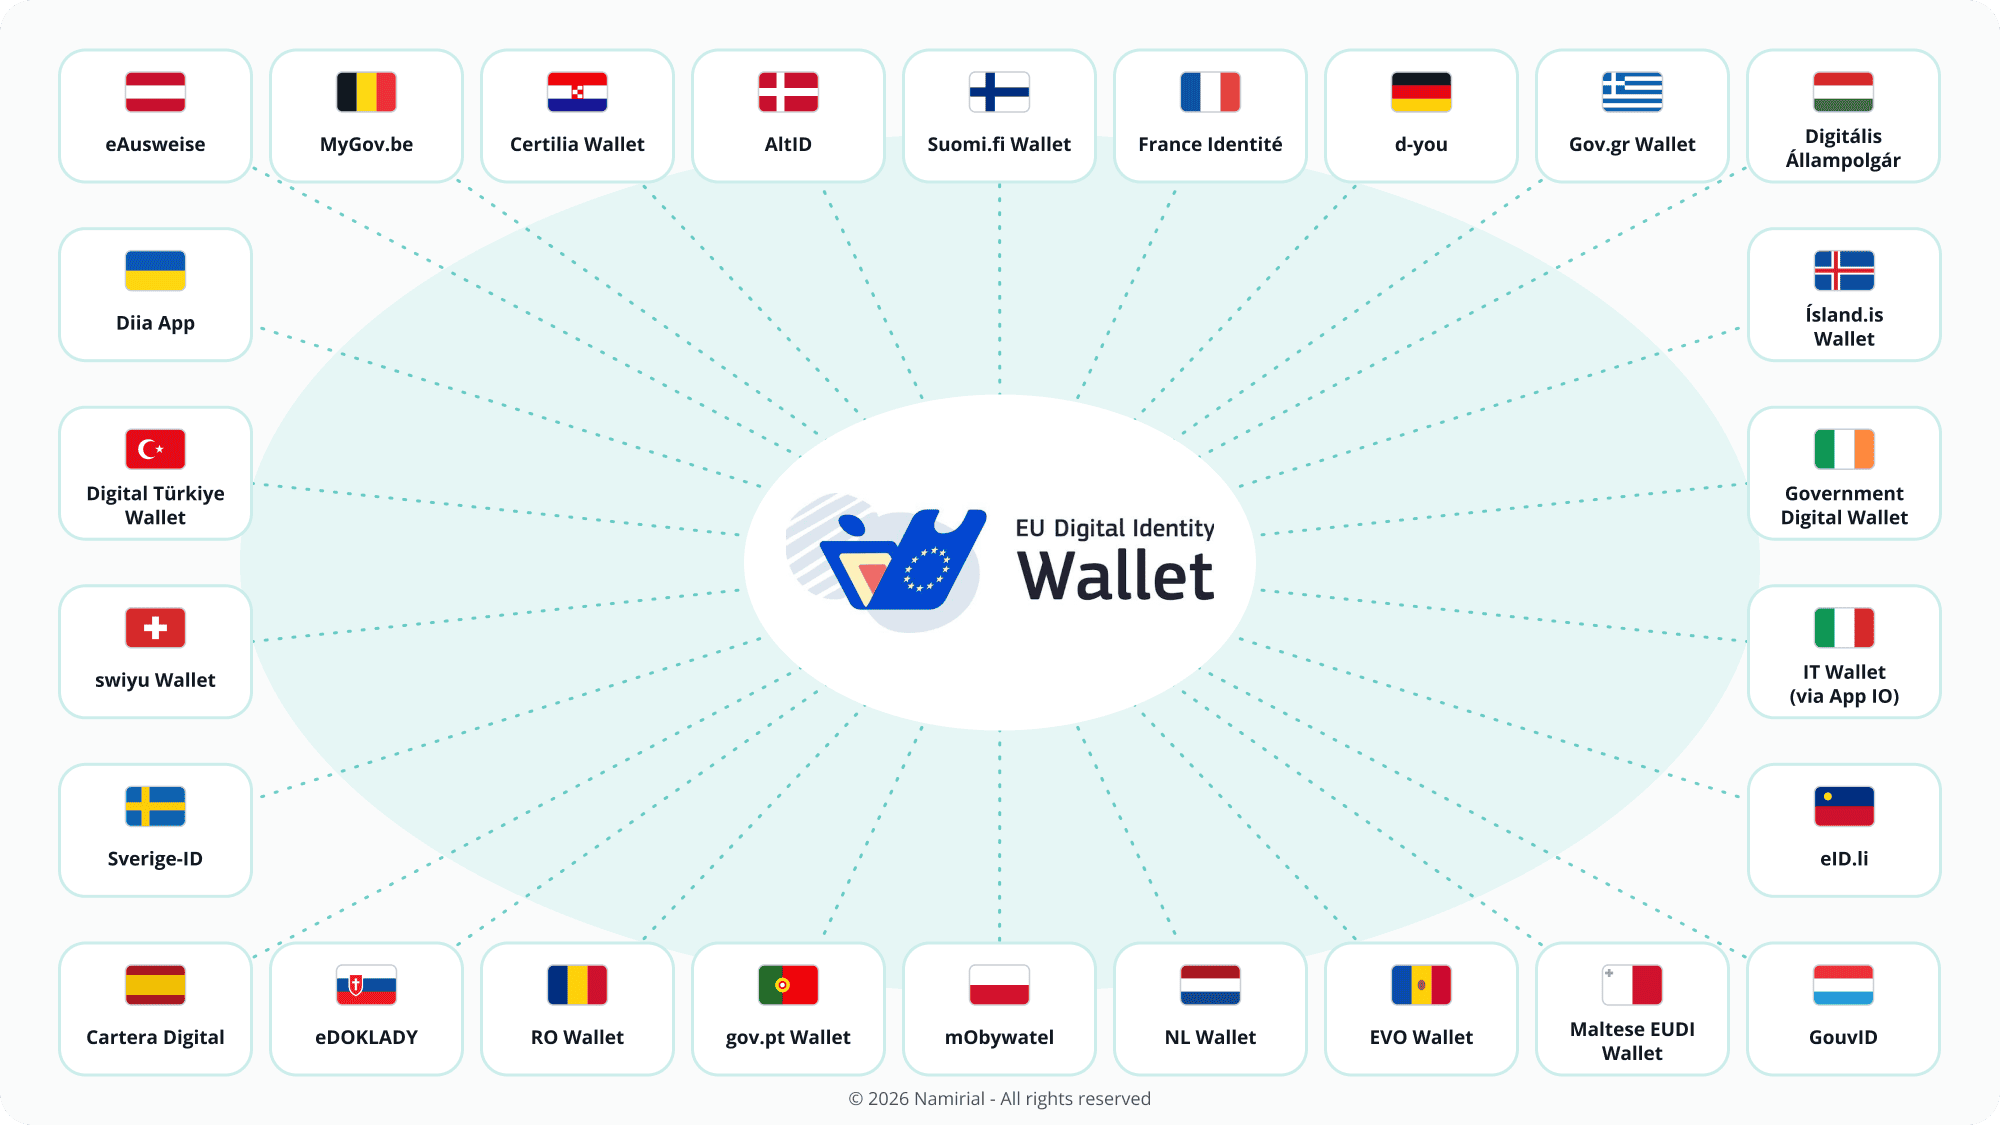
A partir del 24 de diciembre de 2027, las partes usuarias privadas obligadas a utilizar la autenticación reforzada del usuario, incluidos bancos y proveedores de servicios de pago, deberán aceptar las EUDI Wallets. La obligación abarca todas las carteras notificadas de la UE y el EEE, no solo d-you. El grado de preparación difiere mucho entre las más de 30 hojas de ruta nacionales. Namirial es el único proveedor privado presente en los tres roles de la federación de pruebas de la IT-Wallet italiana. En el evento de interoperabilidad de France Identité, EUDI Unfold, del 21 al 25 de septiembre, Namirial superó 143 de los 145 casos de prueba. Su integración en Dinamarca está en marcha. Namirial participó en el Large-Scale Pilot (LSP) POTENTIAL y en EWC. Namirial está actualmente implicada en ambos LSP – APTITUDE y WE BUILD.
El botón d-you ayudará al lanzamiento nacional: los usuarios reconocen un signo familiar y las partes usuarias disponen de una forma sencilla de empezar. Para la interoperabilidad europea, en cambio, es una base débil. Un recorrido que ofrece solo d-you deja fuera las demás carteras notificadas que las partes usuarias deberán aceptar a partir de diciembre de 2027. Un punto de entrada neutral respecto a las carteras, como la marca de confianza de la EU Digital Identity Wallet o la selección de cartera en el navegador, mantiene el recorrido abierto a todas ellas. Luigi Castaldo aborda la evolución del ecosistema en Francia en su entrada del blog «France Identité y EUDI Wallet: la contribución de Namirial al ecosistema francés de identidad digital».
Qué significa: una parte usuaria que planifique solo para d-you tendrá que volver a integrar antes de que acabe 2027. Construir desde el primer día para el panorama europeo de carteras evita ese segundo proyecto. Utilice el botón d-you donde ayude al reconocimiento, pero construya el recorrido que hay detrás de forma neutral respecto a las carteras.
La perspectiva de Namirial
El arranque de Alemania es deliberadamente secuencial: primero la identidad, después otras atestaciones y la firma a lo largo de 2027, y las carteras privadas a partir de 2028. La aportación de Namirial es hacer que esa secuencia sea viable para las partes usuarias desde hoy y portable por toda Europa más adelante.
Para el onboarding y el KYC, esto significa replantear el recorrido para 2027 en torno a tres principios. Primero, empezar por el proceso, no por la interfaz: el registro, los certificados de acceso y los pasos de onboarding definidos van antes de cualquier diseño de pantallas. Segundo, construir el recorrido que exigirá el AMLR: un flujo de onboarding basado en la cartera construido ahora ya cumple los requisitos de KYC que se aplican a partir del 10 de julio de 2027, y las atestaciones más allá de la identidad podrán añadirse a medida que estén disponibles. Tercero, planificar desde el primer día para el panorama europeo de carteras: como las partes usuarias privadas obligadas a utilizar la autenticación reforzada del usuario deberán aceptar todas las EUDI Wallets notificadas a partir del 24 de diciembre de 2027, un recorrido de onboarding diseñado solo para d-you requeriría un proyecto de integración en el mismo año.
Con Namirial Onboarding y la Namirial Wallet Platform, Namirial está lista para apoyar a las partes usuarias en el replanteamiento del onboarding para 2027 – desde la identificación mediante la presentación de la cartera hasta la firma cualificada, con conexión directa o a través de Namirial como intermediario – de modo que un recorrido de onboarding lanzado con d-you en enero esté preparado para todas las carteras notificadas en 2027.