Em 2 de janeiro de 2027, o d-you, a Carteira Europeia de Identidade Digital fornecida pelo Estado alemão, entra em operação: a primeira carteira desse tipo, à qual se seguirão outras (incluindo várias EUDI Wallets de provedores privados) em 2028. Na Smart Country Convention, em Berlim, em meados de outubro, a Common Codes apresentou o roteiro do ambiente de testes (sandbox) ao lançamento. A Common Codes é a empresa que, desde 1º de setembro, conduz o projeto nacional da carteira em nome do Ministério Federal da Transformação Digital e da Modernização do Estado (BMDS). O Parlamento alemão (Deutscher Bundestag) aprovou a Lei de Identidades Digitais (DIdG) em 15 de outubro; espera-se que o Bundesrat a analise, o mais tardar, na última sessão deste ano, em 18 de dezembro, pois a DIdG precisa entrar em vigor antes do lançamento do d-you.
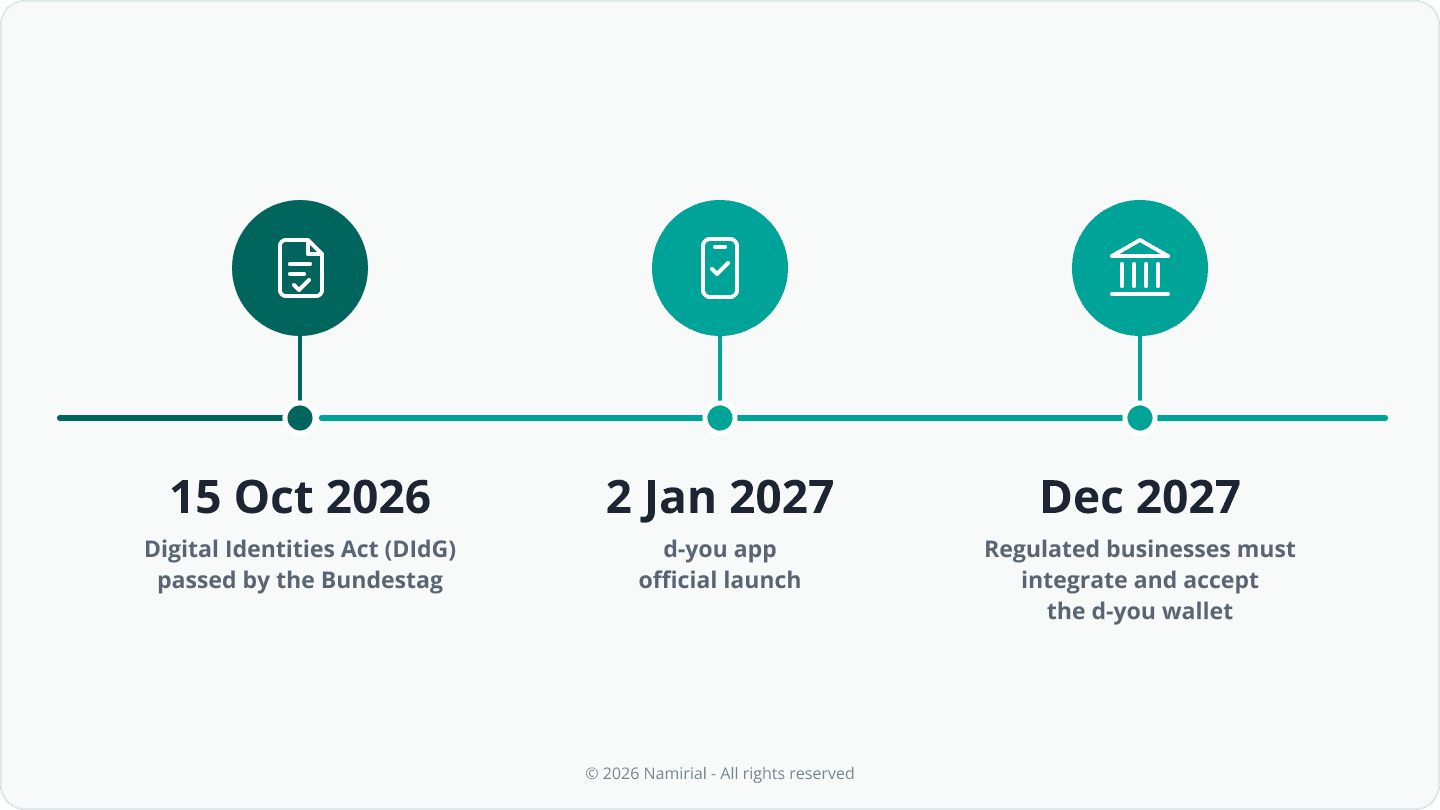
O que começa em janeiro é a primeira etapa da carteira estatal com base no direito nacional. A certificação da UE nos termos do eIDAS deve vir quando o escopo funcional completo estiver disponível. Para bancos, seguradoras, órgãos públicos e outras partes confiáveis, o lançamento é, portanto, um começo, e não um produto acabado. A seguir, oito conclusões para o planejamento de 2027.
1 | A Alemanha está construindo um ecossistema, não um aplicativo
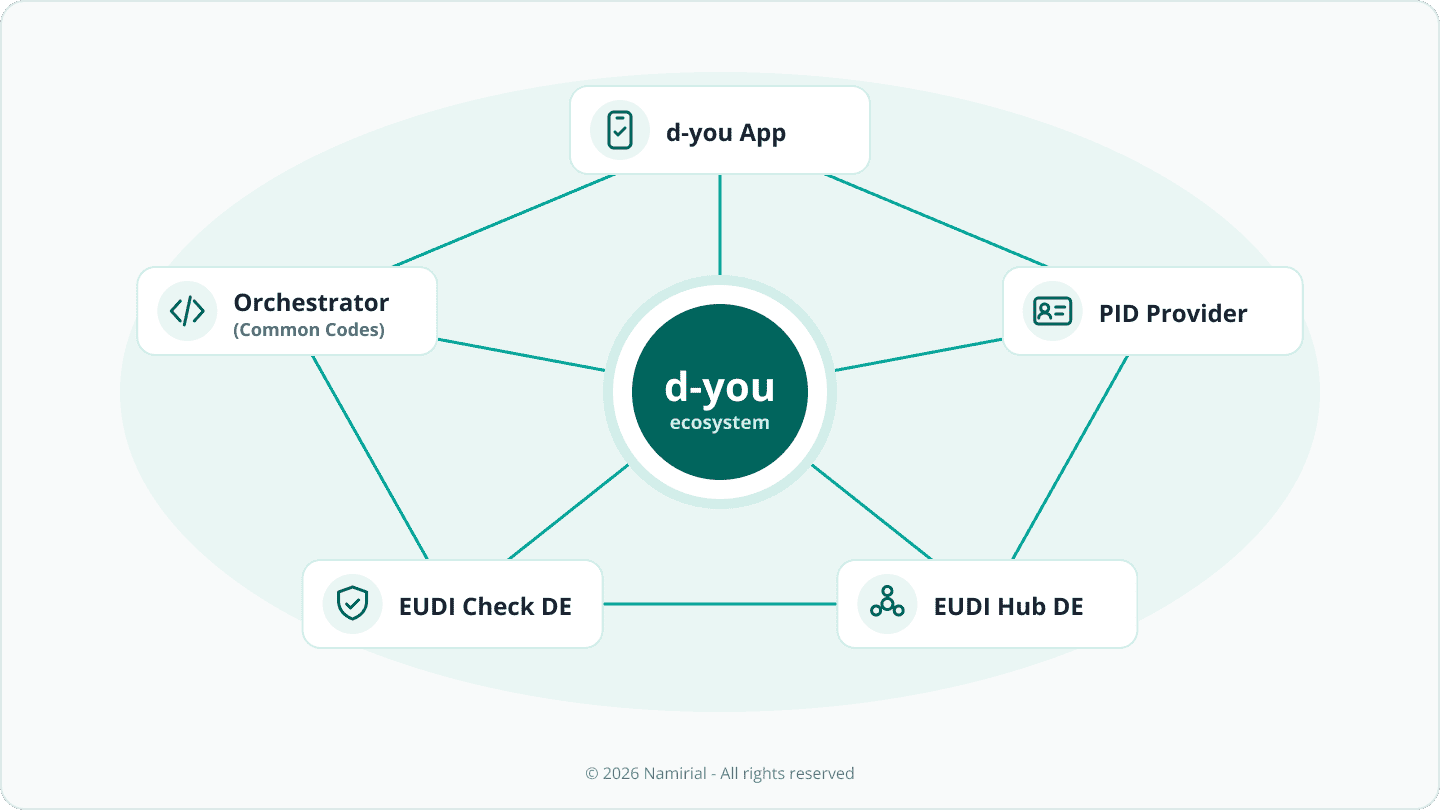
Além do aplicativo d-you, o projeto nacional inclui um provedor de PID, que emite a identidade digital como credencial-âncora, o EUDI Hub DE para a gestão dos participantes do ecossistema e o aplicativo EUDI Check DE para a verificação presencial de credenciais. A Common Codes atua como orquestradora, um papel que o projeto de lei do governo para a DIdG permite que o BMDS delegue. Até setembro, o projeto era conduzido pela Agência Federal para a Inovação Disruptiva (SPRIN-D). Segundo a Common Codes, mais de 270 parceiros estão ativos no sandbox, com mais de 330 casos de uso em operação piloto; espera-se que mais de 40 parceiros estejam em operação no lançamento.
O que isso significa: as partes confiáveis não estão integrando um único aplicativo. Elas estão ingressando em um sistema regulado, com registro, certificados de acesso e etapas de onboarding definidas. O planejamento deve começar por esse processo, e não pela interface do usuário.
2 | O Estado remove uma barreira prática
Uma das barreiras mais práticas recebeu recentemente uma solução: o d-you é configurado com a função online do documento de identidade alemão e seu PIN. Em uma pesquisa da Bitkom publicada em abril de 2026, 21 % dos entrevistados tinham a função online ativada, mas não se lembravam mais do PIN; apenas 18 % a tinham ativada e conheciam o PIN. Em outubro, o BMDS restabeleceu o serviço gratuito de redefinição e ativação do PIN por carta, de modo que os cidadãos não precisam mais ir a um órgão local. Os municípios, por sua vez, continuam perguntando quem pagará pela conexão de seus serviços: o financiamento foi a preocupação mais frequente em uma pesquisa com autoridades locais feita pela bancada parlamentar CDU/CSU em julho de 2026.
O que isso significa: o Estado arca com a infraestrutura. A integração aos processos de negócio continua a cargo das partes confiáveis, e é aí que estão tanto o esforço quanto o valor.
3 | Resolvendo o dilema do ovo e da galinha
Os usuários só adotam uma carteira se puderem usá-la em algum lugar, e as partes confiáveis só investem onde há usuários. A própria Common Codes aponta esse dilema do ovo e da galinha e pediu aos parceiros do sandbox um forte engajamento. O ponto de partida da Alemanha é incomum. Segundo o eGovernment MONITOR 2026 da Initiative D21, 29 % dos entrevistados já usaram pelo menos uma vez a função de identificação online. É um índice baixo, mas também significa que o governo não precisa gerir a transição de um esquema nacional amplamente utilizado, como a Itália faz com o SPID ou a Polônia com o mObywatel. A carteira pode ser introduzida sem custos de migração.
O que isso significa: os primeiros casos de uso decidem a adoção. A Namirial apoia as partes confiáveis com onboarding e orquestração de jornadas – da identificação por apresentação da carteira à assinatura qualificada – para que seus casos de uso estejam prontos para a primeira onda de usuários.
4 | Bancos e seguradoras saem na frente
Segundo a Common Codes, 54 dos casos de uso no sandbox vêm dos setores financeiro e de seguros, mais do que de qualquer outro segmento do setor privado. O calendário regulatório explica o motivo. A DIdG reconhece a EUDI Wallet como meio de identificação nos termos da lei alemã de prevenção à lavagem de dinheiro (GwG). O Regulamento da UE de prevenção à lavagem de dinheiro (AMLR) se aplica a partir de 10 de julho de 2027, e o rascunho final das normas técnicas de regulamentação (RTS) da AMLA sobre diligência devida do cliente, de 30 de setembro de 2026, faz referência às Carteiras Europeias de Identidade Digital. Matteo Panfilo analisou os detalhes no post do blog “Customer Due Diligence, RTS finais da AMLA: o que muda para o KYC e o onboarding remoto”.
No entanto, o PID sozinho não conclui um onboarding. Ele confirma quem é o cliente, mas um banco ou uma seguradora precisa de mais: o número de identificação fiscal, quando o AMLR o exigir, um endereço residencial verificado, informações sobre a ocupação e a finalidade da relação de negócios e, para pagamentos ou débitos diretos, um IBAN verificado. Alguns desses dados chegarão à carteira como atestações – uma credencial de IBAN para débitos diretos está entre os casos de uso apresentados para o lançamento –, enquanto outros continuarão vindo do cliente e das verificações próprias da parte confiável.
O que isso significa: quem constrói agora uma jornada de onboarding baseada em carteira também está construindo a jornada de KYC que o AMLR exigirá – desde que a jornada combine o PID com outras atestações e dados. O gargalo continuam sendo as atestações oficiais além da identidade, como o número fiscal ou o endereço residencial, para as quais ainda não há cronograma nacional.
5 | A conscientização é baixa, mas o interesse existe
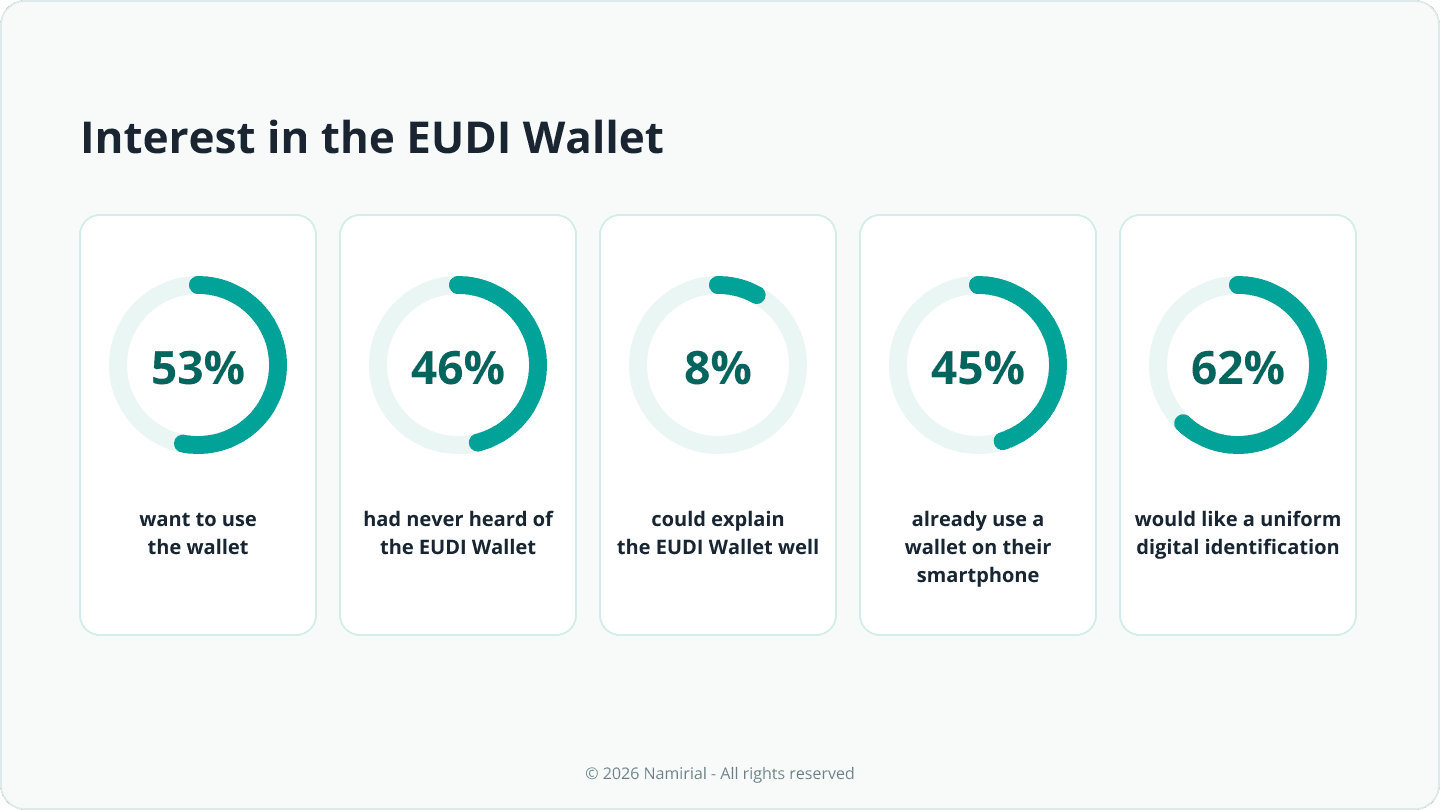
Em uma pesquisa da Bitkom publicada em 15 de outubro, 53 % dos entrevistados disseram que querem usar a carteira (20 % com certeza, 33 % provavelmente). Ao mesmo tempo, 46 % nunca tinham ouvido falar da EUDI Wallet e apenas 8 % saberiam explicá-la bem. O eGovernment MONITOR 2026 da D21 mostra que o hábito já existe: 45 % usam uma carteira no smartphone e 62 % gostariam de uma identificação digital unificada.
Não foram publicadas metas oficiais de adoção, e não faremos projeções do número de usuários. Os sinais que vale acompanhar nos primeiros meses são mais concretos: quantos casos de uso estarão ativos em janeiro; com que fluidez o onboarding do PID funciona na prática; se cenários exclusivos da carteira, como a identificação para retirada de encomendas ou um cartão municipal de voluntário, ganham tração; e quando surgirão os primeiros casos de uso de assinatura.
O que isso significa: será o caso de uso, e não a identidade, que venderá a carteira. As partes confiáveis devem comunicar o benefício dentro do seu próprio processo, em vez de explicar a tecnologia.
6 | Orquestrador e intermediário são funções diferentes
Dois papéis são facilmente confundidos. A Common Codes gerencia o ecossistema em nome do Estado: regula a participação, opera o hub e apoia o lançamento e o crescimento. Um intermediário nos termos do artigo 5b, parágrafo 10, do Regulamento eIDAS atua perante as carteiras em nome de uma parte confiável. Ele é tratado como uma parte confiável, não pode armazenar o conteúdo da transação, e a responsabilidade pela solicitação permanece com a parte confiável que ele atende. No go-live, a Alemanha oferece suporte a conexões diretas de partes confiáveis; os intermediários virão logo depois.
O que isso significa: a Namirial orquestra a jornada de onboarding em nome da parte confiável, não o ecossistema. As organizações podem se conectar diretamente, com certificados em seu próprio nome, ou usar a Namirial como intermediária para alcançar todas as carteiras notificadas com uma única integração.
7 | O papel dos provedores privados
Em 2027, os provedores privados atuam como partes confiáveis, como emissores de atestações eletrônicas de atributos e como provedores de assinatura. Segundo a Common Codes, outros provedores devem colocar suas próprias carteiras no mercado a partir de janeiro de 2028. Uma assinatura eletrônica qualificada diretamente pelo d-you está prevista para 2027, sem trimestre confirmado. A Namirial é parceira oficial do lançamento do d-you, com um caso de uso de assinatura eletrônica qualificada: a identificação via d-you como base para a emissão do certificado de assinatura qualificada.
Um papel no ecossistema ainda está vago: os provedores privados de atestações eletrônicas qualificadas de atributos (QEAA). Somente prestadores de serviços de confiança qualificados podem emiti-las e, nos termos do eIDAS, elas têm o mesmo efeito jurídico que as atestações em papel emitidas legalmente. Nenhuma das atestações apresentadas para o lançamento é anunciada como atestação qualificada de um provedor privado. Onde uma parte confiável precisa de segurança jurídica – para qualificações profissionais, poderes de representação ou titularidade de conta –, serão exigidas atestações qualificadas, e o ecossistema ainda não tem emissores privados prontos para fornecê-las.
O que isso significa: a verificação é apenas metade da transação. Contratos, aberturas de conta e alterações de apólice exigem uma declaração de vontade juridicamente vinculante, e a assinatura qualificada completa o que a carteira inicia. Como prestadora qualificada de serviços de confiança, a Namirial está se preparando para adicionar as atestações qualificadas como a próxima camada.
8 | O d-you é uma entre mais de 30 EUDI Wallets
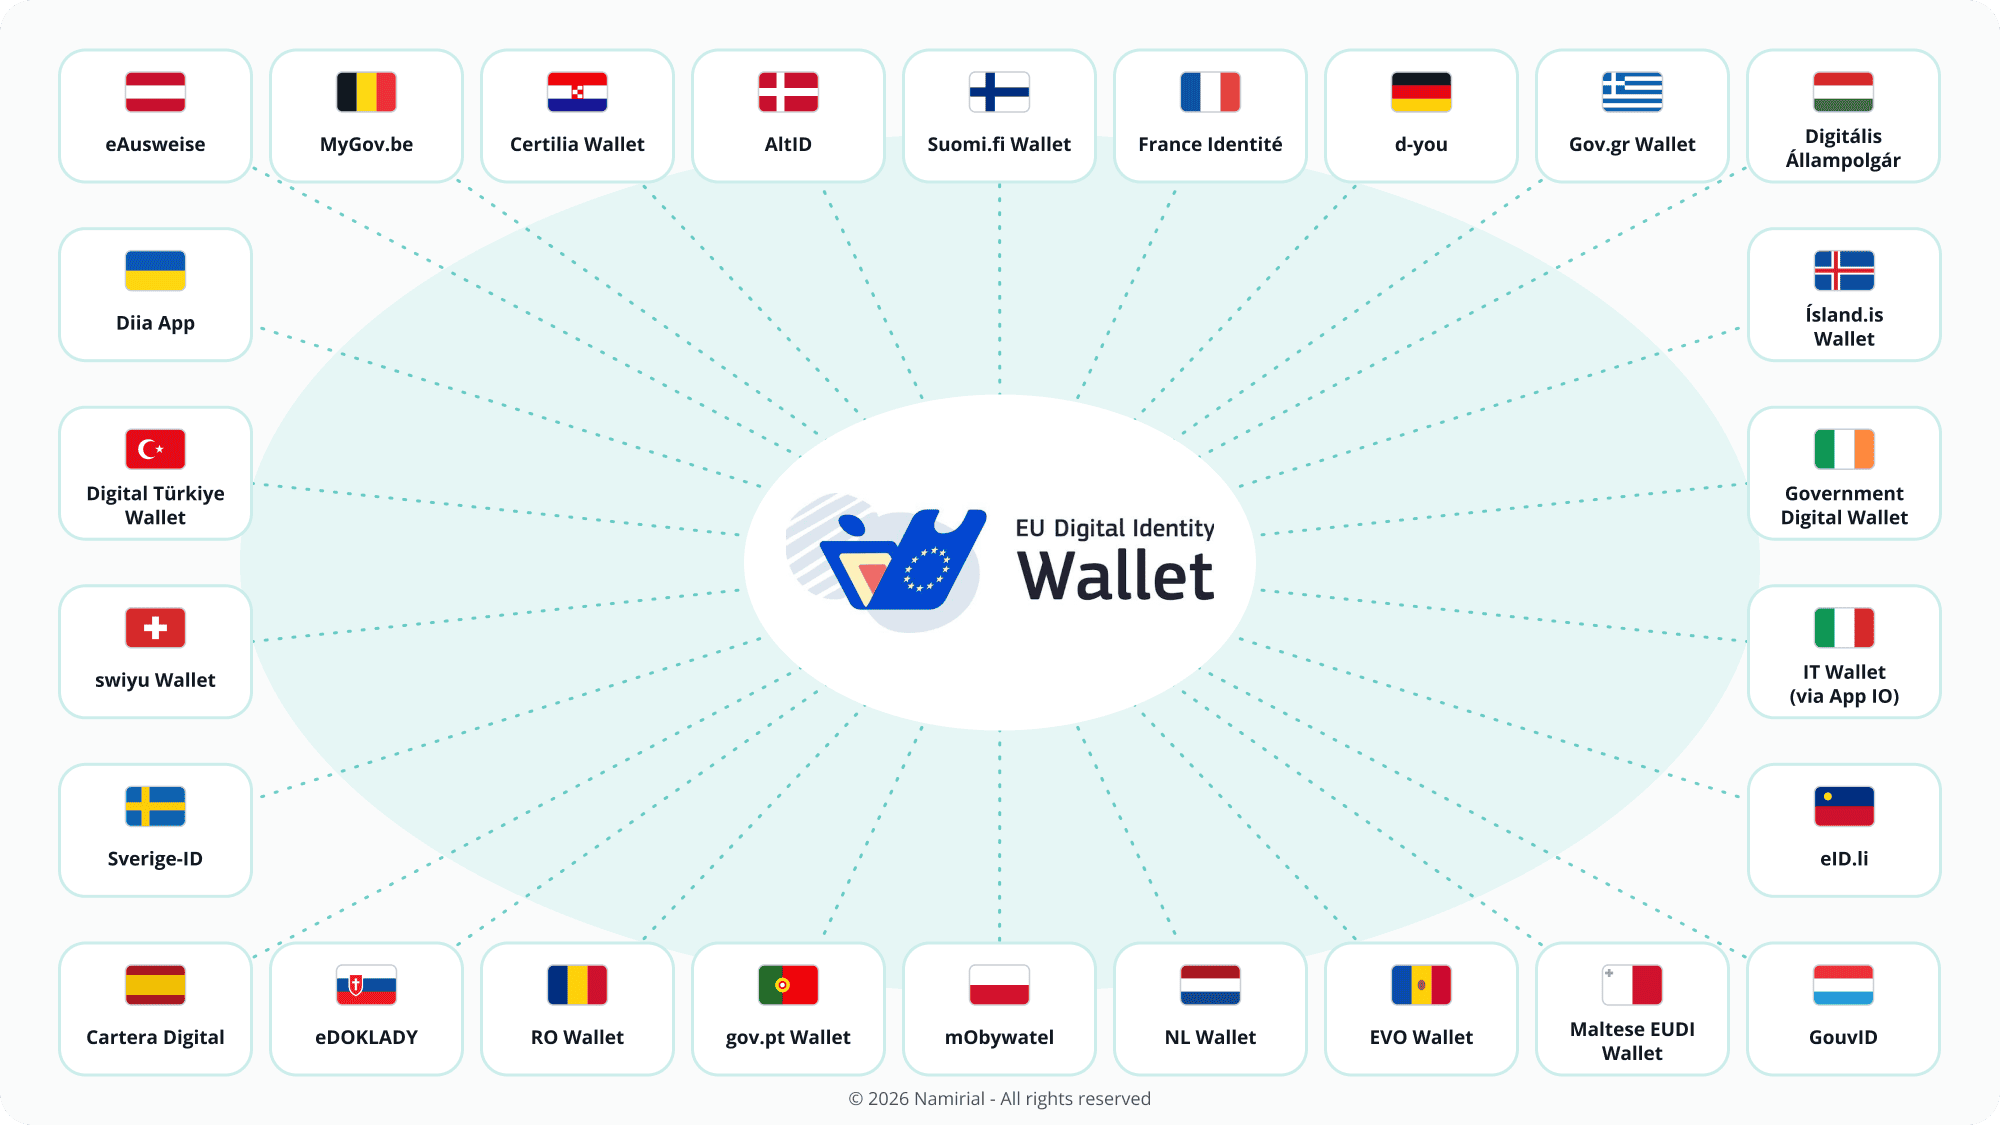
A partir de 24 de dezembro de 2027, as partes confiáveis privadas obrigadas a usar autenticação forte do usuário, incluindo bancos e prestadores de serviços de pagamento, deverão aceitar EUDI Wallets. A obrigação abrange todas as carteiras notificadas da UE e do EEE, não apenas o d-you. O grau de preparo varia muito entre os mais de 30 roteiros nacionais. A Namirial é o único provedor privado nos três papéis da federação de testes da IT-Wallet italiana. No evento de interoperabilidade da France Identité, EUDI Unfold, de 21 a 25 de setembro, a Namirial passou em 143 de 145 casos de teste. Sua integração na Dinamarca está em andamento. A Namirial participou do Large-Scale Pilot (LSP) POTENTIAL e do EWC. Atualmente, a Namirial está engajada em ambos os LSPs – APTITUDE e WE BUILD.
O botão d-you ajudará o lançamento nacional: os usuários reconhecem um sinal familiar, e as partes confiáveis ganham uma forma simples de começar. Para a interoperabilidade europeia, porém, é uma base frágil. Uma jornada que oferece apenas o d-you deixa de fora as demais carteiras notificadas que as partes confiáveis deverão aceitar a partir de dezembro de 2027. Um ponto de entrada neutro em relação às carteiras, como a marca de confiança da EU Digital Identity Wallet ou a seleção de carteira pelo navegador, mantém a jornada aberta a todas elas. Luigi Castaldo aborda a evolução do ecossistema na França em seu post do blog “France Identité e EUDI Wallet: a contribuição da Namirial para o ecossistema francês de identidade digital”.
O que isso significa: uma parte confiável que planeje apenas para o d-you terá de integrar novamente antes do fim de 2027. Construir desde o primeiro dia para o cenário europeu de carteiras evita esse segundo projeto. Use o botão d-you onde ele ajudar no reconhecimento, mas construa a jornada por trás dele de forma neutra em relação às carteiras.
A perspectiva da Namirial
O início da Alemanha é deliberadamente sequencial: primeiro a identidade, depois outras atestações e a assinatura ao longo de 2027, e as carteiras privadas a partir de 2028. A contribuição da Namirial é tornar essa sequência viável para as partes confiáveis já hoje e portável por toda a Europa mais adiante.
Para onboarding e KYC, isso significa repensar a jornada para 2027 com base em três princípios. Primeiro, começar pelo processo, não pela interface: registro, certificados de acesso e etapas de onboarding definidas vêm antes de qualquer desenho de tela. Segundo, construir a jornada que o AMLR exigirá: um fluxo de onboarding baseado em carteira construído agora já atende aos requisitos de KYC aplicáveis a partir de 10 de julho de 2027, e as atestações além da identidade poderão ser adicionadas à medida que ficarem disponíveis. Terceiro, planejar desde o primeiro dia para o cenário europeu de carteiras: como as partes confiáveis privadas obrigadas a usar autenticação forte do usuário deverão aceitar todas as EUDI Wallets notificadas a partir de 24 de dezembro de 2027, uma jornada de onboarding concebida apenas para o d-you exigiria um projeto de integração dentro do mesmo ano.
Com o Namirial Onboarding e a Namirial Wallet Platform, a Namirial está pronta para apoiar as partes confiáveis na reformulação do onboarding para 2027 – da identificação por apresentação da carteira à assinatura qualificada, por conexão direta ou por meio da Namirial como intermediária – para que uma jornada de onboarding lançada com o d-you em janeiro esteja pronta para todas as carteiras notificadas até 2027.